
Hacker đang sử dụng các kỹ thuật thông minh để hack thông tin thẻ tín dụng trong Magento 1.9 – bao gồm sửa đổi file core để thêm mã độc gọi là mã độc Visbot. Đọc tiếp để biết cách tìm và sửa nó.
Cách mã độc Visbot hoạt động
Mã độc Visbot, được tìm thấy trên các trang web Magento bị hack, chạy mỗi khi trang web tải. nó chặn các yêu cầu POST được gửi đến máy chủ, thu thập bất kỳ thông tin nào được người truy cập gửi đến trang web và mã hóa và lưu trữ nó vào một tệp hình ảnh.
Hình ảnh này có thể chứa thông tin như mật khẩu, địa chỉ, thậm chí thông tin thẻ tín dụng và thanh toán. Hacker thỉnh thoảng truy xuất hình ảnh này và bán nó trên thị trường đen. Đôi khi, tệp này có thể lớn đến 850 MB!
Mã độc thường được tìm thấy trong các file core Magento, chẳng hạn như file dưới đây tại đường dẫn /var/www/html/includes/config.php:
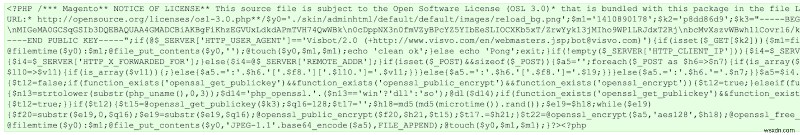
Cách tìm mã độc Visbot
Cách đơn giản nhất để tìm mã độc Visbot là chạy quét sau:
grep -r Visbot --include='*.php' /my/document/rootMã độc Visbot thường được ẩn trong một file core chạy trên mọi lần tải trang, chẳng hạn như app/Mage.php hoặc includes/config.php như ví dụ trên. Dữ liệu thu thập có thể được lưu trữ ở nhiều vị trí. Dưới đây là một vài vị trí tệp được tìm thấy được lưu trữ:
- /media/mage.jpg
- /media/catalog/category/<các file khác nhau>
- /skin/adminhtml/default/default/images/accordion_open_bg.gif
- /skin/adminhtml/default/default/images/btn_gr_on_bg.gif
- /skin/adminhtml/default/default/images/notice-msg_bg.png
- /skin/adminhtml/default/default/images/sort-arrow-down_bg.png
- /skin/adminhtml/default/default/images/side_col_bg_bg.gif
- /skin/adminhtml/default/default/images/left_button_back.gif
Trình quét mã độc chuyên biệt có thể tìm thấy nhiều loại mã và tệp độc hại, như của Astra, là lựa chọn tốt nhất để tìm mã độc Visbot mà không tốn nhiều công sức.
Cách sửa trang web sau tấn công mã độc Visbot
1. Sao lưu trang web trước khi dọn dẹp.
Khuyến khích đưa trang web ngoại tuyến để người dùng không truy cập các trang bị nhiễm trong khi bạn đang dọn dẹp. Hãy chắc chắn sao lưu tất cả file core và cơ sở dữ liệu. Ý tưởng tốt là sao lưu ở định dạng file nén, như .zip.
2. Thay thế file core, plugin và theme.
Bạn có thể thay thế các file core bị nhiễm bằng các phiên bản gốc từ các nguồn uy tín. Sau khi tải xuống các phiên bản mới và cập nhật của các tệp & thư mục này, bạn có thể xóa các tệp cũ. Điều này đặc biệt quan trọng trong việc dọn dẹp mã độc Visbot, vì mã độc đã được tìm thấy bên trong các file core.
3. Dọn dẹp bất kỳ file đáng ngờ, được sửa đổi gần đây nào.
Bạn có thể tìm thấy các file bị nhiễm tiềm ẩn bằng cách xem những file được sửa đổi gần đây. Bạn có thể khôi phục các file này từ bản sao lưu sạch bạn có hoặc từ nguồn tin cậy.
4. Chạy quét mã độc.
Chạy quét mã độc trên máy chủ web của bạn để tìm mã độc và tệp độc hại. Bạn có thể sử dụng công cụ 'Virus Scanner' trong cPanel do nhà cung cấp hosting của bạn cung cấp, hoặc nhận dọn dẹp mã độc chuyên gia với gói Astra Pro, chặn cả cuộc tấn công và các bot cố gắng tải xuống dữ liệu bị đánh cắp.
Ngoài các bước này, bạn có thể thấy bài viết này về bảo mật Magento hữu ích.
Mã độc Visbot: Kết luận
Mã độc Visbot có thể rất nguy hiểm vì nó chủ yếu được tìm thấy trong các file core và đánh cắp thông tin nhạy cảm như thông tin thẻ tín dụng. Do đó, rất quan trọng bạn phải giữ trang web của mình không có mã độc. Ngoài việc sử dụng các phiên bản phần mềm cập nhật, ý tưởng tuyệt vời là có Tường lửa trang web như Astra cho trang web của bạn. Bộ công cụ bảo mật của chúng tôi giúp tự động bảo mật trang web của bạn và vá ảo phần mềm bằng cách ngăn chặn các yêu cầu độc hại đến达您的网站。这样,您就再也不必担心被黑客攻击了!
Về Astra
Astra là bộ công cụ bảo mật web thiết yếu chống lại hacker, mối đe dọa internet & bot cho bạn. Chúng tôi cung cấp bảo mật chủ động cho các trang web của bạn chạy các CMS phổ biến như WordPress, OpenCart, Magento v.v. Đội ngũ bảo mật của chúng tôi có sẵn 24×7 quanh năm để giúp bạn với các truy vấn của bạn.