
Trong quá trình kiểm tra một trang web OpenCart sử dụng theme Journal phổ biến, chúng tôi đã tìm thấy một endpoint cụ thể dễ bị tổn thương trước việc lộ thông tin nhạy cảm qua lỗi SQL. Journal phiên bản 3.1.0 sửa lỗi vấn đề được phát hành vào ngày 1 tháng 7, 2020.
CVE ID: CVE-2020-15478
Tóm tắt
Journal, theme OpenCart bán chạy nhất được sử dụng trong hơn 25K trang web, được phát hiện lộ thông tin nhạy cảm và có khả năng dễ bị tổn thương trước các tấn công hơn như SQL Injection.
Lộ thông tin nhạy cảm (Sensitive Data Exposure), một lỗ hổng trong OWASP Top 10, xảy ra khi ứng dụng không bảo vệ đầy đủ dữ liệu nhạy cảm. Thông tin bị lộ có thể bao gồm mật khẩu, token phiên, dữ liệu thẻ tín dụng, dữ liệu y tế riêng tư, và nhiều hơn nữa.
Lỗ hổng
Chi tiết thêm về lỗ hổng sẽ được thêm vào ngày 15 tháng 7 để người dùng theme có đủ thời gian cập nhật lên phiên bản mới nhất.
Cập nhật chi tiết kỹ thuật:
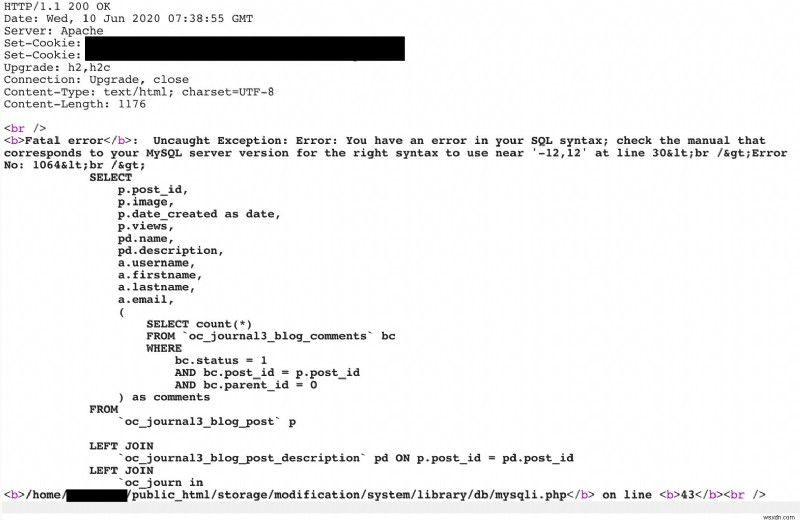
Do cách tham số "page" được ép kiểu thành integer trong /catalog/controller/journal3/blog.php, nếu ai đó nhập một chuỗi (string), điều này dẫn đến thông báo lỗi chi tiết hiển thị lỗi SQL, chi tiết cơ sở dữ liệu và đường dẫn nội bộ.
Thông tin như vậy có thể giúp kẻ tấn công chuẩn bị tốt hơn cho các cuộc tấn công. Chúng ta thấy $page được ép kiểu thành integer bằng $page = (int)Arr::get($this->request->get, 'page', 1); trong file được đề cập.
Dòng thời gian
Báo cáo lỗ hổng cho nhóm Journal vào ngày 11 tháng 6, 2020.
Phiên bản 3.1.0 chứa bản sửa lỗi cho lỗ hổng được phát hành vào ngày 1 tháng 7, 2020.
Khuyến nghị
- Rất khuyến khích cập nhật theme lên phiên bản mới nhất.
- Bạn cũng có thể thêm mã sau sau dòng
$page = (int)Arr::get($this->request->get, 'page', 1);trong /catalog/controller/journal3/blog.php:
if ($page == 0) { $page=1; }Tham khảo
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-15478
- https://docs.journal-theme.com/changelog
- https://nvd.nist.gov/vuln/detail/CVE-2020-15478