
Khi kiểm tra ứng dụng quản lý và giám sát log phổ biến, Nagios Log Server phiên bản 2.1.6 (phiên bản mới nhất tại thời điểm kiểm tra), chúng tôi phát hiện rằng nó dễ bị tổn thương trước các tấn công Stored XSS.
CVE ID: CVE-2020-16157
Tóm tắt
Nagios Log Server là phần mềm Quản lý Log tập trung, Giám sát và Phân tích phổ biến cho phép tổ chức xem, sắp xếp và cấu hình log. Phiên bản 2.1.6 của ứng dụng bị phát hiện dễ bị tổn thương trước Stored XSS.
Tấn công Stored Cross-Site Scripting liên quan đến việc kẻ tấn công chèn một script (được gọi là payload) được lưu trữ vĩnh viễn (persisted) trên ứng dụng mục tiêu (ví dụ: trong cơ sở dữ liệu). Ví dụ điển hình là script độc hại được chèn bởi kẻ tấn công vào trường bình luận trên blog hoặc trong bài đăng diễn đàn.
Tác động
Kẻ tấn công (trong trường hợp này là người dùng thông thường đã xác thực) có thể sử dụng lỗ hổng mức độ nghiêm trọng cao này để thực thi JavaScript độc hại nhằm đánh cắp cookie, chuyển hướng người dùng, thực hiện các hành động tùy ý thay mặt nạn nhân (trong trường hợp này là quản trị viên), ghi lại phím bấm của họ và nhiều hơn nữa.
Kẻ tấn công không cần tìm cách bên ngoài để khiến người dùng khác thực hiện yêu cầu cụ thể chứa exploit của họ. Thay vào đó, kẻ tấn công đặt exploit của họ vào chính ứng dụng và chỉ cần đợi nạn nhân gặp phải nó.
Lỗ hổng
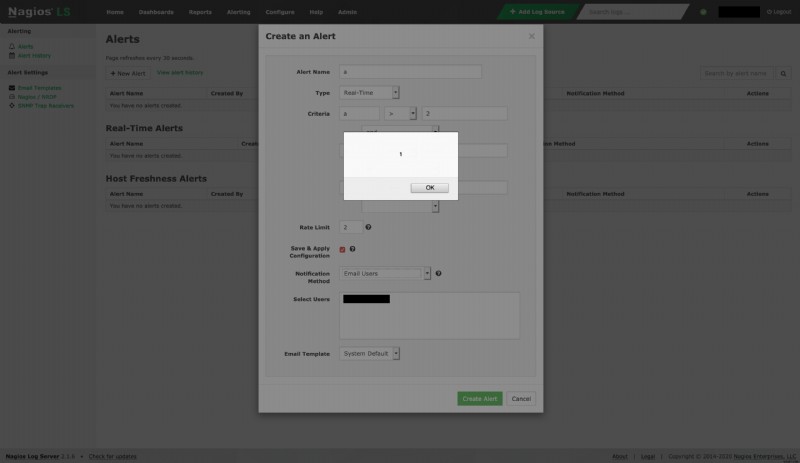
Trường Họ tên đầy đủ hoặc Tên người dùng trong trang /profile hoặc trang /admin/users/create dễ bị tổn thương trước Stored XSS. Sau khi payload được lưu trong một trong các trường này, điều hướng đến trang Cảnh báo (/alerts) và tạo cảnh báo mới và chọn Email Users làm Phương thức thông báo. Khi danh sách người dùng được hiển thị, có thể thấy payload được thực thi, như hình dưới đây.
Dòng thời gian
- Báo cáo lỗ hổng cho nhóm Nagios vào ngày 08 tháng 7, 2020
- Nagios Log Server 2.1.7 chứa bản sửa lỗi cho lỗ hổng được phát hành vào ngày 28 tháng 7, 2020
Khuyến nghị
Rất khuyến khích cập nhật ứng dụng lên phiên bản mới nhất.
Tham khảo
- https://www.nagios.com/downloads/nagios-log-server/change-log/
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-16157
- https://nvd.nist.gov/vuln/detail/CVE-2020-16157