
Kỹ sư bảo mật Astra thường xuyên phát hiện các plugin giả được cài đặt trên các trang web bị hack. Một vụ dọn dẹp mã độc gần đây đã phát hiện một plugin giả của Super Socializer Plugin trên WordPress. Plugin giả này kích hoạt các quảng cáo giả và độc hại trên trang web. Plugin mang tên "Super Socialat", rõ ràng là chơi chữ trên tên Super Socializer.
Chúng tôi sẽ thảo luận chi tiết (vị trí, mã, v.v.) của Super Socialat ngay sau đây. Trước tiên, hãy cho bạn biết một chút về plugin gốc - Super Socializer. Super Socializer là plugin giúp trang web dễ dàng đăng nhập xã hội và chia sẻ xã hội. Tại thời điểm viết bài, nó có hơn 60.000+ cài đặt đang hoạt động.
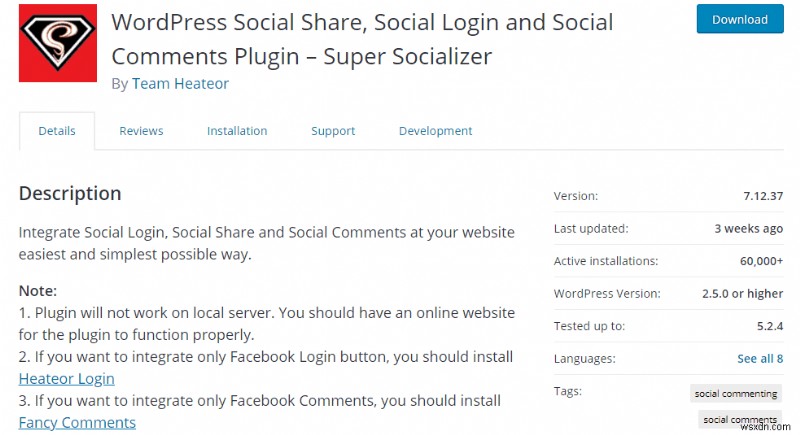
Chi Tiết Kỹ Thuật: Plugin Super Socializer Giả
Tiến hành đến chi tiết. Plugin Super Socialat xuất hiện trong danh sách plugin của bạn như sau.
 Các tệp bên trong plugin bao gồm:
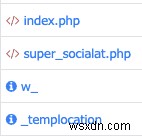
Nghiên cứu viên bảo mật của chúng tôi phát hiện plugin giả được ẩn khéo léo trong wp-content/plugins/super-socialat/super_socialat.php
Khi kiểm tra kỹ hơn, họ tìm thấy các mã độc sau được chèn vào trang web:
Bạn Có Thể Làm Gì?
Nếu bạn cũng thấy các quảng cáo giả/file ICO trên trang web, đây là những gì bạn có thể làm.
Kiểm Tra Danh Sách Plugin
Bắt đầu bằng kiểm tra thủ công các plugin. Đảm bảo không có plugin nào tên "Super Socialat" được cài đặt trên trang web của bạn. Nếu tìm thấy plugin, hãy gỡ bỏ ngay lập tức.
Kiểm Tra Tài Khoản Người Dùng Giả
Chúng tôi cũng đã thấy nhiều tài khoản giả được tạo trong các trường hợp này. Hacker thường tìm cách kéo dài quyền truy cập vào trang web bị hack. Tạo tài khoản người dùng giả là một trong những cách.
Để kiểm tra hack, hãy xem xét các tài khoản người dùng trên trang web của bạn. Xem xét bảng wp_users trong cơ sở dữ liệu chắc chắn giúp xác định các tài khoản giả và xóa chúng.
Tôi muốn nhấn mạnh ở đây rằng chỉ xóa plugin giả không phải là giải pháp toàn diện. Hãy hiểu rằng hacker đã chèn plugin này do một số lỗ hổng. Do đó, bạn cần thực hiện dọn dẹp mã độc WordPress đúng cách.
Bạn cũng có thể tham khảo hướng dẫn từng bước loại bỏ mã độc WordPress.
Cẩn Trọng Là Chìa Khóa Của An Toàn
Tất cả người dùng WordPress được khuyên nên kiểm tra kỹ plugin trước khi cài đặt. Nếu trang web của bạn cũng đang hoạt động bất thường, hãy yêu cầu dọn dẹp mã độc từ đây. Các chuyên gia bảo mật của chúng tôi sẽ dọn dẹp nhiễm trùng chỉ trong khoảng 4-6 giờ.
Nếu bạn không chắc chắn về nhiễm trùng, hãy kiểm tra trực tuyến miễn phí.
Nếu bạn chưa bị hack, đừng rủi ro bị tấn công do lơ là trong việc bảo mật trang web. Cách đơn giản nhất bạn có thể làm là cài đặt một plugin đáng tin cậy làm tất cả điều đó cho bạn. Plugin WP Hardening của Astra tự động hóa kiểm tra và sửa lỗi bảo mật cho bạn. Bây giờ bạn có thể bảo mật hơn 12 khía cạnh quan trọng của trang web chỉ với một cú nhấp chuột.
Nếu bạn muốn trang web của mình được cứng rắn trước các hack này và nhiều hơn nữa, hãy cài đặt WP Hardening từ đây miễn phí.
Có bất kỳ lo ngại nào về trang web, hãy bình luận bên dưới hoặc liên hệ chúng tôi, chúng tôi hứa sẽ trả lời 🙂