
Plugin analytics website WordPress Slimstat bị phát hiện lỗ hổng stored XSS (cross-site scripting) ở phiên bản ≤4.8. Hiện cài trên 100.000+ web. Slimstat plugin nổi tiếng tracking analytics real-time: monitor access log, khách quay lại, user đăng ký, event JavaScript... Plugin phổ biến niche này → XSS trong Slimstat chắc chắn tạo làn sóng.
Trạng thái rủi ro hiện tại trong Slimstat WordPress Plugin
Về lỗ hổng: cho phép user không xác thực chèn JavaScript vào access log phiên bản ≤4.8. Dev plugin nhanh chóng fix và bản cập nhật 4.8.1 lên thư mục plugin ngay sau. Tuy nhiên, nếu chưa cập nhật bản vá, rủi ro vẫn hiện hữu.
Dưới đây chi tiết kỹ thuật XSS trong Slimstat,
Slimstat WordPress Plugin Chi tiết Lỗ hổng
Do lỗ hổng này, bất kỳ visitor không xác thực nào có thể tiêm JavaScript tùy ý vào chức năng access log của plugin - nơi Slimstat chủ yếu dùng. Access log này truy cập từ trang access log plugin và admin dashboard.
Access log cho user chi tiết request truy cập web: IP, server detail, hosting detail...
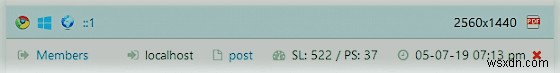
Trong Slimstat, user độc hại tiêm code tùy ý vào access log plugin. Code thực thi khi admin đăng nhập.
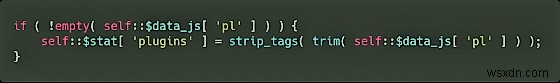
Quan trọng: plugin chỉ có 1 phương pháp sanitize: strip_tags, chỉ xóa tag từ giá trị plugin chèn. Tiêu chí sanitize này dễ lừa bằng single quote + event handler.
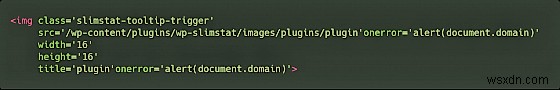
Cách hình ảnh tạo cho plugin, $a_plugin là plugin:
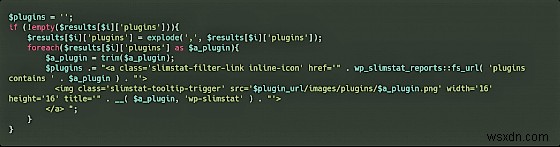
Kết quả: lỗi (hình) plugin'onerror'. Vì request không thực thi được, lưu như potential XSS vulnerability.
Cập nhật Giảm thiểu Rủi ro Slimstat Exploit
Trường hợp plugin dễ bị tấn công, khó làm gì ngoài cập nhật và chuẩn bị biện pháp bảo mật phòng ngừa. Ngoài cập nhật, có Web Firewall liên tục và toàn diện chặn XSS, SQLi, CSRF và tấn công mạng phổ biến khác. Astra cung cấp tường lửa giám sát, chặn và báo cáo mọi tấn công thử. Thử demo Astra ngay.