
Ngày qua ngày, một lỗ hổng hoặc cuộc tấn công lên CMS WordPress được phơi bày. Rõ ràng, đây không phải là cuối cùng. Thêm vào các lỗ hổng tiền lệ, một lỗ hổng cross-site scripting (XSS) khá nghiêm trọng khác được phơi bày trên plugin WordPress wp-live-chat-support. XSS trong plugin wp live chat support này tồn tại ở các phiên bản trước 8.0.27.
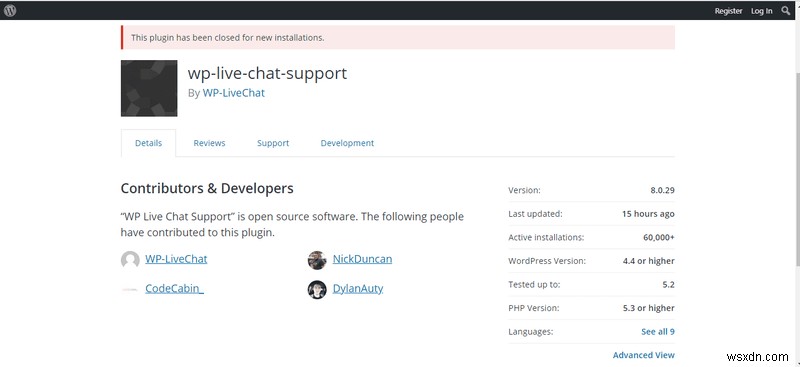
Plugin WP-live chat support có hơn 60.000 cài đặt theo thư mục plugin WordPress chính thức và được cập nhật chỉ 15 giờ trước.
Trạng Thái Rủi Ro
Mức độ nghiêm trọng của lỗ hổng có thể ước lượng từ thực tế rằng bất kỳ user không xác thực (ngay cả không có tài khoản) cũng có thể khai thác lỗ hổng này từ xa bằng cách chèn script độc hại vào trang web dễ bị tấn công.
Lỗ hổng này nảy sinh do hook admin_init không được bảo vệ.
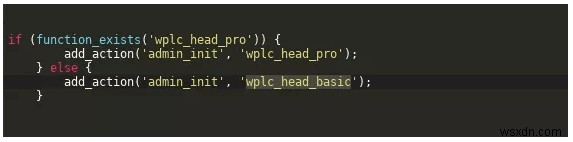
Hook này có thể được gọi bằng cách truy cập /wp-admin/admin-post.php hoặc /wp-admin/admin-ajax.php bởi bất kỳ kẻ tấn công không xác thực nào để tùy ý cập nhật tùy chọn "wplc_custom_js".
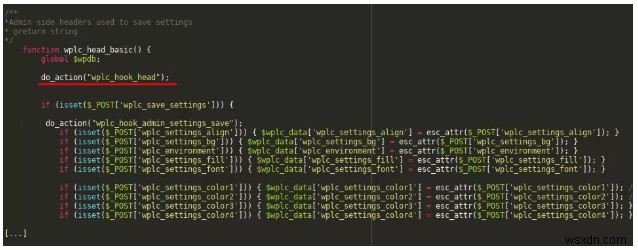
Hơn nữa, nội dung của wplc_custom_js được tải trong bất kỳ trang nào live chat xuất hiện, nghĩa là javascript độc hại sẽ được tải trên cùng các trang đó, và bình thường việc tải javascript độc hại sẽ giúp kẻ tấn công đạt XSS dễ dàng.
Giảm Thiếu Rủi Ro
Cập Nhật Lên Phiên Bản Mới Nhất
Giải pháp tốt nhất có thể là cập nhật wp-live chat support lên phiên bản mới nhất tức phiên bản 8.0.27 trở lên. Sau khi lỗ hổng được báo cáo, nhà phát triển mất gần nửa tháng để vá phiên bản dễ bị tấn công. Kể từ đó, plugin WP live chat support đã được vá hai lần. Phiên bản hiện tại có sẵn để tải là 8.0.29.
WordPress Security Suite
Có một người gác bảo vệ cho trang web luôn giúp ích. Astra WordPress Security Suite được điều chỉnh cho WordPress và cung cấp bảo vệ hoàn chỉnh với tường lửa liên tục và toàn diện. Bên cạnh đó, trình quét mã độc theo yêu cầu (on-demand Malware Scanner) của Astra quét và gắn cờ file độc hại chỉ với một cú nhấp chuột. Hơn nữa, nó mất chưa đầy 10 phút cho lần quét đầu tiên và thậm chí ít hơn cho các lần quét sau.
Nhận demo Astra ngay!