
Một plugin khác gia nhập danh sách ngày càng dài các plugin WordPress dễ bị tấn công. Plugin miễn phí WordPress FV Flowplayer Video Player dùng để nhúng video FLV hoặc MP4 vào bài viết/trang bị phát hiện dễ bị tấn công XSS, SQL injection & CSV Export. Hiện cài đặt trên 40.000+ trang web, nó mới được cập nhật 4 ngày trước sau khi lỗ hổng được báo cáo. Phiên bản trước 7.3.14.727 dễ bị các tấn công kể trên.
Lỗ Hổng SQLi FV Flowplayer Video Player
Lỗ hổng SQLi khá nghiêm trọng này trong FV Flowplayer cho phép kẻ tấn công không xác thực chèn mã JavaScript độc hại.
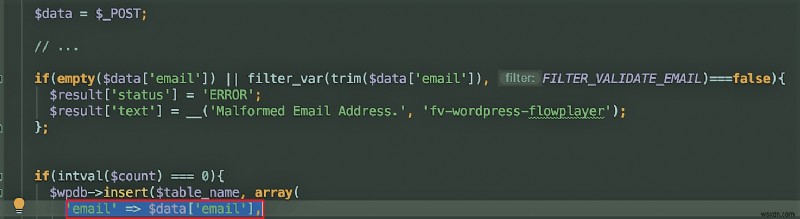
Hàm dễ bị tấn công ở đây là hook ajax `wp_ajax_nopriv_fv_wp_flowplayer_email_signup`. Trường 'email' trong script trên chấp nhận bất kỳ đầu vào nào trong trường email và dữ liệu được truyền đến cơ sở dữ liệu email nhạy cảm.
Trong trường hợp lỗ hổng SQLi trong WordPress, các dấu hiệu sau có thể giúp bạn nếu trang web bị xâm phạm hay không. Đây là danh sách:
- User admin mới được thêm
- Mật khẩu admin user không hoạt động
- Hacker đã email kèm ảnh chụp màn hình database
- Token Authorize.net bị rò rỉ
- Trang web bị biến dạng (deface)
Lỗ Hổng XSS FV Flowplayer Video Player
Các mã độc hại trên, lần lượt được thực thi trong trình duyệt web của admin.
Như thảo luận trước, đầu vào độc hại đến màn hình xuất email (email export screen) mà không được làm sạch. Hậu quả của việc này có thể tàn khốc vì có thể dẫn đến tấn công cross-site scripting bền bỉ (persistent XSS).
Nó lưu bất cứ thứ gì người dùng cung cấp trong tham số POST `email`.
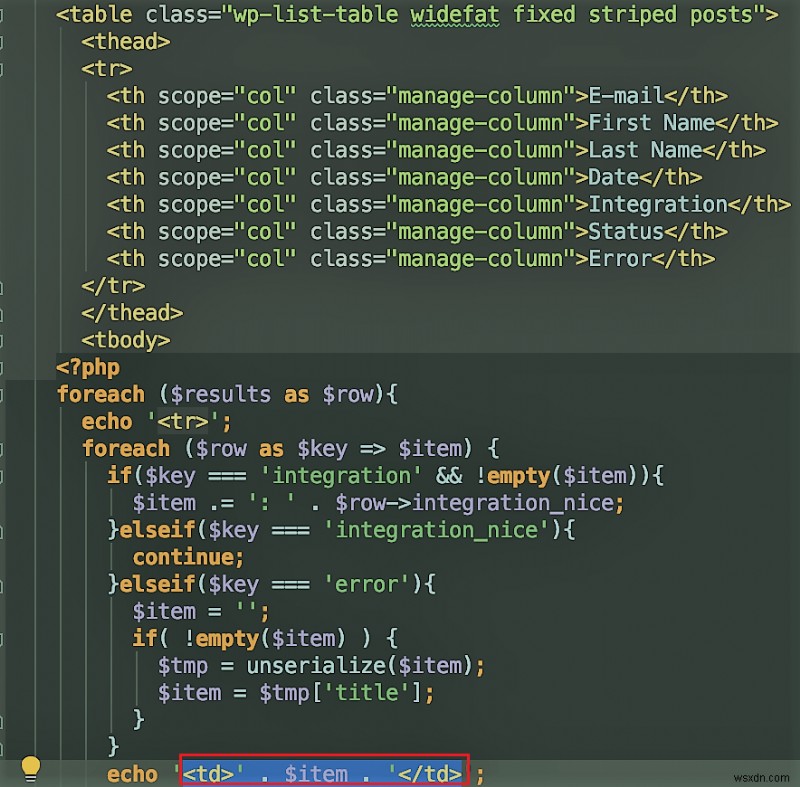
Lỗ hổng XSS khá nghiêm trọng vì nó có thể dẫn đến thiệt hại khá nghiêm trọng cho trang WordPress nếu bị khai thác. Dưới đây chỉ là một vài khai thác có thể nảy sinh từ lỗ hổng XSS. Hoặc bạn cũng có thể coi đây là triệu chứng bị xâm phạm:
- Chuyển hướng đến trang khác
- Pop-up độc hại
- Hack thẻ tín dụng WooCommerce
- Quảng cáo Google độc hại trên trang web
- Tên người dùng/Mật khẩu trang web bị xâm phạm
Lỗ Hổng Xuất CSV (CSV Export Vulnerability) FV Flowplayer Video Player
Lỗ hổng khác được khám phá trong FV player là Lỗ Hổng Xuất CSV. Lỗ hổng này cho phép bất kỳ user khách (guest user) nào tải xuống danh sách người đăng ký (subscriber's list), thực tế là vi phạm quyền riêng tư khá nghiêm trọng. Và đặc biệt nguy hiểm, dữ liệu này có thể dùng trong nhiều cách độc hại để khai thác trang WordPress của bạn.
Giải Pháp An Toàn
Lỗ hổng nếu không điều trị có thể dẫn đến tấn công mạng tàn bạo. Và bạn không muốn điều đó cho trang web của mình. Vì vậy, cách tốt nhất trong những thời điểm khó lường này là cập nhật plugin. Hơn nữa,
Cập Nhật Lên Phiên Bản Mới Nhất
FV Flowplayer Video Player đã đẩy phiên bản đã vá làm phiên bản mới nhất 7.3.15.727. Việc cập nhật plugin lên phiên bản này sẽ giảm thiểu rủi ro cao.
Astra WordPress Security Suite
Astra Website Security dành cho WordPress cung cấp Tường lửa Ứng Dụng Web (WAF) bảo vệ trang web khỏi XSS, SQLi, CSV, bad bots, và 100+ khai thác khác. Bên cạnh tường lửa, trình quét mã độc của Astra được biết đến quét trang web trong chưa đầy 10 phút và dưới 3 phút cho các lần quét tiếp theo.
Nhận demo Astra ngay, hoặc chat với chúng tôi và chúng tôi sẽ vui lòng giúp bạn.