
Vận hành gần 75 triệu trang web toàn cầu và được coi là nền tảng CMS thuận lợi nhất, WordPress được dùng rộng rãi bởi nhà bán lẻ và doanh nhân online. Sự phổ biến lan tỏa vì CMS tuân thủ template sẵn sàng dùng, thân thiện SEO và tương thích mobile.
Hàng loạt plugin WordPress hiện nay, thực hiện phần lớn công việc trên trang web. Plugin cung cấp chức năng bổ sung, lý do chính WordPress phổ biến.
Mức độ phổ biến này thường đặt WordPress thành một trong CMS bị nhắm mục tiêu nhất về tội phạm mạng. Plugin WordPress dễ bị lỗ hổng, thường đặt trang web chứa plugin ở nguy cơ rò rỉ thông tin nhạy cảm và kiểm soát server. Mỗi plugin thêm vào tăng rủi ro bảo mật, do đó bắt buộc phải đánh giá xem mỗi plugin có được cập nhật thường xuyên không. Dưới đây là một số lỗ hổng nổi tiếng trong plugin WordPress đã khiến hàng nghìn trang web rơi vào nguy hiểm trước đây.
1. Lỗ hổng Plugin Revolution Slider
Phát hiện tháng 11/2016, phiên bản Revolution Image Slider Plug-in chưa vá lỗi về cơ bản là phiên bản cũ của Revslider và được dùng rộng rãi bởi nhiều trang WordPress.
Vụ rò rỉ Panama Papers nổi tiếng tháng 4/2016 xảy ra nhờ plugin này, dẫn đến rò rỉ dữ liệu cá nhân khổng lồ trải dài 2.6 TB dữ liệu và 11.5+ triệu tài liệu lúc đó.
Lỗ hổng này cho phép kẻ tấn công tải bất kỳ file nào từ server, và đánh cắp thông tin đăng nhập database, từ đó xâm phạm hoàn toàn trang web. Loại lỗ hổng này được định nghĩa là Local File Inclusion (LFI) – kẻ tấn công truy cập, xem, tải file cục bộ trên server.
Cũng xem: Các plugin WordPress chính bị khai thác năm 2018
2. Lỗ hổng Plugin NextGEN Gallery
NextGEN Gallery, một trong plugin Gallery phổ biến nhất WordPress CMS bị phát hiện dễ bị hack cho phép người truy cập đánh cắp dữ liệu mật khẩu và khóa bí mật từ database. Với hơn 1 triệu cài đặt, lỗi là dạng SQL Injection bug cho phép input độc hại chèn vào truy vấn SQL prepared của WordPress. Thêm vào đó, dưới điều kiện nhất định, kẻ tấn công có thể cho chạy lệnh lên database backend server.
Có 2 kịch bản tấn công với lỗ hổng này:
- Chủ trang WordPress kích hoạt tùy chọn NextGEN Basic TagCloud Gallery: Tính năng cho chủ trang hiển thị gallery ảnh người dùng điều hướng bằng tag, đồng thời thay đổi URL trang khi người dùng xem qua ảnh. Vì tồn tại thiếu sanitization input đúng trong tham số URL, kẻ tấn công có thể sửa tham số link và chèn truy vấn SQL sẽ được thực thi bởi plugin khi URL bị biến dạng tải lên.
- Khi chủ trang mở trang cho gửi bài blog: Trong trường hợp này, kẻ tấn công chèn mã độc NextGEN Gallery vì họ tạo tài khoản và gửi bài viết/blog để duyệt. Tùy kỹ năng hacker, mã độc cho phép truy cập database nội bộ và mất thông tin cá nhân.
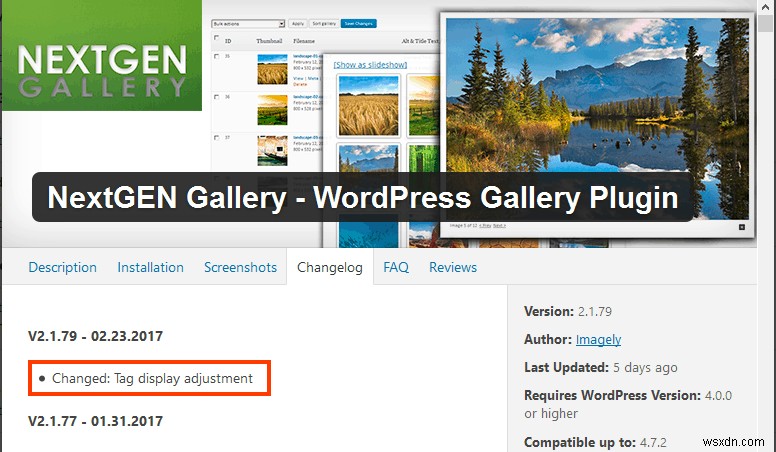
Tuy nhiên, lỗ hổng được khắc phục trong NextGEN Gallery phiên bản 2.1.79. Changelog NextGEN Gallery trên kho Plugin WordPress nói "Changed: Tag display adjustment" (Thay đổi: Điều chỉnh hiển thị tag).
3. Lỗi Neosense phiên bản 1.7
Năm 2016, template kinh doanh Neosense v1.7 được phát hiện lỗi khai thác cho phép kẻ tấn công tải file độc hại lên trang chạy theme này. Cách này kẻ tấn công kiểm soát trang không cần ủy quyền người dùng bằng cách tải file dùng Curl và chạy ngay dùng URL đó.
DynamicPress, nhà phát hành theme WordPress liên kết lỗ hổng này với việc dùng mã nguồn mở "qquploader," một uploader file dựa trên Ajax được triển khai không có bảo mật. Khai thác này, kẻ tấn công tải script PHP độc hại với đuôi .php hoặc .phtml vào thư mục download trang web và truy cập thư mục upload.
Lỗ hổng tuy nhiên được khắc phục trong phiên bản tiếp theo Neosense v 1.8
4. FancyBox
Fancybox, một trong plugin WordPress phổ biến nhất dùng bởi hàng nghìn trang để hiển thị ảnh, nội dung HTML và multimedia bị coi là lỗi sau khi phát hiện lỗ hổng zero-day nghiêm trọng. Lỗ hổng cho phép kẻ tấn công chèn iframe độc hại (hoặc script/nội dung ngẫu nhiên) vào trang web dễ bị tấn công, chuyển hướng người dùng đến trang '203koko'.
Phạm vi lỗ hổng thấy qua thực tế gần 70 triệu trang chạy WordPress, gần một nửa dùng plugin này. Tuy nhiên, hai phiên bản plugin được phát hành ngay sau để khắc phục lỗi.
5. Lỗ hổng TimThumb
Thư viện resize ảnh WordPress tên TimThumb để nhiều plugin WordPress rơi vào rủi ro tấn công độc hại. Plugin phổ biến dễ bị tổn thương do vấn đề này bao gồm TimThumb, WordThumb, WordPress Gallery Plugin và IGIT Posts Slider среди nhiều plugin khác.
Lỗ hổng cho phép kẻ tấn công thực thi từ xa mã PHP tùy ý trên trang web bị ảnh hưởng. Một khi xong, kẻ tấn công xâm phạm trang web bất kỳ cách nào muốn.
Ví dụ lệnh hacker dùng tạo, xóa, sửa file trên server:
Lỗ hổng sau đó được vá trong bản cập nhật.
6. WP Mobile Detector
Hơn 10.000 trang web dùng plugin WordPress tên WP Mobile Detector bị phát hiện lỗi.
Lỗ hổng có thể khai thác dùng script resize.php cho phép kẻ tấn công từ xa tải file tùy ý lên Web server. Các file này có thể đóng vai trò backdoor script, còn gọi Web shell, cung cấp truy cập backdoor vào server và quyền chèn mã độc vào trang hợp pháp.
Để biết thêm cách bảo mật trang WordPress mới cài, xem hướng dẫn toàn diện bảo mật WordPress.
Liên hệ Astra cung cấp bảo vệ tối đa cho trang web WordPress.