
Sự bùng nổ gần đây của ransomware WannaCry và hoạn loạn nó gây ra toàn cầu là nhắc nhở grim về trạng thái dễ bị tổn thương của hệ thống bảo mật online. Những sự kiện này cho thấy không ai miễn dịch tội phạm mạng – không phải tập đoàn lớn, doanh nghiệp nhỏ, startup, cơ quan chính phủ, hay ngay cả người dùng đơn lẻ vô hại nhất.
Theo IBM, 62% tất cả cuộc tấn công mạng nhắm vào doanh nghiệp vừa và nhỏ. Con số khoảng 4.000 mỗi ngày. Doanh nghiệp nhỏ là mục tiêu dễ do dễ xâm nhập. Đa số doanh nghiệp nhỏ bỏ qua quan trọng bảo mật kinh doanh online và thường thành mục tiêu hacker muốn đánh cắp hoặc lộ dữ liệu thiết yếu công ty. Phạm vi tội phạm mạng từ đánh cắp thông tin đến cướp tài khoản ngân hàng qua chuyển tiền; đánh cắp thông tin định danh cá nhân khách hàng; nộp hoàn thuế gian lận hoặc gian lận bảo hiểm y tế/y tế.
Mặc dù một số doanh nghiệp khôi phục thiệt hại, vài cái khác không may và buộc phải đóng cửa. Dưới đây là các công ty phải đóng cửa sau thiệt hại khổng lồ do rò rỉ dữ liệu.
1. Code Spaces
Code Spaces, dịch vụ hosting mã nguồn cung cấp bộ công cụ quản lý dự án cho người dùng, buộc phải đóng cửa sau cuộc tấn công tàn khốc xóa sạch lượng lớn dữ liệu, bản sao lưu, cấu hình máy, và bản sao lưu offsite. Điều này xảy ra khi kẻ tấn công khởi động tấn công DDoS kèm xâm nhập bảng điều khiển Amazon EC2 của Code Spaces.
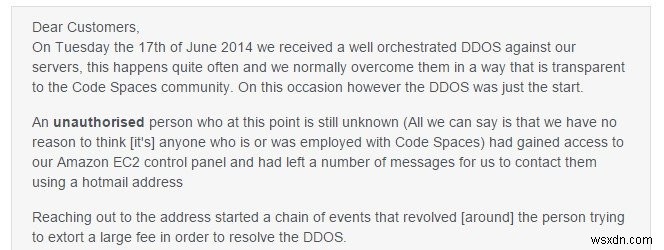
Ngay sau tấn công, công ty không giải quyết được vấn đề và hoàn tiền khách hàng không có dịch vụ đã trả. Điều này dẫn đến thiệt hại lớn uy tín và vị thế tài chính thị trường, và cuối cùng đóng cửa hoàn toàn dịch vụ.
2. Telefonica
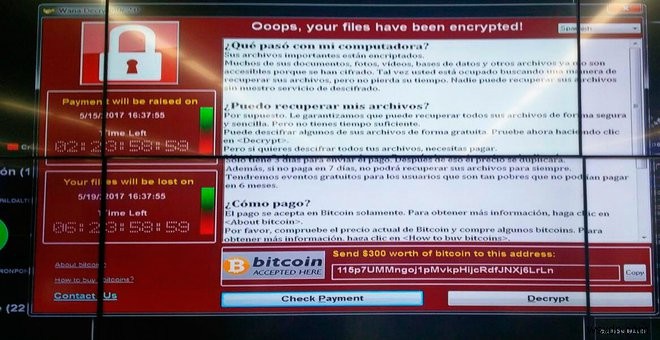
WannaCry nổi tiếng ảnh hưởng nhiều hệ thống toàn cầu, một trong đó là Telefonica: công ty viễn thông Tây Ban Nha. Với ransomware quét qua hệ thống, bộ IT công ty phải tắt gấp tất cả hệ thống máy tính và VPN để giới hạn lan truyền ransomware. Theo tuyên bố công ty, ransomware dường như nhiễm server nội bộ, từ đó lan sang máy nhân viên.
3. FlexiSpy
Flexispy, công ty bán công cụ giám sát bí mật cho vợ chồng ghen tuông và cha mẹ lo lắng — công cụ cài trên laptop và mobile để hack vào hoạt động số, ảnh lưu trữ, tin nhắn — bị đóng cửa bởi 2 hacker. Hacker cung cấp cho phóng viên Motherboard 13.000 chi tiết tài khoản người dùng bị hack, cũng như toàn bộ dữ liệu bị xóa từ server công ty.
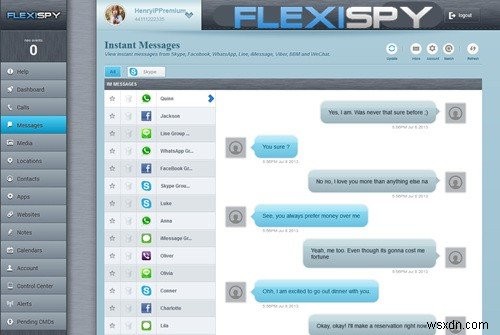
Tuy nhiên, hacker sau tấn công thực hiện như dấu phản kháng hoạt động nhục mịn này, nói rằng FlexiSpy cho phép mọi người làm là "fucking seedy and skin-crawlingly revolting" (rác rưởi và ghê rợn). Hacker tên 'Leopard Boy' nói mục tiêu hack là gửi cảnh báo cho toàn bộ ngành này. Chúng truy cập và xâm phạm Domain Controller cho tất cả domain Windows, server SharePoint nội bộ, và bắt đầu xóa mọi loại thông tin và code – sau chuyển phần lớn cho phóng viên Motherboard.
Công ty tương tự Retina-X cũng bị đóng cửa bởi cùng nhóm hacker.
4. Medstar Health
MedStar Health, công ty vận hành chuỗi bệnh viện quanh Baltimore và Washington tại Mỹ, thành nạn nhân hack bệnh viện. Mạng công ty bị virus không xác định tấn công dẫn đến đóng cửa database bệnh nhân và hệ thống email.
Cuộc hack khá absurd vì không có bitcoin hoặc yêu cầu tiền chuộc, nhưng công ty rơi vào khủng hoảng do mất toàn bộ hồ sơ bệnh nhân và máy nhắn tin. Nó minh chứng lớn cho thấy ham muốn áp dụng phương pháp điện tử cho quản trị y tế cũng có cái giá. Sự kiện này được báo chí bao phủ rộng nhưng dù vậy, nhiều tổ chức y tế vẫn chỉ hiểu mơ hồ về phạm vi mối đe dọa mạng.
Mặc dù nhiều doanh nghiệp là mục tiêu liên tục của kẻ tấn công, mục tiêu phổ biến và dễ nhất là kinh doanh web. Lỗ hổng CMS phổ biến như Magento, WordPress, OpenCart v.v. làm chúng thành mục tiêu chính. Tường lửa trang web như Astra là giải pháp khuyến nghị cao cho bảo mật trang web.