
Hơn 700 trang web WordPress và Joomla đã bị nhiễm mã độc ionCube, ngụy trang dưới dạng các tệp được mã hóa ionCube hợp pháp.
IonCube là một bộ mã hóa PHP cũ và mạnh mẽ được dùng để mã hóa và bảo vệ tệp bằng mã hóa PHP, obfuscation và khả năng cấp phép. Do chi phí cấp phép, ionCube thường không phải là ứng cử viên cho mục đích độc hại.
Tuy nhiên, kẻ tấn công đã tìm ra cách ngụy trang mã độc của họ giống như các tệp được mã hóa ionCube để xâm phạm nhiều trang web. Trong số các trang bị ảnh hưởng là các trang dựa trên WordPress, Joomla và CodeIgniter. Mã độc cho phép hacker tạo backdoor trên các trang web dễ bị tấn công, dẫn đến việc đánh cắp dữ liệu từ người dùng trang web dễ bị tổn thương.
Dấu hiệu nhiễm mã độc ionCube
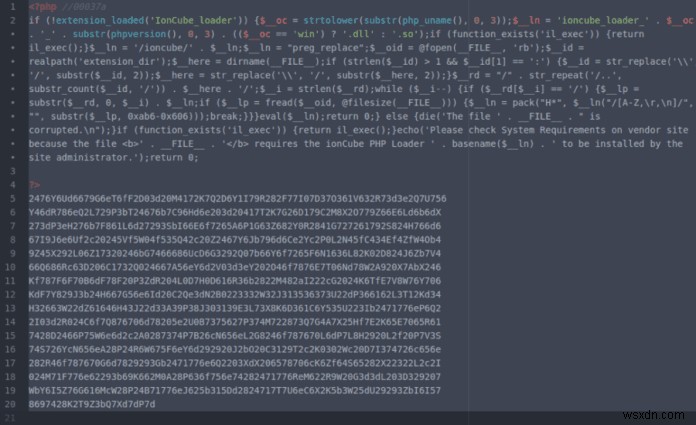
Các nhà nghiên cứu đã phát hiện hơn 7000 tệp ionCube giả với tên vô hại chạy trên máy chủ PHP. Theo các nhà nghiên cứu, trong khi một vài dòng tồn tại trong tệp ionCube hợp pháp, thì không phải trường hợp đó với các tệp giả. Hơn nữa, mọi tệp Ioncube hợp pháp đều tham chiếu đến miền ioncube.com. Điều đó không xảy ra trong các tệp giả.
Đây là hình ảnh của một tệp ionCube giả.
Trong khi tệp ionCube hợp pháp trông như sau:
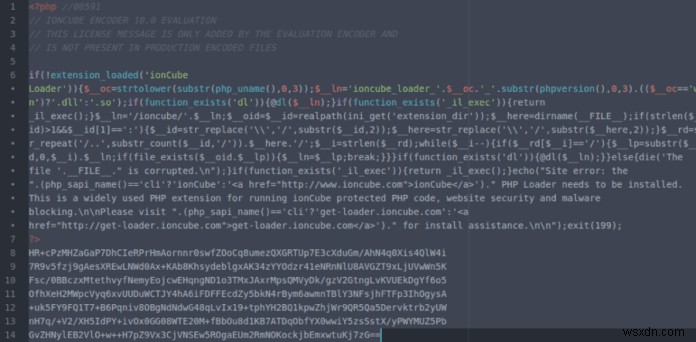
Ngoài ra, các nhà nghiên cứu đã phát hiện các khối mã sau thẻ đóng PHP chỉ bao gồm các ký tự alphanumeric và dòng mới, khác với tệp thật. Theo các nhà nghiên cứu:
Một cuộc điều tra tiết lộ việc phát hiện 700 trang bị nhiễm, tổng cộng hơn 7.000 tệp bị nhiễm. Các tệp PHP như "diff98.php" và "wrgcduzk.php" về cơ bản là các tệp obfuscated đáng ngờ, trông gần như giống hệt các tệp được mã hóa ionCube hợp pháp.
Khi giải mã, tệp ionCube giả bao gồm mã độc ionCube. Về mặt lý thuyết, mã độc tiêm này có thể nhiễm bất kỳ trang web nào dựa trên máy chủ web chạy PHP.
Cách giảm thiểu?
Việc phân biệt giữa tệp ionCube giả và thật có thể khó khăn, देखते हुए有大量的恶意软件变体。此外,如果开发人员没有专门安装ionCube编码的文件,但在他们的服务器上发现此类文件,则很可能已被感染。在一个网站上看到多达100个略有不同的恶意软件变体是很常见的。此外,与不同PHP版本的跨兼容性极低,降低了作为恶意软件的可行性。
Mã độc ionCube có thể được giảm thiểu. Các nhà nghiên cứu khuyến nghị quản trị viên kiểm tra sự hiện diện của các tệp được mã hóa ionCube作为妥协指标。一旦检测到阳性,为了完全消除威胁,强制进行全站扫描,并采用Web应用程序防火墙(WAF)。
Tải xuống miễn phí Danh sách kiểm tra thực hành mã hóa an toàn cho nhà phát triển để đảm bảo trang web của bạn tuân thủ所有方面的编码安全。
Để进一步减轻您的网站免受此类在线威胁,请安装Astra的Web安全防火墙。