
Cloki Malware là gì?
Một loại mã độc mới đã nổi lên, được gọi là "Cloki", làm chậm (và làm crash) các trang web Joomla & WordPress dễ bị tấn công. Mã độc có thể thực thi các lệnh hệ thống cốt lõi mà không cần truy cập cPanel hoặc SSH. Nó có thể thêm một cron job để mã độc được thực thi liên tục trong thời gian rất ngắn. Điều này khiến tài nguyên máy chủ bị tối đa, làm chậm trang web WordPress và Joomla của bạn. Chúng tôi đã thấy các trường hợp tài khoản hosting như GoDaddy, Hostgator và InMotion đã treo tài khoản hosting Linux chung của các trang web bị nhiễm Cloki.
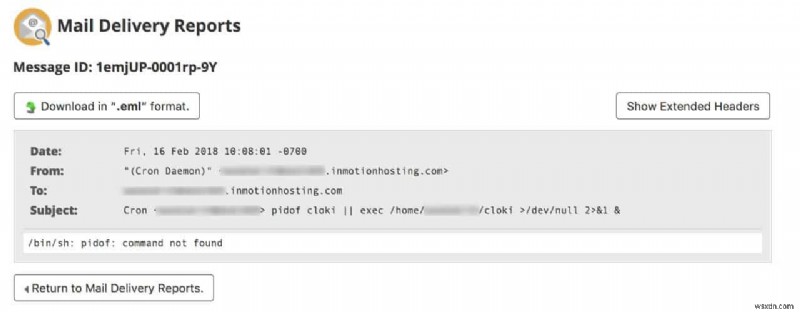
Cách kiểm tra xem bạn có bị hack bởi Cloki không
- Kiểm tra Cron Jobs/CronTabs đang chạy trên máy chủ (qua cPanel): Nếu bạn thấy một cron job mà bạn không thêm, trông giống như sau:
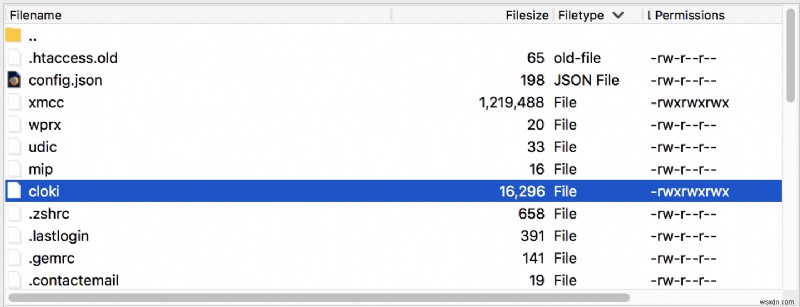
- Kiểm tra các tệp với tên sau trên máy chủ. Chúng thường nằm trong thư mục home của user:
- cloki
- mip
- udic
- wprx
- xmcc
Cách khắc phục mã độc Cloki
- Tạm thời vô hiệu hóa/treo tài khoản hosting qua cPanel/WHM hoặc bằng cách gửi ticket cho công ty hosting
- Tạo tệp php.ini tùy chỉnh trong thư mục public_html với các 'disable_functions' sau:
show_source, system, shell_exec, passthru, phpinfo, popen, proc_open, allow_url_fopen, eval, exec, parse_ini_file, open_base, symlink. - Xóa cron job Cloki mà bạn đã tìm thấy ở phần trước.
- Xóa tất cả các thể hiện các tệp độc hại sau:
- cloki
- mip
- udic
- wprx
- xmcc
- Kích hoạt lại tài khoản hosting và giám sát trang web trong vài phút.
- Kiểm tra tệp hoặc cron job xem chúng có được tạo lại bởi mã độc không
Cách bảo vệ Joomla và WordPress khỏi Cloki
- Bảo vệ trang web bằng Tường lửa Ứng dụng Web (WAF)
- Vô hiệu hóa các hàm PHP nguy hiểm trên máy chủ bằng tệp php.ini như đã đề cập ở phần trước.
- Cập nhật CMS & plugin, tức là phiên bản lõi WordPress & Joomla
- Kiểm tra khu vực tải tệp dễ bị tấn công trong trang web của bạn. Đảm bảo
- Giám sát thường xuyên thay đổi tệp & cron job trên máy chủ
Gỡ bỏ Cloki có thể hơi khó khăn. Mã độc có xu hướng nhiễm lại rất nhanh. Khi bạn xóa một tệp/cron job, một cái khác được tạo ra gần như ngay lập tức. Nếu bạn muốn giúp đỡ dọn dẹp nhiễm trùng này khỏi trang web của bạn, hãy truy cập trang dọn dẹp & gỡ bỏ mã độc của chúng tôi.