
Trang web WordPress lại thành nạn nhân của mã độc chuyển hướng lan rộng. Nhiều chủ web WordPress liên hệ lo lắng về trang web chuyển hướng hoặc admin panel báo lỗi.
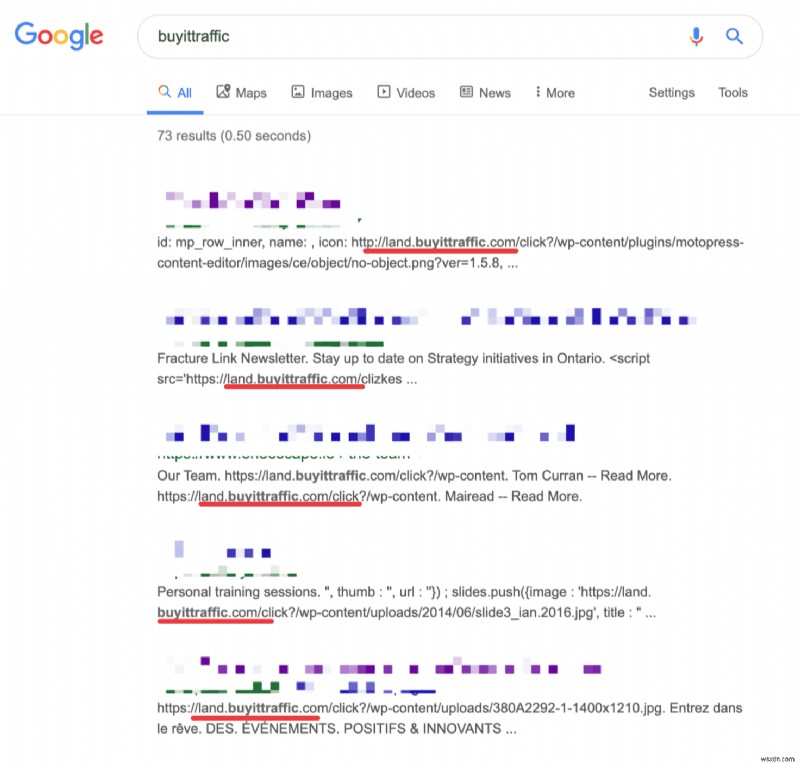
Khi dọn dẹp các trang này, chúng tôi nhận ra sự tương đồng trong cách hack. Tất cả bị nhiễm cùng một mã độc chuyển hướng. Mã độc này chuyển hướng đầu tiên đến miền độc hại buyittraffic[.com] rồi cuối cùng đến sinowncrers12 [.] live, cuttraffic[.com], puttraffic[.com], importtraffic[.com], gianttraffic[.com], js. greenlabelfrancisco. [com]/touch.js, dl. gotosecond2.[com]/talk.js, statistic[.]admarketlocation[.]com, stat.trackstatisticsss.[com]slan.[js], silvergatest15 [.] live, www.wow-robotics.[xyz], planeobservetoo1[.]live, dock.lovegreenpencils[.]ga/m.js?n=nb5, cht.secondaryinformtrand[.]com/m.js?n=nb5, main.travelfornamewalking[.]ga/, irc.lovegreenpencils[.]ga/, v.v.
Nhiều trường hợp, trang web chuyển hướng trước đến clicks.worldctraffic[.com], top.worldctraffic[.com], red.toupandgoforward[.com], bluelabelmoscow.[com] hoặc ticker.trasnaltemyrecords[.com] trước khi đến một trong các trang trên.
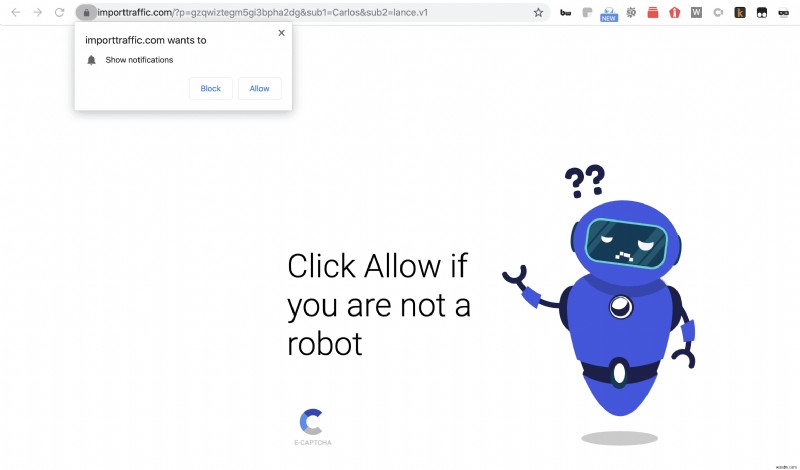
Đây là ví dụ điển hình của 'chuỗi chuyển hướng' malware. Trang web bị chuyển hướng nhiều lần trước khi đến domain mục tiêu.
Điều tra thêm, vài trăm trang web dường như bị nhiễm mã độc này:
Triệu Chứng Cho Biết Trang Web Bị Hack
Trang chủ chuyển hướng sang domain khác, rõ ràng là dấu hiệu hack. Tuy nhiên, còn dấu hiệu khác gắn liền với mã độc này. Bạn biết bị hack nếu:
- Không truy cập được trang web.
- Không đăng nhập được wp-admin.
- wp-admin ném lỗi 404.
- Đăng nhập WordPress admin, nhận lỗi:
"ERROR: There is no user registered with that email address".
Nếu trang web cũng hiển thị triệu chứng tương tự, liên hệ chúng tôi. Chúng tôi dọn dẹp hack trong vài giờ. Trình quét mã độc tìm thấy malware trong vài phút.
Kỹ Thuật Phía Sau Hack
Đã đề cập malware chuyển hướng nhiều lần. Xem cách thức:
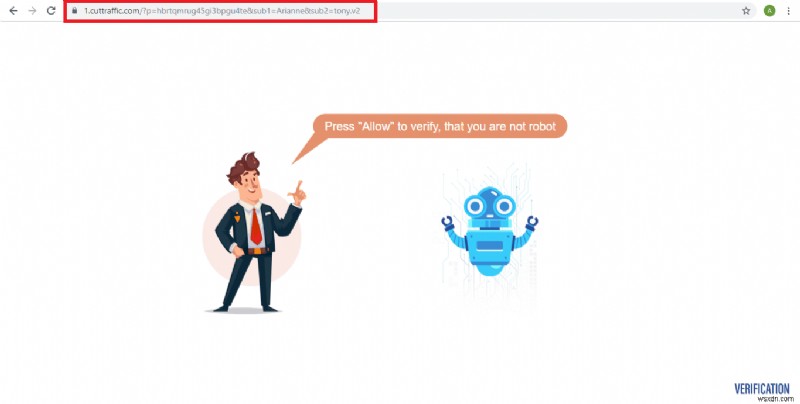
Hình dưới từ một trang bị hack. Chú ý domain name.
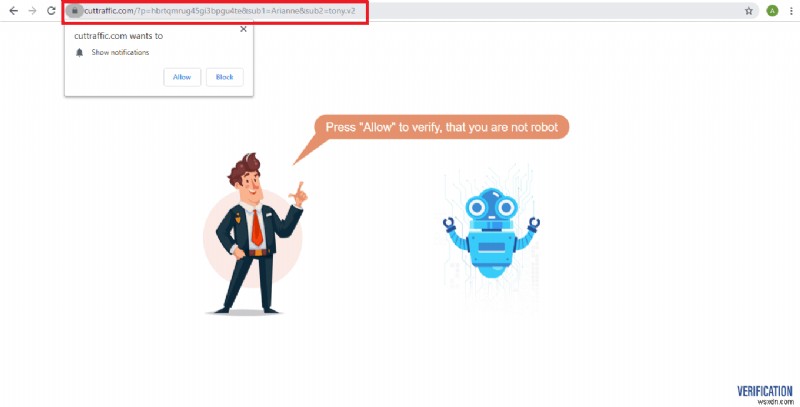
Khi thử đóng thanh thông báo trên domain này, nó chuyển hướng đến biến thể nhẹ: 0.cuttraffic[.com].
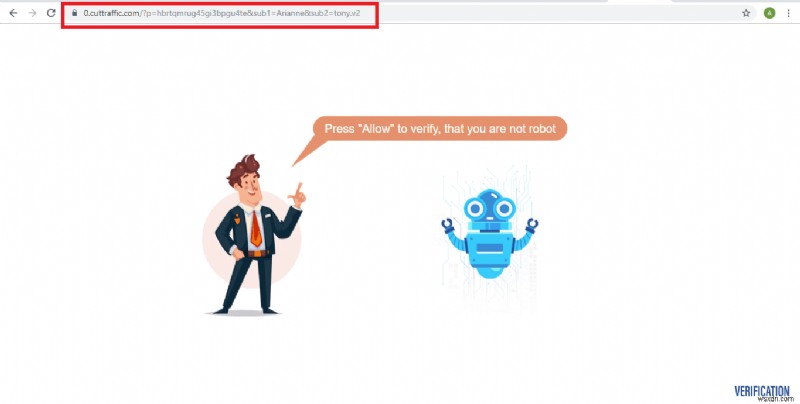
Đóng lại thanh thông báo, chuyển đến 1.cuttraffic[.com] và cứ thế.
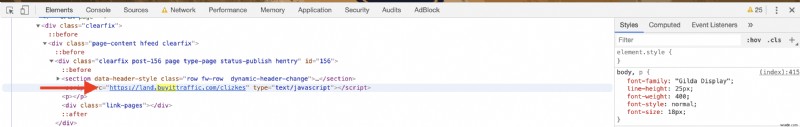
Kiểm tra nhanh xác nhận chèn link buyittraffic[.com] vào trang.
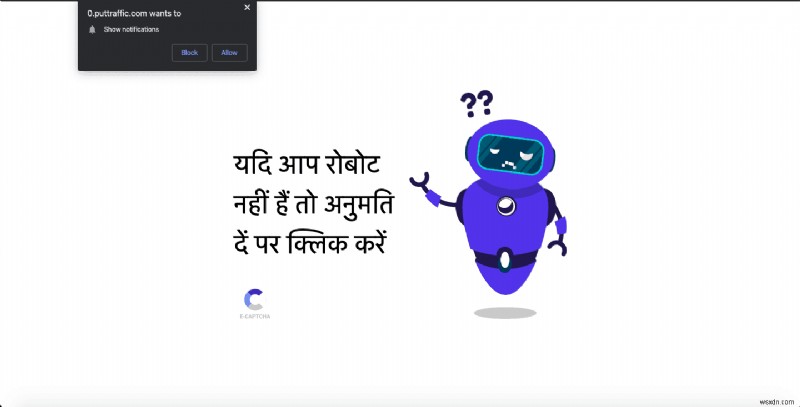
Tiếp theo. Cũng thấy trang chuyển hướng tùy chỉnh theo ngôn ngữ vùng của trang web. Xem hình:
Hacker Nhiễm Trang Web Của Bạn Như Thế Nào?
Về câu hỏi hacker nhiễm nhiều trang như thế nào.
Lý do không rõ ràng nhưng nghi ngờ phiên bản adminer dễ bị tấn công là nguyên nhân.
Khi dọn dẹp, tìm thấy file adminer.php trong thư mục root của tất cả trang bị ảnh hưởng. Do đó, an toàn giả định hacker dùng script adminer truy cập và nhiễm database.
Kết hợp với việc adminer phiên bản trước 4.6.3 có lỗ hổng nghiêm trọng. Lỗ hổng cho phép attacker đọc file local trên server, như wp-config.php trên WordPress, local.xml trên Magento, v.v. File này chứa credential database dùng để truy cập database.
Do đó, khuyến nghị kiểm tra file adminer.php trên server và xóa.
Để hiểu sâu hơn về hack chuyển hướng WordPress, đọc blog này.
Bạn Có Thể Làm Gì Với Hack Này?
Nhận ra trang web bị nhiễm, làm gì?
Hai lựa chọn: nhờ chuyên gia dọn dẹp hoặc tự dọn dẹp thủ công.
Với tùy chọn sau, bắt đầu kiểm tra server file độc hại. Biết hacker khai thác nhiều lỗ hổng và tạo file độc hại. Bạn phải săn file nhiễm. Sau đó xóa chính xác đoạn code kích hoạt chuyển hướng. Một vài nơi quan trọng tìm malware gây nhiễm này:
- Tìm script adminer: Đăng nhập cPanel/FTP, tìm file 'adminer.php'. Thường hacker triển khai file này để留后门 truy cập server. Nếu tìm thấy, xóa ngay.
- Tìm backdoor này: Trong trường hợp này, thường tìm file đáng ngờ tại wp-content/force-download.php. Kiểm tra file force-download.php dưới wp-content. Nếu có, xóa.
- Kiểm tra source: Kiểm tra cơ bản: xem code trang index và tìm link độc hại. Nếu thấy, xóa.
- Kiểm tra User giả: Vào bảng wp_users database và xác thực không có user lạ/không ủy quyền. Để giữ truy cập, hacker tạo tài khoản admin giả. Cũng thấy trong tấn công này. Hầu hết trang bị nhiễm có user/admin độc hại. Một số fake user ID biết: admin@wsxdn.com[.com], admin@wsxdn.com[.]com (username: wordpresdadmin)
Tham khảo hướng dẫn loại bỏ mã độc WordPress từng bước cho quy trình thủ công.
Người Click Vào Link Độc Hại Này?
Nếu bạn đang truy cập trang yêu thích, click 'allow' trên popup độc hại, vài việc làm:
- Xem lại push notification trên Chrome. Nếu thấy trang không nhận ra, vô hiệu hóa.
- Chạy anti-virus trên PC.
- Có thể xóa cache & lịch sử duyệt hôm nay.
Cách Bảo Vệ Trang Web?

Để không đối mặt kết quả đáng sợ và tốn kém, đầu tư giải pháp bảo mật uy tín. Astra security suite cung cấp tường lửa ứng dụng web, trình quét mã độc, dọn dẹp mã độc ngay lập tức, VAPT (Kiểm tra lỗ hổng & Xâm nhập), v.v. Với giải pháp bảo mật WordPress Astra, bạn không lo những thứ này nữa.
Hơn nữa, plugin WP Hardening là giải pháp đa năng khác của Astra. Cung cấp audit trang web và sửa lỗi bảo mật một click. Bây giờ sửa hơn 12 khu vực bảo mật quan trọng với công cụ này.
Tóm Lại
Hack chuyển hướng WordPress không mới. Tuy nhiên, mã độc chuyển hướng buyittraffic[.com] làm ngạc nhiên vì ảnh hưởng trang web nhiều cách. Rõ ràng, nhiễm này phức tạp.
Hack này trực tiếp do lỗ hổng trang web. Bảo trì kém có thể là nguyên nhân. Không làm audit bảo mật và kiểm thử lỗ hổng có thể là nguyên nhân khác. Nếu lo được những nguyên nhân này, bạn chắc chắn không phải tìm phương pháp loại bỏ mã độc khác.
Có thắc mắc cụ thể về trang web? Comment dưới hoặc liên hệ, chúng tôi hứa hẹn trả lời 🙂