
Plugin WP maintenance bị phát hiện lỗ hổng CSRF và stored XSS. Ngày 15/11, WordFence báo cáo lỗ hổng cho developer. Sau đó, developer (Florent Malliefaud) khẩn trương vá lỗ hổng chỉ trong một ngày.
Phiên bản 5.0.6 không còn lỗ hổng. Khuyến nghị cập nhật từ mọi phiên bản trước lên phiên bản này.
Về Plugin WP Maintenance
Theo tên, plugin WP maintenance cho phép đưa trang web vào chế độ bảo trì. Cũng tùy chỉnh trang bảo trì rộng rãi.
Cách plugin WP maintenance hiển thị trong kho WordPress.
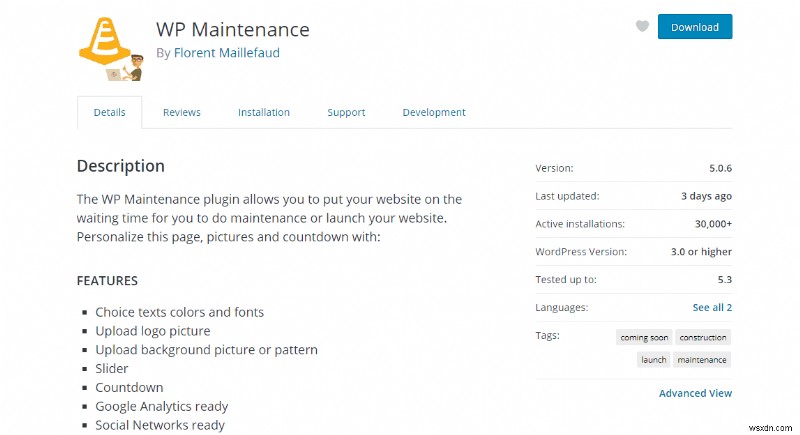
Như thấy, có 30.000+ cài đặt hoạt động. Tính năng: text tùy chỉnh, logo, hình, CSS, v.v. trên trang bảo trì. Thậm chí chèn countdown timer.
Chi Tiết Lỗ Hổng
Theo WordFence, lỗ hổng cho phép attacker đưa trang web vào chế độ bảo trì và chèn mã độc. Chủ yếu tính năng tùy chỉnh bị lỗi. Cài đặt tùy chỉnh không kiểm tra nonce key user trước khi cập nhật cài đặt. Dẫn đến CSRF nghiêm trọng.
Cũng thiếu sanitation code đúng trong trường input cài đặt, cho phép hacker chèn mã độc nguy hiểm.
Chi tiết kỹ thuật ở phần sau.
Chi Tiết Kỹ Thuật
WP maintenance hỗ trợ nhiều tính năng tùy chỉnh. Rất nhiều tính năng cần giám sát tốt hơn. WP maintenance thiếu ở chỗ: bảo vệ nonce hạn chế và Sanitization Input/Output trên giá trị. Những khu vực bỏ qua dẫn đến Cross-Site Request Forgery (CSRF). CSRF sau đó dẫn đến Cross-Site Scripting (XSS) trong WP Maintenance.
Xem code này:
Ở đây hàm update_general AJAX không verify nonce token, để lộ CSRF. Cũng, hàm update_option() & wpm_update_settings() không có input sanitization. Cho phép user không ủy quyền/attacker chèn script độc hại như stored XSS, khi gọi gây redirect, crypto mining, đánh cắp dữ liệu, v.v.
Đại thể, mọi cài đặt trong plugin đều dễ bị CSRF & XSS.
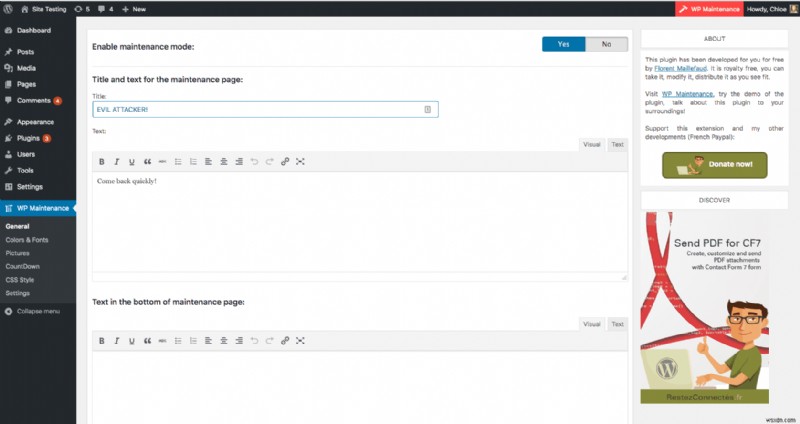
Cửa sổ General Settings trong WP maintenance có hai trường input: title và text field.
Do Validation và Sanitization lỗi, mã độc bỏ qua parsing và lưu như stored XSS. Ví dụ trên trường "Enable Newsletter":
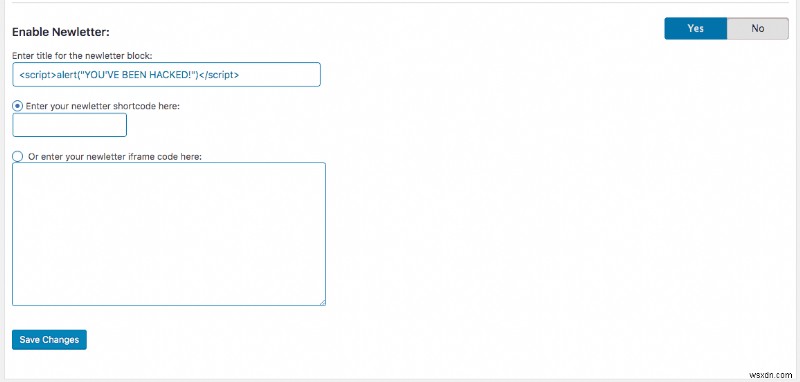
Code vượt qua sanitization và thực thi.

Cập Nhật Để Giảm Rủi Ro
Chỉ cần cập nhật plugin lên phiên bản mới (5.0.6) để giảm rủi ro.
Cũng, bảo trì bảo mật kém vẫn là vấn đề nghiêm trọng trong nhiều plugin WordPress. Cách tốt nhất đảm bảo bảo mật trang web là chọn lọc. WP maintenance nhanh vá lỗ hổng, không phải plugin nào cũng vậy.
Chỉ tải plugin có team hỗ trợ và dev hoạt động. Biết được bằng cách check review plugin hoặc tìm trên diễn đàn.
Astra Security Giúp Đỡ
Plugin an toàn giúp, nhưng bạn biết gì giúp tốt hơn không phụ thuộc bảo mật plugin? Có hệ thống bảo mật riêng.
Astra security là bộ bảo mật hoàn chỉnh cho WordPress. Bạn ngồi yên khi Astra lo bảo mật. Cung cấp nhiều tính năng: tường lửa ứng dụng web, trình quét mã độc, dọn dẹp mã độc, kiểm toán bảo mật, v.v. Xem review ở đây.
Thử demo Astra và tự biết.
Đăng câu hỏi bảo mật vào comment, chúng tôi chắc chắn trả lời 🙂
Hoặc liên hệ chuyên gia bảo mật qua chat ở đây.