
Khi kiểm tra plugin testimonial WordPress phổ biến Strong Testimonials, tôi tìm thấy nhiều lỗ hổng stored XSS. Tất cả trang WordPress dùng Strong Testimonials phiên bản 2.40.0 và dưới bị ảnh hưởng.
CVE ID: CVE-2020-8549
CWE ID: CWE-79
Tóm Tắt
Strong Testimonials là plugin testimonial WordPress phổ biến, dễ tùy chỉnh với hơn 90.000 cài đặt hoạt động. Lỗ hổng stored XSS trong plugin có thể bị khai thác để thực hiện hành động độc hại: đánh cắp session cookie hoặc credential nạn nhân, thực hiện hành động tùy ý thay mặt nạn nhân, ghi keystroke, nhiễm Japanese keyword hack, v.v.
Lỗ Hổng
Trong phần chi tiết client khi thêm/sửa testimonial, tham số custom[client_name] và custom[company_name] bị phát hiện dễ bị stored cross-site scripting.
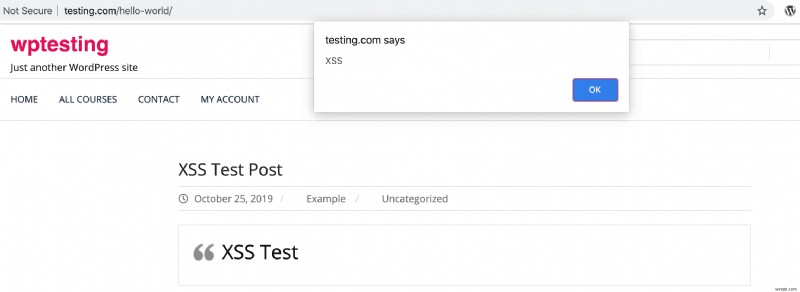
Khi testimonial được thêm vào trang, XSS payload truyền trong cả hai tham số dễ bị tấn công được thực thi.
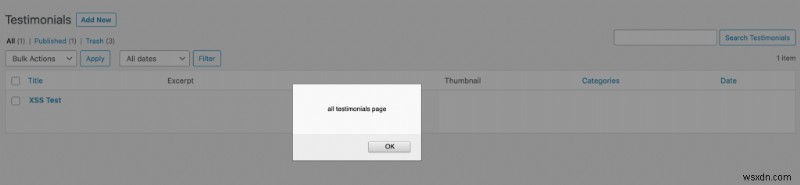
Payload trong custom[client_name] cũng được thực thi trong trang All Testimonials (/wp-admin/edit.php?post_type=wpm-testimonial).
Timeline
Báo cáo lỗ hổng cho team Strong Testimonials ngày 23/01/2020.
Phiên bản Strong Testimonials 2.40.1 chứa bản vá phát hành ngày 25/01/2020.
Khuyến Nghị
Rất khuyến nghị cập nhật plugin lên phiên bản mới nhất.
Tham Khảo
- https://github.com/MachoThemes/strong-testimonials/blob/master/changelog.txt
- https://wpvulndb.com/vulnerabilities/10056
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-8549
Để thực hành bảo mật tốt nhất, tham khảo:
- Hướng Dẫn Bảo Mật WordPress
- WordPress Hack và Loại Bỏ Mã Độc