
Về lỗ hổng tiện ích mở rộng PDF Invoice Plus Magento
Vài tuần trước, đội ngũ bảo mật của chúng tôi đang thực hiện kiểm tra bảo mật trên cửa hàng của một khách hàng sử dụng Magento. Khi kiểm tra các tiện ích mở rộng được khách hàng sử dụng, một lỗ hổng nghiêm trọng đã được tìm thấy trong tiện ích mở rộng PDF Invoice Plus. Tiện ích mở rộng này được sử dụng rộng rãi bởi hàng trăm cửa hàng Magento để tạo hóa đơn cho khách hàng. Thông thường, các hóa đơn này chứa địa chỉ khách hàng cuối và đôi khi cả thông tin cá nhân của họ.
Hậu quả của lỗ hổng:
- Mất dữ liệu người dùng cuối
- Bất kỳ ai cũng có thể tải hóa đơn của bất kỳ người dùng nào khác
- Rò rỉ thông tin hóa đơn thông qua việc sử dụng google dorks
Chi tiết lỗ hổng:
- Đi đến bất kỳ trang web nào sử dụng PDF Invoice Plus
- Chỉ cần truy cập URL như: https://AnyMageStore.com/pdfinvoiceplus/order/print/order_id/208/
- Tiếp tục thay đổi giá trị '208' trong URL và nếu tồn tại hóa đơn với số đó, nó sẽ được tải xuống
- Điều này có thể thực hiện ngay cả khi người đó không đăng nhập vào trang web!
Khai thác hàng loạt có thể thực hiện:
Chúng tôi nhận ra rằng vì URL mà tiện ích mở rộng PDF Invoice Plus phát hành hóa đơn giữ nguyên cho hầu như mọi cửa hàng, điều này có thể được biến thành một google dork. Chúng tôi đã thử google dork sau:
[alert type="success" enable_close="no"]inurl:pdfinvoiceplus/[/alert] Nó hiển thị tất cả các trang web sử dụng PDF Invoice Plus:
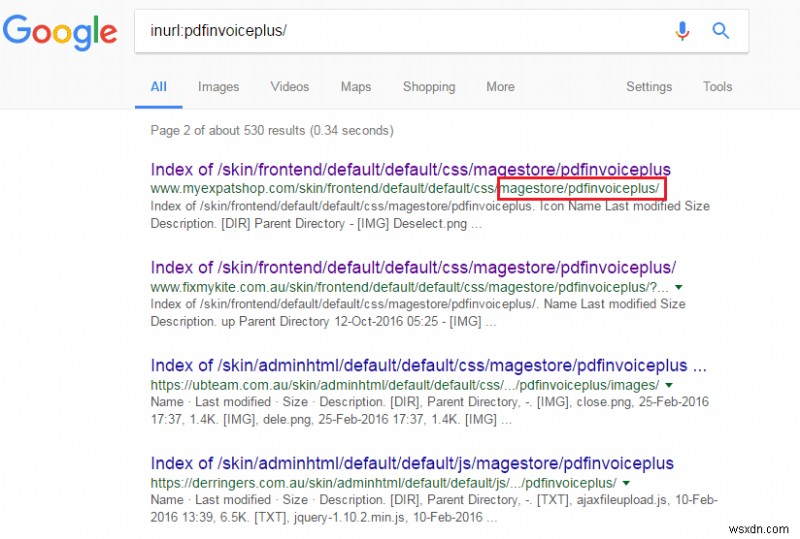
Trong các cửa hàng Magento như vậy, phần sau: pdfinvoiceplus/order/print/order_id/508/ khi thêm vào URL trang web chính dẫn đến việc tải xuống hóa đơn được tạo cho khách hàng của cửa hàng đó. Số 508 có thể được lặp lại/thay đổi hoặc đoán dựa trên cửa hàng.
Rất khuyến khích nếu bạn đang sử dụng tiện ích mở rộng này, vui lòng cập nhật lên phiên bản mới nhất để ngăn chặn lỗ hổng tiện ích mở rộng Magento này.
Dòng thời gian
Đội ngũ PDF Invoice Plus đã phản hồi rất nhanh trong việc hiểu vấn đề và nhanh chóng khắc phục. Một người đã được phân công ngay từ đội ngũ của họ để làm việc trên bản sửa lỗi. Trong thời gian ngắn, một phiên bản mới được gửi đến chúng tôi để xác minh. Sau khi xác minh, một phiên bản an toàn của tiện ích mở rộng đã được phát hành cho khách hàng của họ.