
Vài tuần trước, chúng tôi thực hiện quét bảo mật cho khách hàng dùng Magento shop. Khi kiểm tra trang web, nhóm phát hiện lỗ hổng nghiêm trọng trong module Affiliate Plus. Theo trang Affiliate Plus, 7000+ cửa hàng dùng extension này. Lỗ hổng XSS này khiến nhiều cửa hàng Magento dễ bị tấn công.
Về lỗ hổng XSS Module Affiliate Plus Magento
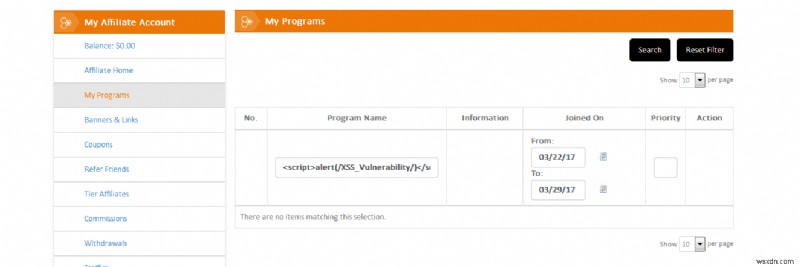
- Khi đăng nhập Magento store với tư cách Affiliate, vào 'My Program Section' (Phần chương trình của tôi)
- Ở cột 'Program Name' (Tên chương trình) thêm mã JS sau:
<script>alert(/XSS_Vulnerability/)</script>
- Nhấp nút 'search' (tìm kiếm)
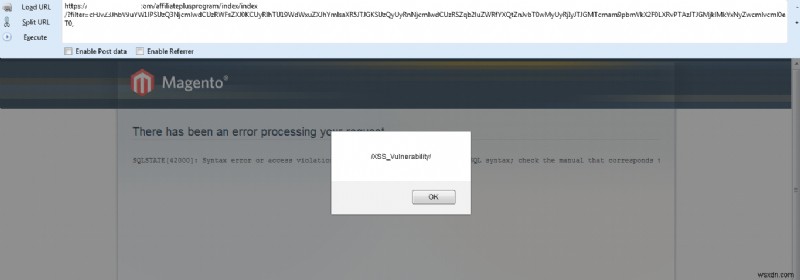
- Cửa sổ bật lên gợi ý thực thi mã javascript
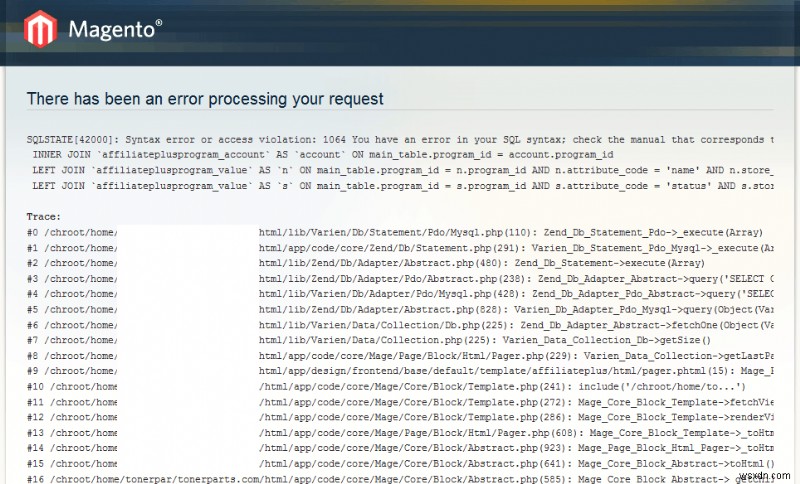
- Thêm vào đó, ngay cả truy vấn SQL cũng bị lộ bởi ứng dụng, tiết lộ lỗi SQL và cấu trúc cơ sở dữ liệu
Hậu quả
XSS, một trong lỗ hổng phổ biến và bị khai thác nhất, đi kèm hậu quả nghiêm trọng. Trong trường hợp XSS phản xạ (reflected XSS), hậu quả thường nhắm vào khách hàng cụ thể. Tuy nhiên, tấn công có thể nhằm đánh cắp dữ liệu admin và hơn thế. Bao gồm:
- Đe dọa dữ liệu/tài khoản người dùng cuối
- Đánh cắp chi tiết admin qua tấn công nhắm mục tiêu
- Lộ cấu trúc thư mục nội bộ của ứng dụng web
Dòng thời gian
Nhóm Affiliate Plus rất nhanh hiểu vấn đề và khắc phục. Họ chủ động triển khai bản sửa lỗi cần thiết và phát hành phiên bản cập nhật module với bản vá. Khen ngợi cho nhóm!