
Về các lỗ hổng của tiện ích mở rộng Amasty RMA
Trong quá trình kiểm tra bảo mật cho một khách hàng sử dụng Magento, kỹ sư của chúng tôi đã phát hiện một vài lỗ hổng nghiêm trọng trong tiện ích mở rộng Amasty RMA. Lỗ hổng đầu tiên cho phép hacker tải lên các tệp độc hại lên máy chủ. Vì các tệp PHP cũng có thể được tải lên, hacker có thể dễ dàng tải các shell độc hại như c99, r57, anishell v.v. lên máy chủ.
Nếu không có các biện pháp kiểm tra bổ sung, hacker có thể kiểm soát toàn bộ máy chủ bằng cách khai thác lỗ hổng này. Lỗ hổng khác, chỉ được tìm thấy ở một số trang web sử dụng RMA, cho phép hacker tải xuống bất kỳ thư mục nào từ máy chủ.
Với một số thông tin có sẵn về ứng dụng web, hacker có thể tải xuống các tệp quan trọng từ máy chủ.
Chi tiết lỗ hổng
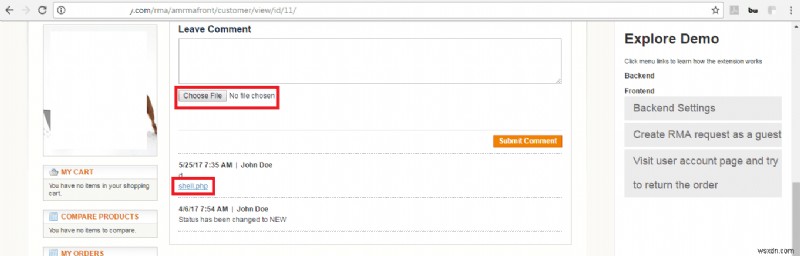
- Tải lên tệp độc hại: Khu vực tải lên có thể bị hacker khai thác để tải tệp độc hại. Khi thử nghiệm, chúng tôi đã tải thành công một shell PHP. Đó là lý do việc bảo mật tải tệp Magento cực kỳ quan trọng. Xem hình dưới đây:
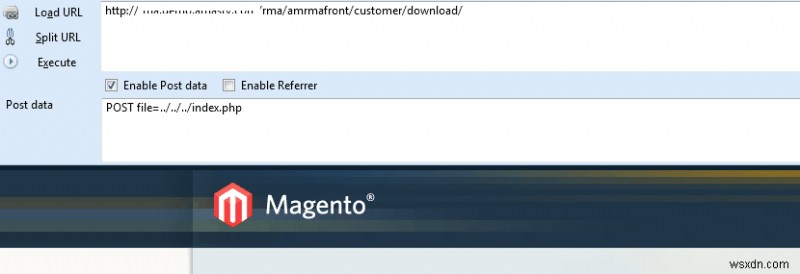
- Duyệt thư mục/tải xuống tệp: Nếu yêu cầu sau (xem hình dưới đây) được thực hiện, một tệp trên máy chủ có thể bị tải xuống. Với các tệp phổ biến như .htaccess v.v. hiện diện trên hầu hết các máy chủ, hacker có thể dễ dàng đoán và tải xuống chúng. Tuy nhiên, khách hàng của chúng tôi sử dụng Magento 1.9 bị lỗ hổng này nhưng không thể tái hiện trên các phiên bản khác.
Hậu quả của các lỗ hổng Magento RMA
- Có thể bị xâm phạm toàn bộ máy chủ
- Hacker tải xuống tệp máy chủ
- Tấn công có mục tiêu vào người dùng cuối/quản trị viên
Dòng thời gian
Đội ngũ Amasty đã phản hồi rất nhanh để khắc phục lỗ hổng. Chúng tôi nhận được phản hồi nhanh chóng từ Kirill, quản lý sản phẩm plugin RMA. Sau đó, bản vá được phát hành trong vòng vài ngày.
Bảo mật tải tệp Magento
Việc bảo mật tải tệp Magento rất quan trọng, vì khu vực tải lên có thể bị hacker khai thác để tải tệp độc hại. Khi thử nghiệm, chúng tôi đã tải thành công một shell PHP.