
Tuần này, Adobe đã khắc phục nhiều lỗ hổng nghiêm trọng trong nền tảng Magento của họ, khiến hàng trăm nghìn trang web dễ bị tấn công thực thi mã tùy ý (arbitrary code execution) và tấn công thay đổi danh sách khách hàng (customer list tampering).
Magento là nền tảng Hệ thống Quản lý Nội dung (CMS) phổ biến thứ hai sau WordPress, điều hành hơn 250.000 trang web thương mại điện tử hoạt động, chiếm khoảng 12% tất cả các cửa hàng trực tuyến. Theo Magento.com, các trang web dựa trên Magento xử lý hơn 155 tỷ đô la giao dịch mỗi năm.
Các lỗ hổng Magento được phát hiện & các phiên bản Magento bị ảnh hưởng
Trong bản tin bảo mật [ASPB20-59], Adobe đã phát hành bản vá cho tổng cộng 9 lỗ hổng ảnh hưởng đến nền tảng Magento Commerce và Magento Open Source. 8 trong 9 lỗ hổng này được coi là nghiêm trọng (critical) hoặc quan trọng (important), trong khi một lỗ hổng được coi là mức độ trung bình (moderate).
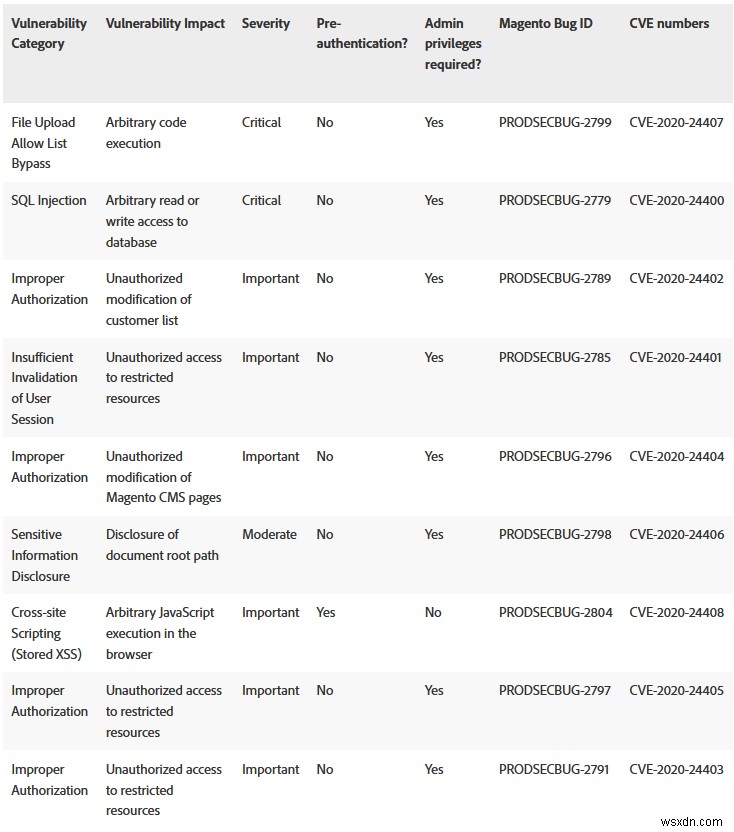
Hai lỗ hổng nghiêm trọng trong nền tảng Magento được theo dõi là Bỏ qua danh sách cho phép tải lên tệp (File Upload Allow List Bypass - CVE-2020-24407) và Tiêm SQL (SQL Injection - CVE-2020-24400), có thể cho phép hacker thực thi mã tùy ý và thậm chí cấp quyền đọc hoặc ghi cơ sở dữ liệu của trang Magento bị nạn. Tuy nhiên, cả hai lỗ hổng đều yêu cầu hacker đã có quyền quản trị (admin privileges).
Trong khi đó, XSS đã lưu trữ (Stored XSS - CVE-2020-24408), nếu bị khai thác, có thể cho phép hacker thực thi JavaScript tùy ý trong trình duyệt – và điều này không yêu cầu xác thực trước (pre-authentication) (tức là không cần quyền admin) để khai thác.
Các trang Magento đang sử dụng Tường lửa Magento của Astra Security đã được bảo vệ khỏi tất cả các lỗ hổng được nêu trên.
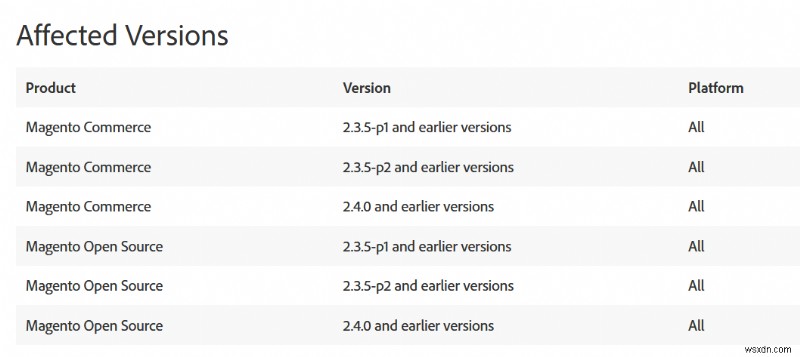
Bản tin bảo mật cũng cung cấp danh sách các phiên bản Magento bị ảnh hưởng:
Cách bảo mật trang Magento của bạn khỏi các lỗ hổng này
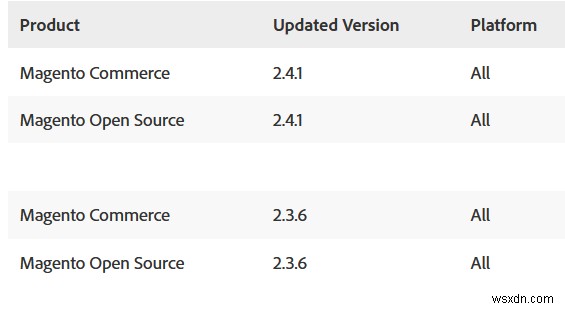
Nếu trang web hoặc cửa hàng thương mại điện tử của bạn đang chạy trên phiên bản Magento cũ,强烈建议 cập nhật cài đặt của bạn lên phiên bản mới nhất để bảo mật trang web/cửa hàng Magento khỏi các lỗ hổng này. Dưới đây là danh sách các phiên bản cập nhật/mới nhất cho các sản phẩm Magento tương ứng:
Hơn nữa, cài đặt tường lửa ứng dụng web (WAF) cho trang web hoặc cửa hàng thương mại điện tử của bạn luôn hữu ích. WAF có thể cung cấp bảo mật chống lại các lỗ hổng tiềm ẩn trong các tệp, plugin, extension & theme của trang web.
Cách Tường lửa Magento của Astra Security hoạt động trên trang web của bạn
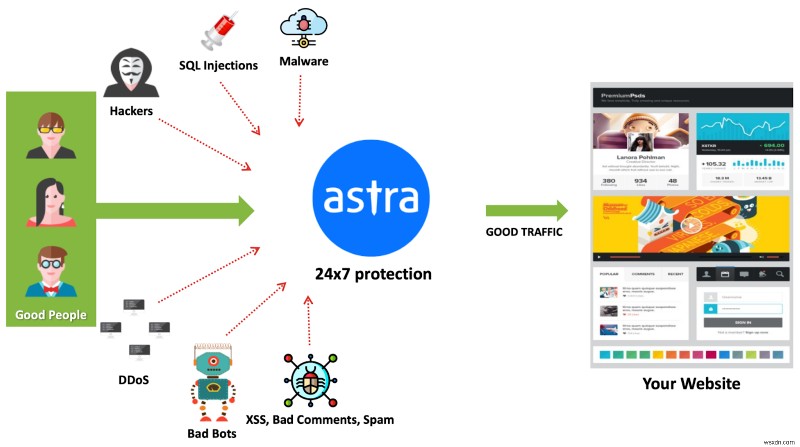
WAF của Astra Security lọc lưu lượng độc hại và các mối đe dọa tiềm ẩn, cung cấp bảo vệ thông minh cho trang web / cửa hàng thương mại điện tử của bạn. Nó chặn XSS, SQLi, CSRF, bot xấu, OWASP Top 10 & 100+ cuộc tấn công mạng khác. Tường lửa thông minh này phát hiện mẫu hành vi của người truy cập trên trang web của bạn & tự động chặn hacker có ý định độc hại.