
Tội phạm mạng đã tăng đều đặn qua nhiều năm. Nhưng trong 5 năm qua, đã có sự bùng nổ bất ngờ. Điều này có thể归因于 sự lan truyền của kết nối internet ở các thị trường lớn như Ấn Độ, Brazil, v.v. Theo một số thống kê, 86% các trang web chứa ít nhất một lỗ hổng nghiêm trọng dẫn đến việc trang web bị hack.
Một thống kê đáng lo ngại khác là các công ty mất hơn 6 tháng để phát hiện một vụ hack! Hậu quả của một trang web bị hack có thể từ đơn giản là biến dạng (defacement) đến kẻ tấn công yêu cầu tiền chuộc. Theo cuốn sách "Web Security, Privacy, and Commerce",
Bài viết này giải thích các bước cơ bản cần thực hiện ngay khi trang web của bạn bị hack và cách chuẩn bị cho các cuộc tấn công như vậy trong tương lai.
1. Khôi phục nhanh chóng (Quick Recovery)
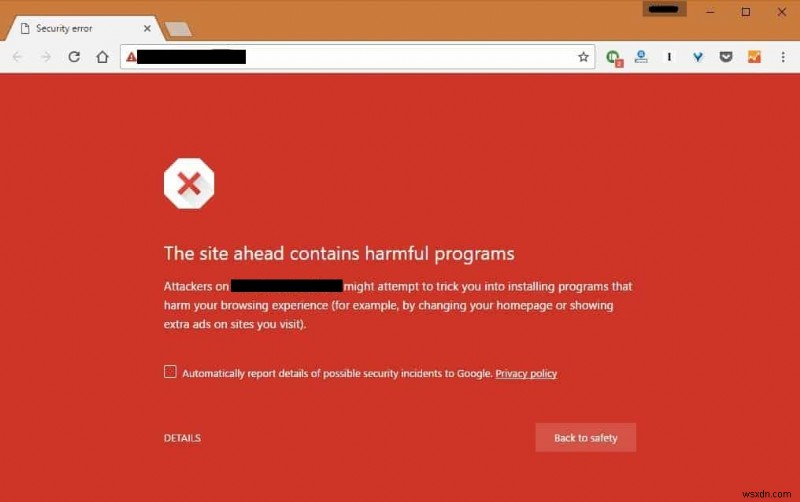
Khi dấu hiệu đầu tiên của trang web bị hack bắt đầu xuất hiện, đầu tiên hãy đoán sơ bộ (heuristic guess) xem điều gì có thể gây ra nó. Có phải là đường link bạn đã click hôm qua? Có phải plugin mới bạn vừa thêm? Mặc dù sẽ mất thời gian để biết lý do thực sự của vụ hack. Nhưng với một ý tưởng sơ bộ, bạn có thể thực hiện một số bước quan trọng hữu ích trong ngắn hạn. Ý tưởng này cũng có thể được lấy từ các thông báo cảnh báo do Google hoặc nhà cung cấp hosting hiển thị trên trang web bị hack của bạn.
Vì vậy, để bảo vệ khỏi thiệt hại, đầu tiên hãy đăng nhập vào bảng điều khiển quản trị (admin dashboard) của trang web. Nếu bạn không thể làm được, điều đó có nghĩa là kẻ tấn công đã đặt lại thông tin đăng nhập của bạn. Trong trường hợp đó, có nhiều cách để lấy lại mật khẩu. Nếu bạn dùng CMS cho trang web, tính năng đặt lại mật khẩu có thể hữu ích. Nếu không, bạn cũng có thể lấy lại mật khẩu cho trang web bị hack qua FTP hoặc bằng cách chạy một số lệnh SQL. Nếu bạn dùng nhà cung cấp hosting, hãy liên hệ bộ phận chăm sóc khách hàng để lấy lại quyền kiểm soát trang web bị hack.
Bây giờ bạn đã có mật khẩu vào bảng điều khiển quản trị, hãy đăng nhập và thay đổi tất cả mật khẩu (bảng điều khiển, cơ sở dữ liệu, FTP, v.v.) cho mọi người dùng. Lần này hãy đảm bảo mọi mật khẩu dài hơn 12 ký tự với tổ hợp tốt chữ hoa, chữ thường, số và ký hiệu ($, -, # v.v.).
2. Kiểm soát thiệt hại (Damage Control)
Bây giờ hãy hành động dựa trên dự đoán sơ bộ của bạn và tạm thời vô hiệu hóa plugin, hoặc xóa tệp đáng ngờ hoặc mục người dùng đáng ngờ, v.v. Cuối cùng, đặt trang web bị hack vào chế độ bảo trì (maintenance mode) cho người dùng. Nếu bạn nghi ngờ mã độc hoặc trang lừa đảo (phishing) đã được nhúng vào trang web (cũng hiển thị trong thông báo cảnh báo của Google), hãy đưa trang web hoàn toàn ngoại tuyến (offline) để bảo vệ khách hàng của bạn.
Cũng hãy truyền đạt vấn đề cho khách hàng qua các nền tảng mạng xã hội vì giấu giếm trang web bị hack có thể làm mọi chuyện tồi tệ hơn. Sau này trong quá trình điều tra sâu hơn, nếu phát hiện vi phạm dữ liệu khách hàng, hãy đảm bảo thông báo cho khách hàng đặt lại mật khẩu. Hơn nữa, hãy tạo một kênh riêng để giải quyết các vấn đề của khách hàng.
3. Tìm nguyên nhân Hack (Find the Hack)
Bây giờ chúng ta đã bảo mật trang web trong ngắn hạn, đã đến lúc điều tra nguyên nhân hack trang web. Một số khả năng cần điều tra:
- Hack trang web do tấn công kỹ thuật xã hội (social engineering) như lừa đảo (phishing) v.v. Trong trường hợp đó, hãy hỏi xem quản trị viên web có nhận được email không mong muốn không.
- Có lỗi cấu hình từ phía quản trị viên web. Ví dụ: để file mật khẩu dạng văn bản thuần túy (plaintext) trên server, quyền file không đúng, mật khẩu yếu, v.v.
- Kiểm tra xem mã độc có đang ẩn trong tệp của bạn hoặc bất kỳ tệp đáng ngờ mới nào xuất hiện gần đây trên trang web không. Tuy nhiên, hãy cẩn thận trước khi xóa chúng vì một số có thể được tạo bởi hệ thống.
- Kiểm tra các sửa đổi tệp gần đây.
- Lỗ hổng có thể tồn tại trong CMS bạn đang dùng. Khả năng tìm thấy lỗi trong lõi (core) ít hơn. Vì vậy rất có thể là theme hoặc plugin mới bạn đã dùng. Thử tìm trên web bất kỳ lỗ hổng đã biết nào trong chúng. Hoặc bạn có thể dùng công cụ tự động để tìm lỗi đã biết trong theme và plugin WordPress bạn đang dùng. Nếu bạn dùng theme nulled (bẻ khóa) để cắt giảm chi phí thì rất có thể đó là nguyên nhân dẫn đến hack trang web.
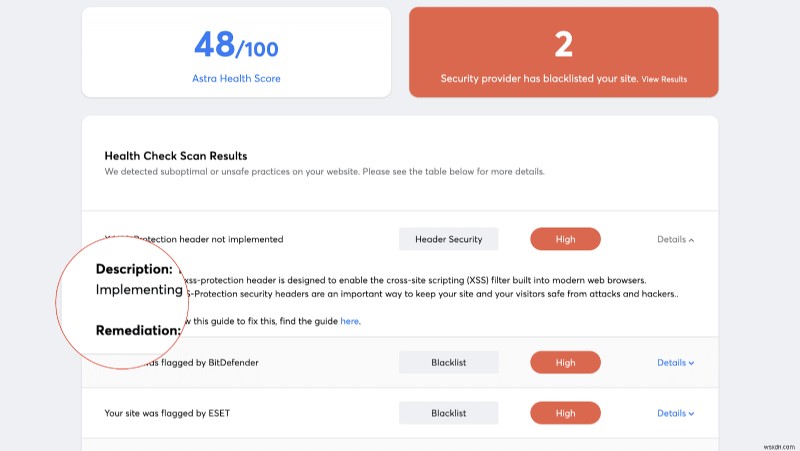
Các khả năng còn nhiều hơn nữa. Để thu hẹp nguyên nhân chính xác, bạn cũng có thể dùng Google Search Console hoặc một số trình quét tự động miễn phí như của Astra.
4. Sửa chữa Website Bị Hack (Fix the Website Hacked)
Trước khi dọn dẹp, hãy chắc chắn bạn sao lưu trang web bị hack. Bây giờ để dọn dẹp trang web:
- Thay thế các tệp bị nhiễm bằng bản gốc từ trang web chính thức của CMS của bạn. Đảm bảo trang web không bị hỏng khi làm vậy.
- Gỡ bỏ theme và plugin nulled bạn đang dùng.
- Dọn dẹp cơ sở dữ liệu bằng cách tìm kiếm qua các bảng từ khóa spam bằng công cụ như PHPMyAdmin.
- Xóa bất kỳ người dùng đáng ngờ nào mà bạn không tạo.
- Xóa mã độc trong tệp bằng cách mở chúng trong trình soạn thảo văn bản. Nếu bạn không chắc chắn nó làm gì, hãy comment nó ra và nhờ giúp đỡ từ chuyên gia bảo mật!
Mặc dù mọi nỗ lực dọn dẹp, đôi khi mã độc vẫn có thể ẩn giấu và nhiễm trùng có thể tái diễn. Mã độc thường dùng các hàm như base64(), str_rot13(), v.v. nên việc vô hiệu hóa chúng có thể giúp. Nhưng đôi khi một số plugin cũng dùng các hàm này nên hãy chắc chắn trang web hoạt động sau khi tắt các hàm này. Gỡ mã độc không phải việc của người dùng trung bình, nên nếu nhiễm trùng tái diễn, hãy liên hệ chuyên gia gỡ mã độc.
5. Chuẩn bị cho Tương lai (Be Prepared for Future)
Cuối cùng, sau khi dọn dẹp xong, hãy đảm bảo xóa trang web khỏi danh sách đen của các công cụ tìm kiếm. Cũng như thực hiện một số bước để tăng cường bảo mật trang web có thể ngăn chặn các cuộc tấn công trong tương lai như:
- Giữ trang web, server, plugin, v.v. luôn cập nhật.
- Đảm bảo quyền thích hợp được đặt cho tất cả tệp và thư mục.
- Luôn giữ bản sao lưu trang web ở vị trí khác server của bạn.
- Giảm tài khoản quản trị xuống mức tối thiểu có thể và đảm bảo tất cả dùng mật khẩu ngẫu nhiên an toàn.
- Thực hiện kiểm toán bảo mật đầy đủ cho trang web và vá các lỗ hổng như cổng mở, cấu hình sai server, v.v. được phát hiện.
- Sử dụng tường lửa hoặc giải pháp bảo mật nào đó để ngăn chặn hack trang web trong tương lai.
Kết luận
Dọn dẹp trang web bị hack là quá trình phức tạp và tẻ nhạt. Do đó, sự kết hợp đúng đắn giữa tự động hóa và chuyên môn thủ công là cần thiết. Bài viết này chỉ bao gồm các kỹ thuật dọn dẹp cơ bản và còn rất nhiều thứ bên ngoài đó. Hơn nữa, nếu bạn là người mới, không khuyến nghị bạn tự thực hiện quy trình dọn dẹp mã độc hoàn toàn một mình. Thay đổi sai nhỏ nhất như một dấu cách có thể làm hỏng hoàn toàn trang web. Vì vậy, hãy thuê công ty bảo mật làm việc trong khi bạn uống cà phê và thư giãn. Chuyên gia Astra sửa chữa trang web bị hack trong thời gian kỷ lục dưới 4 giờ. Với các gói giá cả phải chăng ngay cả cho trang web nhỏ và cam kết 1 năm chăm sóc bảo mật trang web, các vấn đề bảo mật sẽ sớm trở thành quá khứ đối với bạn.