
Bảo mật trang web đóng vai trò then chốt trong sự phát triển của mọi doanh nghiệp trực tuyến. Gần đây, tấn công mạng tăng cao với các biến thể ransomware và crypto miner mới được phát hiện hàng tháng. Điều này có nghĩa là các doanh nghiệp nhỏ phải chi nhiều tiền hơn để bảo vệ hoạt động trực tuyến và sửa chữa trang web bị hack. Theo báo cáo của Juniper Research,
Theo báo cáo tội phạm hàng năm khác của Cybersecurity Ventures,
Gần đây, hơn 4.600 trang web bị tấn công bởi mã độc đánh cắp thông tin thanh toán và dữ liệu người dùng. Các trang bị xâm nhập bao gồm cửa hàng thương mại điện tử, blog, trang học trực tuyến. Mã độc lây lan qua CDN của Picreel và Alpaca Form. Thông tin thẻ tín dụng bị đánh cắp được chuyển đến máy chủ ở Panama. Mã nguồn mã độc tiết lộ các hàm thu thập và truyền dữ liệu. Hơn 1.200 trang web vẫn bị nhiễm biến thể Picreel và hơn 3.700 trang vẫn chứa mã từ vụ lộ dữ liệu Alpaca.
Với ngày càng nhiều biến thể mã độc tinh vi xuất hiện, chỉ là vấn đề thời gian trước khi trang web của bạn trở thành nạn nhân tiếp theo. Vì vậy, việc học cách sửa chữa trang web bị hack và采取措施 phòng ngừa là quan trọng.
Sửa Chữa Trang Web Bị Hack: Dấu Hiệu Nhận Biết
- Liên kết, file, người dùng admin, trang web, bảng, script lạ xuất hiện trên trang web.
- Cửa sổ bật lên và quảng cáo chuyển hướng khách hàng đến miền đáng ngờ.
- Trang web trở nên chậm và không phản hồi.
- Tải trọng lớn trên máy chủ dù kết nối rất ít.
- Khách hàng than phiền về thông tin thẻ tín dụng bị đánh cắp từ trang web của bạn.
- Nội dung vô nghĩa xuất hiện do Japanese Keyword Hack hoặc Pharma Hack.
- Khi dùng hosting bên thứ ba, tài khoản bị khóa hoặc vô hiệu hóa.
- Công cụ tìm kiếm cảnh báo người dùng không truy cập trang web của bạn.
- Mật khẩu trang web bị thay đổi và log显示尝试暴力破解登录。
- Plugin và extension lạ được cài đặt trên máy chủ.
- Nhiều email spam được gửi từ máy chủ thư của trang web.
- Dữ liệu trang web được bán trên diễn đàn internet.
- Log traffic từ Wireshark hoặc công cụ bắt gói tin khác显示数据被发送到可疑域名。
Sửa Chữa Trang Web Bị Hack: Loại Bỏ Mã Độc
- Bước 1: Sao lưu hoàn chỉnh trang web. Sau đó, đưa trang web vào chế độ bảo trì.
- Bước 2: Tìm nguồn nhiễm. Có thể là script, file hoặc trang web. Xem mã nguồn để xác định mã hóa base64. Kiểm tra kỹ các plugin hoặc extension mới.
- Bước 3: Nếu trang web bị đen bởi công cụ tìm kiếm, dùng Google Search Console để xem nguyên nhân. Đừng quên xóa các admin lạ. Nếu vẫn không thành công, dùng trình quét virus trực tuyến như Astra.
- Bước 4: Xóa dòng mã độc khỏi file bị nhiễm. Xóa bảng đáng ngờ khỏi cơ sở dữ liệu. Nếu là file nhạy cảm và bạn không chắc code làm gì, hãy comment nó và liên hệ chuyên gia.
- Bước 5: Sau khi dọn dẹp, đừng quên gửi trang web đến Google để gỡ bỏ cảnh báo đen. Xác định nguyên nhân hack và vá lỗi để không bị lặp lại. Xem infographic dưới để biết thêm.
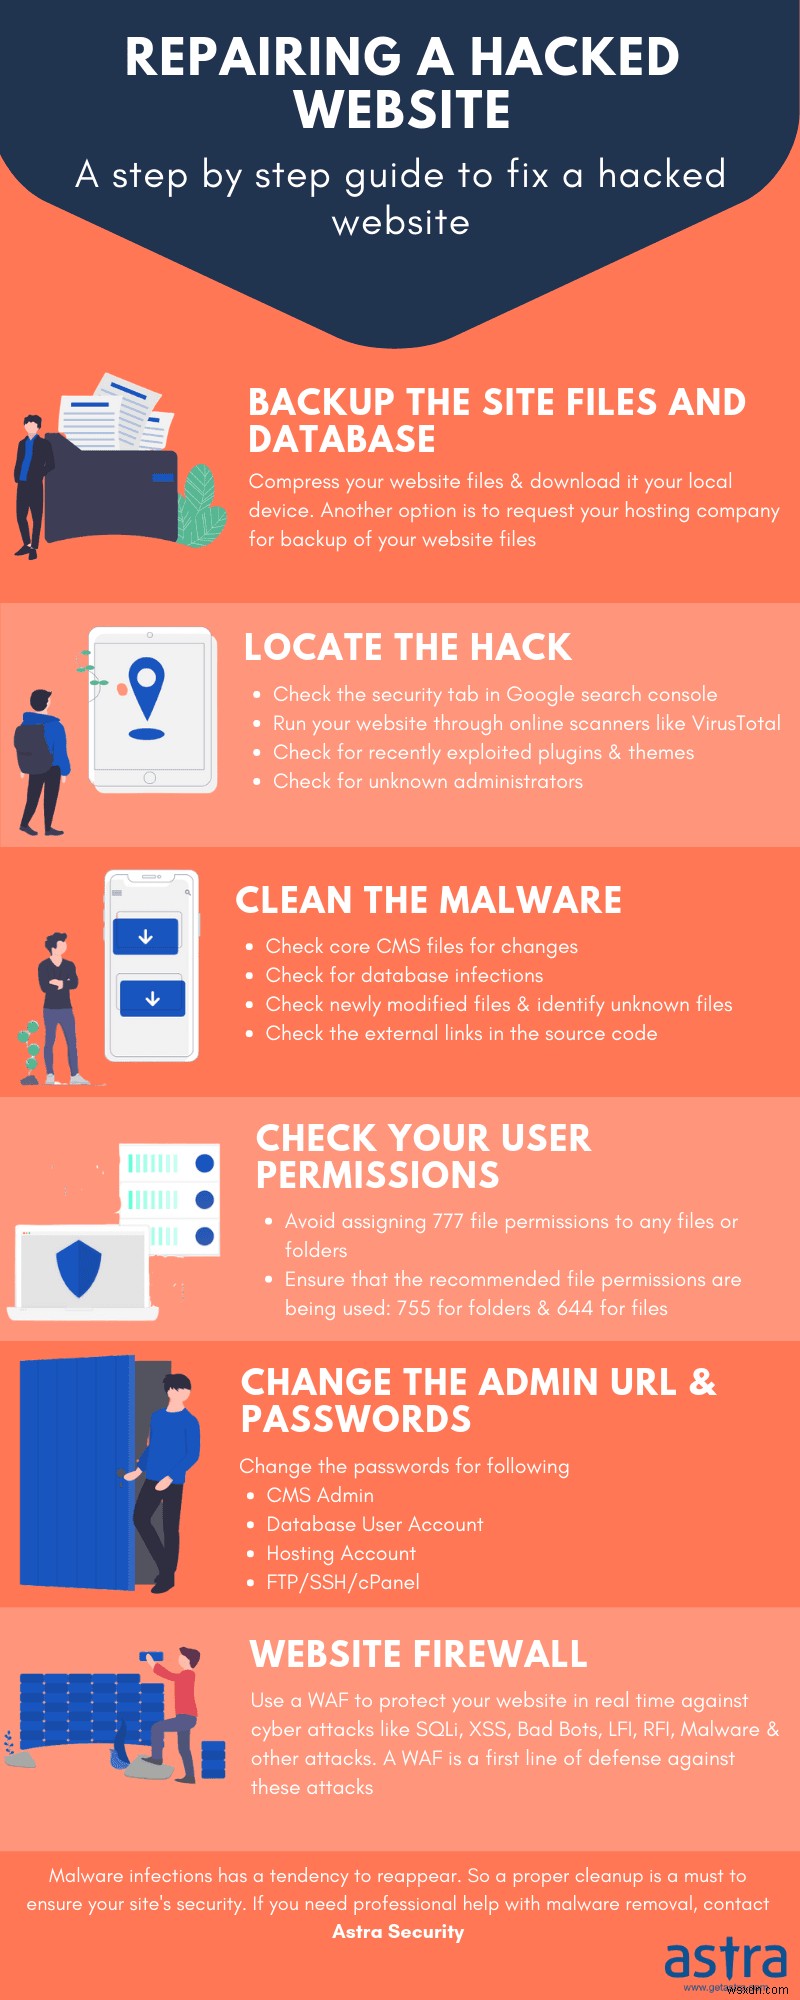
Đây là các bước chung, dưới đây là hướng dẫn cụ thể cho từng CMS.
Cần giúp đỡ sửa chữa trang web bị hack? Dọn dẹp ngay
Loại Bỏ Mã Độc OpenCart
Để xác định nguồn nhiễm, người dùng OpenCart nên kiểm tra tính toàn vẹn file core. Nghĩa là file core của OpenCart không được khác so với tài liệu chính thức trừ khi đã được sửa đổi OCMOD/VQMOD vì lý do hợp lệ. Có thể dùng lệnh diff của Linux. Tải file từ kho chính thức về thư mục local và so sánh:
diff -r path/to/OpenCart/file.php /path/to/official/Opencart/file.php
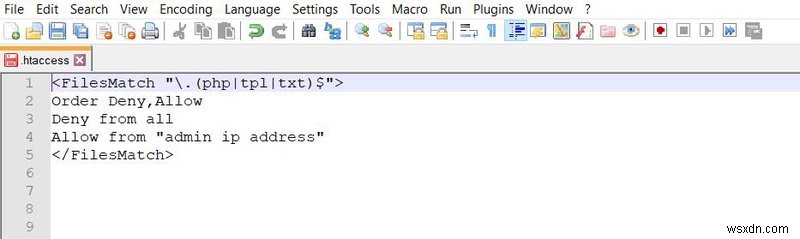
Cũng quan trọng: người dùng OpenCart phải xóa thư mục install trước. Tìm thấy bằng cách điều hướng đến thư mục gốc. Cần bảo vệ catalog khỏi kẻ tấn công bằng cách chặn truy cập file nhạy cảm như .php, .txt của catalog. Thêm đoạn code sau vào file .htaccess trong thư mục catalog:
Bài viết liên quan – Hướng Dẫn Bảo Mật & Loại Bỏ Mã Độc OpenCart Tối Thượng
Loại Bỏ Mã Độc PrestaShop
Để sửa chữa PrestaShop bị hack, phát hiện nhiễm bằng cách kiểm tra các module thường bị tấn công. Đăng nhập vào cửa hàng PrestaShop qua FTP client. Tìm mã độc trong các thư mục:
- modules/homepageadvertise/slides
- modules/homepageadvertis2/slides
- modules/productpageadverts/slides
- modules/columnadverts/slides
- modules/simpleslideshow/slides
Chú ý code có vẻ được mã hóa base64. Có thể phát hiện bằng lệnh grep Linux:
find . -name "*.php" -exec grep "base64" '{}' ; -print &> infected.txt
Lệnh này lưu tất cả instance base64 vào file infected.txt. Từ đó, giải mã bằng công cụ trực tuyến và xóa.
Loại Bỏ Mã Độc Drupal
Để sửa chữa Drupal bị hack, trước tiên đảm bảo không có file lạ trong thư mục /drupal-admin. Một số file đáng ngờ: Marvins.php, db_.php, 8c18ee, 83965, admin.php, buddy.strength, dm.php. Nếu thấy, xóa ngay. Cũng đừng quên xóa user database lạ. Để kiểm tra user mới sau ngày nhất định, dùng lệnh SQL:
Select * from users as u AND u.created > UNIX_TIMESTAMP(STR_TO_DATE('May 15 2019', '%M %d %Y '));
Hiển thị tất cả user tạo sau 15/05/2019. Sau khi dọn dẹp, xóa cache bằng lệnh: drush cache-rebuild (Drupal 8) hoặc drush cache-clear all (Drupal 7).
Bài Viết Liên Quan – Hướng Dẫn Bảo Mật & Loại Bỏ Mã Độc Drupal Tối Thượng
Loại Bỏ Mã Độc PHP
Để sửa chữa PHP bị hack, xem cơ sở dữ liệu trước. Sao lưu database trước. Dùng phpMyAdmin tìm bảng đáng ngờ như 'Sqlmap'. Tìm trong nội dung bảng các liên kết đáng ngờ, mã độc, v.v. Nếu thấy, xóa entry đó hoặc xóa toàn bộ bảng nếu cần. Kiểm tra trang web còn chạy bình thường không. Nếu ổn, bạn đã loại bỏ mã độc khỏi database.
Để phát hiện nhiễm trong file PHP, dùng lệnh tìm mã độc base64:
find . -name "*.php" -exec grep "base64" '{}' ; -print &> output.txt
Ngoài base64, kỹ thuật che giấu khác như FOPO cũng thường dùng. Xóa script PHP lạ. Nếu không chắc code làm gì, comment nó và nhờ chuyên gia. Đối với PHP, quan trọng là vô hiệu hóa các hàm nguy hiểm cho phép Remote Code Execution. Làm bằng một lệnh:
disable_functions = "show_source, system, shell_exec, passthru, exec, popen, proc_open, allow_url_fopen, eval"
Thông báo lỗi đôi khi tiết lộ thông tin nhạy cảm mà kẻ tấn công dùng để xâm nhập. Để tắt lỗi, thêm code vào file php.ini:
display_errors=Off
 log_errors=On
 error_log=/var/log/httpd/php_error.log
Code này tắt hiển thị lỗi và ghi log vào file php_error.log để bạn troubleshoot. Cuối cùng, đảm bảo tất cả input nhận được qua form PHP, giá trị, v.v. đều được lọc. Input không được sanitize có thể phá hoại trang web. Hãy thực hiện kiểm toán bảo mật đầy đủ cho trang PHP.
Cần giúp đỡ sửa chữa trang web bị hack? Nhắn tin trong hộp chat
Bài Viết Liên Quan – Hướng Dẫn Bảo Mật & Loại Bỏ Mã Độc PHP Tối Thượng
Loại Bỏ Mã Độc WordPress
Để sửa chữa WordPress bị hack, kiểm tra file core trước vì loại bỏ nhiễm file core dễ dàng. Kiểm tra từ system log về thay đổi file. Giúp xác định nhiễm mã độc. Nếu file core bị nhiễm, thay bằng file mới từ kho chính thức. Tương tự cho file theme. Tuy nhiên, tránh chỉnh sửa file/thư mục nhạy cảm như wp-content và wp-config.
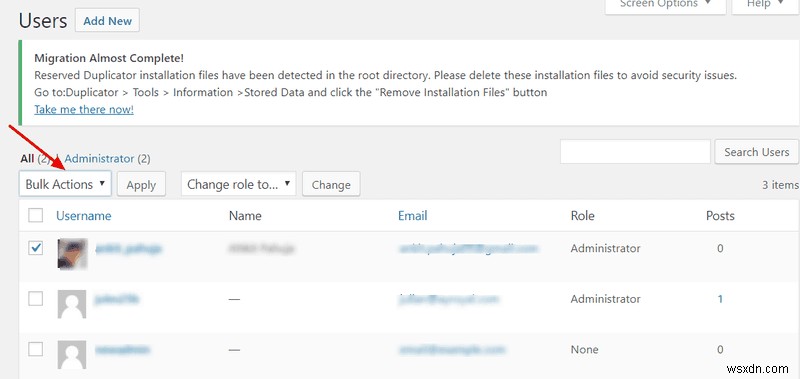
Nếu mã độc tạo tài khoản user WordPress mới, xóa ngay. Tìm tài khoản user mới và đáng ngờ, tiến hành xóa. Để xóa user lạ:
- Mở dashboard wp-admin, điều hướng đến Users > All Users.
- Từ checkbox chọn user muốn xóa, mở dropdown "Bulk Actions".
- Chọn "Delete" rồi "Apply".
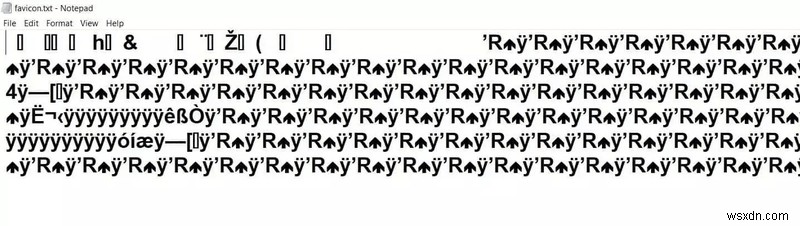
Cũng kiểm tra file ảnh vì mã độc như bak.bak/Favicon malware thường nhắm vào WordPress. Kiểm tra thư mục wp-uploads và quét thủ công từng ảnh. Copy file .ico vào thư mục, đổi phần mở rộng thành .txt. Mở file text. Nếu nội dung vô nghĩa như hình thì file sạch, ngược lại nếu thấy code PHP, làm theo bước sửa chữa WordPress ở trên. Cuối cùng, đừng quên vô hiệu hóa XML-RPC trong WordPress.
Sửa Chữa Trang Web Bị Hack: Biện Pháp Phòng Ngừa
- Đổi tên thư mục admin thành tên ngẫu nhiên. Ví dụ: URL admin cũ www.abc.com/admin/ đổi thành www.abc.com/random123/. Làm theo hướng dẫn.
- Nếu directory indexing được bật, hacker xem file nhạy cảm và hack trang web. Vô hiệu hóa bằng code sau trong file .htaccess mỗi thư mục:
Options -Indexes - Dù dùng CMS nào, hãy cập nhật lên phiên bản mới nhất. Cập nhật từ trang chính thức là thói quen tốt ngăn chặn hack.
- Quyền file đúng bảo vệ file quan trọng. Luôn đặt quyền file 644 hoặc 444. Với file nhạy cảm như config.php, index.php, admin/config.php, admin/index.php, system/startup.php đặt quyền 444.
- Đảm bảo không có mật khẩu mặc định hoặc hardcoded trên trang web. Luôn dùng theme, extension, plugin uy tín.
- Chọn gói hosting bảo mật thay vì rẻ. Gói rẻ có vẻ tiết kiệm nhưng tốn kém khi sửa chữa hack. Đảm bảo server cấu hình đúng, không có cổng mở, sai cấu hình.
- SSL không chỉ bảo mật truyền thông mà còn giúp SEO. Cài SSL và triển khai trên server. Đảm bảo trang web luôn redirect sang https thay vì HTTP. Thêm code vào .htaccess:
# Redirect HTTP to HTTPS
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteCond %{HTTP:X-Forwarded-Proto} !https
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
Sử Dụng Giải Pháp Bảo Mật Để Tránh Sửa Chữa Thủ Công
Rắc rối sửa chữa hack có thể tránh được nếu dùng giải pháp bảo mật hoặc tường lửa từ đầu. Ngày nay có nhiều lựa chọn cung cấp không chỉ tường lửa mà cả bộ bảo mật hoàn chỉnh. Astra phù hợp ngân sách vì khả năng mở rộng cao. Tường lửa Astra bảo vệ trang web khỏi mọi loại tấn công ngay cả khi trang web có lỗ hổng. Máy quét mã độc của Astra giúp sửa chữa hack và phát hiện hàng trăm biến thể mã độc.