
Thỉnh thoảng trang WordPress bị hack. Bạn muốn biết hacker truy cập trang như thế nào, cách nhận biết trang đã bị hack, và sau đó cách sửa trang nếu bị hack? Đó là những gì bạn sẽ khám phá ở đây.
Cách Thường Gặp Hacker Tấn Công Trang Của Bạn
Hacker quyết tâm có nhiều cách truy cập trang web. Tuy nhiên, có cách phổ biến cho phép truy cập dễ dàng hơn.
Theme và plugin miễn phí lỗi thời — Cập nhật theme và plugin được công bố trong changelog. Thường xuyên hơn không, các bản phát hành này bao gồm cập nhật bảo mật mà hacker dễ dàng tận dụng khi đã biết lỗ hổng của trang web chạy theme hoặc plugin chưa cập nhật. Hơn nữa, WordPress được cập nhật thường xuyên, và người dùng không cập nhật mới chạy rủi ro dễ bị hacker tấn công. Vấn đề bảo mật khác với plugin và theme miễn phí là chủ sở hữu chúng có động lực ít hoặc không có để vá lỗ hổng bảo mật.
Hosting — Nếu host của bạn có lịch sử bảo mật kém, trang web tự động dễ bị tấn công. Một nghiên cứu cho thấy hơn 40% vi phạm bảo mật xuất phát từ host.
Thông tin admin và đăng nhập yếu — Để đăng nhập admin WordPress là "Admin" và mật khẩu yếu để bạn bị hacker tổn thương. Vì dễ dàng, hacker thường quét Internet dùng phần mềm tìm trang web với điểm yếu này.
Tiêm mã PHP/cơ sở dữ liệu — Hacker có thể truy cập cơ sở dữ liệu trang WordPress không được bảo vệ bằng cách tiêm mã vào trang. Mức độ lỗ hổng này cho kiểm soát không bị giới hạn cho hacker. Hacker có thể chuyển hướng URL trang web, xóa trang, thay đổi nội dung hoặc thậm chí xóa trang.
Đây là các kênh phổ biến hacker truy cập trang WordPress. Tiếp theo, hãy xem cách phát hiện tấn công trên trang của bạn.
Cách Nhận Biết Trang Của Bạn Bị Hack
Trong trường hợp tiêm mã PHP, Google, Bing, công cụ tìm kiếm khác, và trình duyệt sẽ gửi thông báo đến người truy cập trước khi họ đến trang, cảnh báo nguy hiểm.
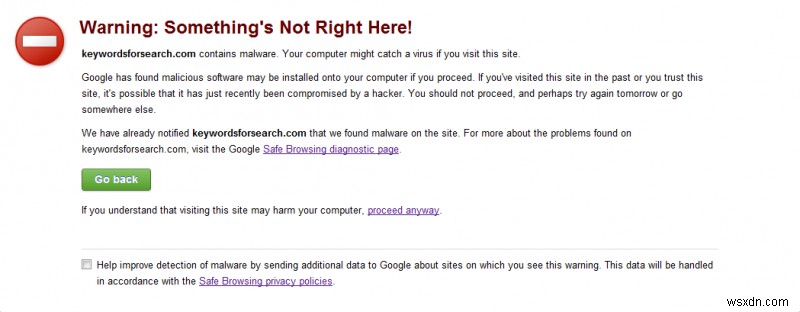
Dấu hiệu khác trang bị hack bao gồm:
Spam trong header hoặc footer. Có thể chứa hình ảnh/video bất hợp pháp hoặc dịch vụ trái phép, ma túy, khiêu dâm, v.v. Thường, loại spam này sẽ được tiêm vào nội dung trang mà không quan tâm trình bày, nên có thể không thấy được bởi người quan sát vì có thể là chữ tối trên nền tối. Tuy nhiên, công cụ tìm kiếm có thể phát hiện sự tiêm này. Google Search Console có thể cảnh báo malware nếu đây là trường hợp.
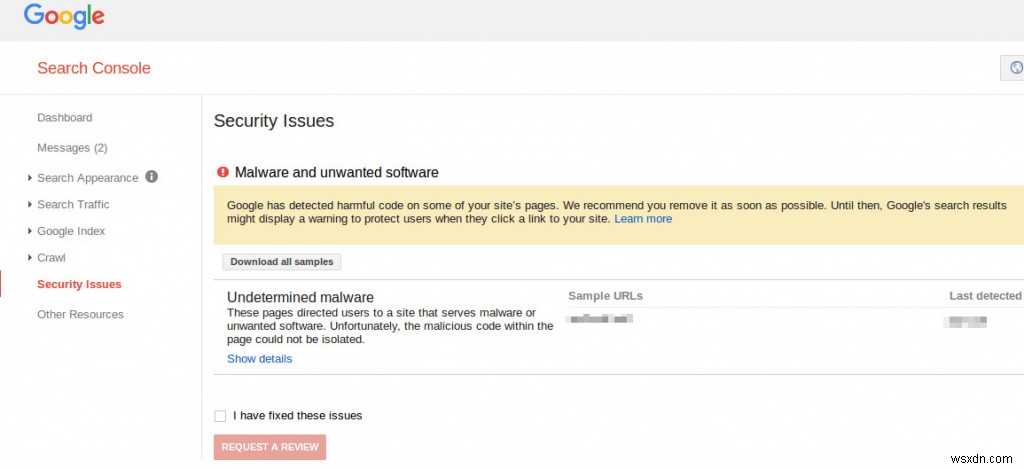
Bạn, người truy cập, hoặc công cụ tìm kiếm tìm thấy trang hoặc nội dung đáng ngờ mà bạn không nhận ra. Nếu bạn thấy hình ảnh như dưới, trang của bạn đang được dùng lưu trữ và phân phối malware đến người truy cập.
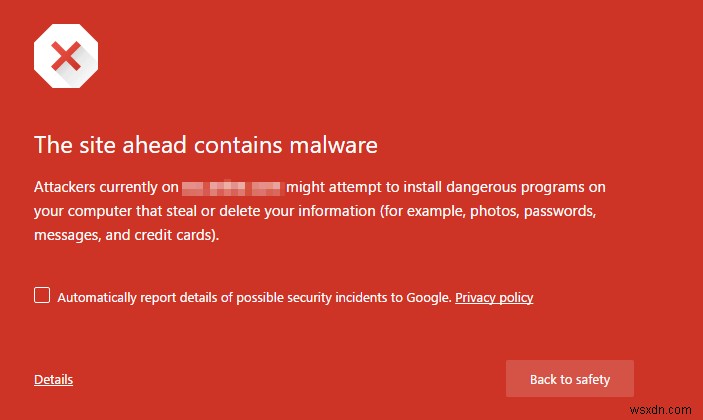
Người dùng trang báo bị chuyển hướng đến trang web hoặc trang spam/độc hại. Trang của bạn có thể đã dùng cho tấn công lừa đảo (phishing). Nếu vậy, bạn sẽ thấy thông báo như dưới.
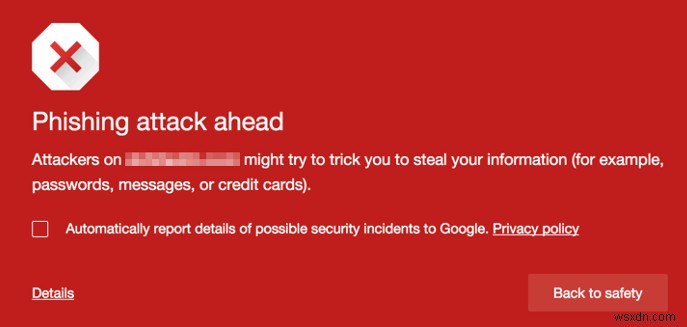
Nhà cung cấp trang web thông báo trang của bạn bị dùng cho hoạt động spam hoặc độc hại. Nhà cung cấp có thể đưa trang ngoại tuyến sau khi thông báo spam.
Sửa Chữa Hư Hại Và Vá Lỗ Hổng Bảo Mật
Luôn chắc chắn sao lưu trang. Để dễ dàng, bạn muốn dùng plugin WP-backup. Cơ bản bạn muốn sao lưu
- thư mục wp-content
- cơ sở dữ liệu.
Sửa hư hại dùng các tùy chọn sau.
Vô Hiệu Hóa Plugin
Nếu bạn có thể truy cập trang plugin, vô hiệu hóa plugin. Tiếp theo, kiểm tra xem vấn đề đã hết chưa. Tuy nhiên, nếu bạn không truy cập trang plugin, bạn có thể đổi tên thư mục plugin bằng cách dùng FTP truy cập blog.
Sau khi dùng FTP, khi bạn tải trang plugin trong WordPress, tất cả plugin sẽ được định vị và vô hiệu hóa. Khi bạn đổi tên thư mục plugin, trang plugin sẽ đưa lại tất cả plugin, và chúng sẽ bị vô hiệu hóa. Để tìm plugin làm hỏng trang, bạn sẽ kích hoạt từng plugin một cho đến khi tìm thấy cái đó.
Kiểm Tra File Cấu Hình
Nếu thông báo lỗi "không thể kết nối cơ sở dữ liệu" (cannot connect to database) xuất hiện mỗi khi bạn tải trang, bạn có thể dùng FTP kết nối đến trang, và kiểm tra file "wp-config.php" để chắc chắn tên người dùng, mật khẩu và tên thư mục cơ sở dữ liệu đúng.
Liên hệ và hỏi nhà cung cấp hosting về cập nhật liên quan cơ sở dữ liệu bạn nên biết. Bạn chỉ nên liên hệ nhà cung cấp nếu vấn đề tiếp diễn và bạn đã xác minh không có thay đổi trong cơ sở dữ liệu hoặc thông tin đăng nhập admin.
Cài Đặt Lại WordPress
Ngoài thư mục "wp-content", hầu hết file WordPress có thể cài lại an toàn. Để cài lại WordPress, vào tài khoản WordPress và đi đến "Công cụ" (Tools), chọn "Nâng cấp" (Upgrade) rồi tùy chọn cài lại. Dùng bộ cập nhật tích hợp, WordPress cài lại tất cả file core mà không thay đổi file liên quan theme và plugin.
Bạn cũng có thể cập nhật trang WordPress dùng tùy chọn FTP. Tuy nhiên, cẩn thận không ghi đè thư mục "wp-content". Để kết quả tốt, tải file mới, chỉ sau khi bạn đã xóa file cũ.
Sửa Chữa Bảng Cơ Sở Dữ Liệu
Nếu bạn đã xác định vấn đề không từ plugin, host hoặc file core WordPress, bạn có thể thử dùng phpMyAdmin sửa bảng cơ sở dữ liệu. Để làm vậy, đăng nhập cơ sở dữ liệu trang qua phpMyAdmin, và chọn "Sửa chữa" (Repair) từ bảng cơ sở dữ liệu. Truy cập phpMyAdmin blog bằng cách liên hệ host trang.
Kết Luận
Phát hiện và sửa hack trên WordPress có thể nhiều việc, nhưng mẹo ở đây sẽ giúp bạn đi xa. Bạn có biết cách hữu ích nào tìm và sửa trang WordPress bị hack? Hãy chia sẻ suy nghĩ trong phần bình luận bên dưới.