
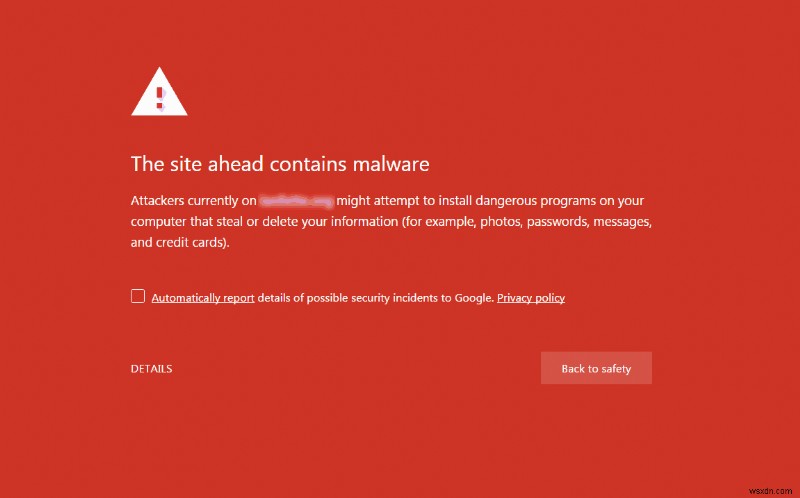
Hầu hết khách hàng phát hiện trang web của mình bị hack khi thấy "Màn hình đỏ tử thần" của Google hoặc khi khách hàng báo cáo. Điều này nguy hiểm vì nghĩa là trang web của bạn đã bị nhiễm mã độc từ lâu và có thể đã làm hỏng uy tín và quyền riêng tư của trang web.
Trang web hiện đã trở thành trung tâm của mọi doanh nghiệp. Chúng xử lý mọi thứ từ giao dịch thương mại điện tử, dữ liệu khách hàng, marketing và tất cả những thứ ở giữa. Tuy nhiên, bảo mật trang web dường như bị bỏ qua khi xây dựng sản phẩm và cuối cùng bị hack. Có một câu nói trong ngành an ninh:
Mọi trang web, bất kể nơi lưu trữ, quy mô đội ngũ phát triển, HTTPS đều dễ bị hack nếu không có biện pháp bảo mật đầy đủ. Bảo mật là một quá trình liên tục và an ninh tuyệt đối 100% là một huyền thoại. Chúng tôi tại Astra mạnh mẽ khuyến khích khách hàng thực hiện các biện pháp bảo mật chủ động và giúp họ sẵn sàng giảm thiểu mọi tình huống hack.
Với bài viết này, hãy cùng cố gắng phát hiện các dấu hiệu cho thấy trang web của bạn có thể đã bị hack.
15 Dấu hiệu trang web của bạn đã bị hack
1. Google Chrome (hoặc trình duyệt khác) hiển thị cảnh báo khi truy cập trang web của bạn
Nếu khách hàng (hoặc bạn) thấy thông báo từ Google Chrome với cảnh báo rằng trang web của bạn có thể bị hack, thì rất có thể nó đã bị hack. Thông báo này hiển thị khi trang web của bạn bị đưa vào danh sách đen bởi Google Safe Browsing.
Các trình duyệt phổ biến như Google Chrome, Mozilla Firefox, Safari & Opera sử dụng danh sách đen của Google để hiển thị cảnh báo cho người truy cập. Xem một số thông báo cảnh báo mà Google hiển thị khi trang web của bạn bị hack. Các thông báo khác nhau tùy thuộc vào những gì Google tìm thấy trên trang web của bạn nhưng nhìn chung chúng trông như sau:
2. Google Search Console gửi thông báo rằng trang web của bạn bị hack hoặc chứa mã độc
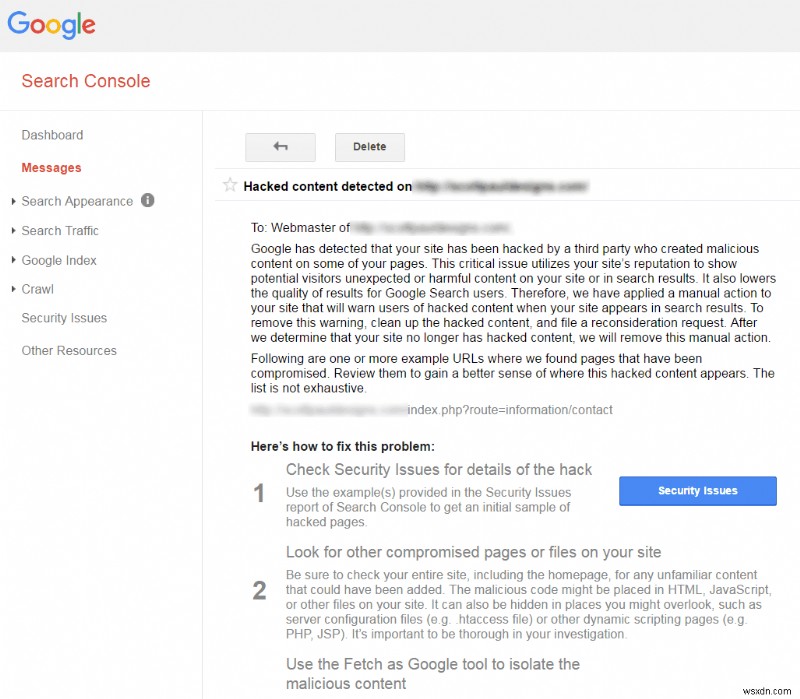
Nếu trang web của bạn được liên kết với Google Search Console (trước đây gọi là Google Webmaster Tools), Google sẽ gửi cho bạn một thông báo (và email) thông báo về việc trang web bị hack. Điều này có nghĩa là Google đã phát hiện mã độc, nội dung spam hoặc có lý do hợp lý để tin rằng trang web của bạn đã bị xâm phạm. Xem bài viết chi tiết của chúng tôi về cách sửa nội dung kỹ thuật xã hội và kích hoạt lại Google Ads bị từ chối.
Thông thường, thông báo này sẽ chứa chi tiết về các URL bị nghi ngờ và các vectơ tấn công tiềm năng. Sau này trong hướng dẫn này, chúng ta sẽ nói về việc làm gì khi nhận được thông báo như vậy.
3. Công ty hosting vô hiệu hóa trang web của bạn
Các công ty hosting thường xuyên quét máy chủ của họ để tìm mã độc và thường ngay lập tức vô hiệu hóa các trang web bị hack để đảm bảo sự lây lan không lan sang các trang web khác trên máy chủ đó. Có nhiều lý do khiến công ty hosting có thể vô hiệu hóa trang web của bạn bao gồm nhưng không giới hạn ở:
- Tìm thấy mã độc trên máy chủ của bạn
- Tên miền trang web của bạn bị đưa vào danh sách đen bởi Google, Norton Safe Web, Spamhaus, v.v.
- Email spam hoặc lừa đảo được gửi từ máy chủ của bạn
- Sử dụng CPU cao do mã độc chạy trên trang web của bạn
Xem bài viết chi tiết về lý do và giải pháp nếu tài khoản hosting của bạn (GoDaddy, HostGator, Hostinger, v.v.) bị treo.
4. Các cổng ra 80, 443, 587 và 465 cho tài khoản của bạn bị chặn
Trong một số trường hợp, công ty hosting có thể giới hạn tài nguyên cho trang web của bạn thay vì vô hiệu hóa hoàn toàn. GoDaddy, HostGator & BigRock có hệ thống tự động chặn kết nối đến các cổng ra như 80, 443, 587 và 465 cho tài khoản của bạn. Các biện pháp bảo mật này được đặt để chứa đựng nhiễm mã độc và ngăn chặn spam từ máy chủ.
Sau khi các tệp độc hại được cách ly khỏi máy chủ và trang web của bạn vượt qua trình quét virus tự động, bạn có thể yêu cầu bỏ chặn.
5. Khách hàng phàn nàn thẻ tín dụng của họ bị hack
Những năm qua, hacker đã trở nên tinh vi và sử dụng các kỹ thuật độc hại để thu thập thông tin thẻ tín dụng được nhập hoặc lưu trữ trên trang web của bạn. Chúng bán chi tiết thẻ này trên internet, sau đó được dùng để thực hiện giao dịch gian lận với số tiền khác nhau (Từ $1 đến $1000 hoặc hơn).
Các cuộc tấn công này có mục tiêu rõ ràng và do lỗ hổng bảo mật trong cửa hàng thương mại điện tử của bạn. Nếu bạn đang sử dụng Hệ thống Quản lý Nội dung (CMS) như Magento, OpenCart hoặc PrestaShop, một trong các plugin đã cài đặt có thể chứa một số lỗ hổng bảo mật nghiêm trọng.
Bài viết liên quan – Hack thẻ tín dụng trong Magento, OpenCart & WooCommerce
6. Email của bạn bị gửi vào thư mục SPAM
Hacker thường sử dụng mã độc trên trang web bị hack để gửi email spam cho một lượng lớn người. Do bản chất spam của các email, các máy chủ email trên toàn thế giới có thể đã đưa máy chủ và địa chỉ IP của bạn vào danh sách đen. Kết quả là, ngay cả các email hợp pháp do bạn gửi cũng 결국 vào thư mục spam. Mỗi email trong thư mục spam là một mất mát về kinh doanh & uy tín trực tuyến!
7. JavaScript lạ trong mã nguồn trang web của bạn
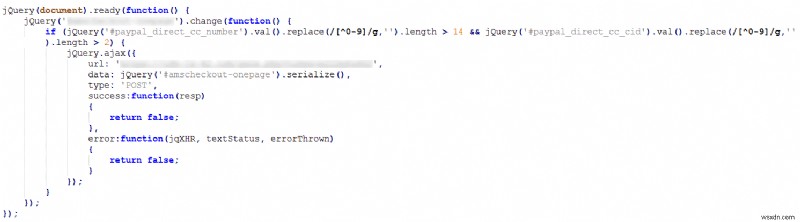
Nếu bạn nhận thấy bất kỳ mã JavaScript kỳ lạ, được obfuscate (làm rối) hoặc khó hiểu trong nguồn trang web, hãy nhanh chóng comment nó đi. Nó có thể được dùng để đánh cắp mật khẩu, thông tin thẻ tín dụng hoặc thông tin nhạy cảm khác của khách hàng. Nó cũng có thể được dùng để chuyển hướng người truy cập đến các trang web độc hại khác, popup, quảng cáo, v.v.
Các nhà nghiên cứu bảo mật của chúng tôi gần đây đã tìm thấy mã jQuery độc hại trong một lượng lớn cửa hàng Magento bị hack. Đoạn mã nhỏ này gửi thông tin thẻ tín dụng đến máy chủ độc hại trên trang thanh toán. Nếu bạn gặp vấn đề tương tự, xem bài viết chi tiết về mã độc hack thẻ tín dụng/ghi nợ.
8. Trang web của bạn trở nên rất chậm và hiển thị thông báo lỗi
Nếu bạn nhận thấy trang web của mình bỗng nhiên trở nên rất chậm và hiển thị thông báo lỗi, rất có thể mã độc đang sử dụng tài nguyên máy chủ của bạn. Các trang bị nhắm mục tiêu nhiều nhất là thanh toán, thanh toán, đăng nhập và đăng ký. Đối với một trang thường tải trong 4 giây, nếu nó mất 10+ giây, thì có sự cố.
9. Bạn tìm thấy thông báo lỗi bất ngờ trong nhật ký lỗi
Thường xuyên bạn sẽ thấy các thông báo bất ngờ trong nhật ký lỗi về các hàm bị loại bỏ, offset không xác định, kết nối bị từ chối hoặc các lỗi khác. Nếu đường dẫn tệp hoặc lỗi trông không quen thuộc, hãy xác minh tính xác thực của mã hoặc chạy quét mã độc. Một số thông báo lỗi phổ biến nhất là:
PHP Deprecated: Function ereg_replace() is deprecated in /home/xxxxxxxx/public_html/js/extjs/resources/images/magento/grid/kala.php(1) : eval()'d code on line 1PHP Notice: Undefined index: _upl in /home/xxxxxxxx/public_html/index.php on line 64PHP Fatal error: require_once(): Failed opening required '/home/xxxxxxxx/public_html/js/shell.phpPHP Parse error: syntax error, unexpected 'if' (T_IF) in /home/xxxxxxxx/public_html/js/index.php on line 40
10. Bạn tìm thấy người dùng quản trị hoặc tài khoản FTP mới mà bạn chưa tạo
Nếu bạn tìm thấy người dùng quản trị mới, người dùng cơ sở dữ liệu, người dùng FTP, đó là dấu hiệu mạnh mẽ rằng bạn đã bị hack. Các tài khoản đặc quyền được để lại bởi hacker để tiếp tục truy cập trang web và máy chủ của bạn. Các tài khoản này được dùng để tạo backdoor cho trang web và truy cập bất cứ khi nào họ muốn.
Xem bài viết chi tiết về cách bảo vệ bảng điều khiển quản trị cho các CMS (WordPress, Magento, Opencart, Joomla, v.v.)
11. Các tệp gần đây đã được sửa đổi
Nếu bạn nhận thấy các tệp hệ thống cốt lõi gần đây bị sửa đổi, hãy so sánh các tệp với các phiên bản trước đó để tìm thấy những gì đã thay đổi. Kẻ tấn công có thể đã sửa đổi các tệp để chạy mã độc, gửi email spam hoặc tạo backdoor cho trang web của bạn.
Nếu có các tệp với tên tệp đáng ngờ, các kịch bản phía máy chủ (.php, .aspx, .py, v.v.) trong thư mục tải lên, đó là dấu hiệu mạnh mẽ cho thấy trang web của bạn bị hack.
Bài viết liên quan – Cách xác định & sửa tệp WordPress bị hack
12. Quảng cáo & Popup mở khi truy cập trang web của bạn
Nếu người truy cập trang web của bạn thấy quảng cáo spam hoặc popup, trang web của bạn có thể đã bị xâm phạm do Cross-site Scripting (XSS) hoặc tiêm mã độc. Hacker kiếm tiền từ lượt hiển thị quảng cáo. Đội ngũ Google Safe Browsing sẽ gửi email cho bạn rằng họ đã phát hiện nội dung kỹ thuật xã hội trên trang web của bạn.
13. Trang web của bạn bị chuyển hướng đến các trang web bị hack
Lại một dấu hiệu của Cross-site Scripting hoặc thao túng mã phía máy chủ nơi hacker có thể chuyển hướng lưu lượng web của bạn đến các trang lừa đảo, trang web bị xâm phạm hoặc thậm chí trang web của đối thủ.
14. Bạn thấy tăng đột biến lưu lượng, đôi khi trên các trang không tồn tại
Hacker sử dụng trang web bị hack của bạn để "spamvertising" gây ra tăng đột biến lưu lượng. Email spam được gửi từ máy chủ của bạn với liên kết đến các trang hiện có hoặc mới được tạo bởi hacker. Điều này đến từ từ "spam" và "advertising".
Spamvertising được dùng để phá hoại blog, trang web, diễn đàn và phần bình luận bằng siêu liên kết để lấy thứ hạng công cụ tìm kiếm cao hơn cho trang web của hacker.
15. Mã không xác định hoặc chuyển hướng trong tệp .htaccess
Trong hầu hết các trường hợp chuyển hướng độc hại, tệp .htaccess đã bị hack và tiêm mã chuyển hướng. Điều này có thể xảy ra qua "backdoor" mà hacker có thể đã đặt trên các tệp trang web. Một số triệu chứng có thể:
- Trang web hiển thị trang trắng và không tải
- Trang web bị chuyển hướng đến một trang web độc hại
- Trang web chuyển hướng bạn đến Google
- Trang web không thể được truy cập bởi Google
- Tệp .htaccess của bạn liên tục bị sửa đổi
Những việc cần làm nếu bạn nghi ngờ trang web bị hack
1. Chạy quét trang web VirusTotal.com: VirusTotal là một công cụ tuyệt vời do Google hỗ trợ, quét đồng thời hơn 70+ danh sách đen và máy quét mã độc chính để kiểm tra xem trang web của bạn có bị hack hay không.
2. Kiểm tra trạng thái danh sách đen trên trang Google Safe Browsing Site Status: Chỉ cần thay thế "getastra.com" bằng URL trang web của bạn ở cuối URL và nó sẽ hiển thị trạng thái danh sách đen của trang web bạn với Google. Nó cũng hiển thị chi tiết về vụ hack và các bước bạn nên thực hiện để khắc phục.
3. Vô hiệu hóa truy cập vào trang web của bạn: Trước khi thiệt hại nghiêm trọng xảy ra và khách hàng biết đến việc hack, hãy đưa trang web vào chế độ bảo trì và chỉ giới hạn truy cập cho người dùng được ủy quyền. Bạn có thể làm điều này bằng cách đặt .htpasswd.
4. Chạy trình quét Virus trong cPanel của bạn: Hầu hết các nhà cung cấp hosting đều có trình quét Virus tự động trong bảng điều khiển cPanel để tìm bất kỳ mã độc đã biết nào. Các lần quét này thực hiện tìm kiếm cơ bản và giúp bạn xác định các tệp bị nhiễm. Tuy nhiên, hãy nhớ rằng các trình quét này không xác định nguyên nhân của vụ hack, trình quét lỗ hổng không bảo vệ trang web của bạn khỏi việc bị nhiễm lại.
5. Bảo vệ trang web của bạn bằng Tường lửa Ứng dụng Web (WAF): Bảo vệ trang web của bạn bằng tường lửa như Astra Web Protection, sẽ ngăn chặn các vụ hack như vậy trong tương lai và đảm bảo trang web của bạn không bị hack. Tường lửa ứng dụng web giám sát lưu lượng truy cập đến trang web của bạn và chặn các yêu cầu độc hại. Với Astra, bạn cũng có thể chặn bot xấu và công cụ bảo mật tự động bằng cách đặt các "honeypot" chiến lược và các cơ chế tinh vi khác.
6. Thuê dịch vụ Dọn dẹp Mã độc Trang web Chuyên nghiệp: Bạn có thể thuê chuyên gia bảo mật để dọn dẹp trang web bị hack cho bạn.