
Nếu một khách truy cập trang web báo cáo thấy các liên kết spam trên trang của bạn, rất có thể trang web đã bị tấn công bằng kỹ thuật tiêm liên kết spam (spam link injection).
Các dấu hiệu điển hình của tiêm liên kết spam trong WordPress
- Các liên kết spam xuất hiện trên trang web; thường quảng cáo sản phẩm bất hợp pháp hoặc thị trường xám
- Các trang mới được tạo mà bạn không hề tạo ra
- Mô tả meta lạ xuất hiện khi trang web hiển thị trong kết quả tìm kiếm
Đây là một kiểu tấn công phổ biến, "móc túi" trang web của bạn để chuyển hướng lưu lượng truy cập và tăng cường SEO cho các trang web spam. Đừng lo lắng, mọi thứ chưa hết hy vọng. Bài viết này sẽ hướng dẫn bạn từng bước để loại bỏ hoàn toàn mã độc tiêm liên kết spam và khôi phục trang web về trạng thái ban đầu.
Tóm tắt: Loại bỏ tức thì tiêm liên kết spam khỏi WordPress với MalCare. Chỉ mất 2 phút để cài đặt plugin, bạn đã đang trên đường khôi phục hoàn toàn trang web.
Tiêm liên kết spam trong WordPress là gì?
Tiêm liên kết spam là loại tấn công sử dụng trang web uy tín của bạn để tạo backlink trỏ về các trang web spam. Thường các trang này buôn bán hàng hóa hoặc dịch vụ thị trường xám, bất hợp pháp.
Trong ảnh chụp màn hình dưới đây, trang web bị tiêm liên kết spam nhưng trang chủ không hề hiện bất kỳ dấu hiệu bất thường nào.
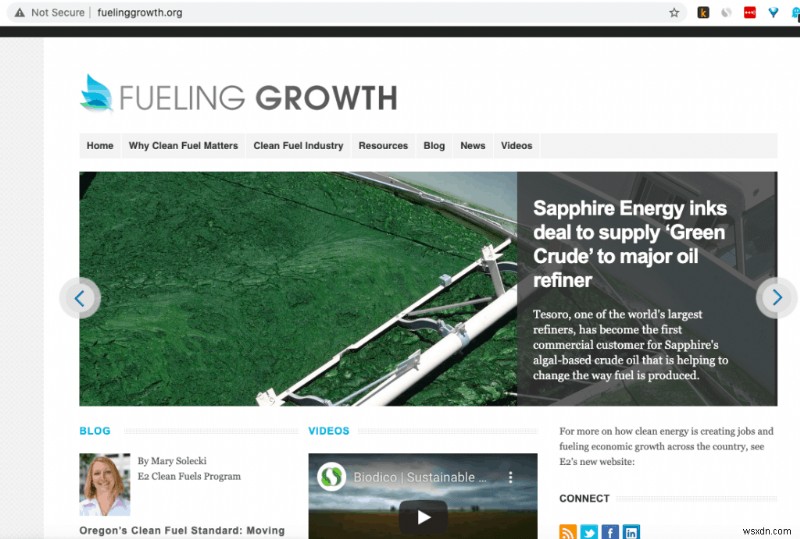
Hacker chèn các liên kết spam từ các trang của bạn trỏ về trang web spam của chúng. Bạn có thể tìm thấy các liên kết này trong bài viết, hoặc được giấu khéo trong header của trang. Thậm chí chúng có thể tạo toàn bộ các trang web trên tên miền của bạn để chuyển hướng đến trang của chúng.
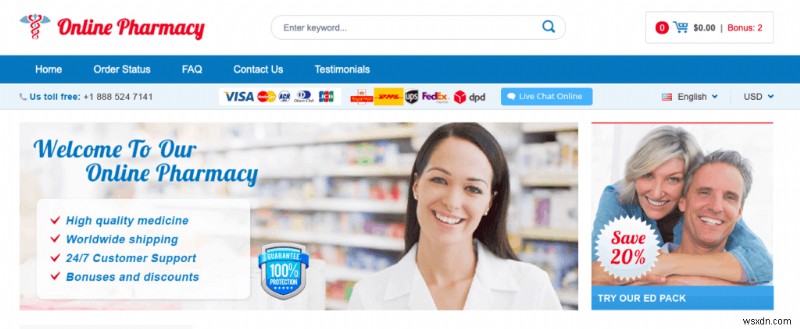
Quay lại ví dụ trên, trang web xuất hiện trong kết quả tìm kiếm cho thuốc men thị trường xám như ảnh chụp dưới đây.

Khi nhấp vào kết quả đó, trang sẽ chuyển hướng đến "Nhà thuốc trực tuyến". Vì trang web gốc nói về nhiên liệu bền vững, nên nhà thuốc này hoàn toàn không liên quan. [Thú vị là trang web gốc không cài SSL, trong khi trang spam lại có.]
Một biến thể nguy hiểm hơn của tiêm liên kết spam ẩn nấp trong cơ sở dữ liệu. Loại nhiễm này rất khó loại bỏ và đòi hỏi chuyên môn phát triển sâu để xóa sạch thành công.
Trong bài viết này, chúng tôi sẽ chỉ cách chẩn đoán hack tiêm liên kết spam trên WordPress và cách xóa các liên kết spam. Cách dễ nhất là dùng trình quét miễn phí trực tuyến của MalCare để đánh giá mức độ nhiễm, sau đó dọn dẹp tự động chỉ với 1 cú nhấp chuột.
Các triệu chứng của hack tiêm liên kết spam
Vấn đề với hack này — và hầu hết các hack khác — là chủ trang web thường là người cuối cùng biết đến nó. Hacker phát triển tốt nhất khi không bị phát hiện càng lâu càng tốt.
Do đó, nếu bạn nghi ngờ bị hack tiêm liên kết spam, bạn có thể phát hiện qua các cách sau:
Liên kết spam trên trang web
Hacker thường giấu các liên kết và trang spam khỏi quản trị viên để tránh bị phát hiện và xóa. Vì vậy, khả năng lớn là một khách truy cập phát hiện liên kết lạ, không liên quan và báo cho bạn biết. Đây là cách tệ nhất để biết tin, vì khách đó đến trang web với mục đích hợp pháp.
Cảnh báo tiêm URL trên Google Search Console
Nếu bạn đăng nhập Google Search Console và thấy cảnh báo bất ngờ "URL Injection", Google sẽ liệt kê một số URL spam mẫu trên tên miền của bạn. Hãy thử mở một URL từ danh sách. Dù trang nằm trên tên miền của bạn, nó sẽ chuyển hướng đến trang spam mà không tải đầy đủ trang.
Nhà cung cấp hosting treo tài khoản
Có nhiều lý do khiến host treo tài khoản, và hack là lý do nghiêm trọng nhất. Host tốt thường gửi email kèm chi tiết. Họ đối xử rất nghiêm trọng với trang web bị hack vì gây phiền toái lớn cho máy chủ.
Cách quét tìm hack tiêm liên kết spam?
Nếu nghi ngờ bị hack, hãy quét trang web ngay để xác nhận. Đây là cách nhanh nhất xác định xem trang web có bị hack tiêm liên kết spam hay không. Quét ngay bây giờ để nắm mức độ nhiễm, sau đó dùng công cụ dọn dẹp để xóa mã độc chỉ với 1 cú nhấp.
Quá trình quét và dọn dẹp diễn ra trên máy chủ của plugin, không tiêu tốn tài nguyên server của bạn. Đây là lợi thế lớn, vì trang web bị hack thường ngốn nhiều tài nguyên, có thể gây vấn đề với host. Bạn không cần thêm rắc rối ở lúc then chốt này.
Cách kiểm tra xem trang web có bị hack tiêm liên kết spam không?
Một số plugin bảo mật hay báo false positive (cảnh báo sai) khi quét, khác với MalCare. Bạn có thể muốn xác nhận lại. Dưới đây là các cách kiểm tra:
Tìm kiếm trang web của bạn trên Google
Khi trang web xuất hiện trong SERP, bạn mong thấy metadata đã cài đặt. Nhưng trang web bị hack thường hiển thị nội dung rác trong meta description, hoặc các trang không liên quan mà bạn không tạo xuất hiện trong kết quả tìm kiếm.
Bị Google đưa vào danh sách đen
Khi nhấp vào kết quả tìm kiếm, bạn có thể thấy cảnh báo danh sách đen của Google. Điều này có nghĩa Google đã phát hiện trang web bị hack, tuy không rõ loại hack nào. Hoặc bạn có thể thấy cảnh báo "Trang web này có thể đã bị hack" ngay trong kết quả tìm kiếm.

Sử dụng trình duyệt ẩn danh để truy cập trang web
Hacker có thể chèn mã độc để người dùng đăng nhập (admin) không thấy. Hãy dùng trình duyệt ẩn danh hoặc máy khác để truy cập, đảm bảo không đăng nhập. Nếu thấy popup và liên kết spam, trang web đã bị hack. Tương tự, bạn có thể tìm thấy các trang web mà bạn không tạo ra.
Kiểm tra mã nguồn trang web để tìm bất thường
Đây là phương pháp nâng cao hơn. Điều hướng đến một bài viết/trang, dùng "Inspect Element" trên trình duyệt. Ở phần header, có thể có mã chứa liên kết, dạng rõ ràng hoặc obfuscated (làm rối). Bạn có thể thấy rõ các URL spam.
Kiểm tra Google Analytics cho từ khóa độc hại
Lưu lượng truy cập nên đến từ từ khóa liên quan. Nếu thấy lưu lượng từ từ khóa như "mua viagra online", "túi Gucci giá rẻ", hoặc các từ khóa spam, chắc chắn trang web đã bị hack.

Tất cả điều này có thể khiến bạn hoang mang. Tuy nhiên, đừng lo lắng! Hack dễ dàng dọn dẹp với công cụ đúng. Quan trọng là giữ bình tĩnh và đọc tiếp.
Cách loại bỏ tiêm liên kết spam trong WordPress?
Có 2 cách để xóa hack tiêm liên kết spam khỏi WordPress:
- Sử dụng plugin bảo mật để dọn dẹp nhiễm mã độc
- Xóa thủ công các file bị nhiễm
Như bạn hình dung, chúng tôi khuyến khích mạnh mẽ dùng plugin bảo mật để xóa liên kết spam. Chúng tôi cũng nêu các bước dọn dẹp thủ công, nhưng lưu ý: chỉ thử khi bạn rành rỏi về file WordPress và cơ sở dữ liệu, tự tin điều hướng code.
1. Dùng plugin bảo mật để dọn dẹp nhiễm tức thì [KHUYẾN NGHỊ]
Khi trang web bị hack, thời gian là vàng. Cài đặt MalCare để xóa tức thì hack tiêm liên kết spam. Đây là cách dễ dàng và hiệu quả nhất. Plugin bảo mật tốt không chỉ phát hiện mã độc mà còn xóa chính xác, không ảnh hưởng file core. Các file cần thiết vẫn giữ nguyên và hoạt động bình thường.
Lưu ý: Không phải plugin bảo mật nào cũng làm được. Tự động dọn dẹp là tính năng của MalCare, dựa trên hệ thống phát hiện mã độc thông minh.

Lợi thế thực sự của plugin bảo mật là đảm bảo tránh tái nhiễm. Chúng tôi sẽ đề cập ở phần sau.
2. Xóa thủ công hack tiêm liên kết spam
Việc xóa mã độc thủ công hoàn toàn khả thi, nhưng có nhiều mặt trái. Trước khi hướng dẫn, chúng tôi muốn nhắc nhở các rủi ro:
- Mã độc giấu kỹ: Hack thành công khi không bị phát hiện lâu. Mã độc thường được giấu kỹ trong file/thư mục, không dễ phát hiện.
- Có thể có backdoor: Hacker để lại "cửa sau" để quay lại nếu hack hiện tại bị xóa. Backdoor giấu rất kỹ, dẫn đến việc trang web bị hack lặp đi lặp lại.
- Phải xóa nguyên nhân gốc rễ: Tại sao trang web bị hack? Do lỗ hổng hay mật khẩu bị lộ? Nếu không khắc phục nguyên nhân, tái nhiễm sẽ xảy ra.
- Có thể xóa nhầm code hợp pháp: Xác suất thấp, nhưng nếu trang web có nhiều plugin, đôi khi khó phân biệt code thật và mã độc. Xóa nhầm code tốt sẽ làm hỏng site.
Đã nêu xong cảnh báo, bây giờ xem cách xóa mã độc thủ công.
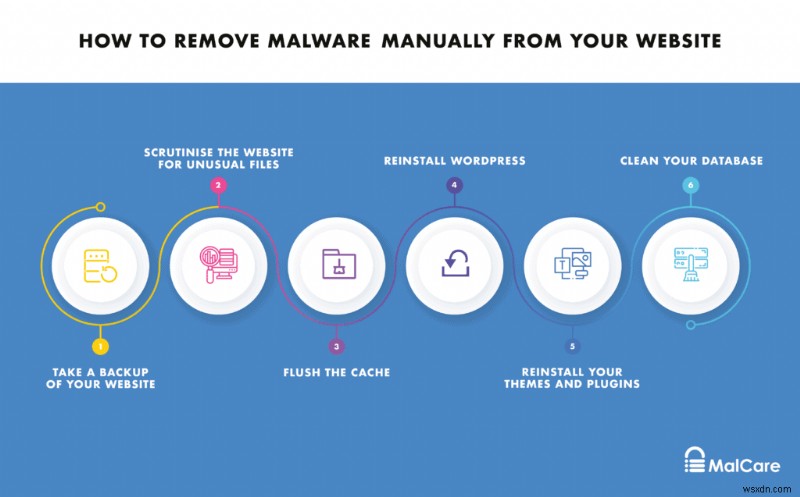
1. Sao lưu trang web
Trước khi làm bất cứ điều gì, hãy sao lưu toàn bộ trang web WordPress. Dù đang bị nhiễm, nó vẫn là trang web đang hoạt động. Nếu bạn sai làm hỏng code, vẫn có thể khôi phục về trạng thái hoạt động. Sao lưu giúp chuyên gia sửa chữa sau này; trang web thiếu file quan trọng rất khó hồi sinh và tốn kém hơn nhiều.
2. Kiểm tra kỹ trang web tìm file lạ
Đăng nhập FTP client, xem danh sách file/thư mục. Có file nào (thường là PHP) không nên có ở đó không? Chúng có vẻ vô hại, nhưng mở ra có thể thấy manh mối. Hack thường viết bằng code khó hiểu, obfuscated — code bị làm rối để khó hiểu. Vì đã có backup, bạn có thể xóa các hàm rác này để loại bỏ mã độc.
Ngoài ra, kiểm tra bài viết/trang trong thư mục wp-content. Code liên kết spam thường ẩn ở header của các trang, được viết cách khiến chúng vô hình trên trang web, ví dụ:
<div style="position: absolute; top: -132px; overflow: auto; width:1259px;">Nếu trang web lớn, bước này tốn nhiều thời gian. Tuy nhiên, hãy thật kỹ khi tìm các đoạn mã độc này, vì bỏ sót bất cứ điều gì cũng dẫn đến tái nhiễm.
3. Xóa cache
Sau khi xóa hết mã độc, hãy xóa cache WordPress để file đã dọn sạch được tải đúng.
4. Cài đặt lại WordPress
Tải bản cài đặt mới của cùng phiên bản WordPress hiện tại từ kho chứa. Thay thế mọi thứ trên trang web trừ file wp-config.php (chứa thông tin database) và thư mục wp-content (chứa plugin, theme). Việc cài lại WordPress loại bỏ khả năng mã độc trong file core.
5. Cài đặt lại theme và plugin
Giả sử bạn dùng bản theme/plugin hợp pháp, tải từ nguồn an toàn, lỗ hổng trong chúng sẽ được vá bằng bản cập nhật. Hãy dành chút thời gian tìm hiểu tin tức xem plugin nào bạn dùng gần đây có bị lộ lỗ hổng không. Lý tưởng là nhà phát triển uy tín sẽ phát hành bản vá bảo mật qua cập nhật. Nếu không, hãy chuyển sang giải pháp khác được bảo trì tích cực. Điều này tốt cho lâu dài.
6. Dọn dẹp cơ sở dữ liệu
Thật không may, file nhiễm trong database rất khó xóa, vì phải tìm hàm PHP và liên kết spam trong bảng và dữ liệu. Liên kết spam có thể dễ thấy, nhưng hàm PHP có thể là code cần thiết.
Nếu chọn cách này, hãy tải database về và tìm các hàm như eval, gzinflate, shell_exec, base64_decode. Hoặc nếu bạn backup thường xuyên (nên làm), dùng database từ phiên bản cũ chắc chắn không có mã độc. Cách này không chắc chắn 100%, bạn có thể mất nhiều thay đổi/cập nhật gần đây và vẫn phải đối mặt với mã độc.
Cách ngăn chặn tấn công tiêm liên kết spam WordPress?
Trang web bị hack vì có lỗ hổng hoặc ít nhất một mật khẩu bị lộ. Sau khi dọn sạch hack tiêm liên kết spam, bạn cần các biện pháp đảm bảo không tái diễn:
- Cập nhật mọi thứ: WordPress, theme, plugin. Chúng tôi lặp lại lời khuyên này vì nó cực kỳ quan trọng. Bản mới chứa bản vá bảo mật khắc phục lỗ hổng bản cũ.
- Loại bỏ phần mềm nulled (bẻ khóa): Phần mềm miễn phí có chi phí khổng lồ về lâu dài. Không đáng dùng plugin nulled. Khi lỗ hổng được phát hiện, chi phí tấn công cao gấp nhiều lần số tiền bạn tiết kiệm.
- Kiểm tra backdoor: Backdoor cho hacker quay lại trang đã dọn sạch, nhất là nếu dọn thủ công. Cần chuyên môn bảo mật để tìm/xóa backdoor hiệu quả, vì chúng giấu rất kỹ. Hacker cũng có thể tạo tài khoản admin, nên hãy kiểm tra lại các tài khoản được ủy quyền.
- Đổi tất cả mật khẩu: Lý tưởng là dùng mật khẩu khác nhau cho từng trang. Sau khi dọn sạch, đổi tất cả mật khẩu truy cập, cả mật khẩu database. Tạo rào cản thêm. Nếu mật khẩu bị lộ, đổi mật khẩu sẽ chặt lỗ hổng bảo mật cho phép hack xảy ra.
Chúng tôi thường nghe người nói họ đã cài plugin quét/bảo mật mà vẫn bị hack. Quan trọng: plugin bảo mật không chống hack 100%, vì vậy hầu hết có dịch vụ dọn dẹp thủ công. MalCare ví dụ, gói đăng ký bao gồm dọn dẹp thủ công không giới hạn miễn phí. Điều bạn không xóa được 1 cú nhấp, đội ngũ chuyên gia bảo mật sẽ xóa nhanh chóng, hiệu quả.
Lợi ích của plugin bảo mật là nó bảo vệ khá tốt bằng cách vô hiệu hóa hầu hết tấn công. Những cái lọt lưới thường do plugin bị lỗ hổng và/hoặc mật khẩu bị lộ.
Tác động của tấn công tiêm liên kết spam?
Trang web bị hack là ác mộng cho chủ sở hữu. Không chỉ trang web bị ảnh hưởng, khách truy cập cũng rủi ro lộ dữ liệu và danh tính. Trang web bị phạt SEO, dẫn đến thiệt hại tài chính, nhất là nếu bạn có cửa hàng trực tuyến hoặc kiếm tiền từ web.
Bạn đã đầu tư nguồn lực xây dựng trang web đến mức độ hiện tại. Tất cả có thể bị xóa sạch rất nhanh bởi một hack. Hành động nhanh khi bị hack là then chốt, vì thiệt hại tăng theo cấp số nhân theo thời gian.
Kết luận
Hy vọng bài viết giúp bạn xóa hack tiêm liên kết spam WordPress. Dọn dẹp hack chỉ là một trong các trụ cột bảo mật. Bạn nên dành thời gian xây dựng chiến lược bảo vệ trang web khỏi sự cố tương lai.
Câu hỏi thường gặp
Làm thế nào để xóa và ngăn chặn liên kết spam trong bài viết WordPress?
Cách nhanh nhất, dễ dàng nhất xóa liên kết spam khỏi bài viết WordPress là dùng trình quét và dọn dẹp mã độc. Trình quét kiểm tra file, thư mục và database WordPress nhanh chóng.
Liên kết spam là triệu chứng của tấn công mã độc gọi là tiêm liên kết spam. Hacker chèn liên kết trỏ đến trang web spam buôn bán sản phẩm/dịch vụ đáng ngờ vào trang của bạn để tăng SEO. Các liên kết thường vô hình trên trang, bị ẩn bằng thủ thuật CSS trong code.
Tài liệu liên quan: xóa SEO spam khỏi WordPress
Làm thế nào tìm trang WordPress bị tấn công tiêm URL?
Dùng trình quét và dọn dẹp mã độc để phát hiện và xóa spam khỏi trang web WordPress. Liên kết spam và mã độc có thể giấu rất khéo trong file, thư mục, đôi khi cả database. Nếu trang web có nhiều trang và database lớn, duyệt thủ công code từng trang là công việc khổng lồ và dễ bỏ sót. Tốt nhất nhờ trình quét gánh vác phần nặng nhọc, xóa chính xác mã độc.
Tác động của liên kết spam đến trang WordPress của tôi là gì?
Google phạt nặng trang web có liên kết spam, nên bạn không chỉ đối mặt với trang web bị hack mà cả các phiền toái đi kèm. Khách truy cập không có trải nghiệm duyệt an toàn. Bạn mất xếp hạng SEO, lưu lượng giảm. Nếu trang web là nguồn thu nhập, tất cả bị ảnh hưởng tiêu cực. Với mọi hack, thời gian là yếu tố then chốt khi xóa. Tác động tệ hơn theo cấp số nhân nếu hack không được xử lý kịp thời.
Tiêm liên kết spam trong WordPress là gì?
Tiêm liên kết spam trong WordPress là tấn công mã độc nơi trang web hợp pháp, chất lượng của bạn bị dùng để đẩy lên xếp hạng SEO của trang web buôn bán hàng hóa/dịch vụ thị trường xám hoặc bất hợp pháp (đọc: hack dược phẩm).
Hacker khai thác lỗ hổng trên trang web của bạn và chèn liên kết spam vào các trang. Các liên kết này thường vô hình đối với bạn, vì dùng thủ thuật CSS để không hiển thị trực tiếp. Tuy nhiên, khi bot Google thu thập dữ liệu, chúng sẽ tìm thấy các liên kết này.
Thường kết quả tìm kiếm trang web của bạn sẽ hiển thị URL bạn không tạo. Khi nhấp vào, bạn bị chuyển hướng đến trang spam. Giống mọi hack, cần xử lý càng sớm càng tốt. Do bản chất khó tìm liên kết spam trên trang, luôn tốt hơn dùng trình quét và dọn dẹp tự động để loại bỏ hack.