
Nếu bạn nghi ngờ trang web bị tấn công hoặc có hoạt động đáng ngờ, đó có thể là một trải nghiệm khiến người ta lo lắng. Cho đến khi xác định chắc chắn, bạn không thể biết nguyên nhân cũng như giải pháp. Đang thắc mắc cách xóa mã độc khỏi trang WordPress?
Đừng lo lắng, chúng tôi sẽ giúp bạn dọn dẹp mã độc trên WordPress, xác định nguyên nhân và ngăn chặn rắc rối trong tương lai.
Điều đầu tiên cần làm ngay bây giờ là quét trang web của bạn.
Quét sẽ xác nhận xem trang WordPress của bạn có bị nhiễm mã độc hay không. Thông tin này rất quan trọng vì tấn công mã độc có thể gây thiệt hại nghiêm trọng cho trang WordPress nếu không được phát hiện kịp thời. Mã độc có thể ẩn mình trên trang web và chuyển hướng người dùng, hiển thị nội dung không phù hợp, chặn quyền truy cập của bạn, thậm chí đánh cắp thông tin mật.
Điều này nghe có vẻ như ác mộng, nhưng có giải pháp, và chúng tôi sẽ chỉ cho bạn chính xác cách khắc phục tình huống này bằng cách xóa mã độc khỏi WordPress thành công.
Tóm tắt: Loại bỏ mã độc trong vài phút khỏi trang WordPress mà không mất dữ liệu. Tấn công mã độc có thể gây thảm họa cho trang web, nhưng chúng tôi đã chi tiết hướng dẫn từng bước để xóa mã độc khỏi trang WordPress. Sử dụng MalCare để quét nhanh và tự động dọn dẹp trang web WordPress của bạn.
Cách Nhận Diện Nhiễm Mã Độc Trên Trang WordPress?
Nhận diện mã độc trên trang WordPress không dễ dàng như nghe. Bạn có thể đã nhận thấy điều gì đó bất thường, nhưng sự thật là mã độc rất khôn khéo, nó có thể ẩn mình khỏi quản trị viên rất dễ dàng và bạn có thể là người cuối cùng phát hiện vấn đề trên trang web trong khi người dùng đã gặp phải chuyển hướng và spam.
Vậy làm thế nào để xác nhận trang WordPress có bị nhiễm mã độc?
Cách tốt nhất để xác nhận là quét trang web. Nhưng có một vài triệu chứng cần lưu ý.
Triệu chứng cho thấy trang WordPress bị nhiễm mã độc
Khi mã độc xâm nhập trang web, bạn có thể không thấy thay đổi lớn. Nhưng mã độc sẽ ảnh hưởng đến trang web theo các cách khác, có thể nhận thấy qua các triệu chứng sau.
1. Kết quả tìm kiếm Spam trên Google
Nếu bạn đã đầu tư thời gian cho SEO, đây có thể là cú đánh đau lòng. Tìm tên thương hiệu hoặc từ khóa bạn đang xếp hạng trên Google và kiểm tra kết quả. Bạn có thấy các dấu hiệu cảnh báo sau?
- Meta description chứa giá trị rác, như từ khóa dược phẩm hoặc không liên quan.
- Google lập chỉ mục các trang không nên tồn tại trên trang web. Khi nhấp vào các liên kết này, bạn được đưa đến trang chưa từng thấy.
- Ký tự tiếng Nhật xuất hiện trong kết quả tìm kiếm
- Cảnh báo Trang web có thể đã bị hack xuất hiện bên cạnh tên trang web, làm rơi khách truy cập tiềm năng
- Cảnh báo đỏ lớn cho thấy trang web đã bị đưa vào danh sách đen của Google
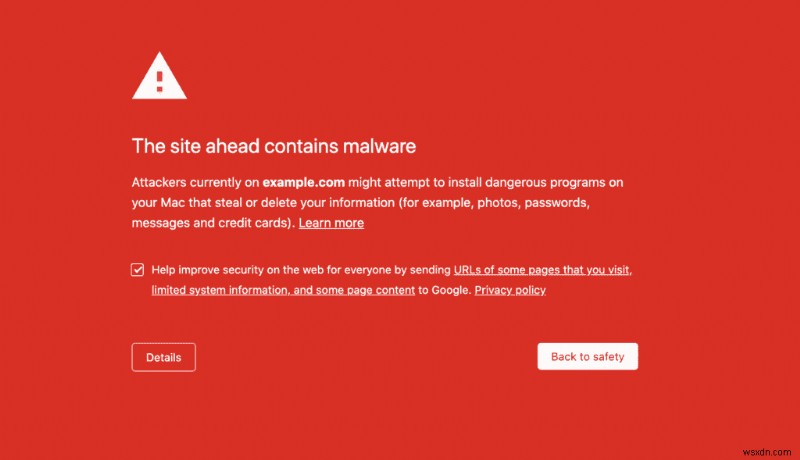
2. Vấn đề hiển thị trên trang web
Mã độc gây rối loạn trang web, và đáng tiếc là đôi khi điều đó nhìn thấy được bởi mọi người truy cập. Bạn, với tư cách quản trị viên, có thể không thấy một số triệu chứng này. Tuy nhiên, khách truy cập của bạn đang trải nghiệm chúng – và điều đó đang tốn kém bạn.
- Bạn có thể đã nhấp từ Google và thấy trang spam. Hacker móc nối trên trang web hợp pháp để tận dụng xếp hạng SEO, từ đó kéo traffic đến trang spam của họ. Ngoài ra, các trang này có thể chứa nội dung lừa đảo, được thiết kế để lấy thông tin đăng nhập.
- Cửa sổ bật lên (pop-up) với nội dung lạ và không liên quan có thể xuất hiện. Pop-up spam có thể do mã độc trên trang web, hoặc do شيء lọt qua mạng quảng cáo. Dù nguyên nhân nào, nó hiển thị trên trang của bạn và cần được xử lý.
- Một loại mã độc đáng sợ là chuyển hướng độc hại khiến quản trị viên WordPress đau đầu. Thường họ không thể ở lại trang web hơn vài giây trước khi bị đưa đến trang spam.
- Bạn cũng có thể thấy mã hiển thị trên trang, nơi trước đây không có mã nào. Mã không nên xuất hiện trên frontend, nên đây là dấu hiệu xấu dù có mã độc hay không. Trang bị hỏng một phần có thể do lỗi code hoặc plugin, nhưng thường chỉ ra mã độc.
- Triệu chứng kinh khủng khác là màn hình trắng tử thần (White Screen of Death). Khi truy cập trang web, không có gì hiển thị: không tải được, không có thông báo lỗi, làm mới trình duyệt cũng vô ích. Rất gây hoang mang.
3. Thay đổi trong người dùng, tệp hoặc cơ sở dữ liệu
Hacker có thể và thường thay đổi cấu hình hoặc cài đặt người dùng hiển thị từ wp-admin. Những thay đổi này thường không thể nhận ra nếu không có nhật ký hoạt động vì chúng rất nhỏ.
- Thay đổi mã trong tệp core, plugin và theme. WordPress được xây dựng bằng phần mềm, và mã độc có thể chèn vào bất cứ đâu.
- Bạn có thể thấy thay đổi bài viết, trang hoặc trang mới hoàn toàn thường chứa liên kết spam và nội dung lừa đảo. Google cũng sẽ lập chỉ mục các trang này, và chúng xuất hiện trong phân tích và sơ đồ trang web.
- Người dùng mới hoặc được nâng cấp thường có quyền admin trái phép. Nếu bạn bật thông báo email khi tạo tài khoản mới, bạn có thể thấy tên lạ và email xuất hiện như tài khoản admin.
- Cài đặt cấu hình thay đổi mà không có cảnh báo. Một số admin quen thuộc với cách hoạt động của tệp core như index.php và .htaccess, nên họ thấy mã thêm vào. Nếu cố gắng xóa mã thêm, nó thường quay lại gần như ngay lập tức. Đây là trường hợp điển hình của mã độc wp-vcd.
- Trên bảng điều khiển plugin, mọi thứ có vẻ ổn, nhưng nếu kiểm tra thư mục wp-content, bạn có thể gặp plugin giả. Đây là thư mục ngụy trang plugin, chứa mã độc bên trong. Thường plugin giả có tên lạ và không tuân theo quy tắc đặt tên WordPress. Không phải quy tắc cứng, mà là tín hiệu nhận diện.
4. Nhà cung cấp hosting cảnh báo vấn đề
Thường quản trị viên web là người cuối cùng biết đến mã độc trên trang web của mình, nên những tín hiệu này đến bất ngờ. Nhà cung cấp hosting rất cảnh giác với mã độc trên máy chủ của họ, vì họ có thể gặp nhiều vấn đề. Nhà cung cấp tốt sẽ quét máy chủ và trang web thường xuyên.
- Nếu trang web bị phát hiện mã độc, phản ứng đầu tiên của nhà cung cấp hosting sẽ là treo trang web và hỏi sau. Điều này có nghĩa là trang web ngoại tuyến. Họ có thể gửi email về việc này, vì mã độc và nội dung lừa đảo thường vi phạm chính sách.
- Tín hiệu khác là trang web sử dụng tài nguyên máy chủ nhiều hơn bình thường. Nếu sự tăng lên ổn định và phù hợp với tăng trưởng, thì không sao. Nhưng mã độc và tấn công khiến CPU và bộ nhớ tăng bất thường, dẫn đến cảnh báo từ nhà cung cấp.
5. Vấn đề hiệu suất
Mã độc cũng ảnh hưởng đến chỉ số hiệu suất trang web. Các triệu chứng này khó gắn liền với mã độc ngay lập tức, vì có thể do yếu tố khác như plugin code kém hoặc không có cache. Tuy nhiên, nếu thấy trang web chậm rõ rệt, đó có thể là dấu hiệu của mã độc.
Ngoài ra, nếu tài nguyên máy chủ cạn kiệt do mã độc, bạn có thể thấy lỗi 503 hoặc 504 trang web không truy cập được. Lại lần nữa, những thứ này có thể do nguyên nhân khác.
6. Vấn đề trải nghiệm người dùng
Khách truy cập trang web là mục tiêu của mã độc, nên họ có khả năng cao nhất thấy dấu hiệu. Đây là cách tệ nhất để phát hiện mã độc, vì vậy bạn nên thường xuyên truy cập trang web từ trình duyệt ẩn danh để xem vấn đề trực tiếp.
Cảnh giác với các phàn nàn sau từ khách truy cập:
- Vấn đề đăng nhập
- Chuyển hướng sang trang khác
- Email trang web kích hoạt cảnh báo spam
- Nội dung lừa đào hoặc pop-up spam
- Trang web bị biến hình (defacement)
7. Hành vi bất thường trong phân tích (Analytics)
Một số mã độc hoàn toàn vô hình nên bạn có thể không thấy triệu chứng nào ở trên. Bạn có thể tìm dấu hiệu bất thường, và nơi tốt nhất là trong phân tích.
Sử dụng phân tích thường xuyên sẽ cho bạn biết điều gì đang xảy ra trên trang web: lượng truy cập, nguồn gốc, hành vi, v.v. Mọi sự bất thường so với mẫu thông thường nên có lý do. Nếu không, có thể báo hiệu mã độc.
Google lập chỉ mục trang web định kỳ, và sử dụng trình quét frontend để tìm nội dung lừa đảo hoặc有害. Google Search Console sẽ gắn cờ vấn đề bảo mật nếu trình quét phát hiện mã độc.
Các điểm chính cần nhớ
Tất cả triệu chứng trên có thể do nguyên nhân hoàn toàn lành tính. Tuy nhiên, nếu thấy hơn một triệu chứng, khả năng trang web bị mã độc rất cao. Khi cố gắng xác định mã độc, hãy nhớ:
- Hacker muốn mã độc ở lại càng lâu càng tốt, nên họ thiết kế nó để khó phát hiện và lan rộng
- Triệu chứng có thể không nhất quán, xuất hiện và biến mất mà không có quy luật
- Mã độc có thể vô hình hoàn toàn với mọi người, trừ Google
Mã độc có thể nằm ở đâu trên trang WordPress?
Ngắn gọn: mã độc có thể ở bất cứ đâu. Hacker không muốn bạn tìm thấy mã độc, nên họ tìm cách ngày càng sáng tạo để ẩn nó.
Điều này có nghĩa là, nếu bạn tìm kiếm mã độc trên trang web, bạn phải xem mọi nơi: tệp core WordPress, thư mục plugin và theme, và cơ sở dữ liệu trang web (chứa bài viết, trang, người dùng, bình luận và thông tin khác).
Cũng tùy loại mã độc, nó sẽ xuất hiện ở vị trí khác nhau. Dưới đây là những nơi thường thấy mã độc phổ biến nhất:
Chuyển hướng độc hại (Malicious Redirects)
Hack chuyển hướng xuất hiện hầu như khắp nơi trên trang web. Bạn sẽ thấy thay đổi như:
- Tham số site_url trong bảng wp_options
- Plugin giả trong thư mục wp-content
- Thay đổi user-agent trong tệp .htaccess
Mã độc wp-vcd
Một trong những hack phổ biến và lan rộng nhất cho WordPress, mã độc wp-vcd.php xâm nhập qua phần mềm nulled (phá vỡ bản quyền). Nơi cần tìm:
- Tệp plugin và theme trong thư mục wp-content, đặc biệt là functions.php của theme
- Thư mục wp-includes để tìm tệp không thuộc cài đặt core WordPress
Có nhiều biến thể của mã độc này, cũng có thể xuất hiện dưới dạng wp-feed.php hoặc wp-tmp.php.
Lừa đảo và nội dung lừa đảo (Phishing và Deceptive Content)
Lừa đảo là tấn công kỹ thuật xã hội dùng thủ đoạn để lừa người dùng chia sẻ thông tin cá nhân và quan trọng. Hacker tạo trang giả và pop-up mô phỏng doanh nghiệp hợp pháp để lấy thông tin. Nếu nghi ngờ mã độc liên quan đến lừa đảo, đây là nơi có thể tìm thấy bằng chứng:
- Bảng wp_posts và wp_pages trong cơ sở dữ liệu
- Tìm tệp favicon của ngân hàng và tổ chức tài chính trong tệp media
Virus Favicon.ico
Virus này mở cửa hậu (backdoor) cho trang web, và tạo trang spam và nội dung. Mã độc được ngụy trang thành tệp favicon, do đó có tên này. Thường thấy ở:
- Thư mục wp-content
- Thư mục wp-includes
- Tệp core khác như index.php và wp-login.php
Các nơi khác cần kiểm tra
Như đã nói, mã độc có thể ở bất cứ đâu. Danh sách này chỉ mang tính chất tham khảo, không toàn diện. Nếu bạn cần kiểm tra code trước khi quét, đây là những nơi hàng đầu cần xem:
- Tệp plugin và theme, đặc biệt là functions.php
- Tệp core như wp-config.php, wp-load.php, index.php, wp-login.php, .htaccess, và thư mục wp-includes, wp-uploads
- Bảng cơ sở dữ liệu, đặc biệt là bài viết, trang và bảng wp_options
- Thư mục gốc trang web, thường là public_html, để tìm tệp lạ không nên có
Bất kỳ mã thực thi nào cũng có khả năng là mã độc, nhưng cũng có thể cần thiết để chạy trang web. Vì vậy hãy cực kỳ thận trọng khi xóa hoặc sửa mã vì nó có thể làm hỏng toàn bộ trang web.
Quét Mã Độc Trên WordPress
Nhận diện mã độc là bước đầu. Bây giờ bạn đã xác định nguồn vấn đề, bước tiếp theo là quét trang WordPress để xác nhận. Có nhiều cách quét, nhưng không phải cách nào cũng hiệu quả như nhau. Chúng tôi sẽ xem qua 3 cách phổ biến nhất.
Quét bằng Plugin Bảo Mật
Chúng tôi khuyên bạn nên dùng plugin bảo mật để quét trang WordPress, vì các plugin như MalCare làm việc kỹ lưỡng và xác định mã độc trong vài phút.
MalCare giúp quét trang web rất dễ dàng. Chỉ cần vào MalCare, cài plugin lên trang web, và để plugin làm việc.
Khi đăng nhập vào bảng điều khiển bảo mật, bạn sẽ thấy trạng thái bảo mật mới nhất của trang web.
Bạn có thể nhấp nút Quét trang web (Scan Site) để bắt đầu. Khi làm vậy, plugin sẽ xác định chắc chắn xem trang web có bị nhiễm mã độc hay không.

Với thông tin này, bạn có thể thực hiện các bước tiếp theo để bảo mật trang web.
Chúng tôi khuyến nghị MalCare vì nhiều lý do. Hầu hết plugin bảo mật khác dùng so khớp tệp (file matching) để xác định mã độc. Tức là họ có danh sách vấn đề cần tìm. Nhưng nếu có loại mã độc mới? Nó không có trong danh sách, nên không bị phát hiện.
MalCare không quét theo cách dễ dàng, mà dùng thuật toán tinh vi quét qua code để xác định xem trang web có bị nhiễm hay không.
Quét bằng Công Cụ Trực Tuyến
Plugin bảo mật không phải cách duy nhất. Có cách khác, dù kém hiệu quả hơn. Bạn có thể dùng trình quét mã độc trực tuyến để quét nhanh và xác nhận hack.
Với trình quét trực tuyến
Tuy nhiên, nhớ rằng trình quét trực tuyến chỉ kiểm tra tệp công khai trên trang web, và nếu mã độc ẩn trong tệp khác, trình quét này sẽ không bắt được.
Chúng tôi khuyên chỉ dùng trình quét này như lớp chẩn đoán đầu tiên, không nên dùng riêng. Nếu trình quét trực tuyến xác nhận hack, bạn có thể dùng plugin bảo mật hoặc thuê chuyên gia để quét và dọn dẹp kỹ lưỡng.
Với Trang Chẩn Đoán Google
Google cung cấp nhiều công cụ giúp xác định xem trang web có bị nhiễm không. Cảnh báo duyệt web hoặc danh sách đen là xác nhận đủ, nhưng có công cụ khác cũng giúp.
Bạn có thể chạy trang web qua Báo cáo minh bạch (Transparency Report) của Google, nó sẽ cho biết trang web có bị đưa vào danh sách đen không. Hoặc dùng Search Console quét định kỳ.
Quét Mã Độc Thủ Công
Cách cuối là quét thủ công. Chúng tôi KHÔNG KHUYẾN NGHỊ cách này trừ khi bạn là chuyên gia bảo mật. Mã độc phức tạp và ẩn mình hiệu quả nếu bạn không biết tìm gì. Tốt nhất là dựa vào chuyên gia đã dành hàng nghìn giờ xây dựng plugin bảo mật cho mục đích này.
Nhưng nếu bạn bắt buộc phải quét thủ công, đây là cách làm.
Với tệp sửa đổi gần đây
Một cách nhanh để tìm mã độc là xem tệp sửa đổi gần đây trên trang web. Dùng FTP client như File Manager, nó sẽ hiển thị ngày sửa đổi cuối của mỗi tệp. Nếu thấy sửa đổi bất thường, có thể là dấu hiệu mã độc.
Tuy nhiên, nếu bạn không biết tìm gì, đây là bài tập vô ích. Vì vậy nếu bạn tự hỏi mình đang tìm gì, tốt nhất hãy dùng plugin bảo mật.
Với tính toàn vẹn tệp core WordPress
Tệp core WordPress là nền tảng trang web. Để kiểm tra tính toàn vẹn, bạn cần tải WordPress từ WordPress.org và so khớp tệp với trang web. Đảm bảo tải cùng phiên bản đã cài. Nếu thấy khác biệt, có thể là dấu hiệu mã độc.
Cách Xóa Mã Độc Khỏi Trang WordPress Dễ Dàng?
Nếu đã xác nhận trang WordPress bị nhiễm mã độc, bạn đã xác định vấn đề. Vậy bạn gần hơn với việc khôi phục trang web.
Có nhiều cách xóa mã độc khỏi WordPress, một số hiệu quả hơn. Chúng tôi sẽ thảo luận 2 cách phổ biến nhất.
Dọn Dẹp Mã Độc Bằng Plugin Bảo Mật
MalCare là cách dễ dàng nhất để dọn dẹp mã độc khỏi trang WordPress. Không chỉ nhanh, mà còn cực kỳ hiệu quả. Chúng tôi khuyến nghị cách này cho bất kỳ ai có trang web bị nhiễm vì MalCare rất kỹ lưỡng, và thuật toán thông minh của nó học hỏi từ mọi trang web bị hack mà nó dọn dẹp. Làm theo các bước sau để xóa mã độc khỏi trang WordPress với MalCare.
- Đăng nhập vào bảng điều khiển MalCare
- Đi đến mục Bảo mật trên bảng điều khiển
- Quét trang web để lấy trạng thái cập nhật
- MalCare sẽ hiển thị trạng thái mới nhất
- Nhấp vào nút Dọn dẹp trang web (Clean site) hoặc Tự động dọn dẹp (Auto clean)
- Ngồi yên tĩnh trong khi MalCare dọn dẹp trang web

Cách này không chỉ xóa mã độc, mà MalCare còn có tường lửa mạnh mẽ bảo vệ trang web khỏi tấn công trong tương lai.
Xóa Mã Độc Khỏi WordPress Thủ Công
Trước khi đi vào chi tiết xóa mã độc thủ công, chúng tôi phải nói rằng cách này KHÔNG ĐƯỢC KHUYẾN NGHỊ. Không chỉ có nguy cơ bỏ sót mã độc, mà nếu xóa nhầm tệp quan trọng, có thể làm hỏng toàn bộ trang web.
Tuy nhiên, nếu bạn buộc phải dọn dẹp thủ công, đây là cách làm. Chỉ cần làm theo các bước dưới đây.
1. Sao lưu trang web
Trước hết, hãy sao lưu hoàn toàn trang WordPress trước khi dọn dẹp thủ công, để nếu có sự cố, bạn có thể khôi phục. Tốt hơn là giữ trang web bị hack còn hơn mất hoàn toàn.
2. Tải phiên bản sạch của WordPress core, theme và plugin
Để khôi phục trang web, bạn cần tệp sạch cho WordPress. Vì mã độc có thể ở bất cứ đâu, tốt nhất là tải cài đặt sạch của tệp trang web từ kho WordPress. Đảm bảo tải cùng phiên bản với trang web để so sánh và tìm mã độc.
3. Cài đặt lại WordPress core
Bây giờ bạn đã có phiên bản sạch, bắt đầu quá trình dọn dẹp mã độc WordPress thực sự. Bước đầu là cài đặt lại tệp core. Nhắc lại: sử dụng cùng phiên bản trước đó cực kỳ quan trọng, nếu không trang web sẽ không hoạt động đúng.
Bạn có thể dùng cPanel hoặc SFTP để truy cập tệp WordPress, sau đó thay thế thư mục wp-admin và wp-includes. Các thư mục này không chứa nội dung người dùng, nên thay thế tương đối dễ dàng. Sau đó, tìm mã độc trong các tệp/thư mục sau:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
Không có một loại mã độc cụ thể để tìm. Vì vậy, quan trọng là bạn phải chắc chắn mã lạ gặp phải thực sự là mã độc trước khi xóa. Ngoài ra, kiểm tra thư mục wp-uploads. Nếu thấy tệp PHP trong thư mục này, hãy xóa chúng, vì thư mục này không nên chứa tệp PHP.
4. Dọn dẹp tệp theme và plugin
Nếu bạn đã xác định mã độc trong theme hoặc plugin cụ thể, hoặc nó trông đáng ngờ do sửa đổi gần đây, bạn cần dọn dẹp các tệp này. Tệp theme và plugin nằm trong thư mục wp-content. Bạn cần xem từng tệp một và so sánh với bản tải mới để tìm mã đáng ngờ.
Lưu ý: không phải mọi thay đổi trong tệp đều xấu. Nếu bạn đã tùy chỉnh extension, nó sẽ phản ánh dưới dạng mã thêm vào.
Lưu ý quan trọng: Không bao giờ dùng theme hoặc plugin nulled trên trang WordPress. Không chỉ chúng đầy lỗ hổng, chúng thường mang mã độc ẩn.
5. Dọn dẹp mã độc khỏi bảng cơ sở dữ liệu WordPress
Ngoài tệp, bạn cũng phải xóa mã độc khỏi bảng cơ sở dữ liệu WordPress. Cần dùng bảng điều khiển quản trị cơ sở dữ liệu. Đăng nhập, tìm nội dung đáng ngờ. Kiểm tra cụ thể bảng wp_options và wp_posts. Nếu muốn dọn dẹp hiệu quả, tham khảo hướng dẫn chi tiết.
Khi tìm thấy bảng có nội dung đáng ngờ, mở bảng và xóa thủ công nội dung đó. Sau khi xong, kiểm tra trang web đảm bảo vẫn hoạt động bình thường.
6. Xóa tất cả cửa hậu (backdoor)
Bạn đã dọn dẹp trang web. Nhưng trừ khi xóa nguyên nhân của mã độc, trang web có khả năng lớn bị nhiễm lại. Để bảo mật trang web khỏi tấn công tương lai, bạn cần xóa tất cả cửa hậu.
Cửa hậu là khoảng trống trong code cho phép hacker chèn mã độc và truy cập trang web. Bạn có thể tìm từ khóa cửa hậu phổ biến như eval, preg_replace, str_replace, base64_decode, gzinflate, v.v. và xóa nếu tìm thấy.
Lưu ý quan trọng: Các từ khóa trên cũng có thể dùng trong code hợp pháp, không nhất thiết là mã độc. Nếu bạn không phải chuyên gia dọn dẹp, tốt nhất dùng plugin bảo mật cho mục đích này.
7. Tải lại tệp đã dọn dẹp
Sau khi dọn dẹp xong, bạn cần tải lại các tệp này lên trang web. Quy trình này tương tự khôi phục bản sao lưu thủ công, dùng cPanel hoặc SFTP.
Trước hết, xóa tệp và bảng bạn dự định thay thế, sau đó tải phiên bản sạch lên. Đảm bảo bạn có bản sao lưu phòng khi sự cố xảy ra ở bước này.
8. Dọn dẹp cache
Cache lưu phiên bản trang web để giảm yêu cầu đến máy chủ. Nhưng điều đó có nghĩa là nếu trang web bị hack, phiên bản cache cũng sẽ có mã độc. Bạn cần xóa cache WordPress để đảm bảo trang web hoàn toàn sạch.
9. Xác minh từng plugin và theme
Theme và plugin có thể ẩn lỗ hổng hoặc dấu vết mã độc ngay cả sau khi dọn dẹp. Vì vậy xác minh từng cái rất quan trọng.
Để xác minh, bạn cần vô hiệu hóa tất cả. Làm bằng cách đổi tên thư mục wp-content thành tên khác. Sau đó kích hoạt từng cái một và xem trang web có hành vi khác biệt hay extension hoạt động tốt. Nếu mọi thứ suôn sẻ, extension không có mã độc.
10. Dùng trình quét bảo mật để xác nhận
Mã độc không thể đoán trước, nên việc xác nhận trang WordPress hoàn toàn sạch sau dọn dẹp thủ công là cần thiết. Dùng trình quét bảo mật để quét kỹ và xác định không còn dấu vết mã độc.
Bước này cho xác nhận thêm và cho biết nỗ lực của bạn có kết quả hay không. Nếu trình quét vẫn phát hiện mã độc, có thể nên dùng plugin bảo mật để dọn dẹp.
Các Bước Quan Trọng Sau Khi Dọn Dẹp Mã Độc WordPress
Chúc mừng! Bạn đã dọn dẹp thành công mã độc khỏi trang WordPress. Không phải việc nhỏ. Nhưng quy trình chưa kết thúc. Bạn cần thực hiện thêm biện pháp để bảo mật thêm.
Bảo mật tài khoản người dùng
Sau khi dọn dẹp cơ sở dữ liệu và tệp, bạn cần bảo mật tất cả tài khoản người dùng. Vì nếu mã độc xâm nhập qua tài khoản nào đó, trang web có thể bị nhiễm lại.
Đổi tất cả mật khẩu trên tài khoản WordPress, bao gồm bảng điều khiển hosting, cơ sở dữ liệu và FTP. Cũng kiểm tra tài khoản bổ sung hoặc đáng ngờ mà bạn không tạo. Xóa bất kỳ tài khoản đáng ngờ nào gặp phải.
Xóa cảnh báo mã độc
Khi trang web bị nhiễm, nó bị gắn cờ bởi công cụ tìm kiếm và nhà cung cấp hosting. Nhiều trang web và hosting dùng danh sách đen của Google, nên quan trọng là gỡ bỏ cảnh báo mã độc trên Google. Bạn làm được qua Search Console, cho phép yêu cầu xem xét lại sau khi trang WordPress sạch mã độc.
Các bước này giúp khôi phục hầu hết thiệt hại. Nhưng nhớ rằng, mã độc không thể đoán trước. Nó có thể ẩn ở bất cứ đâu và hành xử thất thường, nên rất khó phát hiện. Cách tốt nhất là dùng plugin bảo mật, vì nó được phát triển bởi chuyên gia đã nghiên cứu mã độc kỹ lưỡng.
Trang WordPress Của Bạn Bị Nhiễm Mã Độc Như Thế Nào?
Bạn có thể đã có biện pháp bảo mật, nhưng vẫn bị mã độc. Điều này xảy ra vì code luôn có khoảng trống. Trang WordPress hoàn toàn làm từ code, nên quan trọng là nhận ra không trang web nào an toàn 100%.
Điều này nghe chán nản, nhưng có cách bảo mật trang web để ngay cả khi có hack và tấn công, bạn có thể tránh hoặc giảm thiểu thiệt hại. Nếu thắc mąc nguyên nhân hack, đây là những nguyên nhân phổ biến:
- Lỗ hổng trong theme và plugin
- Cửa hậu chưa phát hiện
- Mật khẩu yếu
- Đặc quyền người dùng không cần thiết
- Tài khoản cũ vẫn hoạt động
- Giao tiếp không an toàn
- Vấn đề từ nhà cung cấp hosting
Nếu bạn cài MalCare, nó sẽ phát hiện lỗ hổng trước và cảnh báo bạn. Đồng thời bảo vệ trang web khỏi các vấn đề khác.
Tác Động Của Nhiễm Mã Độc Đối Với Trang WordPress
Bạn đã biết mã độc xấu cho trang web. Nhưng xấu đến mức nào? Tác động của mã độc có thể rất rộng. Tùy trang web, loại mã độc và yếu tố khác, sự hiện diện của mã độc có thể làm lệch lạc hoạt động kinh doanh. Đây chỉ là một số hậu quả:
- Cảnh báo Trang web lừa đảo phía trước (Deceptive site ahead) bởi công cụ tìm kiếm
- Tài khoản bị treo bởi nhà cung cấp hosting
- Đưa vào danh sách đen Google
- Trang web bị biến hình (defacement)
- IP bị đưa vào danh sách đen
- Chuyển hướng traffic đến trang spam
- Thêm trang spam
- Rò rỉ hoặc mất dữ liệu
Mã độc không bao giờ là tin tốt, và cách tốt nhất là bảo mật trang web sớm nhất. Nếu nghi ngờ mã độc, hãy loại bỏ càng sớm càng tốt, vì tình huống sẽ tệ hơn càng lâu mã độc ở lại.
Cách Bảo Vệ Trang WordPress Khỏi Nhiễm Mã Độc Trong Tương Lai?
Nếu trang web đã bị nhiễm, có khả năng bị nhiễm lại. Hacker tận dụng cửa hậu hoặc lỗ hổng, và hack trang web đã bị hack dễ dàng hơn. Nhưng có cách bảo mật trang web khỏi tấn công tương lai.
Đầu tư vào Plugin Bảo Mật
Giải pháp bảo mật như MalCare bảo vệ trang web khỏi tấn công và cảnh báo lỗ hổng trước. Tường lửa mạnh của MalCare cũng chặn yêu cầu không mong muốn, đảm bảo trang web hoàn toàn an toàn.
Thay vì hành động sau khi phát hiện mã độc, tốt nhất là chủ động bảo mật trang web với giải pháp bảo mật hoàn chỉnh.
Sao lưu thường xuyên
Chúng tôi khuyên sao lưu hàng ngày, và sao lưu thời gian thực cho trang WooCommerce. Sao lưu là "cứu cánh" cho bảo mật trang web – nếu không gì khác hiệu quả, bạn vẫn có thể khôi phục.
BlogVault cung cấp sao lưu tự động định kỳ lưu trên máy chủ ngoài (offsite), nên nếu mất truy cập trang web, bạn vẫn khôi phục bản sao lưu và lấy lại quyền truy cập.
Cập nhật trang web thường xuyên
Nhà phát triển thường tìm lỗ hổng trong theme, plugin và cả WordPress. Ngay khi phát hiện, họ phát hành bản vá qua cập nhật mới. Do đó, cập nhật trang web thường xuyên cực kỳ quan trọng. Cách này trang web an toàn khỏi hacker khai thác lỗ hổng mới phát hiện.
Quét định kỳ
Quét trang web thường xuyên giúp phát hiện mã độc trước khi gây thiệt hại. Nếu chỉ quét khi nghi ngờ mã độc, có thể nó đã bắt đầu gây vấn đề. Tốt nhất quét hàng ngày để nắm vững bảo mật.
Cứng hóa (Harden) trang web
WordPress khuyến nghị danh sách biện pháp tăng cường bảo mật. Các biện pháp này gọi là WordPress Hardening. Nếu bạn cài MalCare, bạn có thể cứng hóa trang web chỉ với một cú nhấp chuột. Nếu muốn làm thủ công, tham khảo hướng dẫn chi tiết.
Kết Luận
Chúc mừng! Bạn đã bước đầu bảo mật trang web. Càng hiểu về mã độc, bạn càng bảo vệ tốt trang web. Hy vọng bài viết làm rõ tất cả câu hỏi và lo ngại về cách xóa mã độc khỏi trang WordPress.
Điều tốt nhất bạn có thể làm cho trang web bây giờ là cài plugin bảo mật, nó không chỉ bảo vệ mà còn cải thiện trang web. MalCare bảo vệ hơn 300.000 trang web với thuật toán mạnh, tường lửa thông minh và quét kỹ lưỡng. Không chỉ vậy, nó chủ động tăng hiệu suất trang web bằng cách chuyển tải xử lý ra máy chủ ngoài và chặn tấn công bot.
Câu Hỏi Thường Gặp (FAQs)
Làm thế nào để xóa mã độc khỏi trang WordPress của tôi?
Nếu nghi ngờ mã độc trên trang web, đây là các bước nên thực hiện:
- Quét trang web với MalCare – miễn phí!
- Nếu xác nhận mã độc, đến lúc dọn dẹp
- Sao lưu trang web
- Dọn dẹp WordPress khỏi mã độc bằng plugin bảo mật như MalCare
- Cài tường lửa cho trang web
- Đổi tất cả mật khẩu
- Xóa cảnh báo mã độc trên Google
Làm thế nào để kiểm tra cảnh báo mã độc trên Google?
Google gắn cờ trang web có mã độc cho người dùng. Nó sẽ ném cảnh báo Trang web lừa đảo phía trước hoặc đưa trang web vào danh sách đen khỏi công cụ tìm kiếm. Chú ý phản hồi người dùng và thỉnh thoảng truy cập trang web từ cửa sổ ẩn danh để đảm bảo không có cảnh báo gắn trên trang.
Làm thế nào để kiểm tra mã độc thủ công?
Nếu muốn kiểm tra mã độc thủ công, bạn có thể làm sau:
- Kiểm tra tệp sửa đổi gần đây
- Kiểm tra tính toàn vẹn tệp core WordPress
- Kiểm tra số lượng trang trên trang web
- Kiểm tra tệp .htaccess
Làm thế nào để bảo vệ trang WordPress khỏi mã độc?
Cách tốt nhất bảo mật trang web là đầu tư giải pháp bảo mật. Ngoài ra, bạn có thể làm:
- Dùng mật khẩu mạnh
- Sao lưu thường xuyên
- Quét định kỳ
- Cứng hóa trang web
- Cập nhật mọi thứ
- Cài SSL
Làm thế nào để tìm mã độc hại trong WordPress?
Có 3 cách tìm mã độc hại trên trang WordPress:
- Quét sâu (deep scan) với plugin bảo mật
- Quét với công cụ trực tuyến
- Quét thủ công