
Cảnh báo mã độc của Google là gì?
Bạn có nhớ thấy một trang web đỏ khi bạn nhập URL trang web? Hoặc trang web của bạn đang hiển thị thông báo cảnh báo cho người truy cập? Có thể có nhiều lý do cho cảnh báo mã độc này. Lý do đầu tiên là trang web của bạn bị nhiễm mã độc & lý do thứ hai là trang web của bạn đang tải nội dung từ một trang web đã bị hack hoặc độc hại. Trong những trường hợp như vậy, Google thường tạm ngừng quảng cáo của bạn. Xem bài viết chi tiết của chúng tôi để kích hoạt lại quảng cáo bị tạm ngừng.
Khi một người truy cập bất kỳ trang web nào, trình duyệt thường kiểm tra nội dung của trang web đang được tải và ở đây xảy ra cảnh báo mã độc. Nếu trình duyệt Chrome phát hiện bất kỳ nội dung không an toàn nào trên trang web, nó sẽ hiển thị cảnh báo mã độc của Google cảnh báo người dùng về nội dung kỹ thuật xã hội trên trang web. Bạn có thể chọn tiếp tục truy cập hoặc dừng truy cập trang web. Cảnh báo này là một cách để trình duyệt và công cụ tìm kiếm bảo vệ người dùng internet trên toàn cầu.
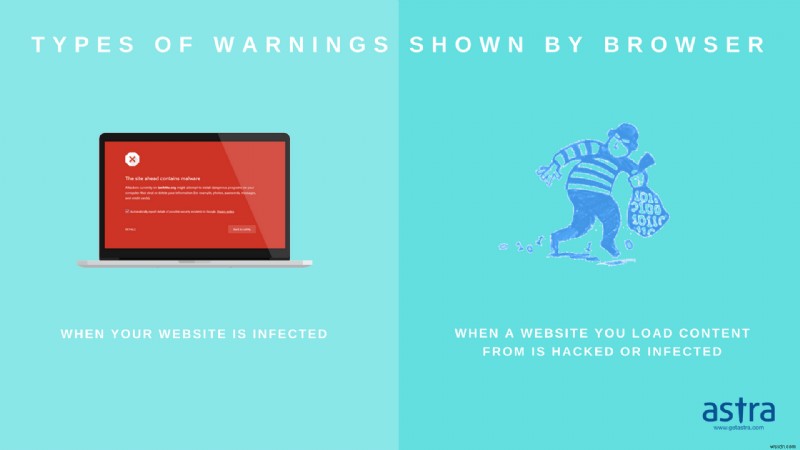
Dấu hiệu cho thấy bạn bị nhiễm mã độc
- Cách phổ biến nhất để biết trang web bị xâm phạm là cảnh báo trình duyệt khi trang web của bạn tải trên các trình duyệt phổ biến như Chrome, Safari hoặc Mozilla
- Khả năng hiển thị trên công cụ tìm kiếm kém là một dấu hiệu khác.
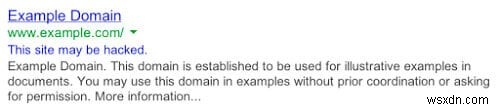
- Thông báo cảnh báo trên công cụ tìm kiếm như Google cho thấy " trang web có thể đã bị hack". Xem các loại cảnh báo Google hiển thị cho trang web bị hack.
- Đăng ký mã độc và đưa trang web vào danh sách đen. Điều này có thể được chỉ ra bởi các cờ màu trên thanh công cụ trình duyệt
- Nhà cung cấp hosting của bạn đã tạm ngừng trang web của bạn vì nó chứa mã độc
Cách khắc phục cảnh báo mã độc của Google?
Google hiển thị cảnh báo mã độc vì nhiều lý do. Việc tìm ra nguyên nhân liên quan đến nhiều bước và có kiến thức kỹ thuật chắc chắn giúp rất nhiều.
Bước 1: Bắt đầu với gợi ý của Google
Nếu trang web của bạn bị Google cờ, bạn sẽ thấy các gợi ý trong phần vấn đề bảo mật của Google webmasters.
Bước đầu tiên để khắc phục mã độc là xác định loại cảnh báo mã độc mà trang web của bạn đang hiển thị và sau đó khắc phục nó bằng cách thực hiện các biện pháp phù hợp. Bước đầu tiên là Google URL trang web của bạn và xem có cảnh báo nào đã được Google hiển thị không. Một số cảnh báo phổ biến bao gồm:
- Nguy hiểm mã độc phía trước
- Trang tấn công được báo cáo
- Trang web chứa mã độc, hoặc trang web phía trước chứa mã độc/chương trình có hại
- Trang web mã độc được nghi ngờ
- Trang web lừa đảo phía trước
- Trang web lừa đảo được nghi ngờ
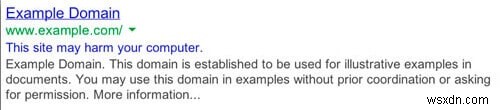
- Trang web này có thể làm hỏng máy tính của bạn, v.v.
Bước 2: Xác định & Xóa tham chiếu miền
Trên trang cảnh báo của nó, Google cũng hiển thị miền độc hại gây ra cảnh báo mã độc. Các bước ngay lập tức nên là tìm kiếm trong toàn bộ mã trang web của bạn miền/URL gây ra cảnh báo mã độc. Bạn có thể làm điều đó bằng cách chạy lệnh này trong bảng điều khiển SSH của bạn:
Ở đây /var/www nên là đường dẫn thư mục home của trang web của bạn. Và URL nên được thay thế bằng miền đang gây ra vấn đề mã độc theo Google.
Nếu bạn có bản sao lưu trang web trên máy cục bộ, một cách hack nhanh (và không hiệu quả lắm) sẽ là tìm kiếm thư mục chứa tất cả mã trang web của bạn cho miền mà Google đã chỉ ra.
Bước 3: Xem lại trang chẩn đoán
Kiểm tra trang chẩn đoán của Google cũng là một ý tưởng tốt. Nếu bạn là chủ trang web, bạn sẽ thấy một nút trên trang cảnh báo của Google webmasters của bạn. Ngoài ra, bạn nên kiểm tra báo cáo minh bạch của Google. Nếu bạn muốn tìm trang chẩn đoán của Google cho trang web của bạn, hãy làm theo các bước sau:
- Truy cập trang web báo cáo minh bạch của Google
- Nhập URL trang web của bạn
- Kiểm tra chi tiết an toàn của trang web của bạn
Lưu ý: Nếu bạn có nhiều trang web trên cùng một máy chủ, chúng tôi khuyên bạn nên quét tất cả.
Cách ngăn chặn cảnh báo mã độc của Google?
Việc loại bỏ mã độc hoàn toàn có thể. Không có phương pháp nào là 100% chắc chắn, nhưng có một số kỹ thuật bạn có thể sử dụng để giữ nhiễm trùng ở xa. Nếu tất cả những điều đó được thực hiện, thì tất cả rác rối của internet có thể bị chặn lại.
Phát hiện & khắc phục lỗ hổng, trước khi hacker phát hiện & khai thác
Hacker khai thác lỗ hổng trong mã trang web, plugin và thư viện của bạn để tiêm mã độc vào trang web của bạn. Việc thực hiện quét bảo mật định kỳ để khám phá và khắc phục các lỗ hổng này được khuyến khích cao.
Gỡ bỏ phần mềm bạn không còn sử dụng
Máy chủ thường có nhiều phiên bản WordPress hoặc CMS khác đang chạy nhưng không được cập nhật hoặc sử dụng chủ động. Khuyến khích hoặc bắt đầu duy trì chúng hoặc loại bỏ chúng.
Đọc Email với mắt soi mói
Kiểm tra địa chỉ email người gửi cẩn thận trước khi mở thư. Nếu bạn thấy bất kỳ liên kết nào thì hãy cẩn thận trước khi mở. Nếu bạn có bất kỳ nghi ngờ nào thì liên hệ trực tiếp với tổ chức.
Một vài điểm nữa
Tương tự, hãy xem các điểm quan trọng khác được đưa ra dưới đây:
- Đừng tin vào người gọi lạ
- Sử dụng mật khẩu mạnh
- Luôn ở trên kết nối an toàn
- Đăng xuất khỏi trang web khi bạn hoàn thành công việc
- Sử dụng tường lửa