
Bạn ở đây vì người truy cập thấy cảnh báo đỏ lớn "trang web này đã được đánh dấu là trang lừa đảo" khi cố gắng truy cập website của bạn.
Nhưng, tại sao họ thấy cảnh báo này? Website của bạn không phải là trang lừa đảo!
Mặc dù có cơ hội nhỏ đây là báo động giả, điều đầu tiên bạn nên làm là quét website tìm mã độc. Nếu website sạch, bạn có thể thở phào nhẹ nhõm, và bỏ qua đến phần kháng nghị cảnh báo. Nếu không, hãy bình tĩnh, chúng tôi sẽ nói chính xác cách gỡ lừa đảo khỏi website của bạn.
Hack lừa đảo (Phishing) WordPress là gì?
Hack lừa đảo WordPress là khi hacker lừa người dùng không cảnh giác cung cấp thông tin nhận dạng cá nhân và dữ liệu tài chính bằng cách mạo danh thương hiệu hợp pháp mà người dùng tin tưởng.
Điều này có nghĩa là có các trang web trông chính thống trên website của bạn có thể khiến mọi người chia sẻ thông tin riêng tư.


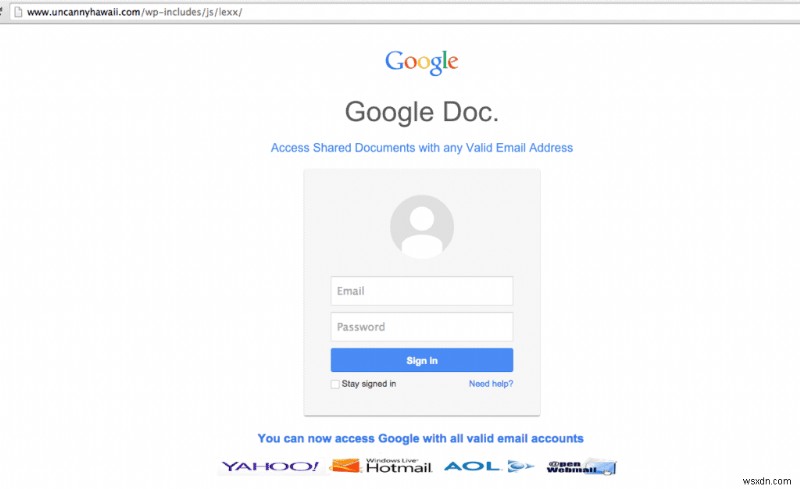
Nếu bạn quan tâm đọc chi tiết hơn, chúng tôi đã bao gồm phần về các loại tấn công lừa đảo WordPress ở cuối bài.
Hack lừa đảo WordPress nguy hiểm đến đâu?
Tấn công lừa đảo gây thiệt hại hàng tỷ đô la cho doanh nghiệp mỗi năm. Chỉ trong 6 tháng đầu năm 2020, có 312.766 trang web lừa đảo được phát hiện.

Một cuộc tấn công lừa đảo rất xấu cho website của bạn.
Tất cả mã độc đều phá hoại và phải xử lý ưu tiên. Bạn đã dành thời gian tìm ra vấn đề, nhưng hãy nhớ rằng mỗi phút mã độc còn trên website, bạn đang chịu thiệt hại.
Cách gỡ lừa đảo nên là ưu tiên hàng đầu. Chúng tôi sẽ nói cách gỡ lừa đảo bạn sau trong bài viết này.
Nhưng để rõ ràng: gỡ mã độc thủ công không phải việc đơn giản và chúng tôi không khuyến khích dưới bất kỳ hoàn cảnh nào. Website bị hack có thể có nhiều nhiễm trùng, backdoor, và admin giả ẩn do các file độc hại như favicon_bdfk34.ico và nhiều hơn nữa. Cố gắng tìm và xóa tất cả chúng thủ công là cách chắc chắn để phá hỏng trang web hoàn toàn.
Chúng tôi mạnh mẽ khuyên bạn dùng plugin bảo mật để xóa lừa đảo ngay lập tức khỏi website mà không gây thiệt hại thêm.
Làm thế nào để biết website WordPress của tôi bị lừa đảo?
Nếu bạn chưa từng gặp trực tiếp các chiến dịch lừa đảo, và bạn đã thấy cảnh báo duyệt web của Google như "trang web này đã được đánh dấu là trang lừa đảo", bạn có thể thắc mắc website của bạn có thực sự bị xâm phạm. Có một cách chắc chắn để loại bỏ khả năng đó:
- Kiểm tra Google Search Console > Security Issues để tìm thông báo về nội dung lừa đảo.
- Truy cập một số URL bị gắn cờ trong báo cáo từ máy tính khác, mạng khác hoặc chế độ ẩn danh. Hacker có thể che giấu mã độc khỏi quản trị viên website để kéo dài nhiễm trùng.
- Kiểm tra các nội dung nhúng của bên thứ ba trên website. Mạng quảng cáo đôi khi phục vụ quảng cáo có chiến dịch lừa đảo. Vì quảng cáo thường được xoay vòng, bạn có thể phải làm mới trang web vài lần để kiểm tra quảng cáo đang hiển thị. Ngay cả khi một quảng cáo có nội dung kỹ thuật xã hội, website của bạn vẫn có thể bị gắn cờ chứa nội dung lừa đảo.
Nếu Google Search Console gắn cờ vấn đề, bạn có thể chắc chắn website là nạn nhân của hack lừa đảo WordPress, và có thể tiến hành gỡ lừa đảo.
Cách gỡ lừa đảo khỏi website WordPress
Có vài cách để gỡ các trang lừa đảo khỏi website WordPress của bạn.
Cách nhanh nhất để loại bỏ lừa đảo là dùng plugin bảo mật để xóa nó an toàn, không làm xói mòn website thêm. Sau đó bạn có thể tiến hành kháng nghị cảnh báo.
Thay vào đó, bạn có thể gỡ lừa đảo WordPress thủ công. Để rõ ràng, quá trình này liên quan đến đào sâu mã để tìm các trang và do đó mã độc. Các trang lừa đảo sẽ không dễ dàng nhìn thấy trong cơ sở dữ liệu, mà bị ẩn trong các file hệ thống và thư mục khác nhau trong hệ thống quản lý nội dung.
Chỉ nhà phát triển có kinh nghiệm mới nên thử gỡ file lừa đảo, vì có khả năng bạn xóa mã cần thiết và gây thiệt hại không thể khôi phục cho website. Hãy tiến hành thận trọng khi xóa các trang sau:
- Các trang bạn không tạo. Một số trang lừa đảo sẽ bắt chắt thiết kế, nội dung và thương hiệu của website bạn càng nhiều càng tốt, để trông hợp pháp và không bị phát hiện càng lâu càng tốt.
- Trang lừa đảo hầu như luôn là trang đăng nhập và thanh toán vì đây là loại thông tin hacker muốn thu thập.

- Trang mang thương hiệu ngân hàng hoặc thương mại điện tử. Vì kẻ lừa đảo mạo danh thực thể hợp pháp, họ sẽ sao chép thương hiệu của họ để làm như vậy. Bạn có thể tìm thấy file logo, có thể trong file favicon, và một vài file hình ảnh dùng để sao chép thương hiệu chính thức.

- Thư mục lạ có vẻ như từ thực thể khác.
- Trang thanh toán không đúng trên trang thương mại điện tử của chính bạn, nếu bạn có. Hacker có thể chuyển hướng khách hàng của bạn từ các trang của bạn.
Làm thêm bảo hiểm, hãy sao lưu mới website trước khi gỡ lừa đảo. Nếu có sự cố, bạn vẫn có website bị nhiễm mà bạn bắt đầu, và bạn có thể quyết định chọn dọn dẹp 1-click thay vào đó.
Cách gỡ cảnh báo "trang web này đã được đánh dấu là trang lừa đảo" từ Google?
Quy trình xem xét mất trung bình 72 giờ để hoàn thành. Rất quan trọng phải chắc chắn 100% rằng gỡ lừa đảo thành công. Nếu không, yêu cầu sẽ bị từ chối và quy trình sẽ chỉ mất thêm thời gian.
Dưới đây là các bước để gỡ cảnh báo "trang web này đã được đánh dấu là trang lừa đảo":
- Quay lại Google Search Console > Security Issues
- Chọn hộp I have fixed these issues, và Request a review
- Bạn cần cung cấp chi tiết các hành động bạn đã thực hiện để gỡ lừa đảo
Tại sao WordPress dễ bị tấn công lừa đảo?
Theo bản chất, WordPress được thiết kế dễ sử dụng, và dễ tùy chỉnh với theme và plugin. Các phần mềm bổ sung này旨在添加功能和功能,但并不总是具有最佳的安全实践。因此,它们导致网站具有薄弱的入口点。
Bạn không thể loại bỏ theme và plugin hoàn toàn, và thực sự đó không phải giải pháp. Cách tốt nhất là采取预防措施并解决漏洞。
Cách ngăn chặn lừa đảo trên website WordPress
Mã độc tìm đường vào WordPress vì các lỗ hổng. Hacker khai thác lỗ hổng để truy cập, và chèn mã độc vào website. Thường xuyên, quản trị viên website không nhận ra các phát triển này – cho đến khi có sự cố xảy ra. Và lúc đó, thiệt hại và mất mát đáng kể đã xảy ra.
1. Cài đặt plugin bảo mật
Chúng tôi không thể nhấn mạnh đủ tầm quan trọng của việc cài đặt plugin bảo mật tốt. Bạn không muốn bị bắt bất ngờ, sau khi được thông báo bởi người truy cập, nhà cung cấp hosting hoặc Google rằng website của bạn có vấn đề.
Chọn plugin có khả năng ngăn chặn mã độc được cài đặt ngay từ đầu và bao gồm tường lửa mạnh. Nếu phát hiện mã độc trên website, plugin phải có thể xóa nó mà không làm xói mòn website thêm, và đảm bảo nội dung vẫn nguyên vẹn. Và cuối cùng, chọn plugin có dịch vụ gỡ thủ công chuyên gia.
2. Gỡ backdoor
Bước quan trọng này trong phòng ngừa khó thực hiện tốt, vì backdoor có thể ẩn trong thư mục hợp pháp. Điều khiến gỡ phức tạp hơn là nhiều hàm được plugin dùng cho lý do lành tính. Vì vậy xóa hàm có vẻ như backdoor có thể gây hậu quả không lường trước. Chúng tôi không khuyến khích làm điều này một mình.
3. Xóa người dùng trái phép
Kiểm tra cơ sở dữ liệu để xác định và xóa người dùng chưa xác minh. Cẩn thận không xóa người dùng thật. Cũng thay đổi tất cả mật khẩu admin sau khi gỡ lừa đảo.
4. Cập nhật website thường xuyên
Một phương pháp đơn giản, thường bị bỏ qua để đảm bảo bảo mật là giữ WordPress và tất cả plugin, theme đã cài đặt cập nhật. Cập nhật bao gồm bản vá bảo mật giải quyết lỗ hổng, trong số những thứ khác, và nên cài đặt ưu tiên.
Nếu có plugin hoặc theme bạn không chủ động sử dụng, hãy vô hiệu hóa hoặc xóa chúng.
5. Cài đặt chứng chỉ SSL
Hầu hết nhà cung cấp hosting bao gồm chứng chỉ SSL trong dịch vụ. Chứng chỉ SSL mã hóa dữ liệu được gửi qua lại giữa trình duyệt và máy chủ. Rất đơn giản để thiết lập và sử dụng, và thực sự là yêu cầu từ Google để thúc đẩy duyệt web an toàn và cũng sẽ loại bỏ cảnh báo "trang web không an toàn" trên ổ khóa trang web.
6. Yêu cầu thông tin đăng nhập mạnh
Tên người dùng và mật khẩu dễ đoán vẫn là một trong những cách dễ dàng nhất để hacker truy cập trái phép vào website. Yêu cầu tất cả người dùng đặt mật khẩu mạnh cho tài khoản.

Có rất nhiều điều bạn có thể và nên làm để bảo mật website. Đây là hướng dẫn hoàn chỉnh tất cả các bước bạn có thể thực hiện để giải quyết lỗ hổng, học những gì cần tìm, và thậm chí cách chọn plugin và theme phù hợp cho website để đảm bảo người truy cập và dữ liệu của họ an toàn.
Các loại tấn công lừa đảo
Lừa đảo chính là một loại tấn công kỹ thuật xã hội, về cơ bản có nghĩa là tấn công dựa trên việc mạo danh người khác để thành công. Ngoài ra, tấn công kỹ thuật xã hội dựa trên nạn nhân tự nguyện cung cấp thông tin, vì họ tin yêu cầu là hợp pháp.
Hack lừa đảo WordPress
Hacker đã chèn các trang trông chính thống vào website đang hoạt động của bạn để lừa đảo mọi người bằng cách mạo danh thương hiệu. Đã đủ tệ, hãy cân nhắc rằng bạn có thể đã là nạn nhân của tấn công lừa đảo từ đầu, vì…
Nhắm mục tiêu vào quản trị viên website
…đôi khi, bạn bị nhắm mục tiêu để lấy thông tin đăng nhập admin, để hacker truy cập các website bạn quản lý.
Bạn có thể nhận được email yêu cầu cập nhật cơ sở dữ liệu "gấp", nếu không điều thảm khốc sẽ xảy ra. Email sẽ đưa bạn đến trang giống như hosting hoặc bảng điều khiển admin để cập nhật cơ sở dữ liệu bằng cách nhập thông tin xác thực.

Hoặc có lẽ, kẻ lừa đảo mạo danh khách hàng giận dữ, yêu cầu hoàn tiền.

Ngay cả chuyên gia WordPress nhiều năm kinh nghiệm đôi khi cũng bị lừa bởi những email này, đặc biệt nếu họ quản lý nhiều website, và xử lý vận hành của tất cả các website đó ở nhiều nơi khác nhau.
Lừa đảo qua email vs Hack lừa đảo WordPress
Có nhiều loại lừa đảo: dùng email, dựng trang web độc hại, và thường nhất là kết hợp cả hai. Hacker chèn trang trên website của bạn, có vẻ như từ tổ chức uy tín, để thu thập thông tin đăng nhập của họ. Thông thường, người dùng không cảnh giác đến trang lừa đảo này qua email, nhưng họ cũng có thể gặp phải qua liên kết hoặc chuyển hướng.
Thú vị: Có một loại đặc biệt tấn công lừa đảo mang thương hiệu Google. Đúng, Google quyền lực cũng không thoát khỏi mối đe dọa này. Thực tế, họ có trang hỗ trợ chuyên biệt cho các trang web gây hiểu lầm mang tên họ.

Lừa đảo cá nhân vs Lừa dao mác (spear phishing)
Tấn công lừa đảo nhắm vào nhóm lớn, và do đó một dấu hiệu nhận biết email lừa đảo là thiếu cá nhân hóa. Không nói rằng tất cả email tự động đều đáng ngờ, nhưng nếu email yêu cầu dữ liệu nhạy cảm như chi tiết thẻ tín dụng hoặc thông tin đăng nhập, thiếu cá nhân hóa có thể là cờ đỏ.
Ngoại trừ khi đó là tấn công spear phishing. Loại tấn công này nhắm vào cá nhân cụ thể để họ cung cấp dữ liệu.
Thu thập thông tin đăng nhập có thể không gây vấn đề lớn cho cá nhân đối với một số website, tuy nhiên nó trở thành cách thâm nhập môi trường an toàn của website đó (và tổ chức của nó) nếu thông tin đăng nhập thuộc về nhân viên, ví dụ.
Cũng vậy, chúng ta có xu hướng dùng thông tin đăng nhập tương tự trên các website và thiết bị khác nhau, và những tài khoản đó có thể chứa thông tin nhạy cảm.
Tấn công lừa đảo được phát hiện như thế nào?
Cách đáng buồn nhất để phát hiện website của bạn bị hack lừa đảo WordPress là rơi vào danh sách đen của Google, và người truy cập thấy thông báo cảnh báo như "trang web này đã được đánh dấu là trang lừa đảo"; trừ khi bạn cài plugin bảo mật mạnh.
Trang web lừa đảo hiện được phát hiện qua AI tinh vi. Tuy nhiên, chúng cũng được báo cáo thủ công cho Google bởi cá nhân trải qua chúng.
Khi chúng ta ngày càng dùng thiết bị và Internet để thực hiện nhiệm vụ hàng ngày, an ninh mạng thành từ khóa. Mọi người nhận lời khuyên và совет về bảo vệ dữ liệu từ mọi thương hiệu họ tương tác, từ chính phủ đến ngân hàng đến ứng dụng giao hàng tạp hóa.
Những tin nhắn này chứa cách thực tế phát hiện tấn công lừa đảo từ xa: kiểm tra người gửi (cho email), kiểm tra URL (cho website), có áp lực không cần thiết để ai đó hoàn thành hành động, v.v.
Tấn công lừa đảo cũng ngày càng tinh vi, sao chép ngôn ngữ và thương hiệu của tổ chức uy tín chính xác hơn. Do đó, để bảo vệ người dùng không bị lừa, Google càng thêm cảnh giác đối với website bị hack.
Kẻ lừa đảo đang tìm kiếm gì?
Vâng, những hacker nào cũng tìm kiếm gì? Thông tin họ không được phép có, để dùng theo cách họ không được phép. Sử dụng trái phép có thể bao gồm đánh cắp – danh tính, tiền tài hoặc tài sản – truy cập cơ sở dữ liệu và file chính thức, và nhiều hơn nữa.
Xem các ngành bị ảnh hưởng nhiều nhất bởi lừa đảo, một mô hình rõ ràng hiện ra:

Nếu website của bạn lưu trữ bất kỳ thông tin nào sau đây, bạn là mục tiêu cho hack lừa đảo WordPress:
- Chi tiết thẻ tín dụng
- Thông tin tài khoản ngân hàng
- Số an sinh xã hội
- Tên người dùng và mật khẩu
Và danh sách còn dài. Như bạn thấy từ danh sách, bất kỳ thông tin nhận dạng cá nhân nào cũng có thể hữu ích cho hacker. ngay cả danh sách địa chỉ email cũng được bán cho doanh nghiệp không scrupulous hoặc spammer.
Vậy tiếp theo làm gì?
Hy vọng gỡ lừa đảo thành công, và website của bạn hoạt động trở lại, không có mã độc. Chúng tôi hy vọng bạn thấy thông tin trong bài viết này hữu ích.
Trước khi kết thúc, chúng tôi muốn nhấn mạnh rằng chuyên môn của chúng tôi đến từ việc bảo vệ hàng ngàn website như của bạn mỗi ngày, và tất cả chuyên môn đó được đóng gói vào phát triển MalCare, plugin bảo mật hàng đầu của chúng tôi. Hãy thử ngay hôm nay, và không bao giờ lo lắng về bảo mật website nữa.
Câu hỏi thường gặp
Làm thế nào để gỡ lừa đảo khỏi website của tôi?
Cách tốt nhất để gỡ chiến dịch lừa đảo khỏi website là dùng plugin bảo mật tốt. Gỡ lừa đảo thủ công có thể là quá trình dài, phức tạp, và dễ sai sót, vì file bị nhiễm ẩn trong thư mục cần thiết và hợp pháp.
Tuy nhiên, nếu bạn tự tin gỡ tấn công lừa đảo thủ công, chúng tôi liệt kê danh sách file cần tìm.
Làm thế nào để ngăn chặn tấn công lừa đảo WordPress?
Ngăn chặn lừa đảo bằng cách giải quyết lỗ hổng:
1. Cài đặt plugin bảo mật mạnh với tường lửa tốt
2. Tìm kiếm và gỡ backdoor nếu có. Nếu website đã có mã độc trước, rất có thể vẫn còn backdoor
3. Xóa người dùng trái phép
4. Cập nhật WordPress, tất cả plugin và theme
5. Cài đặt chứng chỉ SSL
6. Yêu cầu thông tin đăng nhập mạnh
Tại sao website của tôi bị gắn cờ lừa đảo?
Website bị gắn cờ lừa đảo nếu Google phát hiện nó, hoặc nếu ai đó báo cáo website của bạn có nội dung lừa đảo. Chiến dịch lừa đảo có thể xảy ra mà không có kiến thức của quản trị viên website, và vì vậy người truy cập có thể gặp trang lừa đảo trước bạn. Quảng cáo do mạng phục vụ cũng có thể chứa chiến dịch lừa đảo.
Làm thế nào để kiểm tra website của tôi có lừa đảo không?
Để kiểm tra website có trang lừa đảo không, đăng nhập Google Search Console, và kiểm tra tab Security Issues để xem báo cáo. Nếu bạn chưa xác minh quyền sở hữu website trên Google Search Console, bạn phải làm điều đó trước.
Hack lừa đảo WordPress là gì?
Hack lừa đảo là loại hack kỹ thuật xã hội dựa trên việc người dùng bị dẫn dắt sai lầm cung cấp thông tin tự nguyện. Hacker mạo danh thương hiệu và tổ chức uy tín, thường bắt chước ngôn ngữ, thiết kế và nội dung website để đánh cắp thông tin người dùng.