
Nhu cầu bảo mật WordPress đang tăng tốc. Báo cáo nói rằng trang WordPress trải qua 90.978 cuộc tấn công mỗi phút. Kể từ khi phát hành, WordPress đã vá hơn 2.450 lỗ hổng. Bên cạnh những biện pháp bảo mật cơ bản bạn đã thực hiện, đây là một số biện pháp bảo mật WordPress nâng cao, bao gồm cách ngăn chặn DDoS (Từ chối dịch vụ phân tán) trên trang web của bạn.
1. Tắt Chức Năng HTTP Trace
Tấn công như Cross Site Scripting (XSS) và Cross Site Tracing (XST) nhắm vào hệ thống có chức năng HTTP Trace được bật. Hầu hết web server mặc định được thiết lập hoạt động với HTTP Trace dùng cho hoạt động như gỡ lỗi (debugging). Sử dụng yêu cầu header, hacker sẽ đánh cắp thông tin nhạy cảm như cookie bằng cách thực hiện tấn công Cross Site Tracing. Dự án OWASP Top Ten cung cấp danh sách toàn diện lỗ hổng và tấn công lên trang WordPress.
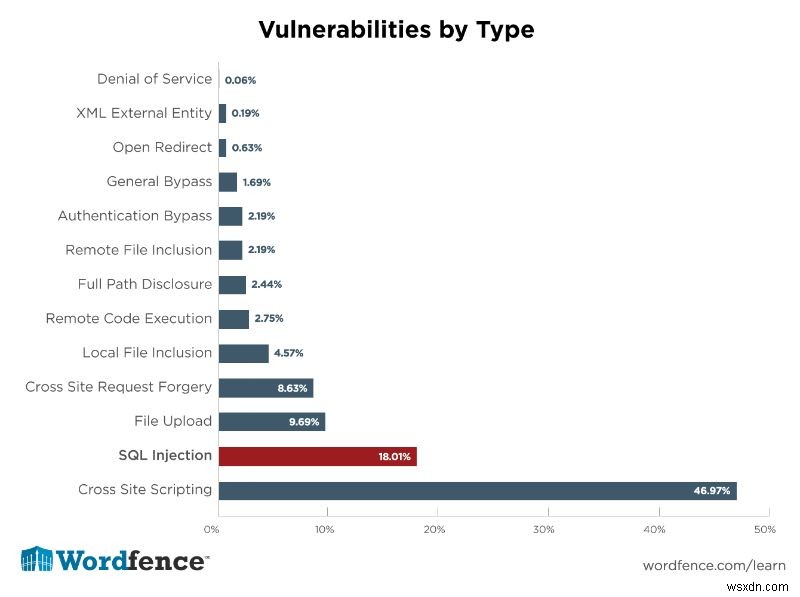
Trong tất cả loại lỗ hổng, Cross Site Scripting xếp hạng số một. Thực tế, 46,9% tất cả trang web dễ bị tấn công loại này. Để vô hiệu hóa chức năng HTTP Trace, thêm mã sau vào file .htaccess của bạn.
RewriteEngine On RewriteCond %{REQUEST_METHOD} ^TRACE RewriteRule .* - [F]
2. Loại Bỏ Đầu Ra Header Cài Đặt WordPress
Dịch vụ dành cho các phần khác nhau của trang WordPress cần thêm nhiều đầu ra trong header. Bạn có thể loại bỏ đầu ra này bằng cách thêm mã dưới vào file "functions.php" của theme bạn.
remove_action( 'wp_head', 'index_rel_link' ); remove_action( 'wp_head', 'feed_links', 2 ); remove_action( 'wp_head', 'feed_links_extra', 3 ); remove_action( 'wp_head', 'rsd_link' ); remove_action( 'wp_head', 'wlwmanifest_link' ); remove_action( 'wp_head', 'parent_post_rel_link', 10, 0 ); remove_action( 'wp_head', 'start_post_rel_link', 10, 0 ); remove_action( 'wp_head', 'adjacent_posts_rel_link_wp_head', 10, 0 ); remove_action( 'wp_head', 'wp_generator' ); remove_action( 'wp_head', 'wp_shortlink_wp_head', 10, 0 ); remove_action( 'wp_head', 'noindex', 1 );
3. Thay Đổi Tiền Tố Cơ Sở Dữ Liệu Mặc Định Của WordPress
Giá trị tiền tố mặc định cho bảng cơ sở dữ liệu WordPress là "wp_". Hacker và bot có hại có thể dùng giá trị tiền tố này để đoán thành công tên bảng cơ sở dữ liệu của bạn. Vì file wp-config.php là nơi giá trị tiền tố cơ sở dữ liệu WordPress được đặt, dễ dàng hơn để thay đổi giá trị tiền tố này khi cài đặt WordPress. Bạn có thể dùng plugin Change Table Prefix, hoặc nếu bạn thích làm thủ công, làm theo các bước dưới:
1. Sao lưu hoàn toàn cơ sở dữ liệu và chắc chắn lưu bản sao ở nơi an toàn. Đây là một số plugin sao lưu bạn có thể dùng.
2. Dùng "phpmyadmin" trong bảng điều khiển host web để dump hoàn toàn cơ sở dữ liệu WordPress vào file văn bản. Sao lưu file văn bản này cũng vậy.
3. Tiếp theo, dùng trình soạn thảo mã để thay thế tất cả giá trị tiền tố "wp_" bằng tiền tố của bạn.
4. Vô hiệu hóa tất cả plugin trong bảng điều khiển admin.
5. Bây giờ, dùng file bạn đã chỉnh ở bước ba, nhập cơ sở dữ liệu mới sau khi bạn đã xóa cái cũ qua phpMyAdmin.
6. Dùng giá trị tiền tố cơ sở dữ liệu mới, chỉnh sửa file "wp-config.php".
7. Bây giờ, kích hoạt lại plugin WordPress của bạn.
8. Để lưu cài đặt permalink, đi đến Cài đặt sau đó Permalinks; điều này làm mới cấu trúc permalink của trang web. Lưu ý rằng thay đổi tiền tố cơ sở dữ liệu không nên thay đổi tên miền, URL và cài đặt permalink.
4. Chặn Chuỗi Truy Vấn Nguy Hiểm Tiềm Tàng
Để ngăn chặn tấn công Cross Site Scripting (XSS), thêm mã sau vào file .htaccess của bạn. Trước tiên, trước khi thêm mã, xác định chuỗi truy vấn có nguy hiểm tiềm tàng. Yêu cầu URL bị gỡ bỏ nhiều sự tiêm độc hại bởi bộ quy tắc này. Có hai điều quan trọng cần lưu ý:
- Một số plugin hoặc theme phá vỡ chức năng nếu bạn không loại trừ chuỗi mà chúng đã dùng.
- Mặc dù chuỗi dưới đây là phổ biến nhất, bạn có thể chọn thêm chuỗi khác.
RewriteCond %{REQUEST_METHOD} ^(HEAD|TRACE|DELETE|TRACK) [NC] RewriteCond %{QUERY_STRING} ../ [NC,OR] RewriteCond %{QUERY_STRING} boot.ini [NC,OR] RewriteCond %{QUERY_STRING} tag= [NC,OR] RewriteCond %{QUERY_STRING} ftp: [NC,OR] RewriteCond %{QUERY_STRING} http: [NC,OR] RewriteCond %{QUERY_STRING} https: [NC,OR] RewriteCond %{QUERY_STRING} mosConfig [NC,OR] RewriteCond %{QUERY_STRING} ^.*([|]|(|)|<|>|'|"|;|?|*).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(%22|%27|%3C|%3E|%5C|%7B|%7C).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(%0|%A|%B|%C|%D|%E|%F|127.0).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(globals|encode|config|localhost|loopback).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(request|select|insert|union|declare|drop).* [NC] RewriteRule ^(.*)$ - [F,L]
5. Dùng Deflect Để Ngăn Chặn Tấn Công DDoS
Trang web non trẻ, nhóm phương truyền độc lập, và trang web của hầu hết nhà hoạt động nhân quyền/nhóm thường không có nguồn lực kỹ thuật và tài chính để chịu đựng tấn công từ chối dịch vụ phân tán (DDoS). Đó là nơi Deflect xuất hiện. Deflect định vị mình là giải pháp TỐT HƠN các tùy chọn giảm thiểu DDoS thương mại.
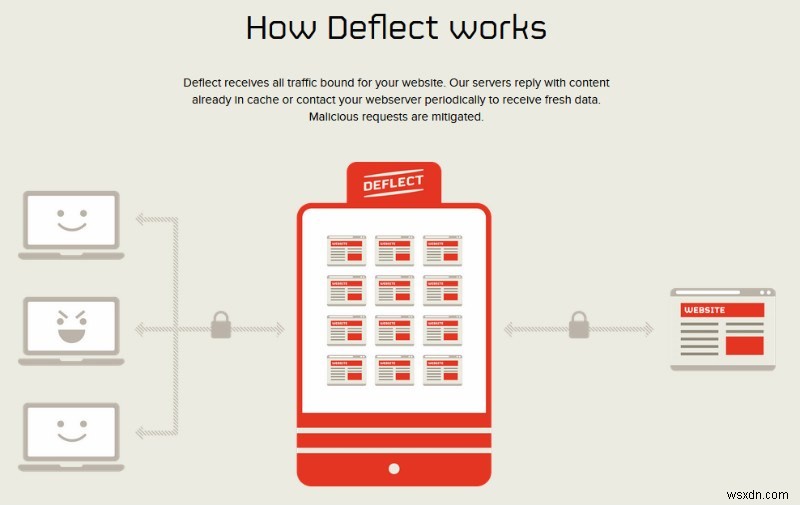
Tùy chọn giảm thiểu DDoS thương mại tốn nhiều tiền và có thể thay đổi điều khoản dịch vụ nếu trang web dưới sự bảo vệ của họ hấp dẫn tấn công DDoS thường xuyên. Deflect chủ động ngăn chặn tấn công DDoS bằng cách giữ trang web dưới sự bảo vệ liên tục.
Lợi ích phụ của dùng Deflect trên trang web của bạn là nó tiết kiệm tiền bằng cách giảm áp lực lên server và tài nguyên sysadmin của khách hàng. Deflect đặt tất cả mã nguồn và tài liệu của họ trong miền công cộng dưới giấy phép Creative Commons; điều này cho phép bất kỳ ai giảm thiểu tấn công DDoS bằng cách thiết lập mạng Deflect của riêng họ. Bạn có thể đăng ký trên trang web của họ MIỄN PHÍ và bắt đầu dùng dịch vụ ngay.
6. Dùng Lớp Socket Bảo Mật (SSL) Và Bảo Vệ Tường Lửa
Dịch vụ bảo mật như Sucuri cung cấp tùy chọn bảo mật như cài đặt chứng chỉ Lớp Socket Bảo Mật (SSL) và bảo vệ tường lửa tuân thủ PCI. Đây là tùy chọn dễ tiếp cận cho mọi người, bao gồm người không chuyên kỹ thuật.
Bạn có thể dễ dàng thiết lập giải pháp bảo mật như vậy và để nó chạy ngầm, và trong một số trường hợp, tự cập nhật khi cần (như Sucuri). Đây là tùy chọn bảo mật hiệu quả cao, bảo trì thấp.
Một số plugin WordPress có thể dùng để thêm chứng chỉ lớp socket bảo mật (SSL) vào trang web của bạn. Một số plugin SSL WordPress được khuyến nghị nhất bao gồm CM HTTPS Pro, Really Simple SSL, WP Force SSL, SSL Insecure Content Fixer, và Easy HTTPS Redirection.
Tổng Kết
Bạn sẽ trải qua cải thiện bảo mật trang web đáng kể bằng cách dùng các điểm nêu trên. Hữu ích để lưu ý rằng bảo mật WordPress luôn đang phát triển. Mục tiêu là giảm thiểu rủi ro, không loại bỏ chúng, vì đó gần như không thể. Bảo mật WordPress là động thái và hoạt động theo lớp, nên không có plugin nào phù hợp cho tất cả hoặc chiến thuật nào phù hợp cho tất cả.