
Tấn công brute force WordPress gây choáng ngợp, ngay cả trước khi tấn công thành công.
Nhiều admin thấy tài nguyên server cạn kiệt nhanh, trang web không phản hồi hoặc thậm chí sập hoàn toàn — khiến người dùng thực tế bị khóa ngoài. Vấn đề là bạn cảm thấy bất lực khi bot brute force hämmер trang đăng nhập, cố gắng vượt qua wp-admin.
Nhưng bạn không bất lực. Nếu thấy vài lần đăng nhập thất bại cho một người dùng, có thể từ nhiều IP, bạn ở đúng nơi.
Trong bài này, chúng tôi phân tích tấn công brute force WordPress trông như thế nào, và cách bảo vệ trang web khỏi chúng.
Tấn công brute force WordPress là gì?
Tấn công brute force WordPress là cố gắng truy cập trái phép wp-admin bằng cách thử nhiều tổ hợp tên người dùng và mật khẩu. Hacker phát triển bot liên tục bombard trang đăng nhập với thông tin đăng nhập trên cơ sở thử và sai.
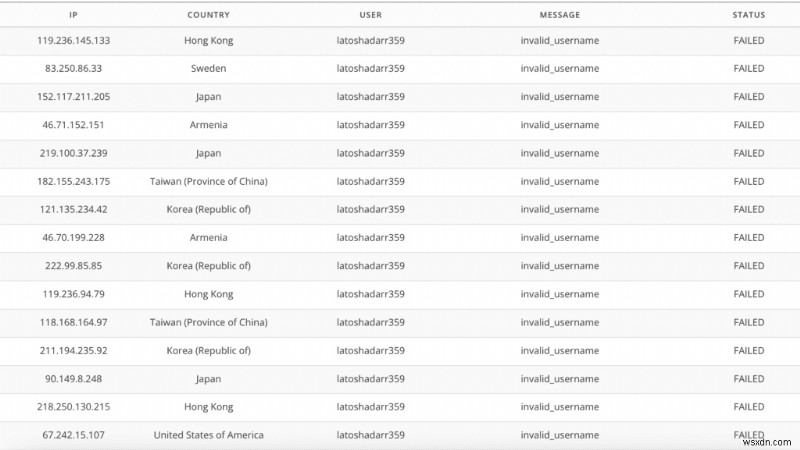
Thường, bot thử chuỗi mật khẩu từ từ điển nên cũng gọi là tấn công từ điển hoặc tấn công đoán mật khẩu. Tấn công có thể cấu hình từ IP khác nhau, vượt qua biện pháp bảo mật cơ bản. Có loại brute force khác, chúng tôi sẽ bao phủ sau.
Mục tiêu tấn công brute force là truy cập wp-admin, và thường cài mã độc trên trang web.
Cách bảo vệ trang web khỏi tấn công brute force WordPress (9 cách)
Trải nghiệm tấn công brute force đáng sợ, đặc biệt vì cảm giác không làm gì ngăn chặn. Bổ sung, tác động tấn công thấy ngay. Hầu hết trang web có tài nguyên server hạn chế, bị dùng nhanh, và thường trang web bị tấn công sập hoàn toàn.
May mắn là bạn có thể làm nhiều ngăn chặn brute force trong WordPress. Đây là danh sách bước bảo vệ brute force WordPress chặn hầu hết tấn công, và giảm thiểu tác động xấu.
1. Giới hạn lần đăng nhập
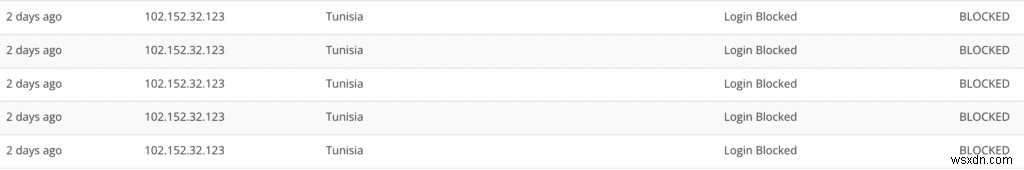
Cách tốt nhất chặn tấn công brute force WordPress là giới hạn lần đăng nhập. Nếu mật khẩu sai nhập vào trang đăng nhập quá nhiều lần, tài khoản tạm khóa. Điều này chặn hiệu quả bot brute force, vì nó dựa trên phương pháp thử-sai đoán thông tin. Bổ sung, vì bot không thử hàng nghìn tổ hợp, yêu cầu không gửi đến server, và tài nguyên không bị bot dùng.

Mặc định, WordPress cho phép đăng nhập không giới hạn, nên dễ bị brute force. Với MalCare, bảo vệ giới hạn đăng nhập tự động kích hoạt. Thực tế, nếu người dùng quên mật khẩu chính thống, họ giải captcha vượt khóa dễ dàng. Do đó, giới hạn lần đăng nhập chặn bot brute force mà không ảnh hưởng người dùng thật.
Chi tiết hơn, xem hướng dẫn giới hạn lần đăng nhập WordPress.
2. Chặn Bot Xấu
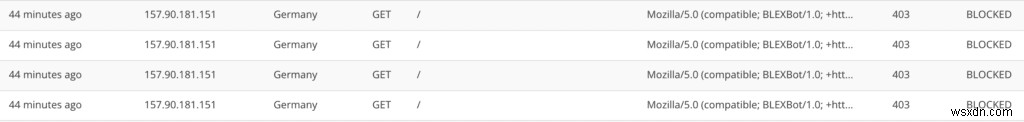
Tấn công brute force gần như luôn do bot thực hiện. Bot là chương trình nhỏ thiết kế thực hiện nhiệm vụ đơn giản lặp lại, lý tưởng cho brute force. Bot sẽ thử chuỗi thông tin đăng nhập trên trang đăng nhập cho đến khi khớp.
Bổ sung, hơn 25% toàn bộ lưu lượng trang web là bot, nên nhiều hệ thống bảo mật có bảo vệ bot. Tuy nhiên, có phân biệt quan trọng: không phải bot nào cũng xấu. Có bot tốt như crawler công cụ tìm kiếm và bot giám sát uptime. Bạn muốn những bot đó truy cập trang web, nên quan trọng có bảo vệ bot thông minh chỉ chặn bot xấu, như MalCare. Có plugin bảo vệ bot khác, như All in One, nhưng nó chặn tất cả bot mặc định, kể cả Googlebot.
3. Cài đặt tường lửa ứng dụng web
Bảo vệ đăng nhập là phòng thủ chống brute force cụ thể, trong khi tường lửa là phòng thủ chống mọi loại tấn công; bao gồm brute force.
Tường lửa dùng quy tắc chặn lưu lượng độc hại, và làm tốt bảo vệ trang web. Bổ sung, tường lửa giảm một vấn đề lớn brute force — tải quá mức tài nguyên server — bằng cách chặn yêu cầu xấu lặp lại.

Tấn công brute force thường cấu hình tấn công từ IP khác nhau, vượt qua hầu hết tường lửa. Tuy nhiên, với tường lửa MalCare, trang web trở thành phần bảo vệ IP toàn cầu. Tường lửa học IP nào độc hại từ hành vi ghi nhận từ hơn 100.000 trang web và chủ động chặn lưu lượng từ chúng. Các biện pháp này giảm đáng kể lưu lượng xấu đến trang web trước khi bot có cơ hội brute force trang đăng nhập.
4. Thêm xác thực hai yếu tố trong WordPress
Tên người dùng và mật khẩu có thể đoán, nên xác thực hai yếu tố — hoặc đa yếu tố — nổi lên như cách có yếu tố động xác thực người dùng. Với xác thực hai yếu tố, token đăng nhập thời gian thực như OTP hoặc mã QR chia sẻ với thiết bị người dùng. Hiệu lực hạn chế, thường 10-15 phút, và chỉ xác thực người dùng phiên đó.

Token thêm khó khăn bẻ gãy thêm tên người dùng và mật khẩu. Do đó, thêm lớp bảo mật cho trang đăng nhập. Bạn có thể cài plugin như WP 2FA thêm xác thực hai yếu tố cho trang web dễ dàng.
Tìm hiểu thêm, xem hướng dẫn xác thực hai yếu tố WordPress.
5. Dùng mật khẩu mạnh và duy nhất
Khiếm khuyết lớn nhất bảo mật là người dùng, và bằng giãn mật khẩu họ đặt. Mật khẩu là lỗ hổng lớn nhất hệ thống bảo mật vì xu hướng (hiểu được) đặt mật khẩu dễ nhớ và dùng lại trên tài khoản khác. Thực tế là 2 vấn đề riêng biệt và khác biệt.
Thứ nhất, không bao giờ dùng lại mật khẩu trên tài khoản khác. Nhiều bot brute force dùng mật khẩu đánh cắp từ vi phạm dữ liệu tấn công trang đăng nhập. Thứ hai, như bạn tưởng tượng, mật khẩu như 'password' cực dễ đoán. Dùng tối thiểu 12 ký tự ngẫu nhiên, hoặc tốt hơn dùng cụm từ làm mật khẩu.

Chúng tôi khuyên dùng trình quản lý mật khẩu như LastPass hoặc 1Password tránh dùng lại mật khẩu, và tạo mật khẩu mạnh khi cần. Nếu nghi ngờ tài khoản bị xâm phạm, bạn có thể ép đặt lại tất cả mật khẩu từ phần tăng cường bảng điều khiển MalCare.
Chi tiết hơn, xem bài mật khẩu bảo mật WordPress.
6. Vô hiệu hóa XML-RPC trong WordPress
File XML-RPC là cách khác xác thực người dùng. Nói cách khác, là cách thay thế truy cập bảng điều khiển admin, nên cũng dễ bị brute force. Nó là file lỗi thời lớn và không dùng chủ động bởi nhiều plugin hoặc theme. Nó vẫn có trong WordPress để tương thích ngược và tương đối an toàn để vô hiệu hóa.
Xem hướng dẫn vô hiệu hóa XML-RPC trong WordPress.
7. Xem xét và xóa tài khoản không dùng thường xuyên
Tài khoản ngủ quên thường là mục tiêu hacker vì cơ hội người dùng không nhận ra tài khoản bị chiếm. Bổ sung, tài khoản ngủ quên có cùng mật khẩu lâu, dễ brute force hơn.
Do đó, xem xét tài khoản thường xuyên, và xóa không dùng. Thêm tín dụng, đảm bảo mỗi tài khoản chỉ có đặc quyền tối thiểu cần thiết. Điên rồ làm mọi người admin, ví dụ.
8. Cân nhắc chặn theo địa lý WordPress
Nếu thấy nhiều lưu lượng bot từ một vị trí, bạn có thể cân nhắc chặn toàn quốc gia. Tuy nhiên, khuyên thận trọng khi dùng chặn theo địa lý. Nó hữu ích chỉ nếu không mong đợi người dùng hợp pháp từ vị trí đó.
Bổ sung, cảnh báo nó có thể chặn bot tốt từ khu vực đó. Ví dụ, Googlebot hoạt động từ bất kỳ vị trí server nào trên thế giới, và bạn chắc chắn muốn Googlebot truy cập trang web.
Xem hướng dẫn từng bước chặn quốc gia WordPress.
9. Vô hiệu hóa duyệt thư mục
Mặc định, hầu hết thư mục và file core WordPress truy cập mở qua trình duyệt. Ví dụ, bạn gõ yourwebsite.com/wp-includes vào thanh URL trình duyệt, toàn bộ nội dung thư mục hiển thị ngay.
Mặc dù duyệt thư mục không phải lỗ hổng, nó có thể tiết lộ thông tin trang web dùng khai thác lỗ hổng. Thư mục /wp-content có plugin và theme, và nếu hacker thấy cái nào cài và phiên bản, có thể tìm và khai thác lỗ hổng. Đây là loại brute force ít phổ biến gọi là directory brute force.
Do đó, hợp lý vô hiệu hóa duyệt thư mục hoàn toàn, như bảo vệ.
Xem hướng dẫn hoàn chỉnh vô hiệu hóa duyệt thư mục WordPress.
Điều bạn đọc nơi khác nhưng nên tránh
- Bảo vệ mật khẩu thư mục wp-admin: Đừng làm. Xuất hiện hầu hết bài viết ngăn brute force. Bảo vệ mật khẩu wp-admin sẽ phá vỡ AJAX cho người dùng chưa đăng nhập, bằng cách hạn chế truy cập file admin-ajax.php.
AJAX thường dùng chạy khía cạnh động trang web. Giả sử có thanh tìm kiếm trên trang web. Nếu người truy cập dùng tìm sản phẩm, chỉ kết quả tải lại, không toàn bộ trang web. Tiết kiệm tài nguyên lớn, và làm trải nghiệm nhanh và tốt hơn.
Bạn cũng thấy nhiều giải pháp loại trừ admin-ajax.php, nhưng không luôn hoạt động liền mạch. Tóm lại, công sức giải pháp không phản ánh lợi ích bảo mật tương xứng. Vì vậy bước lớn cho lợi ích nhỏ thêm. - Thay đổi URL wp-login: Bạn thấy lời khuyên này trong bài tăng cường WordPress. Tuy nhiên, khuyên mạnh mẽ chống thay đổi URL đăng nhập vì gần như không thể khôi phục nếu mất.
- Tránh dùng admin làm tên người dùng: Vì bot brute force thử đoán tổ hợp tên người dùng/mật khẩu, có giá trị tránh tên rõ ràng như admin. WordPress không cho đổi tên từ bảng điều khiển, nên cần plugin.
Tuy nhiên, biện pháp này giá trị hạn chế, khuyên chống dành quá nhiều thời gian/công sức. Có cách khác khôi phục tên người dùng từ loại trang web nhất định, như thành viên. Công sức cần thiết có tên duy nhất cho thành viên, thực thi chính sách, và xử lý hậu quả khi quên tên duy nhất không xứng đáng hiệu quả hạn chế.
Tác động tấn công brute force trong WordPress
Có 2 cách nghĩ hiệu ứng tấn công brute force. Thứ nhất, gì xảy ra trong tấn công, thứ hai gì xảy ra nếu tấn công thành công.
Thường, với tấn công, câu hỏi đầu không thường nảy sinh, vì ít hoặc không tác động trang web, khi trải qua tấn công. Hậu quả nảy sinh khi tấn công thành công. Tuy nhiên, không phải với brute force.
Gì xảy ra khi trang web bị brute force?
Bạn thấy tác động ngay lập tức trên tài nguyên server. Vì tấn công bombard trang đăng nhập yêu cầu, server phải phản hồi mỗi cái. Vì vậy bạn thấy tất cả hiệu ứng sử dụng server tăng: trang web chậm, người dùng không đăng nhập được, downtime, không truy cập, v.v. Host cũng nhanh hạn chế sử dụng server tăng vọt, vì ảnh hưởng metrics, đặc biệt shared hosting.
Gì xảy ra nếu tấn công brute force thành công?
Nếu tấn công thành công, bạn hợp lý kỳ vọng thấy mã độc hoặc biến dạng. Có vài lý do hacker muốn truy cập trang web, không cái nào tốt.
Nếu chưa đủ xấu, trang web có thể trở thành phần botnet, và dùng tấn công trang web khác không sự đồng ý. Điều này có hệ quả lớn vì hệ thống bảo mật khác sẽ gắn cờ trang web độc hại nếu là phần botnet.
Xử lý hậu quả tấn công brute force WordPress
Nếu tấn công brute force thành công, bạn nên giả định xấu nhất: trang web bị xâm phạm. Vì vậy, ưu tiên đầu tiên là bảo mật trang web. Đây là bước chính chăn hẹp thiệt hại:
- Ép đăng xuất tất cả người dùng và đổi tất cả mật khẩu
- Quét trang web tìm mã độc ngay lập tức
Khi chắc chắn trang web sạch mã độc, triển khai biện pháp phòng ngừa trên. Chúng tôi mạnh mẽ khuyên cài MalCare, lo bảo vệ đăng nhập và bảo vệ bot, cộng gói bộ quét mã độc, dọn dẹp, và tường lửa nâng cao. Với MalCare cài, bạn yên tâm trang web an toàn khỏi tấn công WordPress.
Trang web bạn có dễ bị tấn công brute force không?
Có, tất cả hệ thống dễ bị tấn công brute force. Vì cách chúng hoạt động, brute force có thể phát động chống bất kỳ hệ thống nào có trang đăng nhập. Trang web WordPress không khác.
Sự phổ biến WordPress làm nó mục tiêu hacker. Thứ nhất, vì phần lớn internet dùng WordPress, thứ hai vì khía cạnh WordPress nào đó biết rõ. Ví dụ liên quan brute force, WordPress không hạn chế đăng nhập sai. Bạn sửa với tính năng giới hạn đăng nhập MalCare, như nói ở phần biện pháp.
Bổ sung, nhiều chủ trang web dùng tên người dùng và mật khẩu dễ nhớ. Phổ biến bao gồm admin làm tên người dùng và password1234 hoặc 12345678 làm mật khẩu.
Các yếu tố này làm trang web dễ bị tấn công brute force.
Các loại tấn công brute force
Tấn công brute force khác loại đe dọa và tấn công khác, như tấn công kỹ thuật xã hội hoặc XSS. Tấn công kỹ thuật xã hội, như lừa đảo, thao túng người chia sẻ thông tin, bằng cách giả vờ thực thể tin cậy, trong khi XSS khai thác lỗ hổng trang web. Brute force dựa vào thông tin đăng nhập yếu hoặc bị đánh cắp thành công.
Bạn thấy vài hương brute force ngoài đời. Chúng theo cùng mẫu thử-sai, nhưng thông tin đăng nhập thử hoặc cơ chế dùng có khác. Đây là vài loại brute force phổ biến:
- Tấn công đơn giản: Brute force đơn giản dùng logic đoán thông tin dựa trên kiến thức người dùng, như tên thú cưng hoặc sinh nhật từ mạng xã hội.
- Credential stuffing: Loại này dùng dữ liệu từ vi phạm, hoạt động dưới giả định người dùng dùng lại tên/mật khẩu trên nhiều hệ thống.
- Tấn công từ điển: Như tên, bot dùng file từ điển cho mật khẩu. Có thể từ điển thực, hoặc tạo đặc biệt cho đoán mật khẩu.
- Tấn công bảng cầu vồng: Tương tự khái niệm tấn công từ điển, bảng cầu vồng là loại từ điển đặc biệt. Thay vì danh sách mật khẩu, bảng cầu vồng chứa danh sách mật khẩu đã hash.
- Password spraying: Loại này logic là brute force ngược. Brute force điển hình nhắm tên người dùng cụ thể và chơi đoán mật khẩu. Ngược lại, password spraying thử danh sách mật khẩu chống nhiều tên người dùng tìm khớp tiềm năng. Tấn công phân tán hơn, so với nhắm mục tiêu.
Là admin trang web, bạn có thể không cần biết phân biệt loại brute force. Tuy nhiên, thuật ngữ thường dùng thay thế nhau, nên hiểu cơ chế bên dưới giúp ích.
Các thực hành bảo mật tốt khác
Ngăn chặn brute force WordPress là mục tiêu đáng khen, nhưng chỉ phần bảo mật trang web. Đây là vài khuyến nghị hàng đầu giữ trang web an toàn và không mã độc:
- Cài plugin bảo mật với bộ quét và dọn dẹp mã độc tốt
- Giữ mọi thứ cập nhật
- Đầu tư sao lưu hàng ngày
Danh sách khuyến nghị đầy đủ, xem hướng dẫn bảo mật tối thượng.
Kết luận
Tấn công brute force có thể làm tê liệt trang web, ngay cả không thành công. Cách tốt nhất đối phó mối đe dọa tiềm ẩn là cài tường lửa có bảo vệ bot tích hợp, như MalCare.
Ngay khi tấn công brute force thành công, MalCare giúp phát hiện mã độc nhanh và loại bỏ. Như mọi nhiễm trùng, hành động nhanh hạn chế thiệt hại đáng kể.
Câu hỏi thường gặp
Tấn công brute force trong WordPress là gì?
Tấn công brute force trong WordPress là khi hacker cố gắng truy cập wp-admin trang web bằng cách đoán thông tin đăng nhập tài khoản hợp pháp. Brute force dùng bot thử trăm, nghìn, thậm chí triệu mật khẩu trên trang wp-login để đoán đúng.
Tấn công brute force không chỉ nguy hiểm nếu thành công, mà cũng tác động lớn hiệu suất trang web. Tấn công dùng tài nguyên server và có thể làm sập trang web.
Cách bảo vệ trang web WordPress khỏi tấn công brute force?
Cách hiệu quả nhất bảo vệ trang web khỏi brute force là giới hạn lần đăng nhập. Mặc định WordPress cho phép không giới hạn, nên dùng MalCare bảo vệ trang web khỏi brute force. Bổ sung bảo vệ đăng nhập, MalCare bao gồm bảo vệ bot và tường lửa nâng cao, cả hai giúp bảo vệ trang web, và giảm thiểu tác động xấu brute force.