
Một trong những cảm giác tồi tệ nhất bạn có thể trải qua với tư cách là chủ trang web là phát hiện trang web WordPress của bạn đã bị hack. Nếu các biện pháp bảo mật chủ động không được thực hiện, hacker có thể khởi động tấn công dược phẩm, trang lừa đảo, SEO spam tiếng Nhật, mã độc chuyển hướng, v.v. thông qua việc hack bảng điều khiển quản trị WordPress.
Một loại hack wp-admin mới đã nổi lên, thêm người dùng quản trị WordPress trái phép và nhiễm trang web với hack dược phẩm. Hậu quả điển hình của hack như vậy bao gồm việc chiếm đoạt hoàn toàn trang web, đánh cắp dữ liệu, xâm phạm cơ sở dữ liệu và chiếm đoạt SEO. Quản trị WordPress là phần quan trọng nhất của trang web của bạn – bị khóa khỏi admin có nghĩa là mất quyền truy cập vào trang web của bạn!
Triệu chứng của hack wp-admin là gì?
Dưới đây là một số dấu hiệu bạn có thể thấy nếu bảng điều khiển quản trị WordPress của bạn bị hack:
- Bạn phát hiện người dùng quản trị bạn không biết đã được thêm vào trang WordPress của bạn, hoặc thấy nhiều người dùng WordPress spam đã được tạo thì chắc chắn đó là tình huống hack wp-admin.
- Google lập chỉ mục trang web của bạn với các trang spam dược phẩm.
- Trang web WordPress của bạn trở nên rất chậm.
- Các trang web mới được thêm vào trang web của bạn với văn bản tiếng Nhật (trang SEO spam tiếng Nhật).
- Bất kỳ Plugin bảo mật WordPress nào bạn đã thêm vào trang web của mình tự động bị vô hiệu hóa.
- Bạn tìm thấy các tệp không xác định như admin.php, adminer.php trong thư mục /public_html hoặc /public_html/wp-admin.
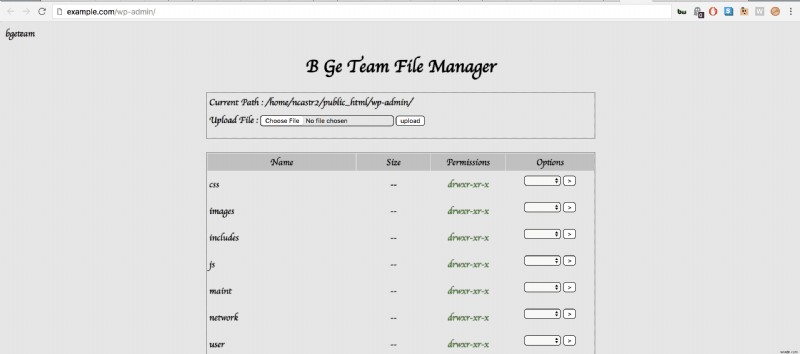
- Trang wp-admin của bạn tải một UI khác, trống, hoặc một File Manager tên 'B Ge Team File Manager' được tải lên và thay vì trang đăng nhập, bạn thấy màn hình đen/xám với danh sách tệp trên máy chủ.
- Bạn nhận được lỗi PHP 500 internal server error khi truy cập wp-admin hoặc sau khi đăng nhập.
- Tùy chọn 'ai cũng có thể đăng ký' đã được bật từ trang Cài đặt » Chung trong khu vực quản trị WordPress.
- Bạn không thể thêm/xóa plugin.
- Nhà cung cấp Hosting của bạn treo tài khoản.
- Một web shell được tải lên trang web của bạn.
- Bạn tìm thấy mã base64 encoded đáng ngờ trong theme/tệp cốt lõi.
- Các tệp cốt lõi WordPress của trang web bạn đã bị sửa đổi.
Blog liên quan – Hướng dẫn toàn diện sửa trang web WordPress bị hack
Cách gỡ bỏ mã độc hack wp-admin khỏi trang web của tôi?
1. Kiểm tra tệp index.php: Một bước đầu tiên tốt là kiểm tra index.php hoặc wp-admin/index.php của trang web xem chúng có bị sửa đổi không. Thường thì, nếu trang web của bạn bị ảnh hưởng bởi hack wp-admin, dòng mã sau được thêm vào đầu tệp index.php:

Tệp được 'require'/'include' ở đây chứa mã độc, được thực thi mỗi khi WordPress chạy. Mã như vậy có thể tạo trang dược phẩm giả, trang SEO spam tiếng Nhật và các nhiễm mã độc khác.
Bạn có thể đơn giản xóa mã @require khỏi tệp sau khi so sánh với nội dung các tệp cốt lõi WP từ kho GitHub của họ.
2. Tìm các tệp được tạo bởi mã độc: Bạn cũng có thể kiểm tra xem có tệp mới nào trong thư mục gốc của máy chủ hoặc thư mục /wp-admin mà bạn không tạo. Một số tệp ví dụ bạn có thể tìm thấy:
- Marvins.php
- db_.php
- 8c18ee
- 83965
- admin.php
- buddy.zip
- dm.php
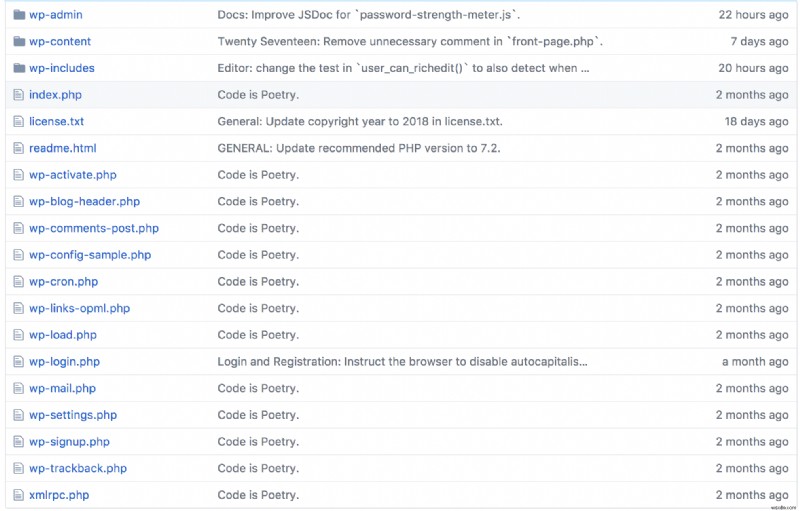
Nếu bạn tìm thấy bất kỳ tệp đáng ngờ nào trong số trên, hãy sao lưu trang web của bạn và xóa chúng. Một cài đặt WordPress tiêu chuẩn thường có các tệp sau trong thư mục gốc của máy chủ – bất kỳ tệp nào khác ngoài những tệp này mà bạn không tạo có thể là mã độc.
3. Tìm kiếm SEO Spam: Bạn có thể thực hiện tìm kiếm Google để xem danh sách các trang được lập chỉ mục cho tên miền của bạn, như sau:
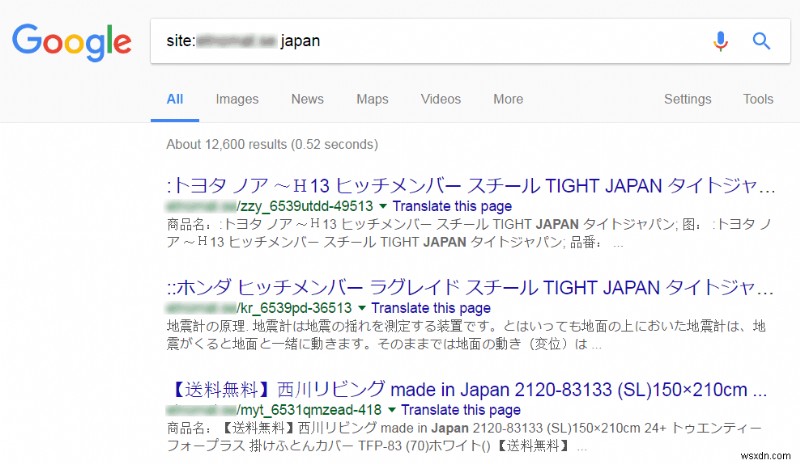
Nếu kết quả tìm kiếm cho trang web của bạn tương tự như ảnh chụp màn hình, hãy tham khảo hướng dẫn gỡ bỏ SEO spam tiếng Nhật của chúng tôi.
4. Theo dõi quản trị viên WordPress không xác định: Nếu bạn tìm thấy nhiều quản trị viên, hãy xóa các tài khoản WordPress không xác định từ trang Users, và truy tìm kịch bản backdoor thêm người dùng quản trị vào trang web WordPress của bạn.
Truy cập trang Users (wp-admin/users.php?role=administrator) trong trang web WordPress của bạn để xem xem có tài khoản quản trị mới nào được thêm không, và xóa các tài khoản bạn không nhận ra.
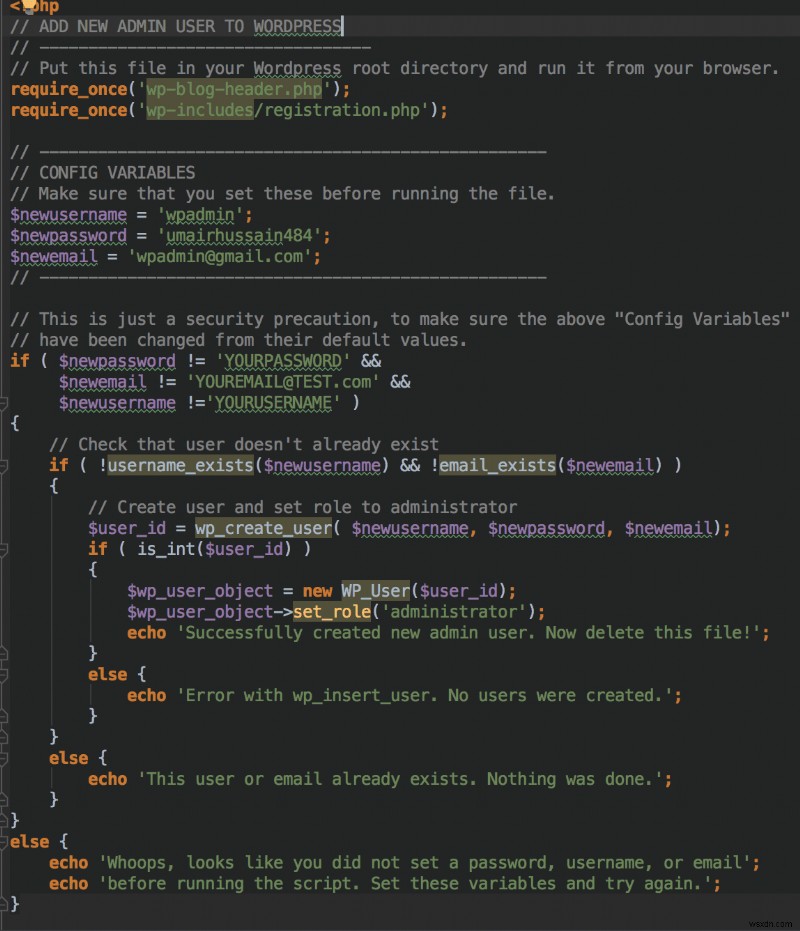
Bây giờ bạn có thể tìm kiếm kịch bản backdoor WordPress, mà khi được thực thi, cho phép hacker chèn một người dùng WordPress mới với vai trò Quản trị viên. Hơn nữa, backdoor này có thể được dùng để lấy lại quyền truy cập vào cài đặt WordPress bất cứ khi nào hacker muốn – nên việc xóa mã này để ngăn chặn thêm thiệt hại cho trang web của bạn là một ý tưởng tốt.
5. Kiểm tra thư mục uploads: Bạn nên xóa bất kỳ tệp PHP nào được tìm thấy trong thư mục 'uploads'.
Do lỗ hổng bảo mật trong plugin WordPress hoặc trong lõi chính, hacker có thể tải lên tệp PHP độc hại lên máy chủ web. Nếu bạn tìm thấy bất kỳ tệp thực thi nào với phần mở rộng .php, .php3, .php4, .php5, .py, .asp, .aspx ở bất kỳ đâu trong thư mục /uploads của trang web của bạn, hãy xóa chúng.
Bạn cũng có thể ngăn PHP chạy trong thư mục này bằng cách đặt .htaccess tại gốc của /uploads sử dụng mã sau:
# Kill PHP Execution <Files ~ "\.ph(?:p[345]?|t|tml)$"> deny from all </Files> 6. Quét mã độc là bắt buộc: Bạn nên cân nhắc chạy quét mã độc trên tất cả các tệp trên máy chủ của bạn.
Trong bảng điều khiển hosting web hoặc cPanel của bạn, bạn nên có tùy chọn 'Virus Scanner'. Bạn có thể chạy nó để xác định bất kỳ tệp độc hại nào có thể nằm trên máy chủ, và xác minh và xóa bất kỳ tệp nào nó cờ. Bạn cũng có thể chọn quét mã độc hoàn chỉnh cho trang web của bạn, như dịch vụ do Astra Security cung cấp.
Các bước ngăn chặn nhiễm lại & xác định nguyên nhân hack WP-admin
1. Cân nhắc cài đặt tường lửa ứng dụng web sẽ phát hiện威胁 bảo mật và chặn chúng.
Mặc dù WordPress được xây dựng với tâm trí bảo mật, nhưng plugin của nó thường chịu đựng mọi loại mối đe dọa bảo mật – vì vậy quan trọng là phải chủ động bảo mật trang web WordPress của bạn khỏi hàng trăm mối đe dọa mới tiềm ẩn bên ngoài. Các bộ bảo mật như Astra đảm bảo bạn an toàn trước các cuộc tấn công như vậy.
2. Cập nhật thường xuyên lõi WordPress, plugin và theme.
Hacker và tội phạm mạng thường xây dựng công cụ để khai thác các lỗ hổng đã biết trong plugin và theme. Vì vậy, lõi WordPress, plugin và theme nhận được cập nhật để ngăn chặn khai thác. Cách dễ dàng nhất để ngăn chặn bị hack là giữ phần mềm của bạn cập nhật.
3. Giám sát các tài khoản quản trị được tạo trong trang web WordPress của bạn.
Trong một vụ xâm phạm cửa hàng điển hình, hacker tạo tài khoản admin cho họ để có thể truy cập khu vực quản trị WordPress hoặc backend ở giai đoạn sau. Hãy chủ động với bước này và tuân theo Nguyên tắc Đặc quyền Tối thiểu.
4. Sao lưu định kỳ tệp & Cơ sở dữ liệu WordPress của bạn.
Cấu hình sao lưu tự động lưu trữ tất cả tệp trên máy chủ và cả cơ sở dữ liệu. Ý tưởng tốt là lưu trữ bản sao lưu trên máy chủ bên ngoài – để trong trường hợp bị hack, bản sao lưu vẫn có thể truy xuất.
5. Cập nhật quyền tệp & thư mục trên máy chủ.
Quyền tệp rất quan trọng, vì chúng chỉ định ai có thể đọc, ghi và thực thi. Dưới đây là quyền tệp theo nguyên tắc chung được khuyến nghị bởi WordPress Codex:
- Thư mục – 755
- Tệp – 644
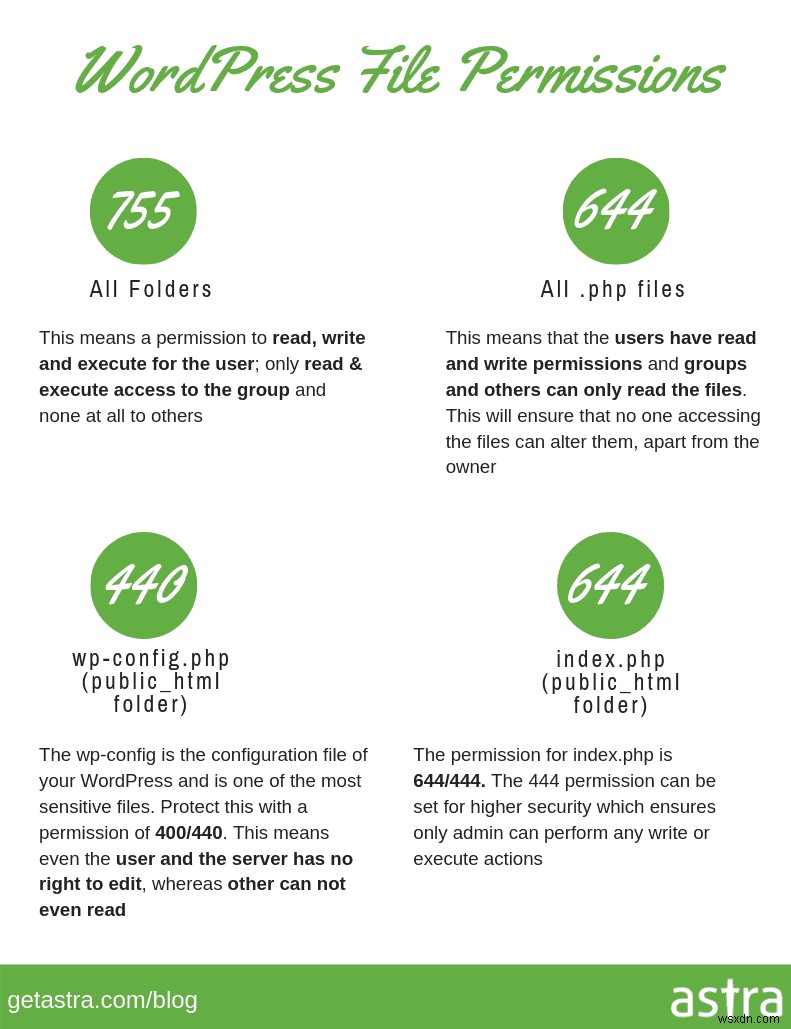
Tuy nhiên, nếu bạn muốn, bạn có thể thay đổi quyền tệp đệ quy qua dòng lệnh:
Cho Thư mục:
find /path/to/your/wordpress/install/ -type d -exec chmod 755 {} \;Cho Tệp:
find /path/to/your/wordpress/install/ -type f -exec chmod 644 {} \;6. Vô hiệu hóa chỉnh sửa tệp trên trang web của bạn.
Ý tưởng tốt là vô hiệu hóa chỉnh sửa tệp trong bảng điều khiển WordPress. Thêm hai dòng sau vào cuối tệp wp-config.php của bạn để vô hiệu hóa chỉnh sửa tệp qua bảng điều khiển WordPress:
## Disable Editing in Dashboard define('DISALLOW_FILE_EDIT', true);
Vì hack này rất phổ biến, chúng tôi đã làm một video chi tiết từng bước về cách bảo mật trang web WordPress của bạn mà bạn có thể thấy hữu ích. Bạn cũng có thể tải xuống bài viết này dưới dạng infographic tại đây.
Về Bộ bảo mật Astra Security Suite
Astra là bộ bảo mật web thiết yếu chống lại hacker, mối đe dọa internet & bot cho bạn. Chúng tôi cung cấp bảo mật chủ động cho các trang web chạy các CMS phổ biến như WordPress, OpenCart, Magento, v.v.