
Các trang web WordPress luôn là mục tiêu của kẻ lừa đảo trên internet do cơ sở người dùng lớn và nhiều chức năng. Sử dụng Plugin dễ bị tổn thương, không cập nhật kịp thời lên phiên bản mới nhất, không áp dụng bản vá thường xuyên và chủ quan trong biện pháp bảo mật là lý do chính cho số lượng lớn cuộc tấn công vào trang web WordPress.
Việc cài đặt WordPress chưa hoàn tất đã khiến CMS phổ biến nhất thế giới WordPress dễ bị tấn công tiêm mã PHP với hơn 7,2 triệu cuộc tấn công vào tháng 6 năm 2017. Chiến dịch tiêm mã WordPress đặc biệt đạt đỉnh điểm vào tháng 5 và 6 khi kẻ tấn công nhắm vào các cài đặt WordPress vừa được cài đặt nhưng chưa được cấu hình. Cuộc tấn công thực thi mã PHP này cung cấp quyền truy cập quản trị cho kẻ tấn công, từ đó giành được toàn bộ quyền kiểm soát trang web trong tích tắc.
Tại sao là WordPress?
WordPress lưu trữ một số trang web nổi tiếng nhất thế giới như BBC America, TechCrunch, Sony Music v.v. Kết quả là, sự phổ biến của nó thu hút cả tốt và xấu. Cũng như Windows OS là mục tiêu chính cho mã độc và Android OS cho mã độc di động, CMS WordPress (WP) là một trong những nền tảng được săn đón nhất, nắm giữ khoảng 59% thị phần. Số lượng lớn trang web dựa trên WordPress khiến chúng trở thành mục tiêu tự nhiên cho spammer và tội phạm mạng xâm phạm các trang WordPress trông hợp pháp để chứa mã độc của họ miễn phí.
Tiêm mã: Trang web WordPress bị tấn công như thế nào?
Hầu hết người dùng WordPress cài đặt nền tảng bằng cách giải nén tệp vào thư mục trên tài khoản hosting hoặc sử dụng trình cài đặt một click từ nhà cung cấp hosting. Nhưng điều này để quá trình chưa hoàn tất cho đến khi người dùng tạo tệp cấu hình. Điều này trở thành lý do chính khiến chủ trang web WordPress không hoàn tất cài đặt trở nên dễ bị tấn công.
Để khởi động cuộc tấn công, kẻ tấn công sẽ quét URL cài đặt và xác định các trường hợp WordPress nơi phần cấu hình của cài đặt đã bị bỏ dở. Điều này để trang web mở cho việc xử lý từ bên ngoài, cho phép bên thứ ba truy cập và hoàn tất cài đặt thay mặt người dùng.
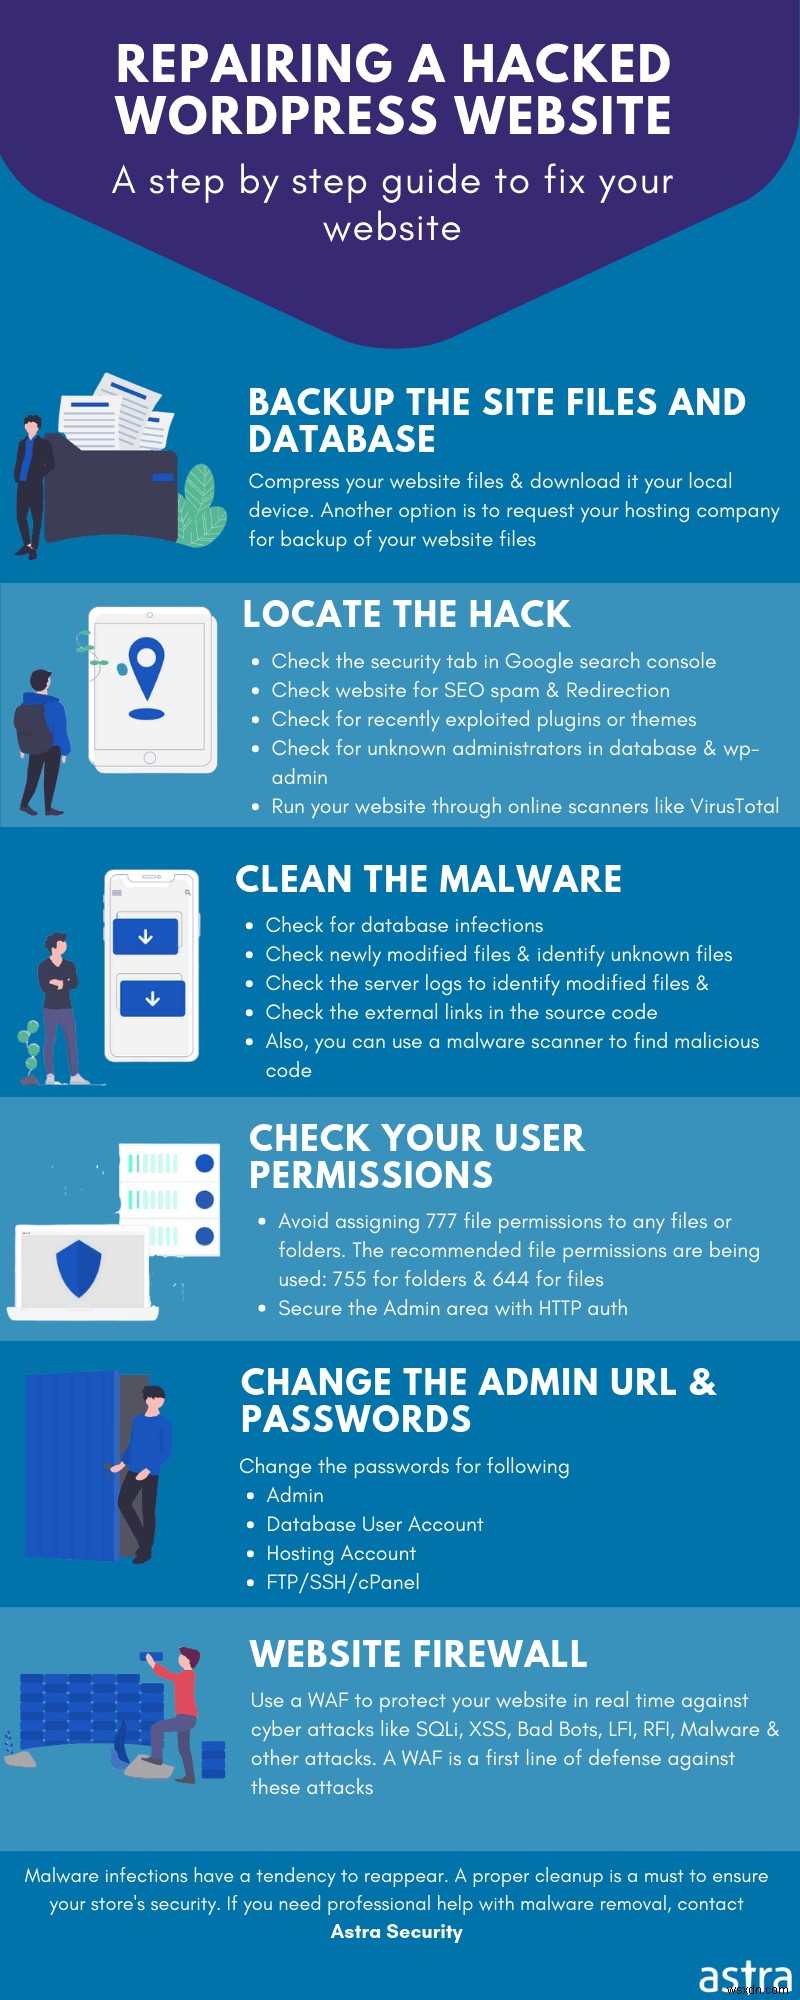
Để chiếm đoạt trang web WordPress của bạn, kẻ tấn công sẽ tiếp tục từ nơi bạn dừng lại, triển khai một theme và chèn mã PHP, hoặc tạo và tải lên một plugin tùy chỉnh. Khi kẻ tấn công获得管理员访问权限,他/她可以轻松实施PHP代码执行并发动一系列恶意活动。作为管理员,攻击者现在可以访问托管服务器上的所有文件、网站甚至数据库。
Xem blog của chúng tôi về các thực hành bảo mật tốt nhất để bảo mật WordPress của bạn.
Một cách rõ ràng để khắc phục lỗ hổng này là đảm bảo cấu hình WordPress của bạn trong quá trình cài đặt hoàn tất. Hơn nữa, bây giờ hơn bao giờ hết, điều này trở nên bắt buộc đối với quản trị viên trang web để quét trang web của họ để tìm bất kỳ cài đặt chưa hoàn tất nào. Giám sát và kiểm tra định kỳ cũng có thể bảo vệ trang web của bạn khỏi các cuộc tấn công như vậy trong tương lai.