
Năm 2017 là năm của hacker. Từ hệ thống quản lý nội dung, cổng thương mại điện tử, rò rỉ dữ liệu đến trang web bị hack của các tổ chức tài chính, tội phạm mạng đang gia tăng với mỗi năm trôi qua. Năm 2017 chứng kiến những cuộc tấn công mạng khủng khiếp như vụ cướp dữ liệu tài chính lớn trong Vụ rò rỉ dữ liệu Equifax, Cuộc tấn công WannaCry - cuộc tấn công ransomware chết chóc nhất năm 2017, cuộc tấn công Petya Ransomware, và vụ rò rỉ dữ liệu Yahoo nổi tiếng để nêu một vài.
Trang web thường bị hack như thế nào?
Google gần đây lưu ý rằng họ đã thấy tăng 32% số lượng trang web bị hack. Các cách phổ biến nhất trang web bị hack là:
- Bỏ lỡ cập nhật bảo mật: Bỏ qua các bản vá và cập nhật bảo mật khiến phần mềm dễ bị tấn công. Điều bắt buộc phải đảm bảo phần mềm máy chủ web, CMS, plugin và phần mềm thiết yếu khác đều được thiết lập để tự động cập nhật.
- Mật khẩu yếu: Thông tin đăng nhập tài khoản bị xâm phạm là một trong những nguyên nhân tràn lan nhất của trang web bị hack. Người dùng thường không tuân theo quy tắc mật khẩu mạnh hoặc sử dụng cùng một mật khẩu cho nhiều tài khoản dẫn đến tài khoản bị xâm phạm. Hacker có thể đoán mật khẩu của bạn qua các lần đoán ngẫu nhiên hoặc thử các biến thể khác nhau.
- Rò rỉ dữ liệu: Khi bị xử lý sai hoặc tải lên không đúng cách, dữ liệu có thể trở nên có sẵn như một phần của rò rỉ. Một phương pháp gọi là "Dorking" có thể sử dụng các công cụ tìm kiếm phổ biến để tìm dữ liệu bị xâm phạm.
- Theme và plugin không an toàn: Kẻ tấn công thường thêm mã độc vào các phiên bản miễn phí của plugin hoặc theme trả phí. Do đó, trong khi việc đảm bảo plugin và theme được vá là quan trọng, việc gỡ bỏ theme hoặc plugin không còn được duy trì bởi nhà phát triển là thiết yếu. Hơn nữa, hãy cảnh giác khi sử dụng plugin miễn phí hoặc những plugin có sẵn qua trang web không quen thuộc.
Hacker có thể làm gì với các trang web bị hack
Nhưng một khi thông tin bị xâm phạm, hacker có thể làm gì với dữ liệu này? Mặc dù có nhiều suy đoán về điều này, nhưng đặt mình vào vị trí của kẻ tấn công để hiểu hành động sau khi hack của họ có thể giúp bạn giảm thiểu thiệt hại từ các cuộc tấn công mạng tiềm năng trong tương lai.
Danh sách kiểm tra sau khi xâm nhập của hacker có khả năng chứa các hành động sau:
-
Tạo danh sách kiểm kê dữ liệu bị đánh cắp
Sau khi xâm nhập, hacker tạo danh sách kiểm kê thông tin tài chính như chi tiết thẻ tín dụng, thông tin xác thực, thông tin cá nhân như tên, địa chỉ và số điện thoại.
-
Bán thông tin
Thông tin cá nhân như tên, thông tin xác thực, địa chỉ và số điện thoại được hacker bán theo đợt. Quartz ước tính rằng một bộ thông tin cá nhân đầy đủ của ai đó bao gồm số định danh, địa chỉ, ngày sinh và có thể cả thông tin thẻ tín dụng có giá từ $1 đến $450 trên thị trường đen.
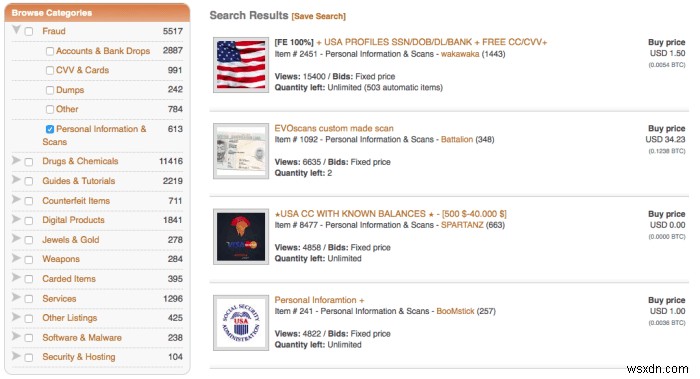
Lọc ra những thứ có giá trị
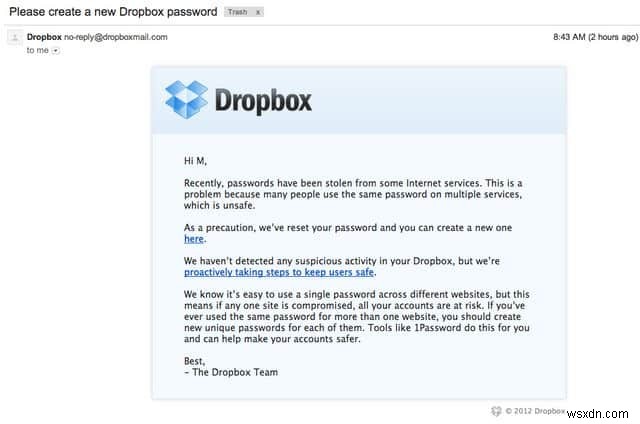
Sau khi tạo danh sách kiểm kê tất cả tài khoản xác thực bị xâm phạm, hacker sau đó tìm kiếm những tài khoản có lợi nhuận nhất có thể bán với giá cao hơn phần còn lại. Thông tin như địa chỉ chính phủ và quân đội cực kỳ có giá trị. Thông tin giá trị khác sẽ bao gồm địa chỉ email và mật khẩu của các tập đoàn lớn. Hacker có thể bán thông tin xác thực này cho người khác trên dark web với giá cao hơn nhiều. Hơn nữa, hack từ một trang web có thể dẫn đến vi phạm thông tin trên trang web khác. Ví dụ, khi Dropbox bị xâm nhập năm 2012, nó được thực hiện bằng cách sử dụng thông tin xác thực bị đánh cắp trong vụ rò rỉ dữ liệu LinkedIn, cùng năm. Người dùng thường sử dụng lại cùng một mật khẩu cho nhiều tài khoản, và đây là thứ hacker thường khai thác.
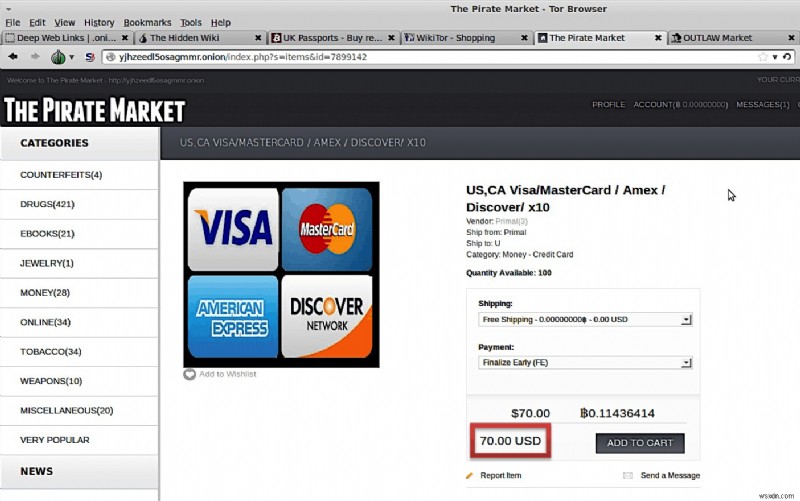
Bán thẻ
Hacker thường bán thông tin tài chính như số thẻ tín dụng theo gói cho những người có kiến thức phù hợp theo nhóm mười hoặc một trăm. Thông tin này thường được bán cho một "broker" (môi giới) sau đó bán lại cho "carder" (người dùng thẻ gian lận) mà không bị phát hiện. Những "carder" này có thể sử dụng thông tin thẻ tín dụng bị đánh cắp để mua thẻ quà tặng cho các cửa hàng hoặc Amazon.com, sau đó dùng những thẻ đó để mua hàng hóa thực tế.
Thẻ quà tặng, lần lượt, được dùng để mua hàng hóa giá trị cao như thiết bị điện tử, khiến công ty khó truy tìm. Đến khi công ty phát hiện gian lận và chặn thẻ, tội phạm đã nắm trong tay hàng hóa đã mua. Các gói hàng này thường được gửi qua lừa đảo chuyển gửi lại. Sử dụng các kênh hợp pháp như đăng tin tuyển dụng Craigslist, những cá nhân không ngờ được được tuyển làm Mules (người chuyển gửi lại). Hàng hóa sau đó thường được gửi ra nước ngoài, hoặc trực tiếp đến người mua hàng từ trang web đấu giá mà kẻ gian đã đăng tải.
Bán hàng loạt
Hacker sẽ thu thập thông tin xác thực và bán chúng hàng loạt với giá giảm giá. Sau khi xâm nhập, công ty bị hack sẽ采取必要措施修复损害并更改凭证,使大多数凭证变得毫无价值。因此,黑客从打折的批量销售中获益。
Cũng xem video của chúng tôi về Mẹo bảo mật WordPress đơn giản để làm theo năm 2018.
Tải xuống Danh sách kiểm tra thực hành mã hóa an toàn cho nhà phát triển của chúng tôi để giảm cơ hội bị hack.
Lo lắng về an toàn trang web của bạn trước các lỗ hổng trực tuyến tràn lan? Liên hệ Bộ bảo mật Web của Astra để biết thêm thông tin để bảo vệ thêm.