
Bảo mật Quản trị Joomla - Cách tìm ra xem tài khoản của bạn có bị hack không?
Joomla đã phát triển thành một trong những nền tảng quản lý nội dung uy tín nhất để tải lên nội dung web. Hơn nữa, kết quả là nó đã trở thành điểm gặp gỡ phổ biến cho hacker nhắm mục tiêu vào các doanh nghiệp và tổ chức dựa trên Joomla. Nếu bạn cảm thấy bạn đang vận hành một tài khoản Joomla bị hack hoặc bảo mật quản trị Joomla của bạn bị xâm phạm, thì có những manh mối và gợi ý để xác định nó. Biết những manh mối này có thể bảo vệ bạn khỏi việc vận hành một tài khoản Joomla bị hack và gây ra thiệt hại lớn hơn. Dưới đây là một số cách bạn có thể chắc chắn rằng có vi phạm bảo mật:
- Nếu bạn không thể đăng nhập vào trang web của mình, đó có thể là dấu hiệu của một cuộc tấn công thành công trên tài khoản. Xác nhận tất cả các khả năng có lẽ là một ý tưởng tốt.
- Nếu tất cả dữ liệu từ tài khoản bị xóa hoặc hỏng, đó hầu như là dấu hiệu cho thấy hacker đã dump tệp và cố gắng xóa trang web hoặc bất kỳ lỗi nào trong cơ sở dữ liệu. Do đó, quét trang web sẽ xác nhận nguyên nhân vấn đề.
- Nếu có lỗi trong cơ sở dữ liệu khi bạn đăng nhập, hoặc hành vi lạ như khi bạn truy cập trang web của mình rồi nó chuyển hướng bạn đến một trang web khác
- Nội dung lạ và không xác định trên trang web bao gồm mã JavaScript mới và không quen thuộc trên trang web của bạn
- Nếu một trong các tệp sau bị sửa đổi mà bạn không hay biết thì rất có thể tài khoản quản trị Joomla của bạn đã bị hack: index.php, tệp .htaccess hoặc bất kỳ tệp nào liên quan đến template.
Phương pháp xác định nguyên nhân của trang web Joomla bị hack:
-
Bị Google đưa vào danh sách đen:
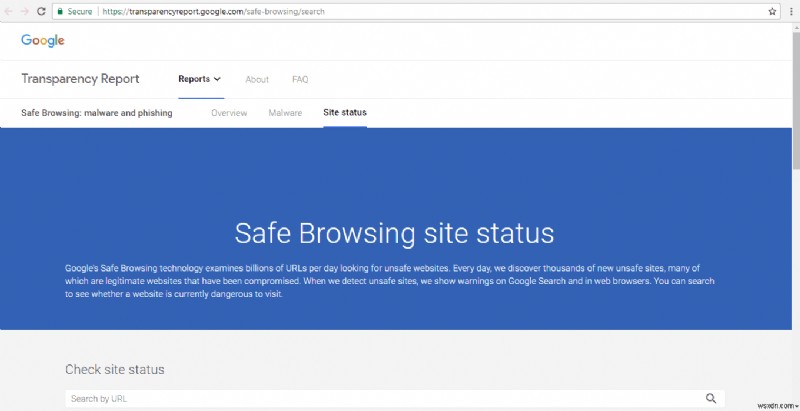
- Bước đầu tiên là xác minh xem trang web có bị đưa vào danh sách đen bởi Google, McAfee hay Bing, và bất kỳ công cụ tìm kiếm nào khác. Để xác minh và tìm ra trạng thái trang web, bạn có thể sử dụng công cụ báo cáo minh bạch của họ. Mở trang Safe Browsing Site Status và nhập URL trang web. Bạn có thể xem chi tiết an toàn trang web về chuyển hướng độc hại, tải xuống và spam. Bạn cũng có thể xem chi tiết kiểm tra bao gồm các lần quét gần đây phát hiện mã độc.
Tìm mã bị thay đổi bởi Hacker & Mã độc:
- Nếu bất kỳ tệp hệ thống nào đã bị thay đổi, chúng có thể được xem bằng cách so sánh các tệp đã thay đổi với các tệp gốc có sẵn trên GitHub. Cách nhanh nhất là sử dụng lệnh diff trong terminal.
- Các bước kiểm tra tệp bằng lệnh SSH. Ở đây chúng ta sẽ sử dụng phiên bản 3.6.4 có sẵn và các tệp cài đặt bị thay đổi so稱.
[code inline="false" scrollable="false"]
$ mkdir joomla-3.6.4
$ cd joomla-3.6.4
$wget https://github.com/joomla/joomla-cms/releases/download/3.6.4/Joomla_3.6.4-Stable-Full_Package.tar.gz
$ tar -zxvf Joomla_3.6.4-Stable-Full_Package.tar.gz
$ diff -r joomla-3.6.4 ./public_html
[/code]
Lệnh diff sẽ so sánh tất cả các tệp sạch với tệp trên hệ thống.
-
Kiểm tra người dùng quản trị Joomla
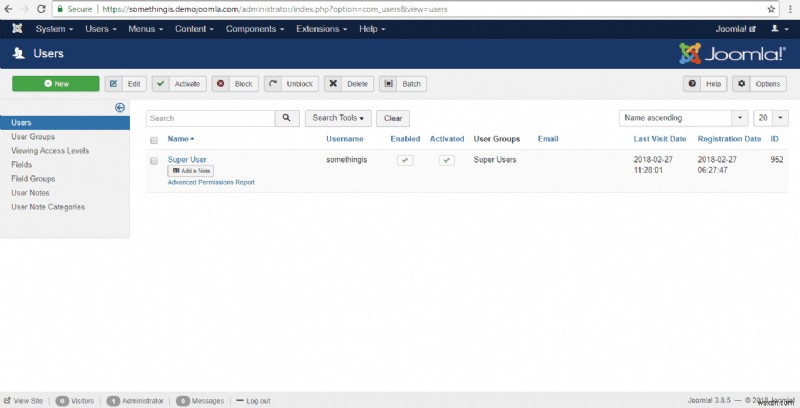
- Bằng cách kiểm tra người dùng quản trị và super admin của Joomla, bạn có thể tìm ra xem có người dùng trái phép nào truy cập tài khoản của bạn không:
- Để tìm người dùng trái phép trong Joomla:
- Đăng nhập vào bảng điều khiển quản trị
- Đi đến phần 'users' và chọn tùy chọn 'manage'
- Xem danh sách với ngày đăng ký mới nhất
- Ở đây bạn có thể thấy tất cả người dùng đã đăng ký & xóa tất cả người dùng do hacker tạo
- Xác minh người dùng đã đăng nhập vào lúc và địa điểm đáng ngờ
Hậu quả của đường dẫn Admin được biết:
Đường dẫn admin rất quan trọng trong Joomla vì đó là trung tâm điều khiển của tài khoản. Hơn nữa, nếu bất kỳ hacker nào có thể chiếm được bảng điều khiển admin, hacker sẽ có thể truy cập tất cả dữ liệu và kiểm soát. Đảm bảo bảo mật quản trị Joomla là thiết yếu và nó là cách hàng đầu hacker chiếm quyền điều khiển. Do đó, đây là lý do ẩn đường dẫn admin khỏi tất cả người dùng.
Bằng cách sử dụng đường dẫn admin, hacker có thể dễ dàng khởi động cuộc tấn công CMS và tạo người dùng giả. Hơn nữa, sử dụng những người dùng giả đó, kẻ tấn công có thể kiểm soát tài khoản. Cuộc tấn công CMS có thể được thực hiện bằng Metasploit, một phần mềm rất phổ biến để thực hiện các cuộc tấn công như vậy. Biết đường dẫn đến tài khoản admin sẽ cho phép hacker khởi động tấn công brute force vào mật khẩu. Hơn nữa, một máy tính đủ mạnh có thể dễ dàng bẻ khóa mật khẩu.
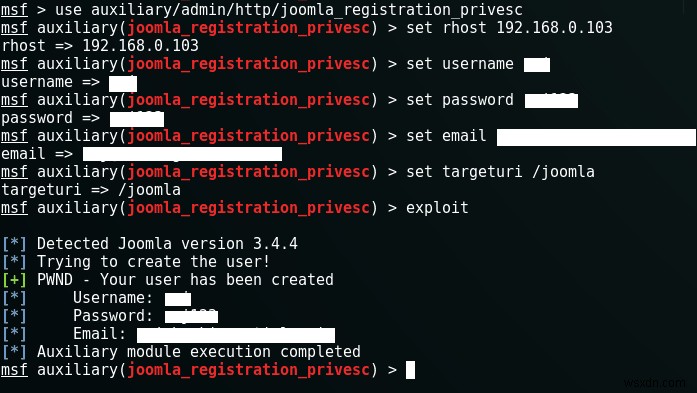
Có vẻ không quá nghiêm trọng ở מבט第一眼, nhưng đó là một trong những cách hacker chiếm quyền điều khiển tài khoản của bạn và truy cập trang web của bạn. Do đó, đảm bảo bảo mật quản trị Joomla là cần thiết vì đó là đường phòng thủ đầu tiên cho tài khoản Joomla của bạn.
Cách ẩn và bảo vệ bảng điều khiển quản trị Joomla?
Để ngăn chặn bất kỳ tấn công nào qua bảng điều khiển quản trị, ẩn bảng điều khiển quản trị là một trong những cách được đề xuất để tăng cường bảo mật Joomla. Các phương pháp khác nhau đạt được điều này được liệt kê dưới đây:
-
Sử dụng Plugin bên thứ ba
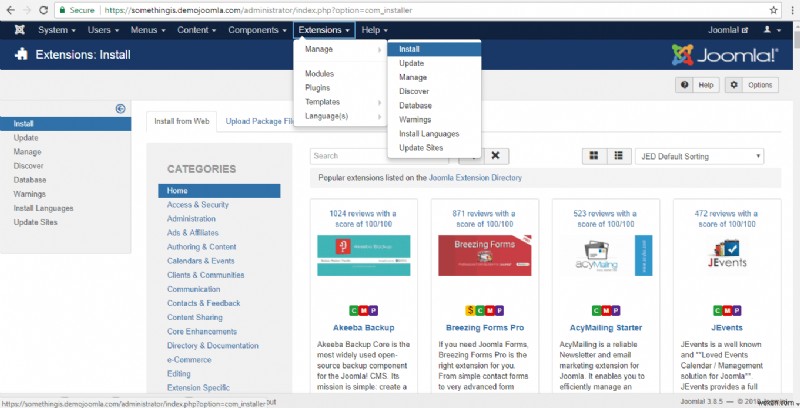
- JSecure là một plugin hoạt động tốt. Để thêm plugin này, nhấp vào Extensions, sau đó đi đến 'manage' và cài đặt
Bảo vệ kép Admin bằng htpassword
- Joomla lưu mật khẩu an toàn dưới dạng mã hóa. Tuy nhiên, id và mật khẩu truyền từ client đến máy chủ trên mạng dưới dạng văn bản thuần túy. Điều này cho phép bất kỳ hacker nào có công cụ嗅探适当捕获密码和id。这要求额外的安全性,并使用.htpassword保护管理文件和目录,并设置密码。此密码通过SSL连接发送,因此加密保护密码。 以下是使用.htpassword的步骤:
- 首先,需要了解Apache密码实用程序。使用Apache创建.htpassword文件,或者可以使用比上述实用程序更简单的工具。这也可以通过在线工具完成,但使用命令行创建文件似乎更可靠。
- 确保站点具有使用.htaccess所需的功能。然后,决定.htaccess文件的位置。由于文件的位置将决定此方法保护的文件数量。
- 确定将存储.htpassword和.htaccess文件的目录,因为它们不能公开可用。
- 创建.htaccess文件后,正确存储并创建文件备份。要启用.htpassword保护,请在.htaccess文件中写入以下代码:
[code inline="false" scrollable="false"]
AuthUserFile /home/auth/.htpassword
AuthType Basic
Require valid-user
ErrorDocument 401 "Authorization required" [/code]
-
- 现在,您的管理面板将需要额外的几个凭据才能登录。此外,暴力破解攻击将不再起作用。
Astra- Công cụ bảo vệ toàn diện
Sử dụng dòng lệnh rất khó khăn và tốn thời gian. Hơn nữa, khi các dịch vụ phát triển các phương pháp mới để bảo vệ tài khoản Joomla, hacker thiết kế các phương pháp mới để xâm nhập. Với một nhóm hacker động lực như vậy đang làm việc, bạn cần một giải pháp bảo vệ toàn diện. Astra là vũ khí sẽ cung cấp cho bạn bảo mật quản trị Joomla hoàn chỉnh và bảo vệ tài khoản của bạn chống lại các cuộc tấn công liên tục trên trang web Joomla của bạn. Phần tốt nhất là - nó hoàn toàn plug-n-play và không yêu cầu kiến thức IT!
Astra là một công cụ bảo vệ tài khoản trong Joomla chống lại tất cả các loại tấn công như Mã độc, Bot xấu, XSS, mã độc, SQLi và 80+ mối đe dọa internet. Nó đảm bảo tài khoản của bạn an toàn và người dùng trái phép không thể truy cập tài khoản. Nó chặn và ghi lại các cuộc tấn công như brute force trên tài khoản quản trị. Astra ghi lại mọi lần thử đăng nhập mà bạn có thể xem và nó gửi cập nhật định kỳ cho chủ sở hữu mỗi giờ.
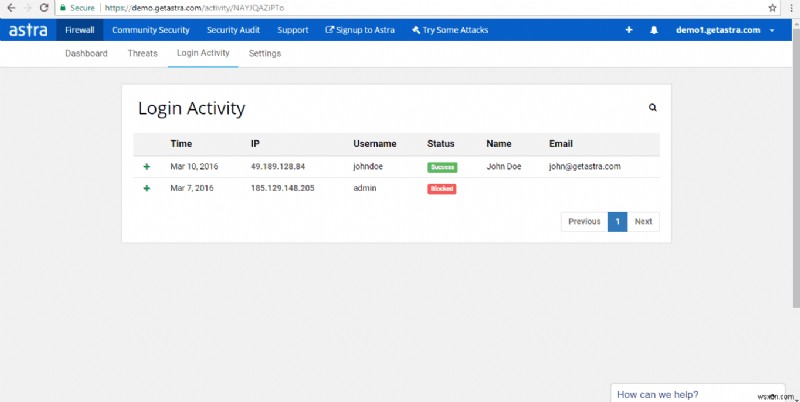
Khác với các plugin và công cụ bên thứ ba chỉ cung cấp bảo vệ một phần cho tài khoản, Astra bảo vệ tài khoản trên tất cả các mặt. Dù là bot hay mã độc, Astra sẽ bảo mật trang web của bạn khỏi mọi thứ. Hơn nữa, hỗ trợ khách hàng nhanh chóng giúp dễ dàng vận hành công cụ. Nó dễ sử dụng và quản lý, với bảng điều khiển chi tiết, bạn có thể ghi nhận tất cả các hoạt động liên quan đến tài khoản của bạn.
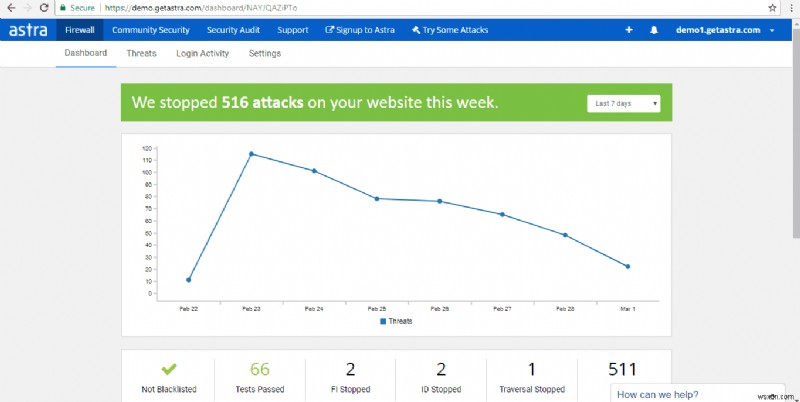
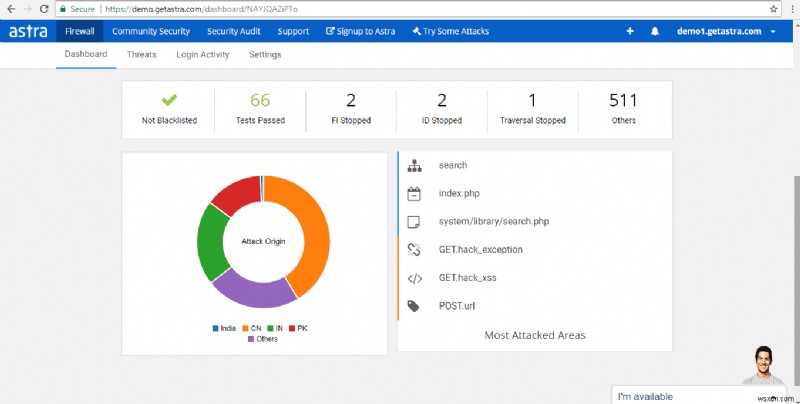
Với Astra, bạn không bao giờ sai trong việc đảm bảo bảo mật quản trị Joomla. Do đó, điều duy nhất bạn cần làm là đăng ký một trong các gói của chúng tôi và yên tâm khi chúng tôi bảo mật trang web của bạn.