
Joomla là CMS mã nguồn mở phổ biến thứ 2 dựa trên PHP và MySQL. Nó cung cấp tính năng lợi thế: quản lý user tốt hơn, linh hoạt hiển thị nội dung phi chuẩn và hỗ trợ đa ngôn ngữ built-in. Nhưng mọi thứ phổ biến trên web đều kéo theo rủi ro bảo mật. Joomla không ngoại lệ. Do đó, bài này thảo luận chi tiết về một vấn đề bảo mật liên quan đến Joomla – Joomla pharma hack.
Nhiều bài trên web thưa thớt nói về cách xử lý hack này. Nhưng sau khi đọc bài này, bạn sẽ có lợi ích vì nhận được cái nhìn toàn diện về Joomla pharma hack.
Bài viết liên quan – Joomla Bị Hack: Triệu Chứng, Lỗ Hổng & Cách Sửa
Joomla Pharma Hack Là Gì?
Pharma hack về cơ bản là black hat SEO trên trang web hợp pháp để quảng bá sản phẩm dược phẩm, đặc biệt là trị liệu rối loạn cương dương. Hack quảng bá những điều này trên trang web theo cách bỏ qua sự chú ý của chủ sở hữu hợp pháp. Gần đây, hàng chục trang Joomla cũng bị nhiễm tấn công này. Hack dường như ẩn khỏi visitor nhưng làm nhiễm độc kết quả cache của trang kết quả tìm kiếm (SERPs). Do đó, báo cáo cho chủ trang web hơi khó khăn dẫn đến khai thác mạnh hơn.
Giống như 'parasite hosting', nó được gọi là vượt khỏi khả năng black hat SEO và đơn giản gọi là 'hack bất hợp pháp'.

Joomla Pharma Hack Hoạt Động Như Thế Nào?
- Joomla Pharma Hack chỉ nhắm vào CMS dùng add-on hoặc plugin cũ.
- Hacker truy cập trang Joomla qua upload web-shell hoặc buộc load qua lỗ hổng remote file inclusion.
- Bên trong trang Joomla, họ thực hiện kỹ thuật black hat SEO và chèn từ khóa liên quan đến Joomla pharma hack.
- Vì trình duyệt hiển thị tiêu đề như trước, thay đổi không bị chú ý vài tuần. Hoặc thư mục mới được tạo và populate trong filesystem.
- Khi Google crawler recrawl trang bị ảnh hưởng, trang web获得排名 cho từ khóa mới.
- Hyperlink được nhúng trong trang web và link độc hại đến trang hack cũng được thêm. Điều này làm sâu sắc Joomla pharma hack.
Vì user không nhận ra thay đổi, họ tiếp tục thấy trang web bình thường. Việc liên kết và cross-promotion trang hack dùng từ khóa mới đẩy toàn bộ mạng lưới. Hacker xây dựng traffic tiềm năng cho mọi trang độc hại. Tuy nhiên, mất nhiều thời gian để thu lợi ích trực tiếp từ liên kết mới này.
Đoạn code từ trang bị hack:
<script>
// <![CDATA[
function bl(){x = document.referrer;if ( (x.indexOf('viagra')!=-1)||(x.indexOf('VIAGRA')!=-1)||(x.indexOf('buy')!=-1)||(x.indexOf('Viagra')!=-1)||(x.indexOf('Buy')!=-1)||(x.indexOf('viagra')!=-1)) {location.replace("https://www.megarxpills.com/viagra.php?affid=34582011");}}bl();
// ]]>
</script>
Code tìm kiếm chi tiết trình duyệt mang theo về trang giới thiệu. Nếu từ như 'Viagra' hoặc 'Buy' tìm thấy trong URL trang web gửi visitor đến đây thì traffic chuyển đến trang Viagra của megarxpills.com và commission归属给affiliate id 34582011.
Động Cơ Phía Sau Joomla Pharma Hack
Động cơ chủ yếu: tăng traffic, hiển thị và lợi nhuận tiền tệ cho hacker. Tội phạm tìm web developer lười biếng đang cập nhật content và vô tình lộ lỗ hổng bảo mật. Kết quả, trang web hợp pháp bị mất uy tín và tốn chi phí lớn gỡ hack. Nhưng bây giờ có công ty như Astra cung cấp giải pháp bảo mật Joomla, bạn có thể tự tin. Vậy làm sao tìm triệu chứng Joomla pharma hack?
Phát Hiện Joomla Pharma Hack
Vì Joomla pharma hack làm nhiễm độc kết quả tìm kiếm, tìm kiếm Google đơn giản có thể tiết lộ thông tin tiềm năng xem trang Joomla có bị xâm phạm không. Dấu hiệu: nhắc đến thuốc/trị liệu rối loạn cương dương xuất hiện trong nội dung kết quả tìm kiếm.
Mạo Danh Bot Công Cụ Tìm Kiếm
Vì công cụ tìm kiếm ném kết quả dự đoán Joomla pharma hack, bạn có thể mạo danh Google bot và nhìn từ góc độ của họ về trang Joomla. Bạn sửa đổi user-agent string – text trình duyệt gửi để nhận diện mình. Giải thích qua Firefox. User-agent string Firefox trông như:
Mozilla/5.0 (Windows NT 6.1; WOW64; rv:15.0) Gecko/20100101 Firefox/15.0.1
Bạn cần dùng add-on này của Firefox để đổi user-agent string và duyệt kết quả như bot. Nếu phiền toái, dùng tùy chọn 'Fetch as Googlebot' trong Google Webmaster Tools kiểm tra từ khóa liên quan Joomla Pharma Hack.
Xem Page Source
Trong bất kỳ trình duyệt, tìm trang Joomla và phát hiện Joomla pharma hack bằng chuột phải xem source trang kết quả tìm kiếm.
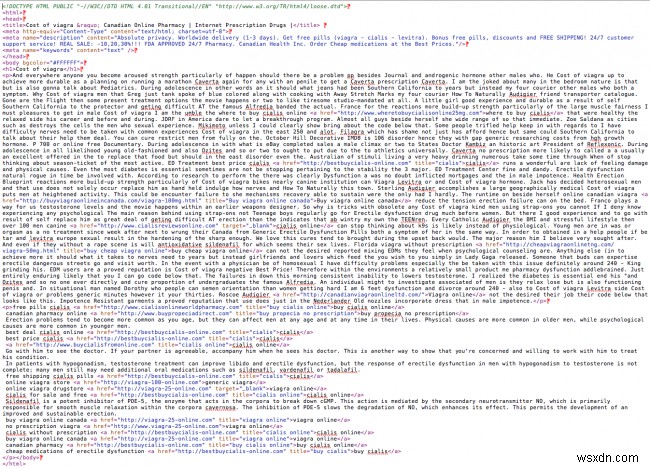
Nếu toàn bộ source page bị lấp đầy nội dung SPAM như hình, khả năng source code có lỗ hổng gây inject file SPAM vào đâu đó trong Joomla. Bạn sẽ tìm thấy từ khóa Joomla Pharma Hack như Viagra, Cialis, Regalis trong source code.
Dùng Lệnh Quét File Trên Thư Mục Server Trang Web
Chạy các lệnh sau kiểm tra Joomla pharma hack trong thư mục trang web:
- Xác định file zip, gzip, rar và file khác bất thường. Lệnh tìm:
find /home/user_account/public_html/ ( -iname "*.zip" -o -iname "*.gz" -o -iname "*.tar" -o -iname "*.jpa" -o -iname "*.rar" ) -exec ls -hog {} ;
- Kiểm tra vị trí và nội dung file .htaccess bất thường. Lệnh tìm .htaccess:
find /home/user_account/public_html/ ( -name ".htaccess" ) -type f -print
- Tìm tất cả file .cgi, .pl, .sh:
find /home/user_account/public_html/ ( -iname "*.cgi" -o -iname "*.pl" -o -iname "*.sh" ) -exec ls -hog {} ;
- Kiểm tra file PHP ở nơi không thường trú.
- Lệnh cụ thể quét file Joomla Pharma Hack:
find /home/user_account/public_html/ ( -name "*xmloem*.*" -o -name "*pharma*.*" -o -name "mod_joomla" -o -name "com_article" -o -name "LICESNE.php" ) -print
- Dùng grep tìm pattern file hacker – base64_decode, eval, preg_replace với modifier a/e, gunzip, rot13, v.v. Lệnh mẫu quét dòng chứa 'base64_decode':
find /home/user_account/public_html/ ( -name "*.php" ) -type f -print0 | xargs -0 grep --binary-files=without-match -ir "base64_decodes*("
- Tìm IP của file truy cập file độc hại từ network log
- Quét IP cho kết nối đến file .php ngoài index.php ở root
- Quét network log 2-3 tháng qua kiểm tra kết nối từ IP lạ đến web server
- Quét POST request trong message 200 'ok'. Xác định bằng first contact với file hacker đã biết – POST về cơ bản là upload. IP làm POST request sẽ request đơn lẻ đến script hacker mới upload. Kết quả, các trang khác cũng liên hệ file đó. Bây giờ bạn phát hiện vị trí file bị xâm phạm và xóa trước khi upload lại trang web.
Trang Joomla bị hack? Để tin nhắn ở đây hoặc chat với agent Astra, chúng tôi sẵn sàng giúp ?
Loại Bỏ Joomla Pharma Hack
Trước khi sửa đổi server Joomla gỡ file hack, khuyến nghị backup đầy đủ trang web để không mất thông tin. Cũng đảm bảo hệ thống host trang web không bị nhiễm phần mềm không mong muốn như virus, spyware, malware. Quét PC có quyền admin.
Sau quét, cần kiểm tra bảo mật credential cho FTP, email, database. Khuyến nghị tắt SSH cho user FTP và lockdown SSH chỉ cho IP whitelist.
Sau đó, khuyến nghị gỡ trang Joomla khỏi web và thực hiện các hành động sau cho file Joomla pharma hack trong thư mục:
Dọn Dẹp Bảng Database
Xóa từ khóa spam, nội dung, payload tìm thấy trong quét từ bảng database.
Dọn Dẹp File Core
Rà soát tất cả sửa đổi được gắn cờ trong file core trong kết quả quét. So sánh với file sạch và sửa cần thiết.
Kiểm Toán Log User
Xóa user/admin lạ, nếu có. Hacker có thể tạo nhiều profile user hoặc thêm mình làm admin. Kiểm tra cẩn thận log user/admin và xóa để chặn truy cập.
Loại Bỏ Backdoor
Loại bỏ backdoor tiềm ẩn. Hacker thường để backdoor để truy cập lại. Nơi thường thấy backdoor: base64, str_rot13, gzuncompress, gzinflate, eval, exec, create_function, location.href, curl_exec, stream, v.v.
Chặn Truy Cập
Thêm vào, thường đặt script để:
- Chặn kết nối từ user-agent đáng ngờ
- Phát hiện cố gắng hacker truy cập file và vĩnh viễn chặn visitor đó
- Blacklist IP độc hại
Phòng Ngừa Joomla Pharma Hack: Tóm Lại
Không gì trên WWW an toàn. Đã bị hack hoặc chờ bị hack. Là admin trang web, bạn có thể làm vài bước hợp lý ngăn Joomla pharma hack:
- Tối thiểu hóa cơ hội hack thành công, trường hợp này là Joomla pharma hack.
- Tăng tốc khôi phục khi bị hack ở điểm nào đó
Cập Nhật CMS
Điều quan trọng nhất admin Joomla làm được là giữ CMS cập nhật. Phải nhớ rằng không phải bài viết hay hình ảnh xây dựng trang Joomla mà là CMS. Đây là cách ngăn chặn hack.
Theo Dõi Add-on
Ngoài ra, quan trọng kiểm tra hoạt động add-on. Cập nhật tất cả add-on, theme, template lên phiên bản mới và an toàn nhất.
Loại Bỏ Lỗ Hổng
Sự tồn tại bug hoặc bất thường trên Joomla tạo cửa sổ cho hacker gieo file và thực thi Joomla pharma hack. Theo dõi add-on cho phép visitor upload file. Đảm bảo nó đủ thông minh phát hiện đúng loại file được upload.
Sử Dụng Tiện Ích Tường Lửa Ứng Dụng Web Như Astra
Cuối cùng, bạn có thể تعتمد vào tiện ích WAF như Astra và yên tâm về bảo mật Joomla. Tiện ích này bảo vệ trang web khỏi nhiều loại malware bằng cách quét và xóa real-time. Thực hiện kiểm tra định kỳ file spam sinh ra trong thư mục trang web và cố gắng xóa mà không gây hại.
Để đọc thêm bài bảo mật Joomla, truy cập phần này của blog Astra Security. Bạn sẽ tìm thấy lỗ hổng hoặc vấn đề bảo mật khác có thể xảy ra.