
Hơn 51% trang web bị hack chứa SEO spam. Rõ ràng, tấn công SEO spam là một hình thức tấn công rất phổ biến. SEO Spam có thể có nhiều loại, một trong những loại phổ biến nhất bao gồm – hack từ khóa Nhật Bản PHP. Bạn có thấy các từ tiếng Nhật lạ rải rác khắp trang web của mình không? Nếu có, thì trang web của bạn đã là nạn nhân của hack từ khóa PHP, còn gọi là hack từ khóa Nhật Bản PHP.
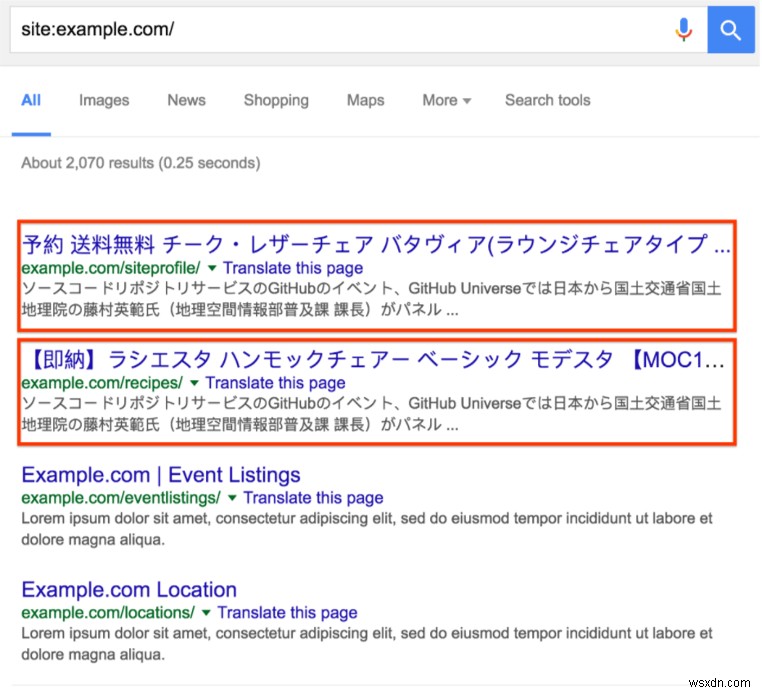
Trong một hack từ khóa PHP, văn bản vô nghĩa được tự động tạo bắt đầu xuất hiện trên các trang khắp trang web của chúng ta. Kẻ tấn công đăng ký mình làm chủ sở hữu của các văn bản này và chiếm đoạt kết quả công cụ tìm kiếm. Các trang này cũng thường chứa liên kết đến các trang web bán hàng giả. Điều này cho thấy kẻ tấn công kiếm tiền như thế nào từ việc chèn các liên kết trái phép và độc hại này. Một hack từ khóa Nhật Bản PHP, các trang bắt đầu xuất hiện với tiêuêu đề và mô tả tiếng Nhật tùy ý trong kết quả công cụ tìm kiếm. Loại tấn công SEO này cũng được gọi là "Japanese SEO spam" hoặc "Japanese symbol hack".
Hack từ khóa PHP này ảnh hưởng đến trang web của tôi như thế nào?
Tấn công mạng có thể gây ra tác động ngắn hạn cũng như dài hạn cho trang web. Các trường hợp như hack SEO spam hoặc SEO poisoning để lại một đường hàng phá hoại có thể rất khó khắc phục. Trong các trường hợp này, ngay cả sau khi bạn đã xóa mã độc và dọn dẹp các liên kết độc hại, gần như không thể khôi phục SERPs và thứ hạng Google trở lại như trước hack ngay lập tức. Đó là lý do hack từ khóa PHP càng thêm có hại.
Đừng quên rằng rất nhiều nỗ lực được bỏ ra để tạo ra trang web và xây dựng uy tín của nó. Thương hiệu trang web thường là nạn nhân đầu tiên của hack từ khóa Nhật Bản PHP.
Trên thực tế, trong khi điều tra hack từ khóa PHP trên trang web của một khách hàng, chúng tôi phát hiện có sự giảm mạnh người truy cập ngay sau khi trang web bị hack. Các chỉ số như tổng clicks, impressions, thậm chí CTR trung bình và vị trí đều giảm trong thời gian trang web bị hack. Ngoài ra, vì SEO của trang web bị ảnh hưởng, nó để lại tác động lâu dài.
Cách xác nhận hack từ khóa PHP?
Xác định hack bằng công cụ tìm kiếm Google
Bạn có thể tìm các trang chứa văn bản spam tiếng Nhật bằng cách sử dụng lệnh trong Google search: site:[root site url] japan. Lệnh này sẽ hiển thị các trang từ trang web của bạn chứa từ "japan". Nếu bạn tìm thấy bất kỳ trang nào như vậy thì có hack từ khóa PHP trên trang web của bạn.
Xem trong Google Search Console
Google Search Console chứa tất cả thông tin về trang web của bạn và được webmaster sử dụng rộng rãi để kiểm soát và duy trì trang web. Khi bạn đăng nhập vào console, điều hướng đến tùy chọn "Security Issues Tool" (Công cụ vấn đề bảo mật), và kiểm tra tất cả kết quả. Nếu có bất kỳ hack từ khóa PHP nào trên trang web của bạn, nó có thể được liệt kê.
Chạy quét trang web của bạn
Sử dụng công cụ kiểm tra hack từ khóa Nhật Bản PHP bạn có thể dễ dàng phát hiện bất kỳ hack nào trong trang web của bạn mà không cần tất cả rắc rối. Trong liên kết này, bạn sẽ tìm thấy trình quét hack SEO Nhật Bản của Astra. Trình quét này sẽ duyệt qua toàn bộ trang web của bạn và tìm mọi trang bị nhiễm để dọn dẹp.
Sửa chữa Hack Từ Khóa PHP
Sao lưu trang web
Có bản sao lưu trang web luôn là ý tưởng tốt vì nó có thể giúp nhanh chóng cài đặt bản sao mới của trang web và đưa nó lên trực tuyến trở lại. Tuy nhiên, trước khi dọn dẹp mã độc này, hãy đảm bảo bạn có bản sao lưu trang web. Trong trường hợp có sự cố, bạn có thể tải phiên bản backup.
Xác minh bất kỳ tài khoản người dùng mới nào trong Google Search Console
Trong hầu hết các trường hợp, kẻ tấn công có quyền truy cập admin và thông qua đó, họ có thể thay đổi cài đặt trang web hoặc cài đặt hack từ khóa PHP. Sau khi đăng nhập Search Console, hãy kiểm tra tất cả người dùng có quyền truy cập admin. Nếu bạn tìm thấy bất kỳ người dùng không xác định hoặc đáng ngờ, hãy xóa chúng vì họ có thể là kẻ tấn công.
Kiểm tra file '.htaccess'
File '.htaccess' là một trong những file quan trọng nhất cho trang web. Khi kẻ tấn công có quyền truy cập vào nó, họ có thể chuyển hướng người dùng và công cụ tìm kiếm đến các trang hoặc trang web có害. Nếu bạn có bản sao sạch của file, hãy thay thế file bị nhiễm bằng nó. Kiểm tra mã và nếu bạn tìm thấy bất kỳ đoạn mã đáng ngờ nào, bạn có thể comment chúng bằng cách sử dụng "#".
Xác minh sitemap trong trang web của bạn
Kẻ tấn công thường chỉnh sửa sitemap hoặc thêm mới để làm cho liên kết của họ được lập chỉ mục nhanh hơn. Kiểm tra sitemap hiện có và đảm bảo không có bổ sung hoặc chỉnh sửa không xác định. Nếu bạn tìm thấy sitemap mới, hãy kiểm tra xem chúng có chứa liên kết spam không.
Kiểm tra file wp-config
File Wp-config chứa tất cả cấu hình của trang web. Nếu kẻ tấn công có quyền truy cập file này, họ có thể dễ dàng chỉnh sửa để thêm liên kết độc hại và thay đổi cài đặt để làm cho hack từ khóa PHP hiệu quả hơn. Mở file và kiểm tra xem có bất kỳ chỉnh sửa gần đây không xác định nào. Chỉnh sửa file này có thể rủi ro, vì xóa file quan trọng có thể làm sập trang web. Hãy sao lưu file này trước khi bạn thực hiện bất kỳ thay đổi nào, để sử dụng trong trường hợp lỗi không mong muốn.
Xóa file độc hại đã tải lên
Để tìm file độc hại được tải lên trang web, bạn có thể vào thư mục wp-content/uploads. Tìm file có phần mở rộng bị blacklist như '.php', 'js' hoặc '.ico'. Những file này thường là độc hại và là nguyên nhân của hack từ khóa PHP. Xóa tất cả các file như vậy để ngăn chặn hack.
Thay thế tất cả file core, plugin và theme
Nếu bạn có bản sao lưu sạch của file core, bạn có thể thay thế file bị nhiễm bằng file backup. Điều này sẽ đảm bảo tất cả mã hoặc cài đặt độc hại được hoàn tác.
Sử dụng trình quét mã độc
Sử dụng trình quét mã độc như của Astra sẽ tìm bất kỳ mã độc ẩn nào trên trang web của bạn và xóa nó. Nó sẽ爬 qua toàn bộ trang web và xác định bất kỳ file hoặc chương trình độc hại nào có thể bị kẻ tấn công ẩn عمد để khó phát hiện và xóa.
Cũng xem hướng dẫn chi tiết Gỡ Hack & Mã độc PHP để biết thêm các bước toàn diện.
Kết luận
Cần rất nhiều thời gian và nỗ lực để xây dựng hình ảnh thương hiệu và một hack từ khóa Nhật Bản PHP đơn giản có thể phá hủy tất cả. Ngay cả khi bạn chủ động xóa hack, tác động có thể kéo dài, và xây dựng lại uy tín có thể cảm thấy như bắt đầu từ con số không. Bằng cách làm theo một vài bước đơn giản như dưới đây, bạn có thể giữ trang web an toàn khỏi các hack này:
- Thay đổi tất cả mật khẩu mặc định và sử dụng mật khẩu alphanumeric mạnh cho tài khoản. Ngoài ra, sử dụng Xác thực 2 yếu tố (2FA) sẽ tăng cường bảo mật trang web và bảo vệ người dùng
- Sử dụng tường lửa như Astra, để giữ các yếu tố có害 xa xôi. Bộ công cụ bảo mật của Astra tự động bảo vệ trang web và dừng tất cả yêu cầu độc hại trước khi chúng đến达您的网站。您可以在此了解更多关于我们安全服务的信息。
- Có bản sao lưu định kỳ của trang web. Có bản sao sạch của trang web luôn hữu ích và đặc biệt khi trang web bị kẻ tấn công làm sập. Sử dụng bản sao backup sẽ cho phép bạn nhanh chóng đưa nó lên trực tuyến. Hầu hết máy chủ hosting cung cấp tùy chọn sao lưu tự động định kỳ
Đầu tư vào bảo mật trang web là điều mang lại lợi ích lâu dài và ngăn chặn bất kỳ tổn thất tiềm ẩn nào. Chúng tôi hiểu bao nhiêu công sức đã bỏ ra để tạo ra trang web của bạn, và chúng tôi tại Astra có thể cung cấp cho bạn các giải pháp bảo mật tốt nhất cho trang web của bạn. Với chúng tôi, bạn sẽ không bao giờ phải lo lắng về bảo mật trang web.